

Skupina výzkumníků z Amsterdamské univerzity a Švýcarské technické vysoké školy v Curychu vyvinula techniku síťového útoku. (Network Cache ATtack), která umožňuje pomocí metod analýzy dat přes alternativní kanály vzdáleně určovat klávesy stisknuté uživatelem během práce v relaci SSH. Problém se projevuje pouze na serverech, kde se používají technologie (Remote direct memory access) a (Data-Direct I/O).
Společnost Intel , což činí útok obtížně realizovatelným v praxi, protože vyžaduje, aby útočník měl přístup do místní sítě, sterilní podmínky a organizaci spojení mezi hostiteli za použití technologií RDMA a DDIO, které se obvykle používají v izolovaných sítích, například v těch, kde pracují výpočetní klastry. Problému byl přiřazen nízký úroveň nebezpečí (CVSS 2.6, ) a doporučuje se nezapínat DDIO a RDMA v místních sítích, kde není zajištěna bezpečnostní bariéra a umožňuje se připojení nedůvěryhodných klientů. DDIO je používáno v serverových procesorech Intel od roku 2012 (Intel Xeon E5, E7 a SP). Systémy založené na procesorech AMD a dalších výrobců nejsou touto problematikou postiženy, protože nepodporují uchovávání dat přenášených po síti v CPU cache.
Metoda použitá pro útok připomíná zranitelnost „«, která umožňuje měnit obsah jednotlivých bitů v RAM prostřednictvím manipulace se síťovými pakety v systémech s RDMA. Nový problém je důsledkem snahy o minimalizaci latence při použití mechanismu DDIO, který zajišťuje přímou interakci síťové karty a dalších periferních zařízení s CPU cache (během zpracování síťových paketů jsou data uchovávána v cache a čerpána z cache, aniž by docházelo k přístupu do paměti).
Díky DDIO se do CPU cache dostávají také data generovaná při zlořádné síťové aktivitě. Útok NetCAT vychází z předpokladu, že síťové karty aktivně ukládají data do cache, a rychlost zpracování paketů v moderních místních sítích je dostatečná na to, aby ovlivnila naplnění cache a určovala přítomnost nebo nepřítomnost dat v cache na základě analýzy latencí při přenosu dat.
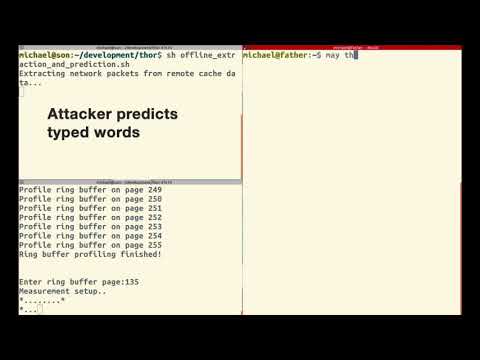
Při používání interaktivních relací, například prostřednictvím SSH, je síťový paket odeslán ihned po stisknutí klávesy, tj. zpoždění mezi pakety korelují se zpožděními mezi stisky kláves. Pomocí metod statistické analýzy a zohledněním, že zpoždění mezi stisky kláves obvykle závisí na umístění klávesy na klávesnici, lze s určitou pravděpodobností rekonstruovat zadané informace. Například většina lidí obvykle píše „s“ po „a“ mnohem rychleji než „g“ po „s“.
Informace usazující se v procesorovém cache navíc umožňuje posoudit přesný čas paketů odeslaných síťovou kartou při zpracování takových připojení jako SSH. Generováním určitého toku provozu může útočník určit okamžik, kdy se v cache objeví nové údaje související s určitou aktivitou v systému. K analýze obsahu cache se používá metoda , která zahrnuje naplnění cache referenční sadou hodnot a měření doby přístupu k nim při opětovném naplnění za účelem určení změn.
Není vyloučeno použití navržené techniky k určení nejen stisků kláves, ale také dalších typů důvěrných dat, usazujících se v cache CPU. Potenciálně může být útok proveden i při vypnutí RDMA, ale bez RDMA se jeho účinnost snižuje a realizace se značně komplikuje. Také je možné využití DDIO k organizaci skrytého komunikačního kanálu, používaného k přenosu údajů po kompromitaci serveru obcházujícího bezpečnostní systémy.
Zdroj: opennet.ru
