

Dnes začneme studium směrování protokolem OSPF. Toto téma, stejně jako zkoumání protokolu EIGRP, je klíčové v celém kurzu CCNA. Jak vidíte, část 2.4 se nazývá „Nastavení, ověření a odstraňování problémů jedné oblasti a víc zón OSPFv2 pro protokol IPv4 (kromě autentizace, filtrování, ručního souhrnu tras, redistribuce, slepé oblasti, virtuální sítě a LSA)“.
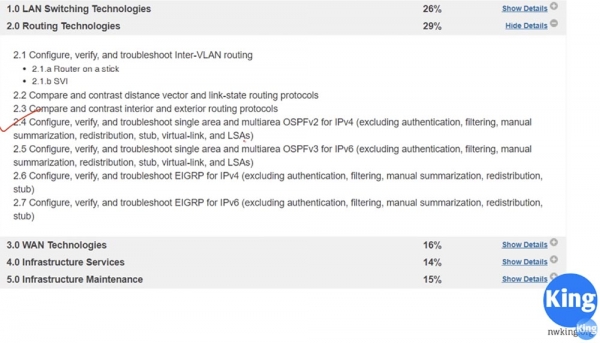
Téma OSPF je dost obsáhlé, takže zabere 2, možná 3 videolekce. Dnešní lekce bude věnována teoretické stránce věci, povím vám, co protokol OSPF obecně představuje a jak funguje. V následujícím videu přejdeme do režimu konfigurace OSPF pomocí Packet Tracer.
Na této lekci se podíváme na tři věci: co je to OSPF, jak funguje a co jsou oblasti OSPF. V předchozí lekci jsme říkali, že OSPF je protokol směrování typu Link State, který zkoumá komunikační linky mezi směrovači a rozhoduje na základě rychlosti těchto linek. Dlouhá linka s vyšší rychlostí, tedy s větší šířkou pásma, má prioritu před krátkou linkou s nižší šířkou pásma.
Protokol RIP, který je vzdálenostně-vektorový, zvolí cestu s jedním skokem, i když má tato linka nízkou rychlost, zatímco protokol OSPF vybere delší trasu s několika skoky, pokud je celková rychlost na této trase vyšší než rychlost provozu na kratší trase.
Později se podíváme na algoritmus rozhodování, prozatím si zapamatujte, že OSPF je protokol stavu linky Link State. Tento otevřený standard byl vytvořen v roce 1988, aby ho mohli využít všichni výrobci síťových zařízení a poskytovatelé sítí. Proto je OSPF mnohem populárnější než EIGRP.
Protokol OSPF verze 2 podporuje pouze protokol IPv4, a o rok později, v roce 1989, vývojáři oznámili vydání třetí verze, která podporuje IPv6. Plně funkční třetí verze OSPF pro IPv6 se však objevila až v roce 2008. Proč byl vybrán právě OSPF? Na poslední lekci jsme se dozvěděli, že tento protokol vnitřního brány dosahuje konvergence tras mnohem rychleji než RIP. Je to beztřídní protokol.
Pokud si pamatujete, RIP je klasový protokol, což znamená, že neposílá informace o masce podsítě, a pokud se setká s IP adresou třídy A/24, nepřijme ji. Například pokud mu představíte IP adresu ve tvaru 10.1.1.0/24, vnímá ji jako síť 10.0.0.0, protože nerozumí, když je síť rozdělena na podsítě s použitím více než jedné masky podsítě.
OSPF je zabezpečený protokol. Například pokud si dva směrovače vyměňují informace OSPF, můžete nastavit autentizaci tak, že sdílet informace se sousedním směrovačem bude možné pouze po zadání hesla. Jak jsme již řekli, je to otevřený standard, takže OSPF používá mnoho výrobců síťového vybavení.
V globálním smyslu OSPF představuje mechanismus výměny oznámení o stavu kanálu Link State Advertisement, nebo LSA. Zprávy LSA generují směrovače a obsahují mnoho informací: unikátní identifikátor směrovače router-id, data o sítích známých směrovači, data o jejich nákladnosti a tak dále. Všechny tyto informace jsou potřebné směrovači pro rozhodování o směrování.
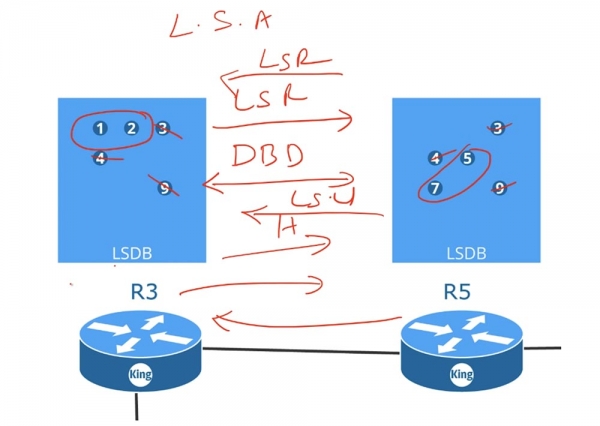
Směrovač R3 posílá svou informaci LSA směrovači R5, zatímco směrovač R5 sdílí svou LSA-informaci s R3. Tyto LSA představují datovou strukturu, která tvoří databázi stavu kanálů Link State Database, nebo LSDB. Směrovač shromažďuje všechny obdržené LSA a ukládá je do své LSDB. Jakmile oba směrovače vytvořily své databáze, vyměňují si zprávy Hello, které slouží k objevování sousedů, a přecházejí k proceduře porovnávání svých LSDB.
Směrovač R3 zasílá směrovači R5 zprávu DBD, neboli „popis databáze“, a R5 posílá své DBD směrovači R3. Tyto zprávy obsahují indexy LSA, které se nacházejí v databázích každého směrovače. Po obdržení DBD směrovač R3 zasílá směrovači R5 dotaz na stav sítě LSR, ve kterém říká: „už mám zprávy 3, 4 a 9, takže mi pošlete pouze 5 a 7.“
R5 to postupuje stejným způsobem, když třetímu routeru sděluje: „mám informace 3, 4 a 9, proto mi pošlete 1 a 2“. Poté, co přijmou požadavky LSR, routery zpětně posílají pakety aktualizace stavu sítě LSU, to znamená, že jako odpověď na svůj LSR dostává třetí router LSU od routeru R5. Jakmile routery aktualizují své databáze, všechny, i když máte 100 routerů, budou mít shodné databáze LSDB. Jakmile budou databáze LSDB v routerech vytvořeny, každý z nich bude znát celé síťové uspořádání. Protokol OSPF využívá algoritmus Shortest Path First k vytvoření směrovací tabulky, proto je klíčovým předpokladem jeho správného fungování synchronizace LSDB všech zařízení v síti.
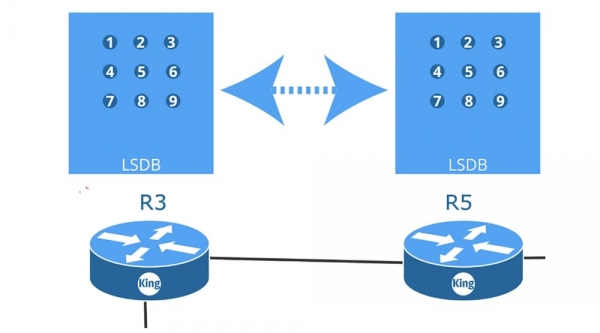
Na uvedeném schématu je umístěno 9 routerů, z nichž každý si mezi sebou vyměňuje zprávy LSR, LSU a další. Všechny jsou vzájemně propojeny pomocí p2p typu, neboli „point-to-point“ rozhraní, které podporují provoz na protokolu OSPF, a pracují společně za účelem vytvoření shodných LSDB.
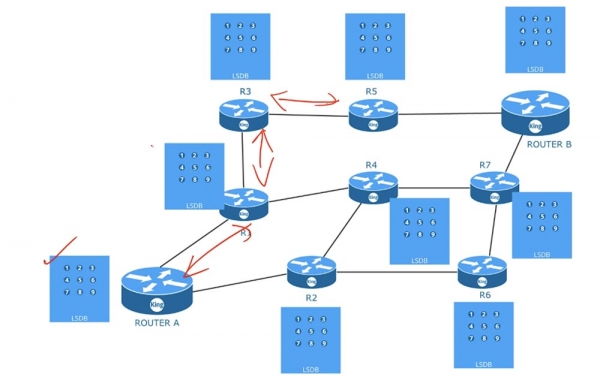
Jakmile budou databáze synchronizovány, každý router, pomocí algoritmu nejkratší cesty, vytvoří svou směrovací tabulku. Tyto tabulky budou u různých routerů odlišné. To znamená, že všechny routery používají shodné LSDB, ale vytvářejí směrovací tabulky na základě vlastních úvah o nejkratších trasách. Pro použití tohoto algoritmu potřebuje OSPF pravidelně aktualizovat databázi LSDB.
Takže pro své vlastní fungování musí OSPF nejprve splnit 3 podmínky: najít sousedy, vytvořit a aktualizovat LSDB a sestavit směrovací tabulku. Pro splnění první podmínky může síťovému administrátorovi být potřeba ručně nakonfigurovat router-id, časování nebo wildcard mask. V dalším videu se podíváme na nastavení zařízení pro práci s OSPF, zatím byste měli vědět, že tento protokol používá inverzní masku, a pokud se neshoduje, pokud se vaše podsítě neshodují, nebo se neshoduje autentizace, sousedství routerů nemůže být vytvořeno. Proto při odstraňování problémů s OSPF musíte zjistit, proč toto sousedství nevzniká, tedy zkontrolovat shodu výše uvedených parametrů.
Jako správce sítě se nezúčastňujete procesu vytváření LSDB. Aktualizace databází probíhá automaticky po vytvoření sousedství routerů, stejně jako sestavení směrovacích tabulek. To vše provádí samo zařízení, které je nastaveno na práci s protokolem OSPF.
Podívejme se na příklad. Máme dva routery, kterým jsem pro zjednodušení přiřadil identifikátory RID 1.1.1.1 a 2.2.2.2. Jakmile je spojíme, linkový kanál okamžitě přejde do stavu up, protože jsem nejprve tyto routery nastavil na práci s OSPF. Jakmile se vytvoří spojení, router A okamžitě odešle druhému routeru paket Hello. Tento paket bude obsahovat informace, že tento router dosud nikoho na tomto kanálu „neviděl“, protože poprvé odesílá Hello, a také jeho vlastní identifikátor, údaje o připojené síti a další informace, kterými se může podělit se sousedem.
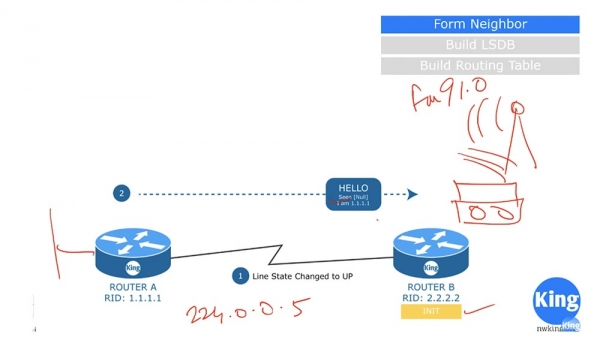
Po obdržení tohoto paketu router B řekne: „Vidím, že na tomto komunikačním kanálu je potenciální kandidát na sousedství podle protokolu OSPF“ a přejde do stavu inicializace Init state. Paket Hello není unicastové nebo broadcastové zprávy, je to multicastový paket, odesílaný na multicastovou OSPF IP adresu 224.0.0.5. Někteří lidé se ptají, jaká je maska podsítě pro multicast. Skutečnost je taková, že multicast nemá masku podsítě, šíří se jako rádiový signál, který slyší všechna zařízení nastavená na jeho frekvenci. Například pokud chcete slyšet FM rádio vysílající na frekvenci 91,0, musíte nastavit svůj rádiový přijímač na tuto frekvenci.
Podobně je router B nastaven na příjem zpráv pro multicastovou adresu 224.0.0.5. Posloucháním tohoto kanálu přijímá paket Hello, který odeslal router A, a odpovídá mu svou zprávou.
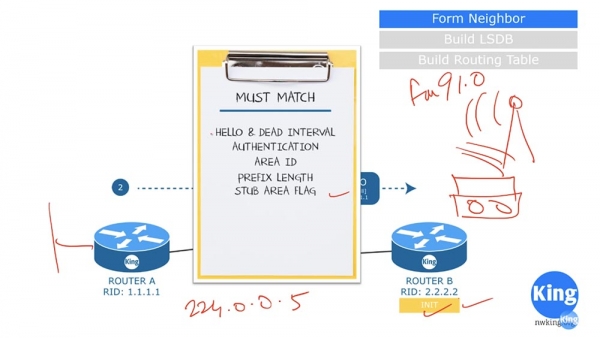
Přičemž sousedství může být navázáno pouze v případě, že odpověď B splňuje soubor kritérií. Prvním kritériem je, že frekvence odesílání zpráv Hello a interval čekání na odpověď na tuto zprávu Dead Interval musí být shodné u obou routerů. Obvykle je Dead Interval roven několika hodnotám Hello timeru. Takže pokud Hello timer routeru A je 10 s, a router B mu odešle zprávu po 30 s, přičemž Dead Interval je 20 s, sousedství se nezřídí.
Druhým kritériem je, že obě routery musí používat stejný typ autentizace. Odpovídajícím způsobem musí také shodovat hesla pro autentizaci.
Třetím kritériem je shoda identifikátorů zóny Arial ID, čtvrtým – shoda délky prefixu sítě. Pokud router A hlásí prefix /24, router B musí mít také prefix sítě /24. V dalším videu tuto problematiku podrobněji probereme, prozatím si povšimněte, že nejde o masku podsítě, zde routery používají inverzní masku Wildcard mask. A samozřejmě, příznaky stub area musí také souhlasit, pokud se routery nacházejí v této zóně.
Po kontrole těchto kritérií, pokud souhlasí, router B odešle routeru A svůj Hello paket. Na rozdíl od zprávy A, router B uvádí, že viděl router A, a představuje se sám.
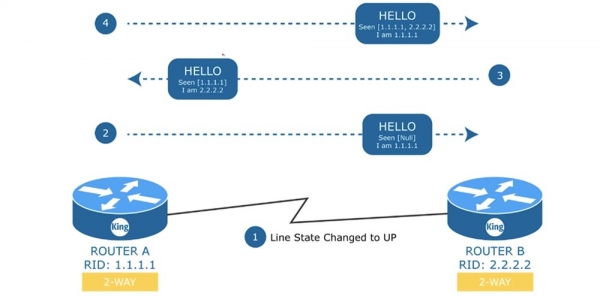
V reakci na tuto zprávu router A znovu posílá Hello routeru B, ve které potvrzuje, že také viděl router B, spojení mezi nimi zahrnuje zařízení 1.1.1.1 a 2.2.2.2, a on sám je zařízením 1.1.1.1. To je velmi důležitá fáze ustavení sousedství. V tomto případě se používá obousměrné spojení 2-WAY, ale co se stane, pokud máme switch s distribuovanou sítí ze 4 routerů? V takovém "sdíleném" prostředí musí jeden z routerů hrát roli vybraného routeru Designated router D.R, a druhý – záložního vybraného routeru Backup designated router B.D.R.
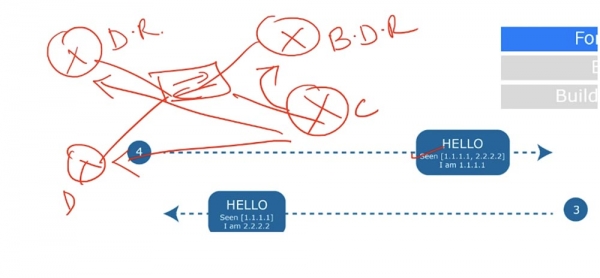
Každé z těchto zařízení vytvoří plné spojení, nebo stav úplné sousednosti. Později prozkoumáme, co to obnáší, nicméně spojení tohoto typu bude navázáno pouze s D.R. a B.D.R, mezi sebou se dva dolní routery D a B stále budou komunikovat podle schématu obousměrného spojení "point-to-point".
To znamená, že s D.R. a B.D.R všechny routery vytvářejí plnou sousednost, zatímco mezi sebou mají spojení typu point-to-point. To je velmi důležité, protože při obousměrném spojení sousedních zařízení musí všechny parametry Hello paketu souhlasit. V našem případě vše souhlasí, a proto zařízení bez problémů vytvářejí sousedství.
Jakmile bude obousměrné spojení navázáno, router A odešle routeru B paket Database Description, neboli "popis databáze", a přejde do stavu ExStart – začátek výměny, nebo čekání na načtení. Database Descriptor představuje informace podobné obsahu knihy – je to výčet všeho, co je v databázi směrování. V reakci na to router B pošle své popis databáze routeru A a přejde do stavu výměny informací o kanálech Exchange. Pokud v stavu Exchange router zjistí, že v jeho databázi chybí nějaké informace, přejde do stavu načítání LOADING a začne vyměňovat si s sousedem zprávy LSR, LSU a LSA.
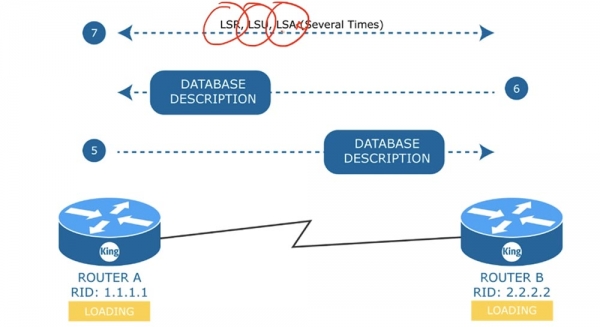
Router A tedy pošle sousedovi LSR, ten mu odpoví paketem LSU, na což router A odpoví routeru B zprávou LSA. Tato výměna proběhne tolikrát, kolikrát chtějí zařízení vyměnit zprávy LSA. Stav LOADING znamená, že k plnému aktualizaci databáze LSA dosud nedošlo. Po načtení všech dat obě zařízení přejdou do stavu plné sousednosti FULL.
Rád bych poznamenal, že při obousměrném spojení jsou zařízení jednoduše ve stavu sousedství, zatímco stav plné sousednosti je možný pouze mezi směrovači D.R. a B.D.R. To znamená, že každý router informuje D.R. o změnách v síti a všichni směrovače se o těchto změnách dozví od D.R.
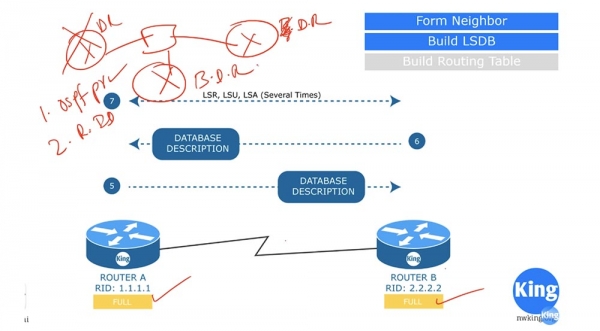
Výběr D.R. a B.D.R. je důležitá otázka. Podívejme se, jak probíhá volba D.R. v celkovém prostředí. Předpokládejme, že v naší schémě jsou tři směrovače a switch. Nejprve zařízení OSPF porovnávají priority v Hello zprávách, následně porovnávají Router ID.
Zařízení s nejvyšší prioritou se stává D.R. Pokud se priority dvou zařízení shodují, je vybráno zařízení s nejvyšším Router ID, které se stává D.R.
Záložním vybraným směrovačem B.D.R. se stává zařízení se druhou nejvyšší prioritou nebo se druhým nejvyšším Router ID. Pokud D.R. selže, okamžitě ho nahradí B.D.R. Ten začne hrát roli D.R., a systém vybere další B.D.R.
Doufám, že jste porozuměli výběru D.R. a B.D.R., pokud ne, tak se k této otázce ještě vrátím v jednom z následujících videí a vysvětlím tento proces.
Takže jsme probrali, co představuje Hello, popis databáze Database Descriptor a zprávy LSR, LSU a LSA. Než se přesuneme k dalšímu tématu, pojďme si promluvit o nákladech OSPF.
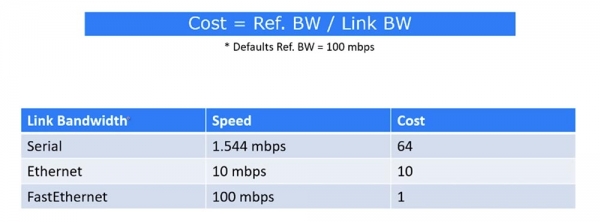
V Cisco se náklady na trasu počítají podle vzorce poměru propustnosti Reference bandwidth, která je ve výchozím nastavení rovna 100 Mb/s, k nákladům kanálu. Například, když se zařízení propojují přes sériový port s rychlostí 1,544 Mb/s, náklady budou činit 64. Při použití Ethernetového připojení o rychlosti 10 Mb/s budou náklady činit 10, a náklady na FastEthernet připojení s rychlostí 100 Mb/s budou činit 1.
Při použití Gigabit Ethernet máme rychlost 1000 Mb/s, avšak v tomto případě se rychlost vždy bere jako 1. Pokud tedy máte v síti Gigabit Ethernet, měli byste změnit výchozí hodnotu Ref. BW na 1000. V takovém případě budou náklady činit 1 a celá tabulka bude přepočítána s desetinásobným zvýšením hodnot nákladů. Jakmile vytvoříme sousedství a sestavíme databázi LSDB, přecházíme k sestavení směrovací tabulky.
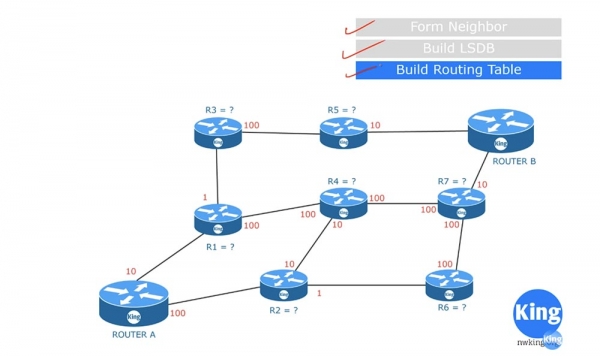
Po obdržení LSDB každý z routerů sám začíná vytvářet seznam směrování pomocí algoritmu SPF. V naší schématu router A vytvoří tuto tabulku pro sebe. Například počítá náklady na trasu A-R1 a určuje je jako 10. Abychom usnadnili pochopení schématu, předpokládejme, že router A určuje optimální trasu k routeru B. Náklady na připojení A-R1 jsou 10, náklady na připojení A-R2 jsou 100 a náklady na trasu A-R3 jsou 11, což je součet trasy A-R1(10) a R1-R3(1).
Pokud se router A chce dostat k routeru R4, může to udělat buď trasou A-R1-R4, nebo trasou A-R2-R4, přičemž v obou případech budou náklady na trasy stejné: 10+100 = 100+10 = 110. Trasa A-R6 bude stát 100+1 = 101, což je už lepší. Dále se zvažuje cesta k routeru R5 po trase A-R1-R3-R5, jejíž náklady činí 10+1+100 = 111.
Cestu k routeru R7 lze vytyčit ve dvou trasách: A-R1-R4-R7 nebo A-R2-R6-R7. Náklady na první činí 210, na druhou 201, takže by se měla zvolit 201. Takže, aby se router A dostal k routeru B, může použít 4 trasy.
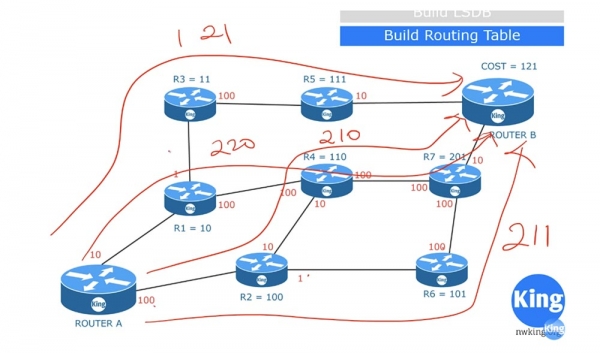
Cena trasy A-R1-R3-R5-B bude 121. Trasa A-R1-R4-R7-B bude stát 220. Trasa A-R2-R4-R7-B stojí 210 a A-R2-R6-R7-B má cenu 211. Na základě toho router A vybere trasu s nejnižší cenou, tedy 121, a zařadí ji do tabulky směrování. Toto je velmi zjednodušený náhled na to, jak funguje algoritmus SPF. Ve skutečnosti se do tabulky zařazují nejen označení routerů, kterými optimální trasa prochází, ale také označení portů, které je spojují, a všechny ostatní potřebné informace.
Podívejme se na další téma, které se týká směrovacích zón. Obvykle při nastavování OSPF zařízení společnosti jsou všechna v jedné společné zóně.
Co se stane, když zařízení připojené k routeru R3 náhle selže? Router R3 okamžitě začne posílat routerům R5 a R1 zprávu, že kanál s tímto zařízením již nefunguje, a všechny routery začnou vyměňovat aktualizace o této události.
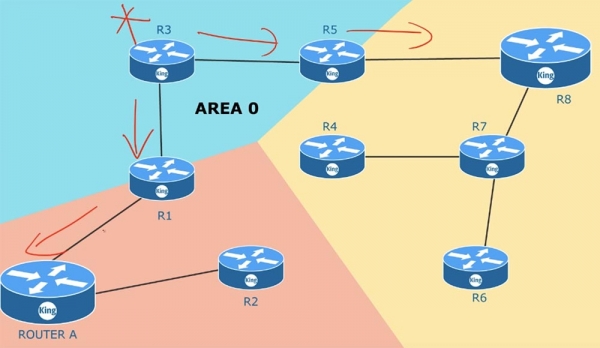
Pokud máte 100 routerů, všechny aktualizují informace o stavu kanálů, protože jsou v jedné společné zóně. Totéž se stane, pokud selže jeden z sousedních routerů – všechna zařízení v zóně si vymění aktualizace LSA. Po výměně těchto zpráv se změní samotná topologie sítě. Jakmile k tomu dojde, SPF přepočítá směrovací tabulky podle změněných podmínek. To je velmi rozsáhlý proces, a pokud máte v jedné zóně tisíc zařízení, musíte sledovat velikost paměti routerů, aby bylo dostatečné pro uložení všech LSA a obrovské databáze stavu kanálů LSDB. Jakmile dojde ke změnám v nějaké části zóny, algoritmus SPF okamžitě provede přepočet tras. Ve výchozím nastavení se LSA aktualizuje každých 30 minut. Tento proces se neprovádí na všech zařízeních současně, nicméně v každém případě aktualizace provádí každý router s periodou 30 minut. Čím více síťových zařízení, tím více paměti a času je potřeba na aktualizaci LSDB.
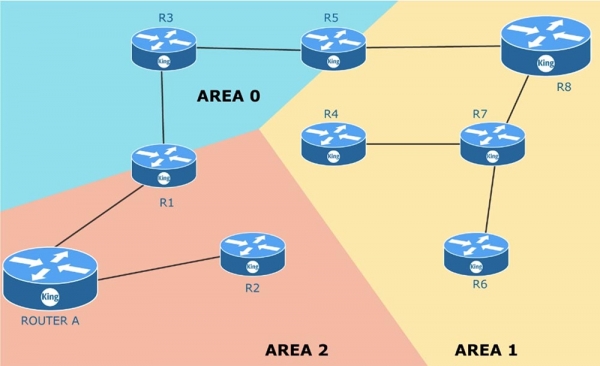
Tento problém lze vyřešit, pokud rozdělíte jednu společnou zónu na několik samostatných zón, což znamená použít multizónování. K tomu musíte mít plán nebo schéma celé sítě, kterou spravujete. Nulová zóna AREA 0 je vaší hlavní zónou. To je místo, kde probíhá spojení s vnější sítí, například přístup na internet. Při vytváření nových zón byste se měli řídit pravidlem: v každé zóně by měl být jeden hranicový router ABR. Hranicový router má jedno rozhraní v jedné zóně a druhé rozhraní v jiné zóně. Například router R5 má rozhraní ve zóně 1 a ve zóně 0. Jak jsem řekl, každá zóna by měla být spojena s nulovou zónou, což znamená mít hranicový router, jehož jedno rozhraní je spojeno s AREA 0.
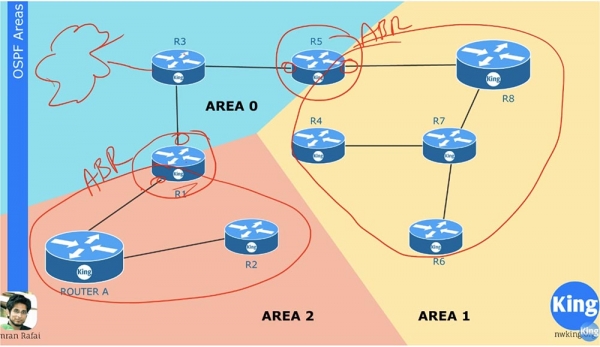
Představme si, že spojení R6-R7 selhalo. V tomto případě se aktualizace LSA rozšíří pouze po zóně AREA 1 a bude se týkat pouze této zóny. Zařízení ve zóně 2 a ve zóně 0 o tom ani nebudou vědoma. Hranicový router R5 shrnuje informace o tom, co se děje ve své zóně, a posílá do hlavní zóny AREA 0 souhrnné informace o stavu sítě. Zařízením v jedné zóně není potřeba vědět o všech změnách LSA uvnitř jiných zón, protože router ABR přenáší shrnuté informace o trasách z jedné zóny do druhé.
Pokud si nejste zcela jisti konceptem zón, můžete se o něm dozvědět více v následujících lekcích, kdy se budeme zabývat konfigurací OSPF routingu a popíšeme několik příkladů.
Děkujeme, že s námi zůstáváte. Líbí se vám naše články? Chcete vidět více zajímavých materiálů? Podpořte nás objednávkou nebo doporučením známým, 30 % sleva pro uživatele Habra na jedinečný analog entry-level serverů, který jsme pro vás vymysleli: (k dispozici varianty s RAID1 a RAID10, až 24 jader a až 40GB DDR4).
Dell R730xd za polovinu ceny? Jen u nás v Nizozemsku! Dell R420 — 2x E5-2430 2.2GHz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — od 99 $! Čtěte o tom
Zdroj: habr.com
