

V tomto článku najdete prvních 5 úkolů, kde se seznámíme se základy analýzy provozu různých síťových protokolů.
Organizační informaceSpeciálně pro ty, kteří se chtějí dozvědět něco nového a rozvíjet se v jakékoli oblasti informační a počítačové bezpečnosti, budu psát a vyprávět o následujících kategoriích:
- PWN;
- kryptografie (Crypto);
- síťové technologie (Network);
- reverzní inženýrství (Reverse Engineering);
- steganografie (Stegano);
- vyhledávání a exploatace WEB zranitelností.
Kromě toho se podělím o své zkušenosti v počítačové kriminalistice, analýze malwaru a firmwaru, útocích na bezdrátové sítě a místní výpočetní sítě, provádění penetračních testů a psaní exploitů.
Abychom vás mohli informovat o nových článcích, softwaru a dalších informacích, vytvořil jsem a v oblasti IKT. Také vaše osobní žádosti, otázky, návrhy a doporučení .
Veškeré informace jsou poskytovány výhradně pro vzdělávací účely. Autor tohoto dokumentu nenese žádnou odpovědnost za jakoukoli škodu způsobenou komukoli v důsledku použití znalostí a metod získaných studií tohoto dokumentu.
FTP autentizace
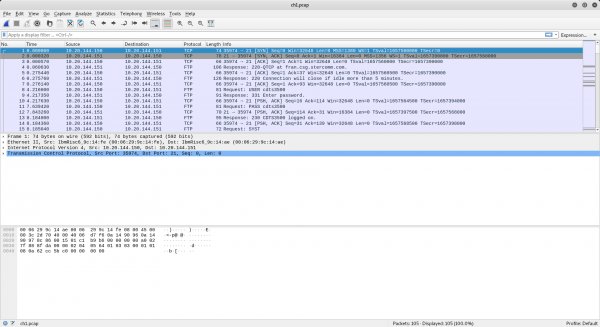
V tomto úkolu se nám nabízí najít autentizační údaje z dumpu provozu. Při tom se uvádí, že se jedná o FTP. Otevřeme soubor PCAP ve Wiresharku.
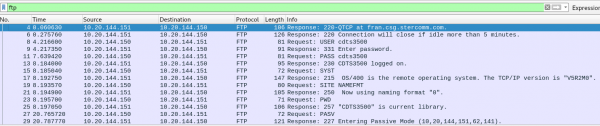
Nejprve filtrujeme data, protože potřebujeme pouze protokol FTP.
Nyní zobrazíme provoz podle toků. K tomu po kliknutí pravým tlačítkem myši vybereme Follow TCP Stream.
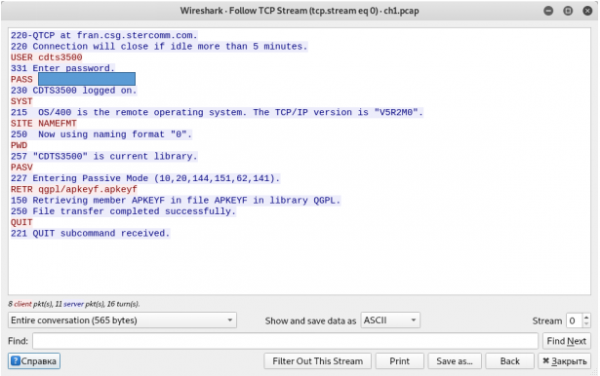
Vidíme přihlašovací jméno a heslo uživatele.
Telnet autentizace
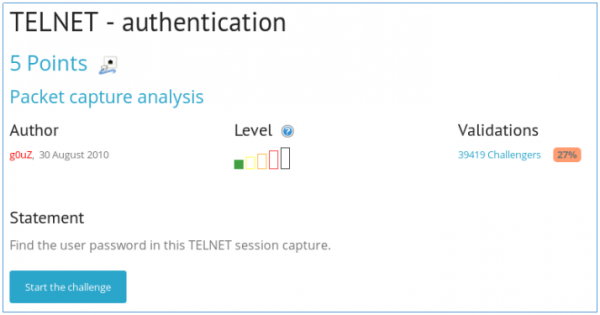
Úkol je podobný předchozímu.
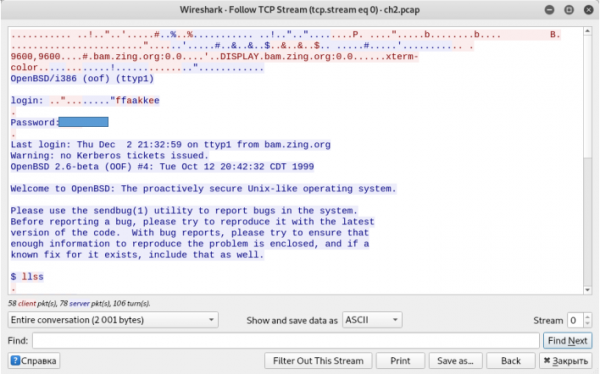
Získáme přihlašovací jméno a heslo.
Ethernetový rámec
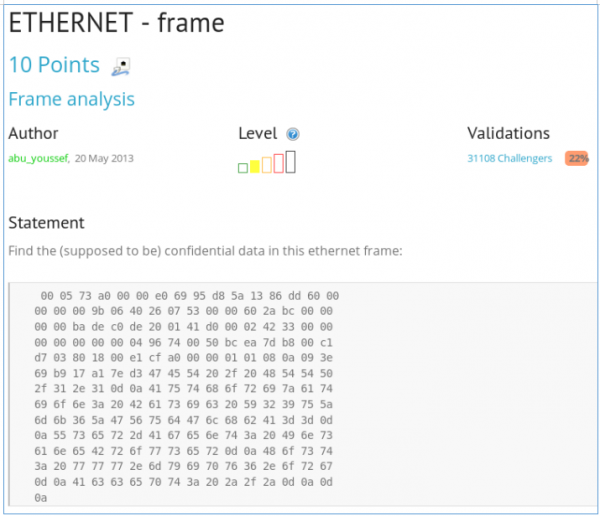
Dostáváme Hex reprezentaci Ethernetového protokolu a jsme požádáni o nalezení citlivých údajů. Problém je v tom, že protokoly jsou zapouzdřeny jeden do druhého. To znamená, že v datové oblasti ethernetového protokolu je protokol IP, v datové oblasti kterého je protokol TCP, ve kterém je HTTP, kde jsou umístěna data. To znamená, že musíme pouze dekódovat znaky z hexového formátu.
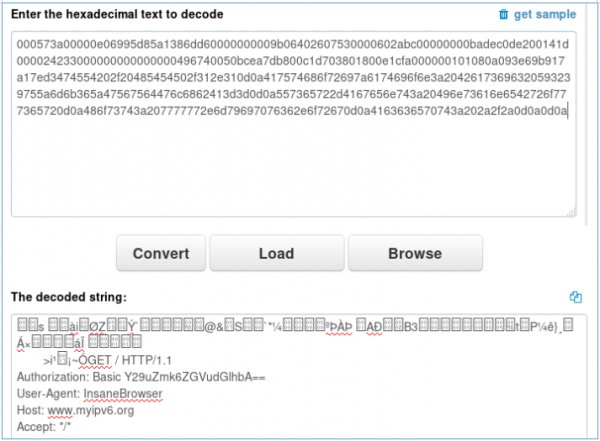
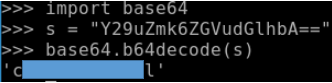
V hlavičce HTTP jsou údaje Basic autentizace. Dekódujeme je z Base64.
Twitter autentizace
Jsme požádáni, abychom našli heslo pro přihlášení na Twitter z dumpu provozu.
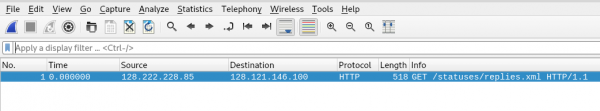
Existuje pouze jeden balíček. Otevřeme ho dvojitým kliknutím.
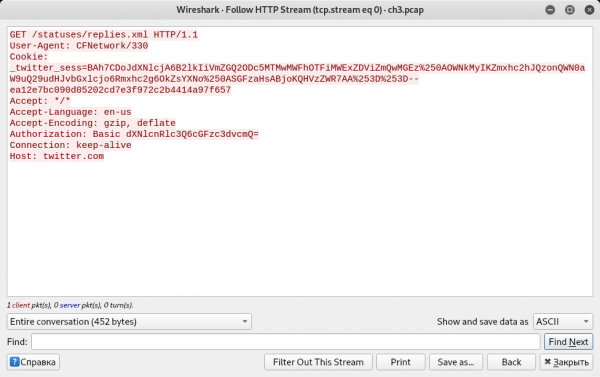
A znovu vidíme údaje Basic autentizace.
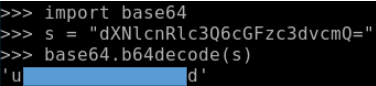
Najdeme přihlašovací jméno a heslo.
Neznámý soubor Bluetooth
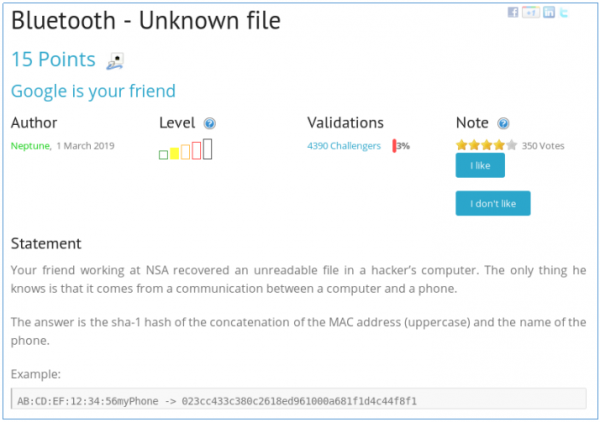
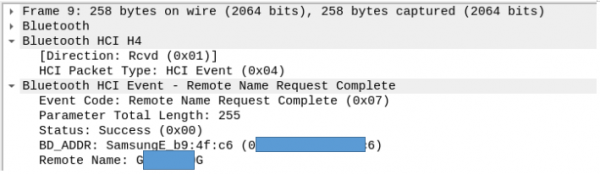
Vypráví příběh a žádají nás, abychom našli název a MAC adresu telefonu. Otevřeme soubor ve Wiresharku. Najdeme řádek Remote Name Request Complete.

Podíváme se na pole tohoto balíčku, kde jsou zobrazeny MAC adresa a název telefonu.
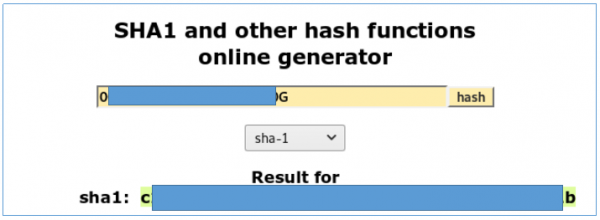
Vezmeme hash a odevzdáme.
Tímto úkolem končíme analýzu jednodušších úkolů na téma sítí (více pro začátečníky). Dále bude více a složitější... Můžete se k nám přidat v . Tam můžete navrhovat svá vlastní témata a účastnit se hlasování o tématech pro další články.
Zdroj: habr.com
