

Pozn. přek.: Pokud se zajímáte o bezpečnost v infrastruktuře postavené na Kubernetes, tento skvělý přehled od společnosti Sysdig bude vynikajícím výchozím bodem pro rychlé seznámení se s aktuálními řešeními. Obsahuje jak komplexní systémy od známých hráčů na trhu, tak i mnohem skromnější nástroje, které řeší různé problémy. Rádi se v komentářích dozvíme o vašich zkušenostech s těmito nástroji a uvítáme odkazy na další projekty.
Softwarové produkty pro zabezpečení Kubernetes... je jich tolik a každý má své cíle, oblasti použití a licence.
Proto jsme se rozhodli vytvořit tento seznam a zahrnuli jsme do něj jak open-source projekty, tak komerční platformy od různých dodavatelů. Doufáme, že vám pomůže vybrat ty, které vás nejvíce zajímají, a nasměruje vás správným směrem v závislosti na vašich konkrétních potřebách v oblasti zabezpečení Kubernetes.
Kategorie
Abychom usnadnili orientaci v seznamu, nástroje jsou rozděleny podle hlavních funkcí a oblastí použití. Vytvořily se následující sekce:
- Skenování obrazů Kubernetes a statická analýza;
- Runtime bezpečnost;
- Síťová bezpečnost Kubernetes;
- Distribuce obrazů a správa tajemství;
- Audit bezpečnosti Kubernetes;
- Komplexní komerční produkty.
Přejděme k věci:
Skenování obrazů Kubernetes
Anchore
- Web:
- Licence: volná (Apache) a komerční nabídka
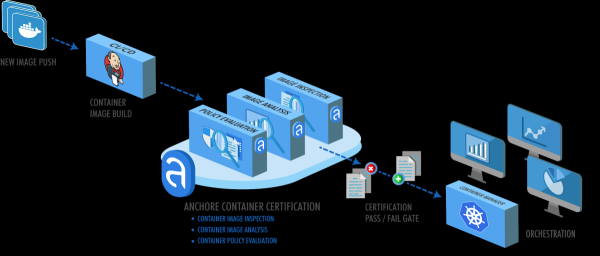
Balíček Anchore analyzuje kontejnery a umožňuje provádět bezpečnostní kontroly na základě politik definovaných uživateli.
Kromě běžného skenování kontejnerových obrazů na známé zranitelnosti z databáze CVE provádí Anchore řadu dalších kontrol v rámci politiky skenování: ověřuje Dockerfile, úniky přihlašovacích údajů, balíčky používaných programovacích jazyků (npm, maven atd.), licence softwaru a mnohem více.
Clair
- Web: (nyní pod záštitou Red Hat)
- Licence: volná (Apache)
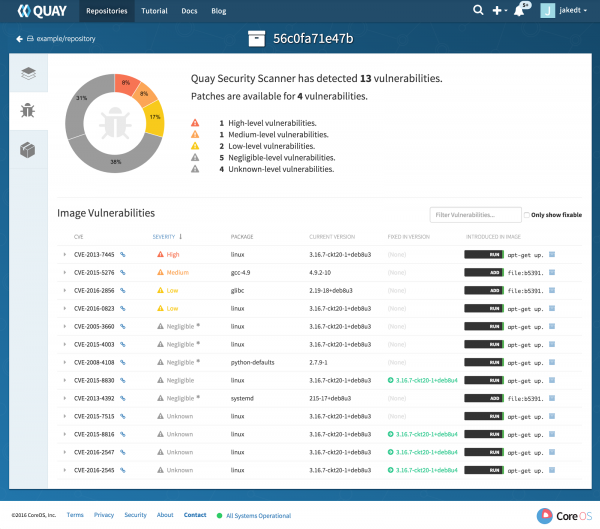
Clair byl jedním z prvních open-source projektů pro skenování obrazů. Je široce znám jako skener bezpečnosti, který je základem pro registr obrazů Quay (také od CoreOS — pozn. přek.)Clair dokáže shromáždit informace o CVE z mnoha zdrojů, včetně seznamů zranitelností specifických pro linuxové distribuce, které spravují bezpečnostní týmy Debianu, Red Hatu nebo Ubuntu.
Na rozdíl od Anchore se Clair převážně zaměřuje na vyhledávání zranitelností a porovnávání dat s CVE. Přesto produkt nabízí uživatelům některé možnosti rozšíření funkcionality pomocí pluginů.
Dagda
- Web:
- Licence: svobodná (Apache)
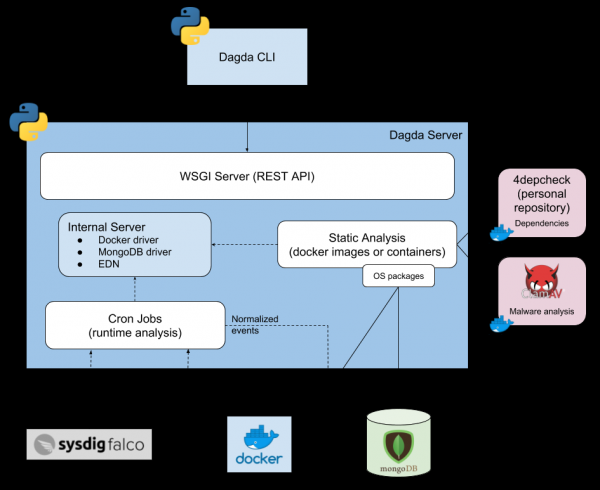
Dagda provádí statickou analýzu kontejnerových obrazů za účelem odhalení známých zranitelností, trojanů, virů, malware a dalších hrozeb.
Od ostatních podobných nástrojů se balíček Dagda vyznačuje dvěma pozoruhodnými vlastnostmi:
- Skvěle se integruje s , působí nejen jako nástroj pro skenování kontejnerových obrazů, ale také jako antivirus.
- Také poskytuje runtime ochranu, v reálném čase přijímá události od démona Docker a integruje se s Falco (viz níže) pro shromažďování bezpečnostních událostí během provozu kontejneru.
KubeXray
- Web:
- Licence: svobodná (Apache), ale vyžaduje získání dat od JFrog Xray (komerčního produktu)
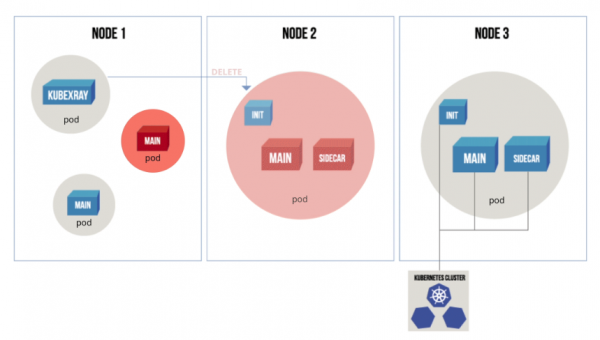
KubeXray "poslouchá" události API serveru Kubernetes a pomocí metadat od JFrog Xray sleduje, aby byly spuštěny pouze pod, které odpovídají aktuální politice.
KubeXray nejen provádí audit nových nebo aktualizovaných kontejnerů v nasazeních (analogicky k admission controlleru v Kubernetes), ale také dynamicky kontroluje běžící kontejnery na shodu s novými bezpečnostními politikami a odstraňuje zdroje, které odkazují na zranitelné obrazy.
Snyk
- Web:
- Licence: svobodná (Apache) a komerční verze
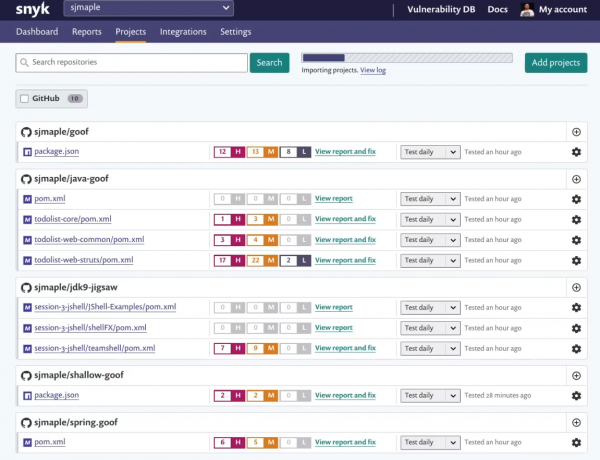
Snyk je neobvyklý skener zranitelností v tom smyslu, že je zvlášť zaměřen na vývojový proces a je propagován jako "nepostradatelné řešení" pro vývojáře.
Snyk se přímo připojuje k repozitářům kódu, parsuje manifest projektu a analyzuje importovaný kód spolu s přímými a nepřímými závislostmi. Snyk podporuje mnoho populárních programovacích jazyků a dokáže odhalit skryté licenční rizika.
Trivy
- Web:
- Licence: svobodná (AGPL)
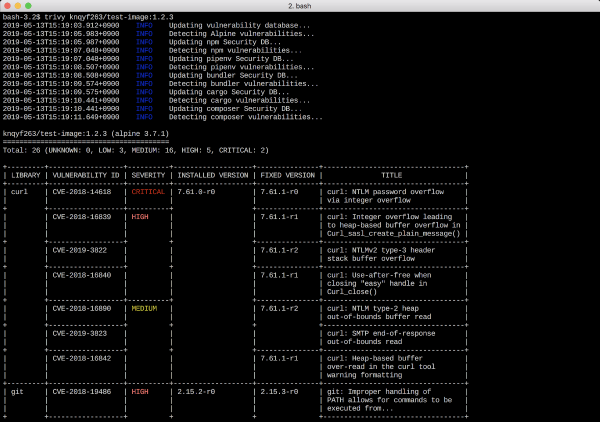
Trivy — jednoduchý, ale výkonný skener zranitelností pro kontejnery, snadno integrovatelný do CI/CD pipeline. Jeho význačnou vlastností je jednoduchost instalace a použití: aplikace se skládá z jediného binárního souboru a nevyžaduje instalaci databáze ani dalších knihoven.
Druhou stranou jednoduchosti Trivy je, že je třeba se naučit, jak analyzovat a posílat výsledky ve formátu JSON, aby je mohly využít ostatní bezpečnostní nástroje Kubernetes.
Bezpečnost runtime v Kubernetes
Falco
- Web:
- Licence: volná (Apache)
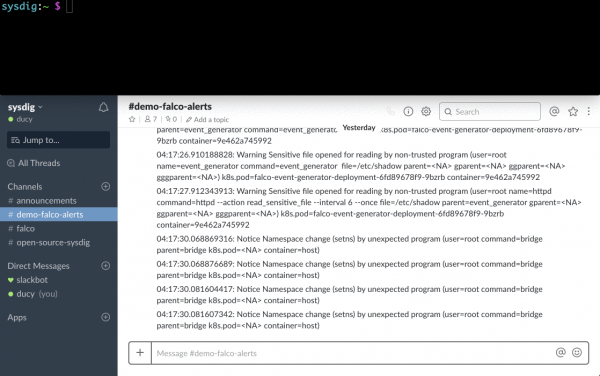
Falco je sada nástrojů pro zajištění bezpečnosti cloudových runtime prostředí. Patří do rodiny projektů .
Použitím Sysdig nástrojů na úrovni jádra Linuxu a profilování systémových volání, Falco umožňuje hluboké proniknutí do chování systému. Jeho mechanizmus runtime pravidel je schopen detekovat podezřelou aktivitu v aplikacích, kontejnerech, základním hostiteli a orchestrátoru Kubernetes.
Falco zajišťuje úplnou transparentnost v provozu runtime a detekci hrozeb tím, že nasazuje speciální agenty na uzlech Kubernetes. V důsledku toho není nutné modifikovat kontejnery, zavádět do nich cizí kód nebo přidávat sidecar kontejnery.
Bezpečnostní rámce Linux pro runtime
Tyto nativní rámce pro jádro Linux nejsou „bezpečnostními nástroji Kubernetes“ v obvyklém smyslu, nicméně si zaslouží zmínku, protože jsou důležitým prvkem v kontextu bezpečnosti runtime, který je součástí Kubernetes Pod Security Policy (PSP).
připojuje bezpečnostní profil k procesům spuštěným v kontejneru, určuje privilegium souborového systému, pravidla pro síťový přístup, připojování knihoven atd. Jedná se o systém založený na mandatorním řízení přístupu (Mandatory Access Control, MAC). Jinými slovy, zamezuje provádění zakázaných akcí.
Security-Enhanced Linux () je rozšířený bezpečnostní modul v jádře Linuxu, v některých aspektech podobný AppArmor a často s ním porovnávaný. SELinux převyšuje AppArmor svou mocí, flexibilitou a precizností nastavení. Jeho nevýhody jsou delší doba zaučení a zvýšená složitost.
a seccomp-bpf umožňují filtrovat systémové volání, blokovat provádění těch, které jsou potenciálně nebezpečné pro základní OS a nejsou potřebné pro normální chod uživatelských aplikací. Seccomp je v některých aspektech podobný Falco, i když nezná specifika kontejnerů.
Sysdig open source
- Web:
- Licence: volná (Apache)
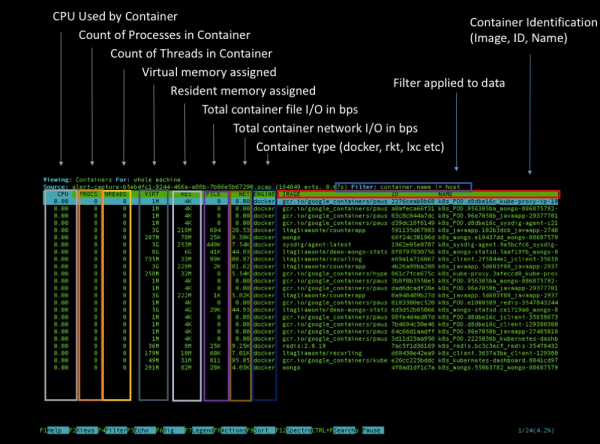
Sysdig je komplexní nástroj pro analýzu, diagnostiku a debugování Linuxových systémů (také funguje na Windows a macOS, ale s omezenými funkcemi). Může být použit pro sběr podrobných informací, kontrolu a kriminální expertizu (forenzní) základního systému a jakýchkoliv kontejnerů, které na něm běží.
Sysdig také zpočátku podporuje spouštěcí prostředí pro kontejnery a metadata Kubernetes, přidává další měření a štítky ke všem shromažďovaným informacím o chování systému. Existuje několik způsobů analýzy klastru Kubernetes pomocí Sysdig: lze provést zachycení v určitém okamžiku pomocí nebo spustit interaktivní rozhraní na bázi ncurses pomocí pluginu .
Síťová bezpečnost Kubernetes
Aporeto
- Web:
- Licence: komerční
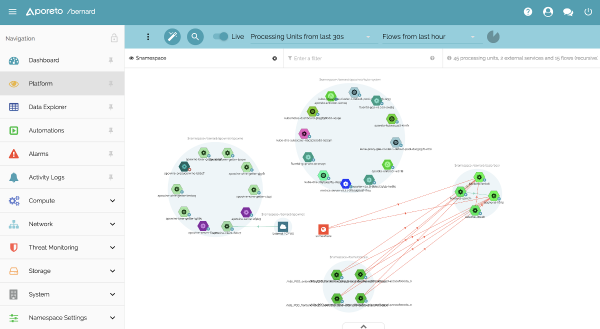
Aporeto nabízí „bezpečnost oddělenou od sítě a infrastruktury“. To znamená, že služby Kubernetes nejenže získávají lokální ID (tj. ServiceAccount v Kubernetes), ale také univerzální identifikátor/otisk, který lze použít pro bezpečnou a vzájemně ověřenou interakci s jakoukoliv jinou službou, například v klastru OpenShift.
Aporeto je schopen generovat jedinečný identifikátor nejen pro Kubernetes/kontejnery, ale také pro hostitele, cloudové funkce a uživatele. Na základě těchto identifikátorů a sady pravidel síťové bezpečnosti stanovených administrátorem budou komunikace povoleny nebo zablokovány.
Calico
- Web:
- Licence: volná (Apache)
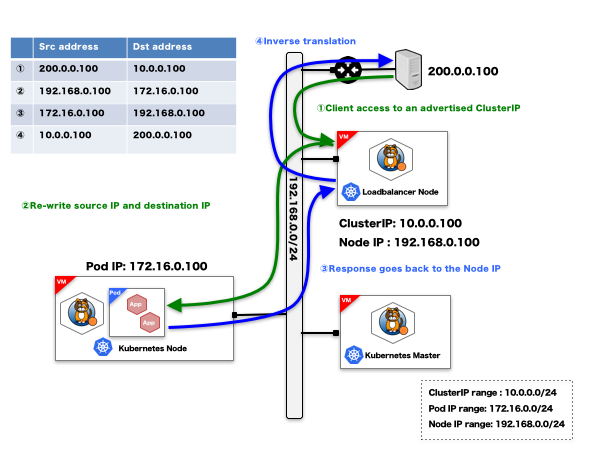
Calico se obvykle nasazuje při instalaci orchestrátoru kontejnerů, což umožňuje vytvořit virtuální síť spojující kontejnery. Kromě této základní síťové funkčnosti projekt Calico pracuje se zásadami sítě Kubernetes a svým vlastním souborem profilů síťové bezpečnosti, podporuje ACL (seznamy řízení přístupu) endpointů a pravidla síťové bezpečnosti založená na anotacích pro Ingress a Egress provoz.
Cilium
- Web:
- Licence: volná (Apache)
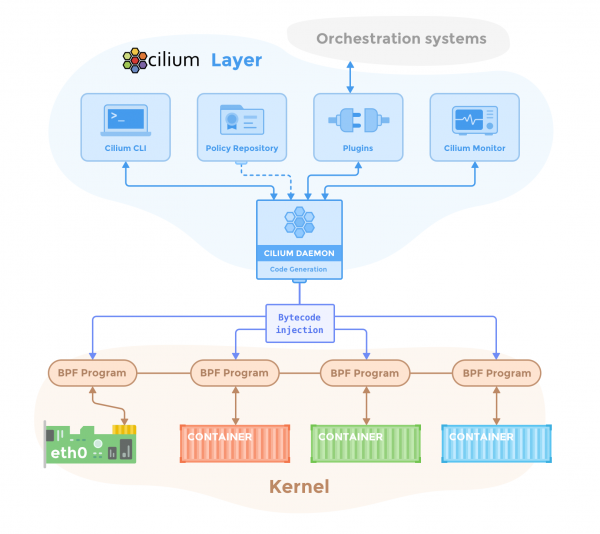
Cilium funguje jako firewall pro kontejnery a poskytuje funkce pro zajištění síťové bezpečnosti, které jsou původně přizpůsobeny Kubernetes a pracovním zátěžím mikroservisů. Cilium využívá novou technologii jádra Linuxu nazvanou BPF (Berkeley Packet Filter) k filtrování, monitorování, přesměrování a úpravě dat.
Cilium dokáže nasadit politiky síťového přístupu na základě identifikátorů kontejnerů pomocí štítků Docker nebo Kubernetes a metadat. Cilium také rozumí a filtruje různé protokoly 7. vrstvy, jako jsou HTTP nebo gRPC, což umožňuje definovat sadu REST volání, která budou například povolena mezi dvěma nasazeními Kubernetes.
Istio
- Web:
- Licence: volná (Apache)
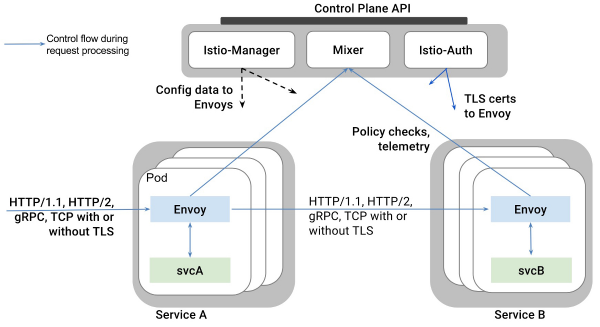
Istio je široce známý jako realizace paradigmatu service mesh prostřednictvím nasazení nezávislé na platformě control plane a přesměrování veškerého řízeného servisního provozu přes dynamicky konfigurované proxy Envoy. Istio využívá tuto moderní představu všech mikroservisů a kontejnerů k implementaci různých strategií síťové bezpečnosti.
Možnosti Istio v oblasti zajištění síťové bezpečnosti zahrnují transparentní šifrování TLS pro automatické zlepšení protokolu komunikace mezi mikroservisy na HTTPS a vlastní systém RBAC pro identifikaci a autorizaci, který umožňuje schvalování/zákazy výměny dat mezi různými pracovními zátěžemi v klastru.
Pozn. přek.: Více informací o bezpečnostních funkcích Istio naleznete v .
Tigera
- Web:
- Licence: komerční
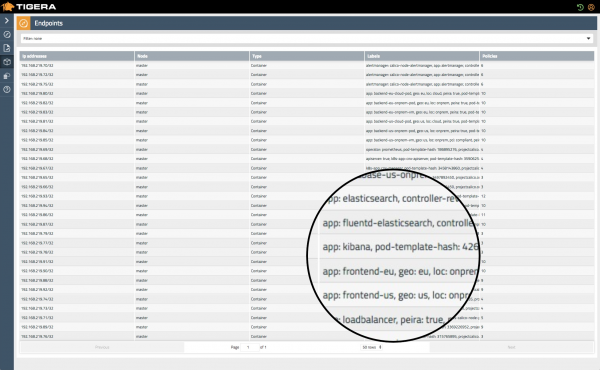
V tomto řešení, nazvaném "firewall Kubernetes", se klade důraz na přístup k síťové bezpečnosti s nulovou důvěrou.
Podobně jako u jiných nativních síťových řešení pro Kubernetes se Tigera spoléhá na metadata při identifikaci různých služeb a objektů v klastru a poskytuje detekci problémů v runtime, neustálé kontroly souladu a transparentnost sítě pro multicloudové nebo hybridní monolitické kontejnerizované infrastruktury.
Trireme
- Web:
- Licence: volná (Apache)
Trireme-Kubernetes je jednoduchá a srozumitelná implementace specifikace Network Policies Kubernetes. Nejzajímavější vlastností je, že na rozdíl od podobných produktů pro síťovou bezpečnost Kubernetes nevyžaduje centrální control plane pro koordinaci sítě (mesh). To činí řešení triviálně škálovatelným. V Trireme je to dosaženo instalací agenta na každý uzel, který se přímo připojuje k TCP/IP zásobníku hostitele.
Distribuce obrazů a správa tajemství
Grafeas
- Web:
- Licence: volná (Apache)
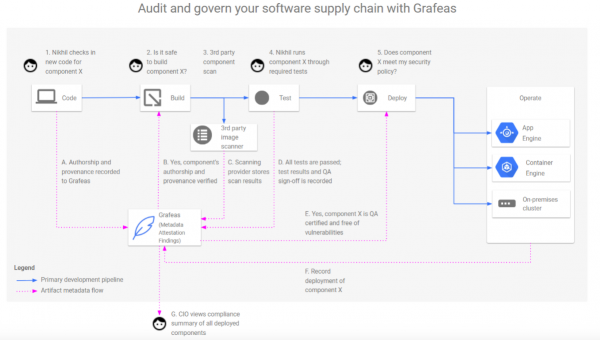
Grafeas je API s otevřeným zdrojovým kódem pro audity a správu dodavatelského řetězce softwaru. Na základní úrovni Grafeas představuje nástroj pro sběr metadat a výročních zpráv. Může být použit pro sledování shody s nejlepšími praktikami bezpečnosti v organizaci.
Tento centralizovaný zdroj pravdy pomáhá odpovědět na otázky jako:
- Kdo sestavil a podepsal konkrétní kontejner?
- Prošel všemi skenery bezpečnosti a kontrolami stanovenými politikou bezpečnosti? Kdy? Jaké byly výsledky?
- Kdo ho nasadil do produkce? Jaké konkrétní parametry byly použity během nasazení?
In-toto
- Web:
- Licence: volná (Apache)
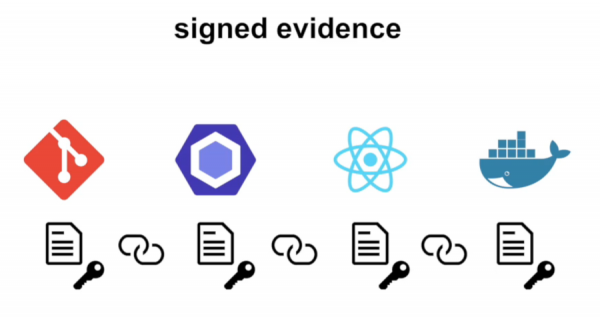
In-toto je rámec navržený pro zajištění integrity, autentizace a auditu celého dodavatelského řetězce softwaru. Při nasazení In-toto v infrastruktuře se nejprve nastavuje plán, který popisuje různé kroky v pipeline (repozitáře, nástroje CI/CD, nástroje QA, sběrače artefaktů atd.) a uživatele (odpovědné osoby), kterým je povoleno je iniciovat.
In-toto sleduje provádění plánu tím, že ověřuje, že každá úloha v řetězci je vykonána správně výhradně autorizovaným personálem a během pohybu s produktem nedochází k žádným neoprávněným manipulacím.
Portieris
- Web:
- Licence: volná (Apache)
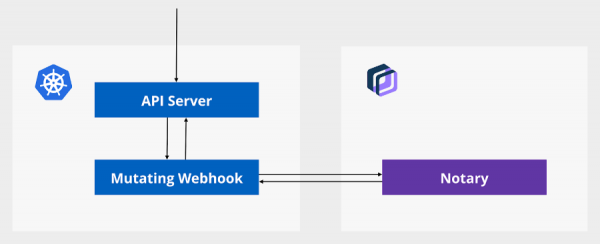
Portieris je admission controller pro Kubernetes; používá se pro nucené kontroly důvěryhodnosti obsahu. Portieris používá server (psali jsme o něm na konci — pozn. přek.) jako zdroj pravdy pro ověření důvěryhodných a podepsaných artefaktů (tj. schválených kontejnerových obrazů).
Při vytváření nebo změně pracovní zátěže v Kubernetes Portieris načítá informace o podpisu a politiku důvěry k obsahu pro požadované obrazy kontejnerů a v případě potřeby na místě provádí změny v JSON objektu API pro spuštění podepsaných verzí těchto obrazů.
Vault
- Web:
- Licence: volná (MPL)
Vault je bezpečné řešení pro ukládání citlivých informací: hesel, OAuth tokenů, PKI certifikátů, přístupových účtů, tajemství Kubernetes atd. Vault podporuje mnoho pokročilých funkcí, jako je pronájem efemérních bezpečnostních tokenů nebo organizace rotace klíčů.
Pomocí Helm chartu lze Vault nasadit jako nový deployment v klastru Kubernetes s Consulem jako backendovým úložištěm. Podporuje nativní zdroje Kubernetes, jako jsou ServiceAccount tokeny, a může dokonce fungovat jako výchozí úložiště tajemství Kubernetes.
Pozn. přek.: Mimochodem, doslova včera společnost HashiCorp, vyvíjející Vault, oznámila některá vylepšení pro používání Vault v Kubernetes, zejména co se týče Helm chartu. Podrobnosti si přečtěte v .
Audit bezpečnosti Kubernetes
Kube-bench
- Web:
- Licence: volná (Apache)
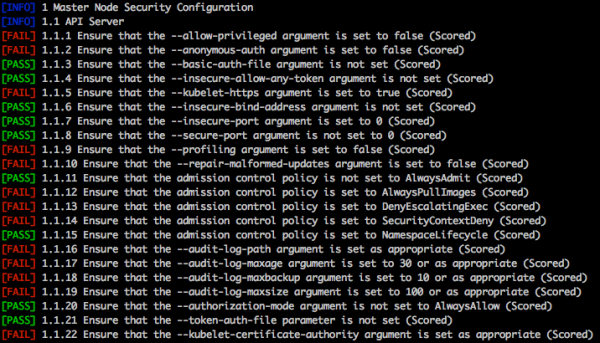
Kube-bench je aplikace v Go, která kontroluje, zda je Kubernetes nasazen bezpečně, prováděním testů z seznamu .
Kube-bench hledá nezabezpečené konfigurace mezi komponenty klastru (etcd, API, controller manager atd.), podezřelá přístupová práva k souborům, nezabezpečené účty nebo otevřené porty, kvóty zdrojů, nastavení limitů počtu API volání pro ochranu před DoS útoky atd.
Kube-hunter
- Web:
- Licence: volná (Apache)
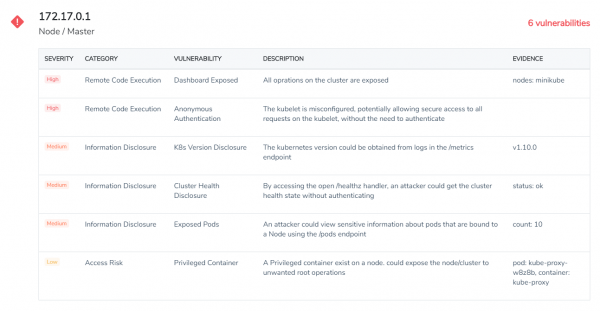
Kube-hunter "loví" potenciální zranitelnosti (jako je vzdálené spuštění kódu nebo únik dat) v klastrech Kubernetes. Kube-hunter lze spustit jako vzdálený skener - v tomto případě zhodnotí klastr z pohledu externího útočníka - nebo jako pod uvnitř klastru.
Charakteristickým rysem Kube-huntera je režim "aktivního lovu", během něhož nejen hlásí problémy, ale také se pokouší využít zranitelnosti zjištěné v cílovém klastru, které mohou potenciálně poškodit jeho fungování. Používejte proto s opatrností!
Kubeaudit
- Web:
- Licence: volná (MIT)
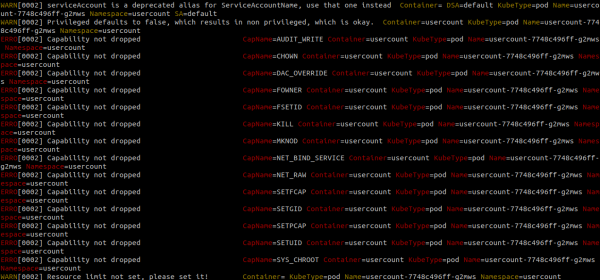
Kubeaudit je konzolový nástroj, který byl původně vyvinut ve společnosti Shopify pro audit konfigurace Kubernetes s ohledem na různé bezpečnostní problémy. Například pomáhá odhalovat kontejnery běžící bez omezení, se superuživatelskými právy, zneužívajícími privilegium nebo používající výchozí ServiceAccount.
Kubeaudit má i další zajímavé funkce. Například dokáže analyzovat místní YAML soubory, odhalovat nedostatky v konfiguraci, které by mohly způsobit bezpečnostní problémy, a automaticky je opravovat.
Kubesec
- Web:
- Licence: volná (Apache)
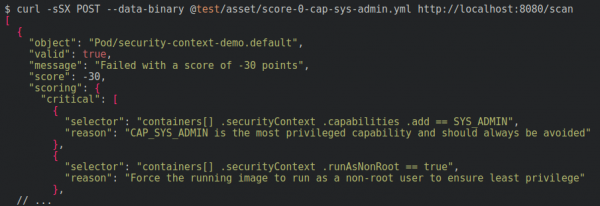
Kubesec je zvláštní nástroj v tom smyslu, že přímo skenuje YAML soubory popisující Kubernetes zdroje ve vyhledávání slabých parametrů, které mohou ovlivnit bezpečnost.
Například může odhalovat nadbytečná práva a povolení udělená podům, spouštění kontejneru s uživatelským účtem root jako výchozím uživatelským účtem, připojení k síťovému jmennému prostoru hostitele nebo nebezpečné montáže, jako například /proc hostitele nebo Docker socket. Další zajímavou funkcí Kubesec je online demoverze, do které lze nahrát YAML a provést jeho analýzu okamžitě.
Open Policy Agent
- Web:
- Licence: volná (Apache)
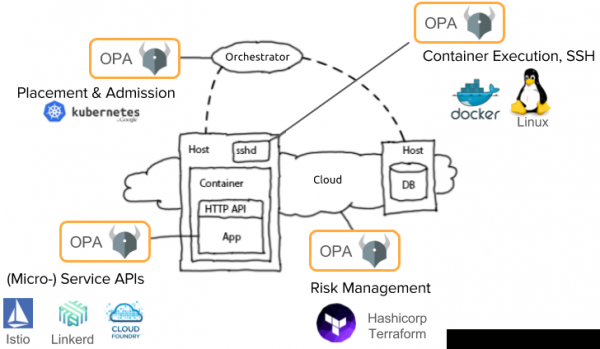
Koncept OPA (Open Policy Agent) spočívá v oddělení bezpečnostních politik a nejlepších praxí v oblasti bezpečnosti od konkrétní runtime platformy: Docker, Kubernetes, Mesosphere, OpenShift nebo jakékoli jejich kombinace.
Například lze nasadit OPA jako backend pro admission controller Kubernetes, delegovat mu rozhodování o bezpečnosti. Tímto způsobem bude OPA agent schopen kontrolovat, odmítat a dokonce měnit požadavky za běhu, zajišťující dodržování stanovených bezpečnostních parametrů. Bezpečnostní politiky v OPA jsou psány v jeho vlastním DSL jazyce Rego.
Pozn. přek.: O OPA (a SPIFFE) jsme psali v .
Komplexní komerční nástroje pro analýzu bezpečnosti Kubernetes
Rozhodli jsme se vytvořit samostatnou kategorii pro komerční platformy, protože obvykle pokrývají několik oblastí bezpečnosti. Celkový přehled jejich možností lze získat z tabulky:
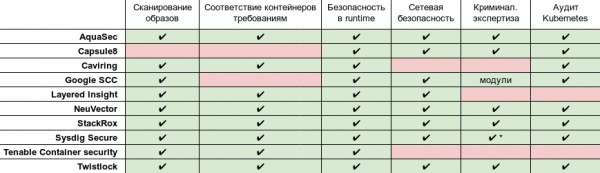
* Pokročilá odbornost a post mortem analýza s úplným .
Aqua Security
- Web:
- Licence: komerční
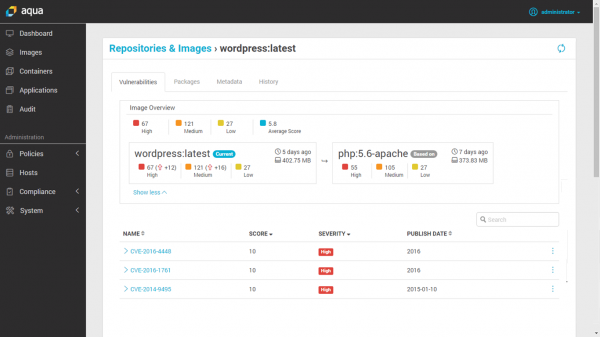
Tento komerční nástroj je určen pro kontejnery a cloudové pracovní zátěže. Poskytuje:
- Skenování obrazů, integrované s registrací kontejnerů nebo CI/CD pipeline;
- Runtime ochrana s detekcí změn v kontejnerech a jiné podezřelé aktivity;
- Nativní firewall pro kontejnery;
- Bezpečnost pro serverless v cloudových službách;
- Kontrola souladu s předpisy a audit, spojené s logováním událostí.
Pozn. přek.: Je také třeba poznamenat, že existuje bezplatná část produktu pod názvem , která umožňuje skenovat obrazy kontejnerů na zranitelnosti. Porovnání jejích schopností s placenými verzemi je uvedeno v .
Capsule8
- Web:
- Licence: komerční
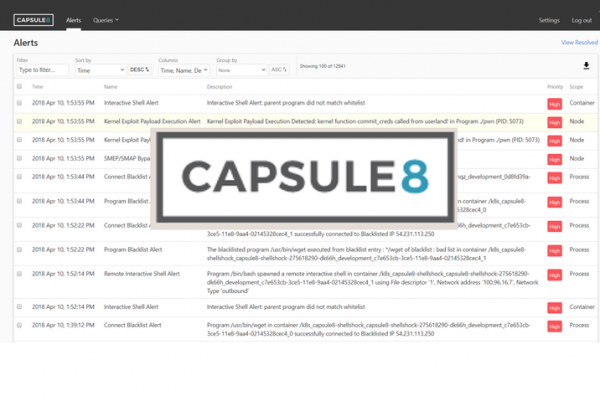
Capsule8 se integruje do infrastruktury instalací detektoru v místním nebo cloudovém clusteru Kubernetes. Tento detektor shromažďuje telemetrii hostitele a sítě a porovnává ji s různými typy útoků.
Tým Capsule8 vidí svou úlohu v časné detekci a prevenci útoků využívajících nové (0-day) zranitelnosti. Capsule8 umí nahrávat upřesněná pravidla bezpečnosti přímo na detektory v reakci na nedávno objevené hrozby a zranitelnosti softwaru.
Cavirin
- Web:
- Licence: komerční
Cavirin vystupuje jako zprostředkovatel pro firmu v různých úřadech zabývajících se standardy bezpečnosti. Může nejen skenovat obrazy, ale také se integrovat do CI/CD pipeline, blokujíc nesplněné standardy obrazy před jejich umístěním do uzavřených repozitářů.
Bezpečnostní balík Cavirin využívá strojové učení k hodnocení stavu kybernetické bezpečnosti, nabízí rady pro zvýšení bezpečnosti a zlepšení souladu s bezpečnostními standardy.
Google Cloud Security Command Center
- Web:
- Licence: komerční
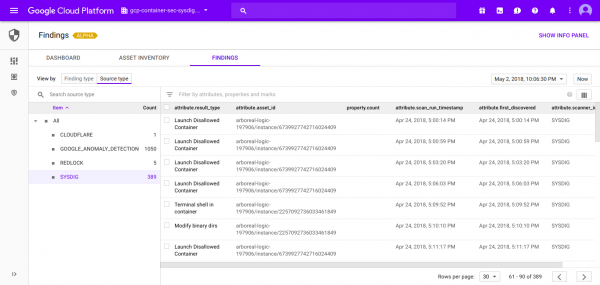
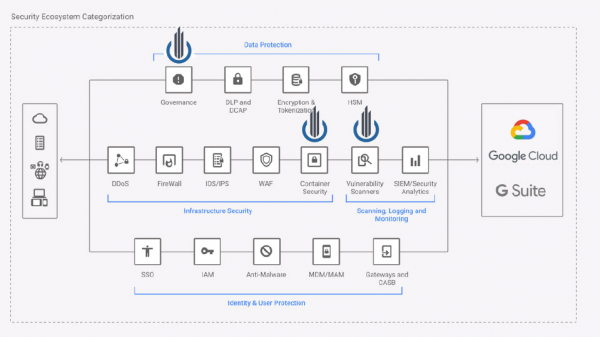
Cloud Security Command Center pomáhá bezpečnostním týmům sbírat data, identifikovat hrozby a odstraňovat je dříve, než způsobí škodu společnosti.
Jak je vidět z názvu, Google Cloud SCC je unified dashboard, do kterého lze integrovat různé bezpečnostní zprávy, mechanismy účetnictví aktiv a třetí strany bezpečnostní systémy a spravovat je z jednoho centralizovaného zdroje.
Interoperabilní API, které nabízí Google Cloud SCC, usnadňuje integraci bezpečnostních událostí přicházejících z různých zdrojů, jako je Sysdig Secure (bezpečnost kontejnerů pro cloud-native aplikace) nebo Falco (Open Source runtime bezpečnostní systém).
Layered Insight (Qualys)
- Web:
- Licence: komerční
Layered Insight (nyní součást Qualys Inc) je postaven na konceptu „vstavené bezpečnosti“. Po skenování původního obrazu na zranitelnosti za použití metod statistické analýzy a provádění kontrol podle CVE, Layered Insight jej nahradí na instrumentovaný obraz, který obsahuje agenta ve formě binárního souboru.
Tento agent obsahuje testy bezpečnosti runtime pro analýzu síťového provozu kontejneru, I/O toků a činnosti aplikace. Kromě toho může provádět další bezpečnostní kontroly určené správcem infrastruktury nebo týmy DevOps.
NeuVector
- Web:
- Licence: komerční
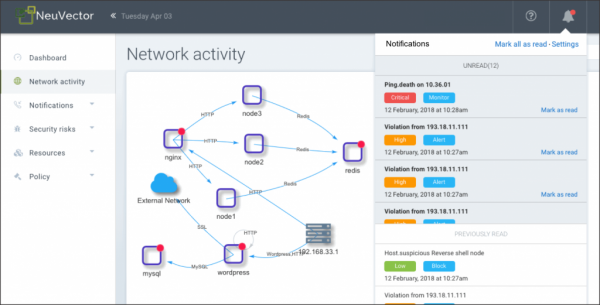
NeuVector provádí kontrolu bezpečnosti kontejneru a zajišťuje runtime ochranu analýzou síťové aktivity a chování aplikace, vytváří individuální bezpečnostní profil pro každý kontejner. Může také samostatně blokovat hrozby izolováním podezřelé aktivity změnou pravidel místního firewallu.
Síťová integrace NeuVector, známá jako Security Mesh, je schopna provádět hlubokou analýzu paketů a filtrování na 7. úrovni pro všechny síťové spojení v service mesh.
StackRox
- Web:
- Licence: komerční
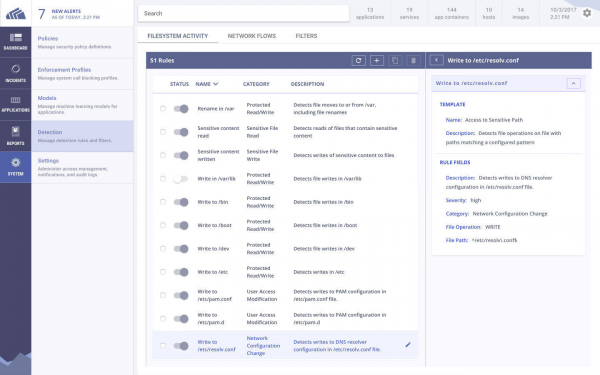
Platforma pro bezpečnost kontejnerů StackRox se snaží pokrýt celý životní cyklus aplikací Kubernetes v klastru. Stejně jako ostatní komerční platformy v tomto seznamu, StackRox generuje runtime profil na základě pozorovaného chování kontejneru a automaticky vyvolává poplach při jakýchkoli odchylkách.
Kromě toho StackRox analyzuje konfigurace Kubernetes pomocí CIS Kubernetes a dalších souborů pravidel pro hodnocení shody kontejnerů.
Sysdig Secure
- Web:
- Licence: komerční
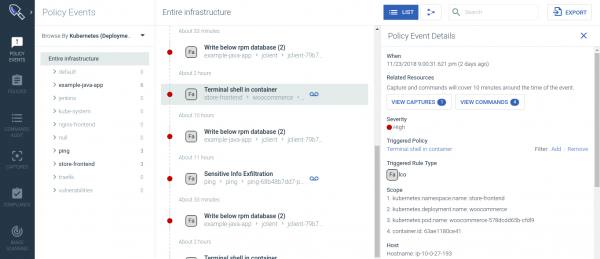
Sysdig Secure chrání aplikace po celou dobu životního cyklu kontejneru a Kubernetes. On kontejnerů, zajišťuje na základě strojového učení, provádí kriminalistické vyšetřování pro zjištění zranitelností, blokuje hrozby, sleduje a provádí audit aktivity v mikroslužbách.
Sysdig Secure se integruje s nástroji CI/CD, jako je Jenkins, a kontroluje obrazy stahované z registrů Docker, čímž zabraňuje výskytu nebezpečných obrazů v produkci. Zajišťuje také komplexní runtime bezpečnost, včetně:
- runtime profilace na základě ML a detekce anomálií;
- runtime politiky založené na systémových událostech, API K8s-audit, společných projektech komunity (FIM — sledování integrity souborů; cryptojacking) a frameworku ;
- reakce a odstranění incidentů.
Tenable Container Security
- Web:
- Licence: komerční
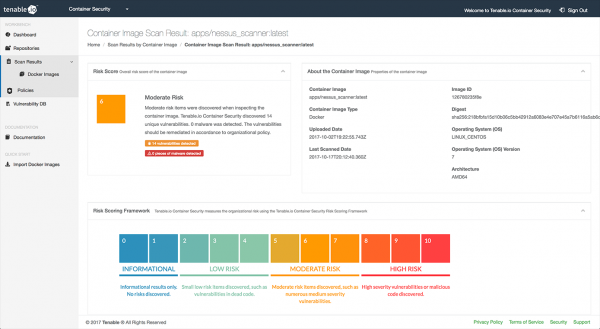
Před vznikem kontejnerů byla Tenable široce známá v oboru jako společnost, která vyvinula Nessus — oblíbený nástroj pro hledání zranitelností a auditu bezpečnosti.
Tenable Container Security využívá zkušenosti společnosti v oblasti počítačové bezpečnosti k integraci CI/CD pipeline s databázemi zranitelností, specializovanými balíčky pro detekci malware a doporučeními pro eliminaci bezpečnostních hrozeb.
Twistlock (Palo Alto Networks)
- Web:
- Licence: komerční
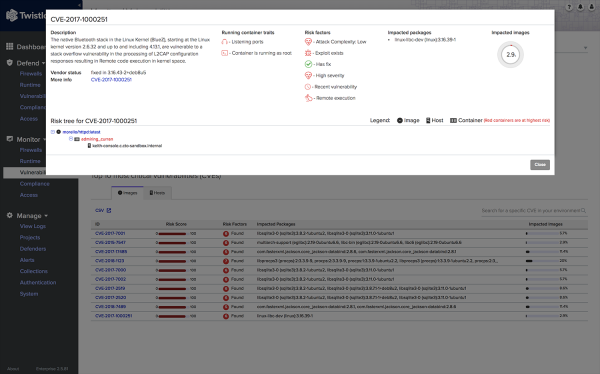
Twistlock se propaguje jako platforma zaměřená na cloudové služby a kontejnery. Twistlock podporuje různé cloudové poskytovatele (AWS, Azure, GCP), orchestrace kontejnerů (Kubernetes, Mesosphere, OpenShift, Docker), bezserverová provozní prostředí, mesh frameworky a nástroje CI/CD.
Kromě běžných metod zabezpečení na podnikové úrovni, jako je integrace do CI/CD pipeline nebo skenování obrazů, Twistlock využívá strojové učení k generování behaviorálních vzorců a síťových pravidel zohledňujících zvláštnosti kontejnerů.
Před nějakým časem koupila Twistlock společnost Palo Alto Networks, vlastnící projekty Evident.io a RedLock. Jak přesně budou tyto tři platformy integrovány v PRISMA Pomozte nám vytvořit nejlepší katalog nástrojů pro zabezpečení Kubernetes!
Usilujeme o to, aby byl tento katalog co nejkompletnější, a k tomu potřebujeme vaši pomoc! Kontaktujte nás (
@sysdigMůžete se také přihlásit k našemu
měsíčnímu newsletteru Po 6 letech neaktivity je k dispozici fetchmail 6.4.0
P.S. od překladatele
Přečtěte si také náš blog:
- «»;
- «»;
- «»;
- «»;
- «».
Zdroj: habr.com
