

Vývoj technologií měl významný dopad na architekturu systémů kontroly přístupu. Sledujeme-li cestu jejího vývoje, můžeme předpovědět, co nás čeká v blízké budoucnosti.
Minulost
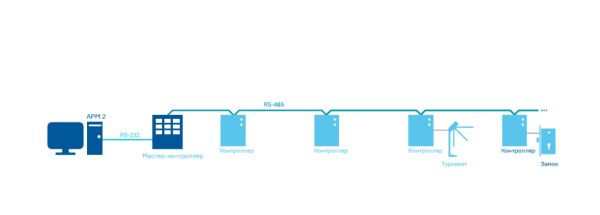
Kdysi byly počítačové sítě vzácností. Tehdejší systémy kontroly přístupu byly konstruovány takto: hlavní řídící jednotka obsluhovala omezený počet kontrolérů, zatímco počítač sloužil jako terminál pro jeho programování a zobrazování informací. Logiku činnosti určovala hlavní řídící jednotka, která spravovala sekundární kontroléry.
Sekundární kontroléry nemohly vzájemně komunikovat přímo, výměna informací probíhala přes hlavní řídící jednotku. Tento model kladl významná omezení na rozvoj systémů kontroly přístupu.
Pokrok v oblasti počítačové techniky a síťového vybavení měl vliv na architekturu systémů, v důsledku čehož vznikly vícerozdílové systémy kontroly přístupu. Změny se dotkly softwaru, ale kontroléry zůstaly po ruce, což omezovalo rozšiřování a vývoj systému.
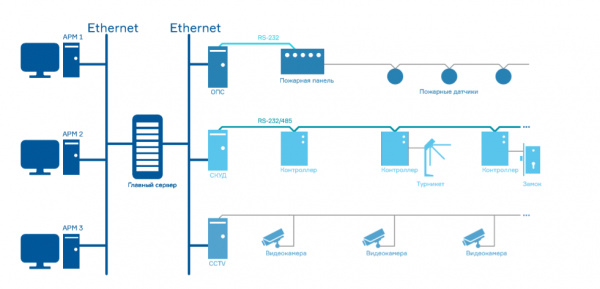
Toto
Pokrok v mikroelektronice umožnil výrobcům zařízení zásadně změnit architekturu systémů kontroly přístupu. Nová architektura umožnila kontrolérům vyměňovat si data přímo mezi sebou.
V takovém modelu mohlo být software nainstalováno kdekoliv v rámci místní sítě, integrace s jinými bezpečnostními systémy byla zjednodušena díky využití jednotného prostředí pro výměnu informací.
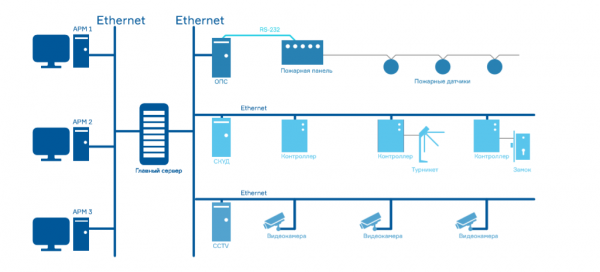
Tento model úspěšně funguje dodnes, ale současná úroveň technologického vývoje umožňuje budovat systémy s úplně jinou architekturou. Existuje široké spektrum fyzických a logických variací pro zajištění komunikace mezi komponentami systému a prostředků interakce mezi uživateli a systémem. Mezi nimi jsou konzolové aplikace, specializované kontroléry s grafickým rozhraním, různé řídící pulty, tabletové počítače a telefony, používání standardních webových prohlížečů. Možnosti mikrořadičů již mnohonásobně převyšují zdroje počítačů používaných v prvních systémech kontroly přístupu.
Další vývoj architektury systémů kontroly přístupu
Kontrolér jako server
Server v SKUD je potřebný k tomu, aby správně vykonával obchodní logiku systému, uchovával údaje o uživatelích a událostech. Před 20 lety s tímto úkolem zvládal a master-kontrolér. Od té doby se požadavky na systémy kontroly přístupu výrazně zvýšily, avšak možnosti moderních kontrolérů překonávají možnosti počítačů před 20 lety.
Server systému může být nainstalován i přímo v kontroléru, pokud má potřebné zdroje. Server systému, nasazený v paměti kontrolérů, má významné výhody. První z nich je jednoduchost spuštění systému.
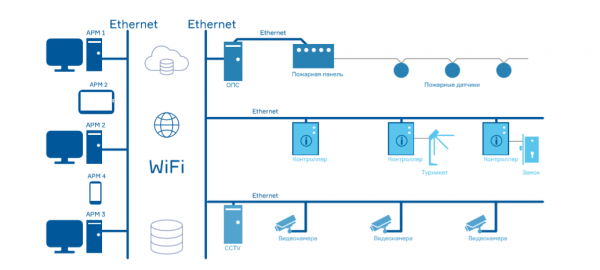
Jeden z kontrolérů systému je určen jako server (nebo master, jak tomu bylo dříve), dostává pokyny, s jakými kontroléry bude spolupracovat. A je hotovo. Pro práci s vzdálenými objekty dostává kontrolér určený jako server „bílou“ IP, která je uvedena ostatními kontroléry, a ty se k němu připojují samostatně. Pro integraci s 1C stačí předat do programu adresu kontroléru. Pro integraci se systémem rozpoznávání čísel je třeba uvést jako číslo propustky registrační číslo vozidla a IP adresu kamery nebo systému schopného rozpoznávat registrační čísla vozidel.
SKUD jako služba
Druhá důležitá výhoda spočívá v pohodlí uživatelů. Zákazník již nemusí přemýšlet o tom, na kterém počítači nasadit systém, kde bude umístěn a kdo ho bude obsluhovat. Nyní klient jednoduše dostává IP adresu, login a heslo – a může sledovat disciplínu zaměstnanců, přiřazovat oprávnění a vydávat studentské propustky v jakémkoli prohlížeči, který preferuje. Stačí zakoupit turniket a kontrolér (nebo hotové řešení – elektronickou bránu) a identifikátory. A systém je připraven.
Takový přístup maximálně odpovídá modernímu trendu vnímání SKUD jako služby. Zákazník se nemusí starat o instalaci a údržbu systému, vše provádějí specialisté na dálku. Zde nevyhnutelně vyvstává otázka rychlosti kontroléru a jeho schopnosti pracovat s 10 000 uživateli a 200 turnikety? Zatím to není možné, ale databázi lze umístit do cloudu nebo na dedikovaný server. serveruS časem se možnosti řídicích systémů budou rozšiřovat a výše popsaný systém bude možné nasadit i na velkých podnicích s mnoha zaměstnanci a výkonnými zařízeními.
Budoucnost
Standardizace jako trend
Architektura Řídicího systému přístupu (SKUD) bude postavena na „chytrých“ řídicích systémech, které si budou samostatně vyměňovat informace, a mezi nimi bude několik master řídicích systémů, které budou fungovat jako server. Tyto systémy se budou moci také spojit na základě jednoho serveru (nebo několika) servery), který zajistí potřebnou logiku interakce.
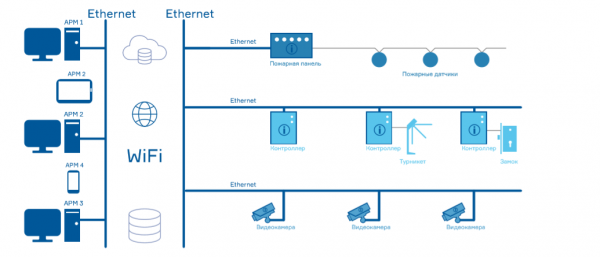
Je nezbytné, aby standardizace protokolů byla podporována všemi účastníky trhu – nejen na úrovni interakce s řídicím systémem, ale také na úrovni interakce systémů.
Je možné, že vývoj jednotného standardu bude realizován v daleké budoucnosti. Ale i pokud k tomu nedojde, standardizace interakce na základě REST API a přístup k informacím prostřednictvím prohlížeče by měly být realizovány co nejdříve.
Zdroj: habr.com
