

Když se mluví o MDM, tedy Mobile Device Management, většina si okamžitě představí kill-switch, který na dálku deaktivuje ztracený telefon na pokyn pracovníka IT. Ano, to je také jedna z funkcí, ale na tom to nekončí. Existuje spousta dalších rutinních úkolů, které lze s MDM provádět mnohem snadněji a bezbolestněji.
Firmy usilují o optimalizaci a unifikaci procesů. A pokud dříve musel nový zaměstnanec jít do tajemného sklepa s kabely a žárovkami, kde mu moudří zasvěcení pomáhali nastavit firemní e-mail na jeho Blackberry, nyní MDM narostlo do celé ekosystémy, která umožňuje tyto úkoly splnit ve dvou kliknutích. Budeme hovořit o bezpečnosti, okurkově-jahodovém „Coca-Cole“ a rozdílech mezi MDM, MAM, EMM a UEM. A také o tom, jak se na dálku ucházet o práci prodeje koláčků.
Pátek v baru
I ti nejodpovědnější lidé si občas dopřejí volno. A jak to bývá, zapomínají batohy, notebooky a mobilní telefony v kavárnách a barech. Největší problém spočívá v tom, že ztráta těchto zařízení může způsobit obrovské bolesti hlavy pro oddělení IT, pokud obsahují citlivé firemní informace. Pracovníci firmy Apple se dokázali zapsat na seznam minimálně dvakrát, když ztratili nejprve , a poté — . Ano, většina mobilních telefonů dnes přichází s šifrováním už z výroby, ale firemní notebooky daleko ne vždy splňují šifrování pevného disku jako výchozí nastavení.
Kromě toho se začaly objevovat hrozby, jako je cílená krádež firemních zařízení s cílem získat cenná data. Telefon je zašifrován, vše je maximálně zabezpečeno a tak dále. Ale všimli jste si kamerového systému, pod kterým jste odemkli telefon těsně před tím, než vám ho ukradli? S ohledem na potenciální hodnotu dat na firemním zařízení se tyto modely hrozeb staly velmi reálné.
Obecně jsou lidé velikými sklerotiky. Mnoho společností v USA se muselo smířit s tím, že se na notebooky dívají jako na spotřební zboží, které bude nevyhnutelně zapomenuto v baru, hotelu nebo na letišti. Jsou údaje, že na těch samých letištích v USA každý týden, z nichž alespoň polovina obsahuje důvěrné informace bez jakékoli ochrany.
Tohle vše značně přidalo šedivé vlasy bezpečnostním pracovníkům a vedlo k vývoji nejprve MDM (Mobile Device Management). Poté se objevila potřeba řídit životní cyklus mobilních aplikací na řízených zařízeních, a tak vznikla řešení MAM (Mobile Application Management). Před několika lety se začaly spojovat pod společným názvem EMM (Enterprise Mobility Management) — jednotný systém pro správu mobilních zařízení. Vyvrcholením celé této centralizace jsou řešení UEM (Unified Endpoint Management).
Drahá, koupili jsme zoo.
Prvními, kdo začali přicházet, byli dodavatelé nabízející řešení pro centralizovanou správu mobilních zařízení. Jednou z nejznámějších firem — Blackberry — stále existuje a daří se jí dobře. Dokonce i v Rusku má zastoupení a prodává své produkty, převážně pro bankovní sektor. Na tento trh také vstoupili SAP a různé menší společnosti jako Good Technology, kterou později koupil samotný Blackberry. V tu dobu se také stávala populární myšlenka BYOD, kdy se firmy snažily šetřit tím, že zaměstnanci nosili své osobní zařízení do práce.
Pravda, velmi rychle se ukázalo, že technická podpora a IT bezpečnost již zachvátily dotazy jako 'Jak nastavím MS Exchange na svém Arch Linuxu?' a 'Potřebuji přímý VPN k soukromému Git repozitáři a produktové databázi z mého MacBooku.'. Bez centralizovaných řešení se veškeré úspory na BYOD obracely na noční můru ohledně údržby celého zoo. Firmám bylo potřeba, aby všechna správa byla automatická, flexibilní a bezpečná.
V maloobchodě se příběh vyvíjel poněkud jinak. Přibližně před deseti lety si společnosti náhle uvědomily, že se objevila mobilní zařízení. Dříve zaměstnanci trávili čas u teplých lampových monitorů, zatímco někde poblíž byl neviditelně přítomen bradatý majitel svetrů, který se snažil, aby to všechno fungovalo. S příchodem plnohodnotných chytrých telefonů se funkce vzácných specializovaných PDA nyní dají přenést na běžné cenově dostupné sériové zařízení. Současně s tím přišlo pochopení, že s tímto „zoo“ je potřeba nějakým způsobem hospodařit, neboť existuje mnoho platforem a všechny jsou odlišné: Blackberry, iOS, Android a později Windows Phone. V rámci velké společnosti jakékoliv manuální úkony představují ránu do vlastní nohy. Takový proces by ukradl cenné člověkohodiny IT oddělení a podpory.
Na začátku nabízeli dodavatelé samostatné produkty MDM pro každou platformu. Vcelku typická byla situace, kdy byly spravovány pouze chytré telefony s iOS nebo Androidem. Když se chytrými telefony bylo víceméně hotovo, ukázalo se, že je také potřeba nějakým způsobem spravovat terminály pro sběr dat ve skladech. Přitom je velmi důležité poslat nového zaměstnance do skladu, aby jednoduše naskenoval čárové kódy na potřebných krabicích a zadal tyto údaje do databáze. Pokud máte sklady po celé zemi, podpora se stává poměrně složitou. Je třeba každé zařízení připojit k Wi-Fi, nainstalovat aplikaci a zajistit přístup k databázi. S moderním MDM, přesněji řečeno EMM, vezmete správce, dáte mu ovládací konzoli a konfiguruje tisíce zařízení s šablonovými scénáři z jednoho místa.
Terminály v McDonald’s
V maloobchodě se objevuje zajímavý trend — odchod od stacionárních pokladen a odbavovacích míst. Pokud si dříve v M.Video koupil konvici, musel jít za prodavačem a procházet s ním celou halou k pokladnímu terminálu. Po cestě měl zákazník šanci zapomenout, proč tam vlastně šel, a rozmyslet si to. Ztrácel se tak efekt impulzivního nákupu. Nyní řešení MDM umožňují prodavači přistoupit k zákazníkovi s POS terminálem a provést platbu okamžitě. Systém integruje a konfiguruje pokladny skladu a prodavačů z jedné řídicí konzole. Kdysi jednou z prvních firem, která začala měnit model tradiční pokladny, byl McDonald's se svými interaktivními panely pro samoobsluhu a dívkami s mobilními terminály, které přijímaly objednávky přímo uprostřed fronty.
Burger King také začal rozvíjet svou ekosystém, přidáním aplikace, která umožňovala objednat jídlo na dálku, aby ho připravili předem. To vše se spojovalo do harmonické sítě s řízenými interaktivními stojany a mobilními terminály u pracovníků.
Sám sobě pokladník
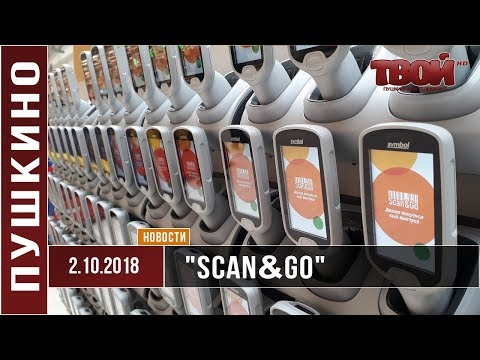
Mnoho velkých supermarketů snižuje zátěž na pokladníky instalací pokladen pro samoobsluhu. „Globus“ šel ještě dál. Na vstupu nabízejí vzít terminál Scan&Go s integrovaným skenerem, kterým jednoduše skenujete všechen zboží na místě, balíte do tašek a odcházíte, zaplatíte. Není třeba rozbalovat již sbalené produkty u pokladny. Všechny terminály také spravují centrálně a integrují se jak se sklady, tak s dalšími systémy. Některé společnosti zkouší podobná řešení integrovaná do nákupního vozíku.
Tisíc chutí
Samostatnou kapitolou jsou vendingové automaty. Ty je potřeba také pravidelně aktualizovat, sledovat zásoby spálené kávy a sušeného mléka. A to vše synchronizovat s terminály obsluhy. Z velkých společností se v tomto ohledu vyznačila Coca-Cola, která vyhlásila odměnu 10 000 USD za nejoriginálnější recept na nápoj. To znamená, že umožnila uživatelům míchat ty nejpodivnější kombinace v jejich automatech. Nakonec se objevily varianty zázvorově-citronové coly bez cukru a vanilkově-broskového „Spritu“. Zatím se nedostali až k chuti ušní svíčky, jako v bonbonech Bertie Bott’s Every Flavour Beans, ale mají toho v plánu hodně. Veškerá telemetrie a popularita každé kombinace jsou pečlivě sledovány. To se také integruje s mobilními aplikacemi uživatelů.
Čekáme na nové příchutě.
Prodáváme koláčky.
Celá krása MDM/UEM systémů spočívá v tom, že můžete rychle škálovat své podnikání a vzdáleně zapojit nové zaměstnance. Klidně můžete zorganizovat prodej fiktivních koláčků v jiném městě s plnou integrací do svých systémů ve dvou kliknutích. Vypadat to bude přibližně takto.
Zaměstnanci přivezou nové zařízení. V krabici je papírek s čárovým kódem. Naskenujeme — zařízení se aktivuje, registruje se v MDM, stáhne firmware, aplikuje ho a restartuje se. Uživatel zadá své údaje nebo jednorázový token. Hotovo. Teď máte nového zaměstnance, který má přístup k firemnímu e-mailu, údajům o zásobách, potřebným aplikacím a integraci s mobilním platebním terminálem. Člověk přijede do skladu, vyzvedne zboží a veze ho přímým klientům, přičemž platbu provádí pomocí toho samého zařízení. Tak trochu jako ve strategii najít pár nových jednotek.
Jak to vypadá
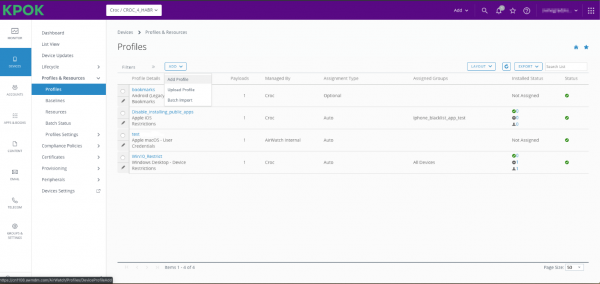
Jeden z nejfunkčnějších UEM systémů na trhu je VMware Workspace ONE UEM (dříve AirWatch). Umožňuje integraci prakticky s a také s ChromeOS. Dokonce i Symbian byl až do nedávna podporován. A navíc Workspace ONE podporuje Apple TV.
Další důležitou výhodou je, že Apple umožňuje pouze dvěma MDM, včetně Workspace ONE, podívat se na API před vydáním nové verze iOS. Všem ostatním, v nejlepším případě, měsíc předem, a jim — dva.
Jednoduše zadáte potřebné scénáře použití, připojíte zařízení a dál to funguje, jak se říká, automagicky. Přicházejí politiky, omezení, poskytují se potřebné přístupy k interním síťovým zdrojům, nahrávají se klíče a instalují certifikáty. Během několika minut má nový zaměstnanec již plně připravené zařízení k práci, ze kterého neustále proudí potřebná telemetrie. Počet scénářů je obrovský, začínající blokací kamery telefonu v konkrétní geolokaci a končící SSO pomocí otisku prstu nebo obličeje.
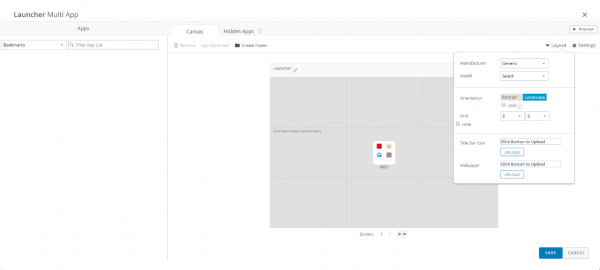
Administrátor konfiguruje spouštěč se všemi aplikacemi, které přijdou uživateli.
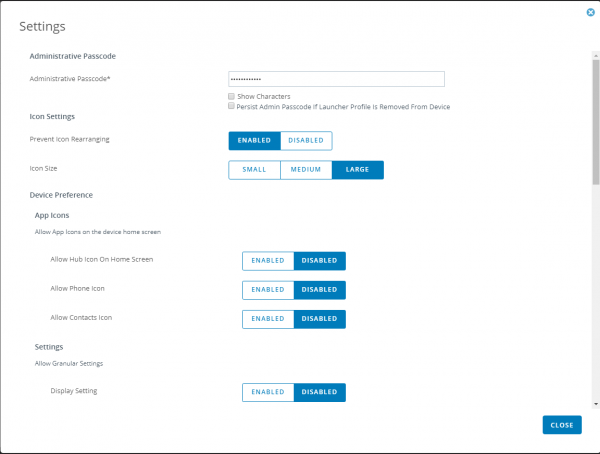
Také všechny možné a nemožné parametry, jako jsou velikosti ikon, zákaz jejich přesouvání, zákaz ikony pro volání a kontakty, se nastavují flexibilně. Taková funkce je užitečná při používání platformy Android jako interaktivního menu v restauraci a podobných úlohách.
Z pohledu uživatele to vypadá přibližně takto 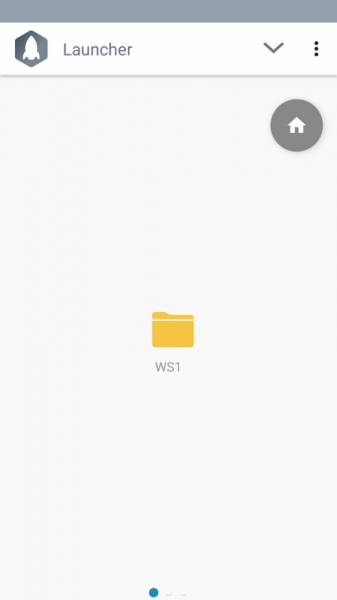
Zajímavá řešení mají také jiní dodavatelé. Například EMM SafePhone od Vědecko-výzkumného institutu SOKB poskytuje certifikovaná řešení pro bezpečný přenos hlasu a zpráv s šifrováním a možností záznamu.
Rootované telefony
Pro IT bezpečnost jsou rootované telefony bolestí hlavy, kde má uživatel maximální práva. Ne, čistě subjektivně to je ideální volba. Tvůj přístroj ti musí dávat plná práva na řízení. Bohužel to jde proti firemním cílům, které vyžadují, aby uživatel neměl možnost ovlivnit firemní software. Například by neměl mít možnost dostat se do chráněné části paměti s soubory nebo podsouvat falešné GPS.
Proto se všichni dodavatelé snaží odhalit jakékoli podezřelé aktivity na spravovaném zařízení a blokovat přístup při zjištění root práv nebo nestandardního firmware.
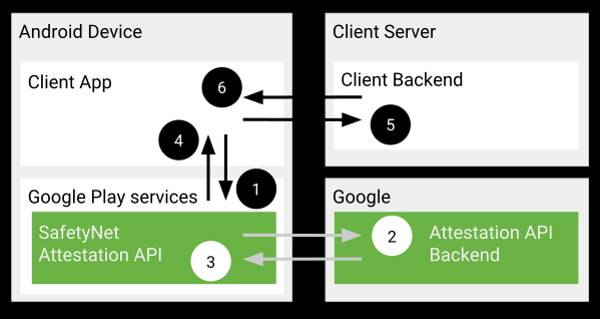
V Androidu se obvykle spoléhají na . Občas stejný Magisk umožňuje obcházet jeho kontroly, ale jak se zpravidla stává, Google to velmi rychle opraví. Pokud vím, Google Pay se po jarní aktualizaci na rootovaných zařízeních znovu nerozjel.
Namísto výstupu
Pokud jste velká společnost, měli byste zvážit zavedení UEM/EMM/MDM. Moderní trendy ukazují, že takové systémy nacházejí stále širší uplatnění — od zablokovaných iPadů jako terminálů v cukrárně až po velké integrace s logistickými systémy a kurýrními terminály. Jednotné řízení a rychlá integrace nebo změna role zaměstnance přinášejí značné výhody.
Moje e-mailová adresa je SVinogradskiy@croc.ru
Zdroj: habr.com
