Dostupné vydání Firefox 70.
Hlavní změny:
- Byl představen nový správce hesel — Lockwise:
- Před 10 lety se upozorňovalo na slabou ochranu správce hesel uvedl Justin Dolsky. V roce 2018 znovu vznesl tuto problematiku Vladimir Palant (vývojář Adblock Plus) přičemž zjistil, že správce hesel stále používá jednorázové hashování SHA-1. To umožňuje během několika minut prolomit heslo průměrného uživatele na moderních grafických akcelerátorech.Lockwise používá robustní algoritmy SHA-256 a AES-256-GCM.
- Objevila se nová stránka about:logins (
- , která umožňuje zobrazit více informací na obrazovce), kde můžete vytvářet nové záznamy, importovat hesla z jiných prohlížečů a také si stáhnout aplikace pro Android a iOS. Hesla se synchronizují přes účet Firefox.стиль для userContent.cssLockwise nabízí možnost generovat robustní hesla pro formuláře s atributem autocomplete="new-password", a také varuje (signon.management.page.breach-alerts.enabled = true), pokud je uložené heslo pro web starší než došlo k úniku dat z tohoto webu (to znamená, že existuje pravděpodobnost, že uživatele únik zasáhl). K tomu je integrován Firefox Monitor (extensions.fxmonitor.enabled = true), který dříve byl samostatným systémovým doplňkem.
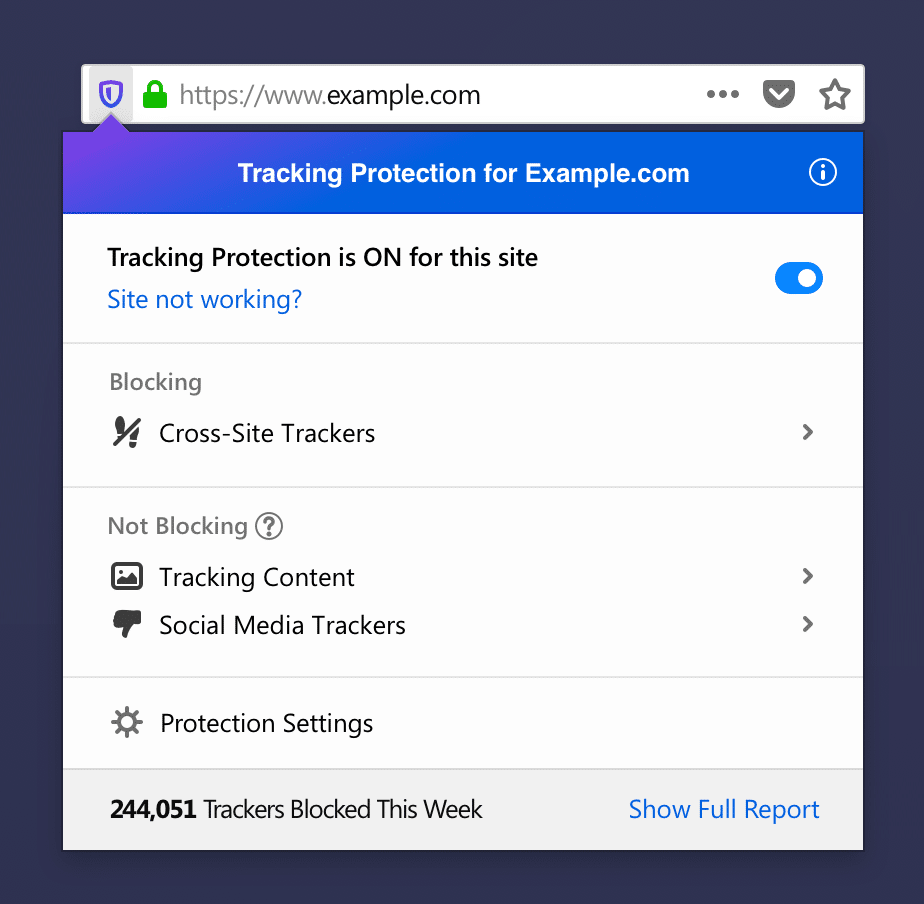
- Standardní nastavení ochrany před sledováním nyní zahrnuje ochranu před sociálními sledovacími nástroji (tlačítka To se mi líbí, widgety s Twitterovými zprávami). Pokud je na stránce blokovaný obsah,
- ikona v adresním řádku se změní na barevnou . Změnámpodléhala i panel, který se vyvolává kliknutím na něj: nyní tam jsou zobrazeny povolené sledovače (blokování kterých může vést k nefunkčnosti webů nebo jednotlivých funkcí), a také odkaz na stránku about:protections. Čáry podtrhující text (tag podtržení nebo odkaz) nyní
- neprocházejí znaky, ale přerušují se (layout.css.text-decoration-skip-ink.enabled = true) Jelikož se v roce 2019 šifrování stalo normou (informace předávané po nezabezpečených kanálech jsou přístupné všem, například
- kvůli špatně nastavenému vybavení SORM ), změnil se přístup k zobrazování stavu zabezpečení připojení:), byl změněn přístup k zobrazení stavu zabezpečení spojení:
- Pokud je navázáno zabezpečené připojení, místo zeleného se zobrazuje šedá ikona (security.secure_connection_icon_color_gray = true). To pomůže nezkušeným uživatelům, kteří vnímají zelenou barvu jako signál, že je web důvěryhodný, přičemž zelená znamená pouze to, že je spojení šifrované, ale nezaručuje pravost zdroje.
- Pokud je navázáno nezabezpečené připojení (HTTP nebo FTP), zobrazuje se přeškrtnutá ikona (security.insecure_connection_icon.enabled = true, security.insecure_connection_icon.pbmode.enabled = true).
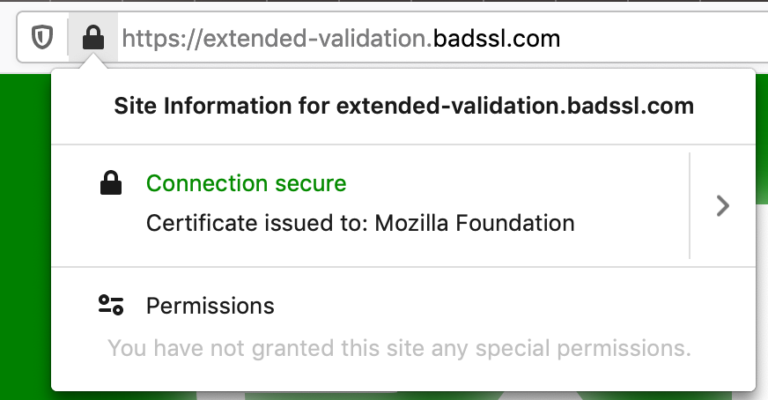
- Informace o EV certifikátech (certifikátech s rozšířenou validací) byla přesunuta z adresního řádku do panelu informací o webu (security.identityblock.show_extended_validation = false). Výzkumy ukazují, že zobrazení těchto údajů v adresním řádku uživatelům prakticky nepomáhá – nevěnují pozornost jejich absenci. Navíc výzkumník Jan Carroll ukázalo, jak je snadné získat EV certifikát na jméno „Stripe, Inc“ (populární platební systém), prostě registrací společnosti se stejným názvem v jiném státě. K odhalení rozdílu je v každém případě nutné prozkoumat podrobné informace o webu – údaje z adresního řádku nestačí. Další výzkumník, James Burton, získal certifikát na jméno své registrované společnosti „Identity Verified“, což také snadno uvádí uživatele v omyl.
- Firefox zobrazí ikonu v adresním řádku, pokud web používá geolokaci.
- Adresní řádek automaticky opravuje běžné překlepy v protokolu URL (browser.fixup.typo.scheme = true): ttp → http, ttps → http, tps → https, ps → https, ile → file, le → file.
- Tlačítka vyhledávačů v adresním řádku jsou centrována, byla přidána možnost okamžitě přejít k jejich nastavení.
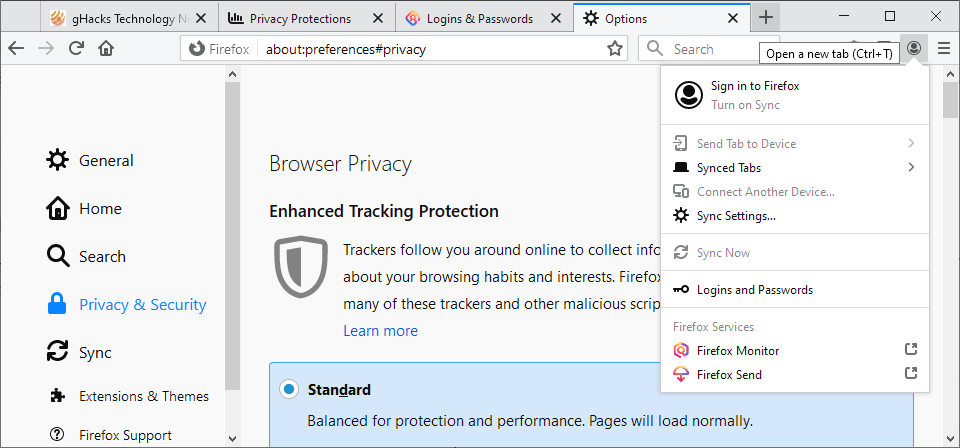
- Přeorganizováno menu pro správu účtu Firefox.
- Služební stránky prohlížeče se naučily používat tmavé téma (pokud je v systému povoleno tmavé téma nebo ui.systemUsesDarkTheme = true).
- Byly aktualizovány logo a název prohlížeče („Firefox Browser“ namísto „Firefox Quantum“).
- Na panel nástrojů byla přidána ikona (a do hlavního menu položka), jejíž stisknutí zobrazí informace o hlavních novinkách v této verzi (browser.messaging-system.whatsNewPanel.enabled = true).
- WebRender bylo zapnuto výchozí na systémech Linux se grafickými kartami všech hlavních výrobců: AMD, nVIDIA (pouze s ovladačem Nouveau), Intel. Vyžaduje alespoň Mesa 18.2.
- Byla zahrnuta nová interpretátor bajtového kódu JavaScript. V některých případech dosahuje urychlení načítání stránek 8%.
- HTTP cache rozdělen podle zdroje nejvyšší úrovně, aby se zabránilo široce používaný různými službami způsob, jak zjistit, zda je uživatel přihlášen na určitých stránkách.
- Žádosti o oprávnění ze strany webu (např. pro zobrazení upozornění nebo přístup k mikrofonu) násilně vyvedou prohlížeč z režimu celé obrazovky (permissions.fullscreen.allowed = false). Tato opatření mají za cíl bojovat proti některým webům, které blokují uživatele v režimu celé obrazovky a nutí je udělit oprávnění nebo nainstalovat škodlivé rozšíření.
- Následně po Chrome je velikost hlavičky Referer omezena na 4 kilobajty, což je dostatečné pro 99.90% webů.
- Zakázáno otevírat v prohlížeči jakékoliv soubory protokolem FTP. Místo otevření souboru dojde k jeho stažení.
- macOS:
- Třikrát snížena spotřeba energie, která se výrazně zvýšila po prvním vydání Quantum. Navíc se načítání stránek urychlilo až o 22%, a náklady na zdroje pro přehrávání videa se v některých případech snížily o 37%.
- Objevila se možnost importovat hesla z Chrome.
- WebRender je ve výchozím nastavení zapnut na zařízeních se systémem Windows se zabudovanou grafikou Intel a nízkým rozlišením obrazovky (do 1920×1200).
- Nástroje pro vývojáře:
- Do panelu inspektora přístupnosti bylo přidáno zobrazení přístupnosti prvků stránky pro osoby, které používají pouze klávesnici, a také simulátor daltonismu.
- Inspektor zvýrazňuje definice CSS, které nemají žádný vliv na vybraný prvek, vysvětluje důvody tohoto jevu a poskytuje rady k opravě.
- Ladicí nástroj může nastavovat zarážky pro mutace DOM. Ty se spouští, když dojde k změně nebo odstranění uzlu či jeho atributů z DOM.
- Vývojáři rozšíření získali možnost inspektovat obsah browser.storage.local.
- Inspektor sítě se naučil vyhledat prvky požadavků a odpovědí (hlavičky, cookies, tělo).
Zdroj: linux.org.ru