

Zatímco nadšenci netrpělivě očekávají masové nasazení sítí páté generace, kyberzločinci si mnou ruce a těší se na nové příležitosti k zisku. Navzdory veškerému úsilí vývojářů technologie 5G obsahuje zranitelnosti, jejichž odhalení komplikuje nedostatek zkušeností v nových podmínkách. Prozkoumali jsme malou 5G síť a odhalili tři typy zranitelností, o kterých si povíme v tomto příspěvku.
Předmět zkoumání
Zvažme nejjednodušší příklad — modelovou nepublikovanou 5G síť vysokoškolského kampusu (Non-Public Network, NPN), připojenou k vnějšímu světu prostřednictvím veřejných komunikačních kanálů. Takové sítě budou v blízké budoucnosti používány jako standardní v všech zemích, které se zapojily do závodu o 5G. Potenciální prostředí nasazení sítí takové konfigurace zahrnuje "chytré" podniky, "chytré" města, kanceláře velkých firem a další podobná místa s vysokou mírou kontrolovatelnosti.
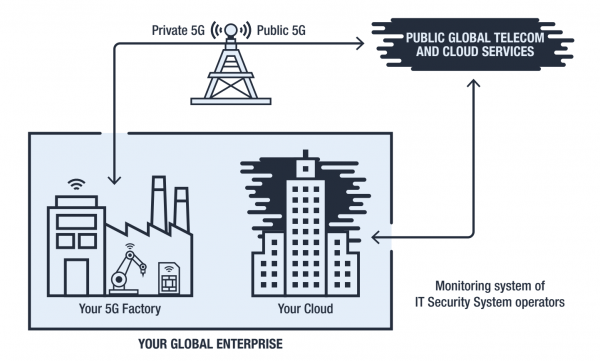
Infrastruktura NPN: uzavřená síť podniku je připojena k globální 5G síti prostřednictvím veřejných kanálů. Zdroj: Trend Micro
Na rozdíl od sítí čtvrté generace, sítě 5G jsou zaměřeny na zpracování dat v reálném čase, proto jejich architektura připomíná vícevrstvý dort. Rozdělení na úrovně umožňuje zjednodušit interakci díky standardizaci API pro komunikaci mezi vrstvami.
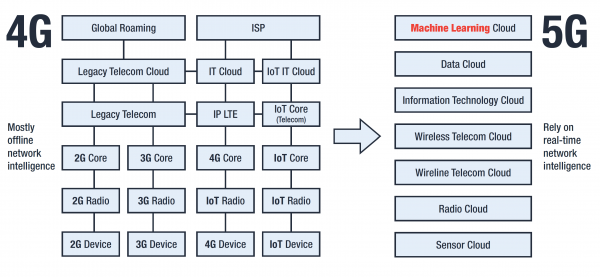
Srovnání architektur 4G a 5G. Zdroj: Trend Micro
Výsledkem jsou zvýšené možnosti automatizace a škálování, což je kriticky důležité pro zpracování obrovských objemů informací z internetu věcí (IoT).
Izolace úrovní, která je zakotvena ve standardu 5G, přináší nový problém: bezpečnostní systémy, které fungují uvnitř sítě NPN, chrání objekt a jeho privátní cloud, bezpečnostní systémy externích sítí — svou interní infrastrukturu. Provoz mezi NPN a externími sítěmi je považován za bezpečný, protože pochází z chráněných systémů, avšak fakticky ho nikdo nechrání.
V našem nedávném výzkumu uvádíme několik scénářů kybernetických útoků na sítě 5G, které využívají:
- zranitelnosti SIM karet,
- zranitelnosti sítě,
- zranitelnosti systému identifikace.
Podívejme se na každou zranitelnost podrobněji.
Zranitelnosti SIM karet
SIM karta je složité zařízení, které obsahuje dokonce celý soubor integrovaných aplikací – SIM Toolkit, STK. Jedním z těchto programů je S@T Browser, který teoreticky může být použit pro prohlížení interních stránek operátora, ale v praxi je již dávno zapomenut a nebyl aktualizován od roku 2009, protože tyto funkce nyní plní jiné programy.
Problém spočívá v tom, že S@T Browser se ukázal být zranitelným: speciálně připravená služební SMS prolomí SIM kartu a donutí ji vykonat příkazy hackera, přičemž uživatel telefonu nebo zařízení si nevšimne ničeho zvláštního. Útok byl nazván a poskytuje útočníkům řadu možností.
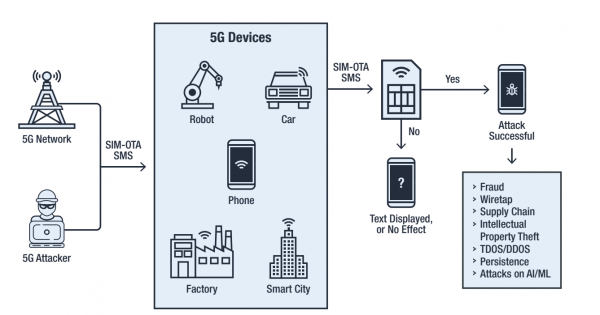
Útok Simjacking v síti 5G. Zdroj: Trend Micro
Vždyť umožňuje útočníkovi přenést informace o poloze předplatitele, identifikátor jeho zařízení (IMEI) a mobilní vysílače (Cell ID), a dokonce donutit telefon vytočit číslo, odeslat SMS, otevřít odkaz v prohlížeči a dokonce deaktivovat SIM kartu.
V podmínkách 5G sítí se tato zranitelnost SIM karet stává vážným problémem, vzhledem k množství připojených zařízení. Ačkoliv , v sítích páté generace je stále . A protože vše funguje, není pravděpodobné, že by rychlá výměna stávajících SIM karet byla očekávaná.
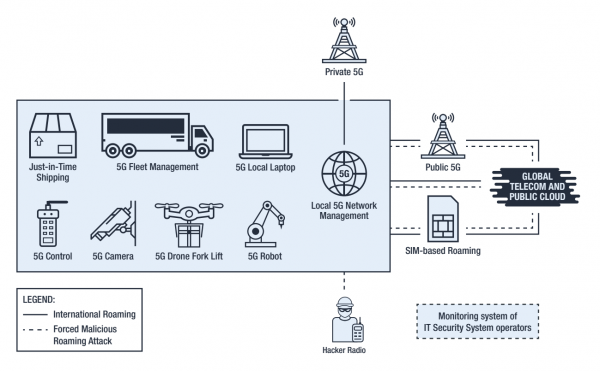
Zneužití roamingu. Zdroj: Trend Micro
Použití Simjacking umožňuje donutit SIM kartu přepnout do režimu roamingu a připojit se k mobilnímu vysílači, který ovládá útočník. Útočník tímto získá možnost upravit nastavení SIM karty, aby odposlouchával telefonní hovory, vkládal malware a prováděl různé typy útoků za použití zařízení obsahujícího prolomenou SIM kartu. To mu umožňuje skutečnost, že interakce s zařízeními v roamingu probíhá mimo bezpečnostní procedury přijaté pro zařízení v „domácí“ síti.
Zranitelnosti sítě
Útočníci mohou měnit nastavení kompromitované SIM karty k dosažení svých cílů. Relativní snadnost a diskrétnost útoku Simjaking umožňují jeho provádění na stálé bázi, přičemž postupně přebírají kontrolu nad stále novými zařízeními, pomalu a trpělivě () odkrají kousky sítě podobně jako plátky salámu (). Sledování takového zásahu je extrémně obtížné, a ve složité rozložené síti 5G – prakticky nemožné.
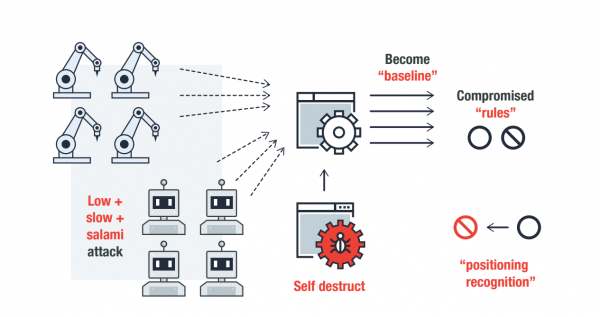
Postupné začleňování do sítě 5G s využitím útoků Low and Slow + Salami. Zdroj: Trend Micro
A protože sítě 5G nemají zabudované mechanismy pro kontrolu bezpečnosti SIM karet, útočníci postupně získají možnost vytvářet ve svém komunikačním doméně 5G svá pravidla, využívajíc ukradené SIM karty k odcizení prostředků, autorizaci na síťové úrovni, instalaci malware a další nelegální aktivity.
Zvláštní obavy vzbuzuje výskyt nástrojů na hackerských fórech, které automatizují zachyfování SIM karet pomocí Simjaking, jelikož využití takových prostředků v sítích páté generace dává útočníkům prakticky neomezené možnosti pro škálování útoků a modifikaci důvěryhodného provozu.
Zranitelnosti identifikace
SIM karta se používá k identifikaci zařízení v síti. Pokud je SIM karta aktivní a má kladný zůstatek, zařízení je automaticky považováno za legitimní a nevzbuzuje podezření na úrovni detekčních systémů. Mezitím zranitelnost samotné SIM karty činí zranitelným celý identifikační systém. IT bezpečnostní systémy jednoduše nebudou schopny sledovat nelegálně připojené zařízení, pokud se zaregistruje v síti pomocí ukradených identifikačních údajů získaných prostřednictvím Simjaking.
To znamená, že hacker připojený k síti prostřednictvím hacked SIM karty získá přístup na úrovni skutečného vlastníka, protože IT systémy již nekontrolují zařízení, která prošla identifikací na síťové úrovni.
Zaručená identifikace mezi softwarovou a síťovou úrovní přidává další problém: zločinci mohou úmyslně vytvářet "šum" pro systémy detekce narušení, neustále provádějíce různé podezřelé činnosti jménem zachycených legitimních zařízení. Vzhledem k tomu, že automatické detekční systémy fungují na základě analýzy statistik, prahy pro signál poplachu se postupně zvýší, což zajistí nepřítomnost reakce na skutečné útoky. Dlouhodobý vliv tohoto druhu může změnit fungování celé sítě a vytvořit statistické "slepé zóny" pro detekční systémy. Zločinci, kteří kontrolují takové zóny, mohou provádět útoky na data uvnitř sítě a na fyzická zařízení, organizovat útok na dostupnost a způsobit další škody.
Řešení: jednotná kontrola identity
Zranitelnosti zkoumané NPN sítě 5G jsou důsledkem rozptýlenosti bezpečnostních procedur na komunikační úrovni, úrovni SIM karet a zařízení, stejně jako na úrovni roamingové interakce sítí. Aby se tento problém vyřešil, je třeba podle principu nulového důvěry () zajistit ověření pravosti připojujících se zařízení na každém stupni, zavedením federativního modelu identifikace a řízení přístupu ().
Princip ZTA spočívá v udržování bezpečnosti i v případě, že zařízení je neřízené, pohybuje se nebo se nachází za hranicí síťového perimetru. Federativní model identifikace je přístup k bezpečnosti 5G, který zabezpečuje jednotnou soudržnou architekturu pro ověřování, práva přístupu, integritu dat a další komponenty a technologie v sítích 5G.
Tento přístup vylučuje možnost implantace do sítě "roamingové" věže a přesměrování na ni zachycené SIM karty. IT systémy budou moci plně identifikovat připojení cizích zařízení a blokovat parazitní provoz vytvářející statistický šum.
Pro ochranu SIM karty před modifikací je nutné implementovat do ní dodatečné prostředky ověřování integrity, které mohou být realizovány jako SIM aplikace založená na blockchainu. Aplikace může být použita pro autentizaci zařízení a uživatelů, stejně jako pro ověření integrity firmware a nastavení SIM karty jak v roamingu, tak při práci v domácí síti.
Shrňme to
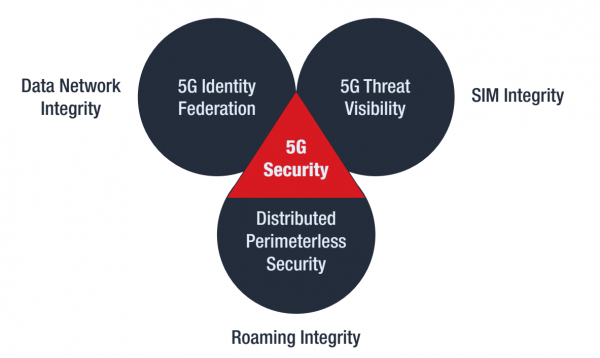
Řešení zjištěných bezpečnostních problémů 5G lze představit jako kombinaci tří přístupů:
- implementace federativního modelu identifikace a správy přístupu, který zajistí integritu dat v síti;
- zajištění plné viditelnosti hrozeb prostřednictvím realizace distribuovaného registru pro ověření legitimity a integrity SIM karet;
- vytvoření distribuovaného bezpečnostního systému bez hranic, který řeší problémy interakce s zařízeními v roamingu.
Praktická realizace těchto opatření vyžaduje čas a značné náklady, avšak nasazení sítí 5G pokračuje všude, a proto je nutné začít pracovat na odstranění zranitelností hned teď.
Zdroj: habr.com
