

Schéma úniku dat prostřednictvím Web Proxy Auto-Discovery (WPAD) v případě kolize jmen (v tomto případě kolize interní domény s názvem jedné z nových gTLD, ale podstata zůstává stejná). Zdroj: , 2016
Mike O'Connor, jeden z nejstarších investorů do doménových jmen, nejnebezpečnější a nejkontroverznější položku své sbírky: doménu corp.com za 1,7 milionu dolarů. V roce 1994 O'Connor koupil řadu jednoduchých doménových jmen, jako je grill.com, place.com, pub.com a další. Mezi nimi byla i corp.com, kterou Mike uchovával po dobu 26 let. Investorovi už je 70 let a rozhodl se monetizovat své dlouhé investice.
Celý problém je v tom, že corp.com je potenciálně nebezpečná minimálně pro 375 000 firemních počítačů kvůli nezodpovědnému nastavení Active Directory v dobách budování firemních intranetů na začátku nultých let na základě Windows Server 2000, kdy byl interní kořen jednoduše označován jako „corp“. Do začátku 2010. let to nebyl problém, ale s rostoucím počtem notebooků v pracovním prostředí čím dál více zaměstnanců začalo vynášet své pracovní počítače mimo firemní síť. Zvláštnosti implementace Active Directory způsobují, že i bez přímého požadavku uživatele na \/\/corp, se řada aplikací (například pošta) sama připojuje na známou adresu. Avšak v případě externího připojení k síti v podmínkové kavárně na rohu to vede k tomu, že proud dat a požadavků se valí na corp.com.
Nyní O'Connor velmi doufá, že doménu odkoupí samotná Microsoft a v nejlepších tradicích Google ji někde pohřbí v tmavém a nepřístupném místě, což problém s tak zásadní zranitelností Windows sítí vyřeší.
Active Directory a kolize jmen
Ve firemních sítích na Windows se používá služba Active Directory. Umožňuje správcům používat skupinové politiky k zajištění jednotnosti nastavení uživatelského pracovního prostředí, nasazovat software na mnoha počítačích prostřednictvím skupinových politik, provádět autorizaci atd.
Služba Active Directory je integrována s DNS a běží na protokolu TCP/IP. Pro vyhledávání uzlů uvnitř sítě se používá protokol automatického nastavení proxy Web Proxy Auto-Discovery (WAPD) a funkce (vestavěná v DNS klienta Windows). Tato funkce usnadňuje hledání jiných počítačů nebo serverů, aniž by bylo nutné uvádět úplné doménové jméno.
Například, pokud společnost spravuje interní síť s názvem internalnetwork.example.com, a zaměstnanec chce získat přístup ke sdílenému disku s názvem drive1, není třeba zadávat drive1.internalnetwork.example.com v Průzkumníku, stačí napsat \\drive1 — a klient Windows DNS sám doplní název.
Ve starších verzích Active Directory — například ve Windows 2000 Server — byl jako druhá úroveň firemní domény ve výchozím nastavení uveden corp. A mnoho společností udrželo výchozí hodnotu pro svou interní doménu. Ještě hůře, mnohé začaly budovat rozsáhlé sítě na základě této chybné konfigurace.
V dobách stolních počítačů to nepředstavovalo zvláštní bezpečnostní problém, protože nikdo nevyjížděl tyto počítače za hranice podnikové sítě. Ale co se stane, když zaměstnanec, pracující ve firmě se sítí corp v Active Directory, vezme podnikový notebook — a přihlásí se do místního Starbucks? Tehdy vstupuje do hry protokol automatického nastavení proxy Web Proxy Auto-Discovery (WPAD) a funkce devoluce názvů DNS.
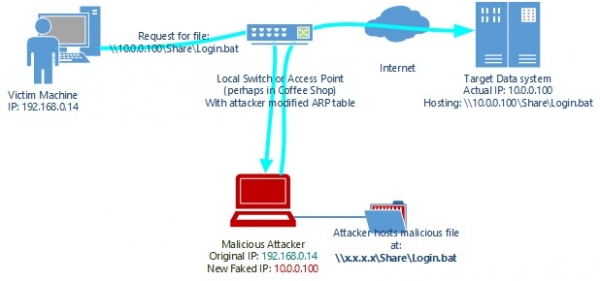
Je pravděpodobné, že některé služby na notebooku budou i nadále zkoušet připojit se k interní doméně, corpale nenajdou ji, a místo toho se dotazy vyřeší na doméně corp.com z otevřeného internetu.
V praxi to znamená, že vlastník corp.com může pasivně zachytávat soukromé dotazy z desítek tisíc počítačů, které omylem vystoupily mimo podnikové prostředí, které používá označení corp pro svou doménu v Active Directory.
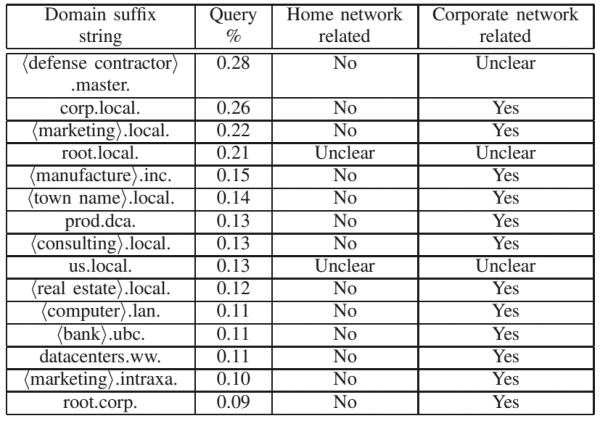
Únik WPAD dotazů v americkém provozu. Z výzkumu Michiganské univerzity v roce 2016,
Proč doména ještě nebyla prodána
V roce 2014 odborníci ICANN zveřejnili kolizí jmen v DNS. Výzkum byl částečně financován Ministerstvem vnitřní bezpečnosti USA, protože úniky informací z vnitřních sítí ohrožují nejen obchodní společnosti, ale také státní organizace, včetně tajných služeb, zpravodajských agentur a armádních jednotek.
Mike chtěl prodat corp.com už minulý rok, ale výzkumník Jeff Schmidt ho přesvědčil, aby prodej odložil na základě právě zmíněné zprávy. Během výzkumu se také zjistilo, že každý den se 375 000 počítačů pokouší navázat spojení s corp.com bez vědomí jejich majitelů. V dotazech byly pokusy o přístup do firemních intranetů, získání přístupu k sítím nebo souborovým zdrojům.
Ve vlastním experimentu Schmidt společně s JAS Global simuloval na corp.com způsob zpracování souborů a dotazů, který používá místní síť Windows. Tímto v podstatě otevřeli portál do pekla pro každého odborníka na informační bezpečnost:
Bylo to strašné. Experiment jsme zastavili po 15 minutách a zničili [všechna získaná] data. Známý tester, který JAS v této záležitosti poradil, poznamenal, že experiment byl jako "déšť z důvěrných informací", a že nikdy neviděl nic podobného.
[Nastavili jsme příjem pošty na corp.com] a přibližně po hodině jsme obdrželi více než 12 milionů e-mailů, po čemž jsme experiment ukončili. I když drtivá většina e-mailů byla automatizovaných, zjistili jsme, že některé z nich byly citlivé [na bezpečnost], a proto jsme zničili celý datový soubor bez další analýzy.
Schmidt se domnívá, že administrátoři po celém světě po desetiletí, aniž by to tušili, chystali nejnebezpečnější botnet v historii. Šedé tisíce plně funkčních pracovních počítačů po celém světě jsou připraveny nejen stát se částí botnetu, ale také poskytnout důvěrné údaje o svých majitelích a společnostech. Vše, co je potřeba k jeho využití, je kontrola nad corp.com. Přičemž součástí botnetu se stává jakýkoli stroj, který byl jednou připojen k firemní síti, jejíž Active Directory byla nastavena přes //corp.
Microsoft na problém "zapomněl" už před 25 lety.
Pokud si myslíte, že MS nebyl vůbec informován o chaosu kolem corp.com, velmi se mýlíte. s takovou stránkou, na kterou se dostávali uživatelé beta verze FrontPage '97, kde byl corp.com uveden jako výchozí URL:
Když už Mike měl tohoto všeho po krk, corp.com začal přesměrovávat uživatele na web sexshopu. V reakci obdržel tisíce rozhořčených e-mailů od uživatelů, které přesměroval přes kopii na Billa Gatese.
Mimochodem, Mike také z vlastní zvědavosti nastavil e-mailový server a dostával důvěrné e-maily na corp.com. Snažil se tyto problémy řešit kontaktováním společností, ale oni prostě nevěděli, jak situaci napravit:
Okamžitě jsem začal dostávat důvěrné e-mailové zprávy, včetně předběžných verzí firemních finančních zpráv pro Komisi pro cenné papíry a burzy, zpráv o lidských zdrojích a další znepokojující věci. Nějakou dobu jsem se snažil komunikovat s korporacemi, ale většina z nich nevěděla, co s tím dělat. Takže jsem to nakonec prostě vypnul [mail server].
Z pohledu MS se žádné aktivní kroky neprováděly a společnost odmítá situaci komentovat. Ano, Microsoft v uplynulých letech vydal několik aktualizací Active Directory, které částečně řeší problém kolize doménových jmen, ale mají své problémy. Také společnost vydala doporučení nápovědy k nastavení interních doménových jmen, doporučení ohledně vlastnictví druhého stupně domény, aby se předešlo kolizím, a další návody, které se obvykle nečtou.
Ale nejdůležitější jsou aktualizace. První: aby je bylo možné uplatnit, je třeba kompletně vyřadit intranet společnosti. Druhá: některé aplikace po takových aktualizacích mohou začít fungovat pomaleji, nesprávně, nebo zcela přestat fungovat. Je jasné, že většina společností s vybudovanou firemní sítí v krátkodobém horizontu na taková rizika nepůjde. Navíc mnohé z nich si ani neuvědomují, jakou hrozbu představuje přesměrování všeho na corp.com při vyvezení stroje mimo interní síť.
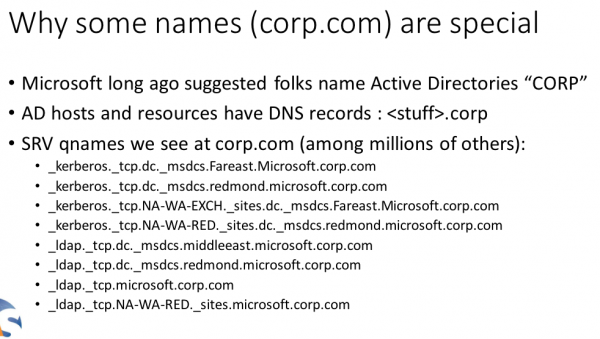
Maximální irony je dosaženo, když si prohlížíte . Tak podle jeho údajů, Některé požadavky na corp.com přicházejí z intranetu samotné Microsoft.
A co se stane dál?
Zdálo by se, že řešení této situace je na dosah a bylo popsáno už na začátku článku: ať si Microsoft koupí od Miku jeho doménu a navždy ji zakáže někde v zapadlé komoře.
Ale není to tak jednoduché. Microsoft nabízel O'Connorovi, že si od něj odkoupí jeho toxickou doménu pro společnosti po celém světě už před několika lety. Jenže nabídl gigant za uzavření takové díry ve svých sítích pouhých 20 tisíc dolarů..
Nyní je doména nabízena za 1,7 milionu dolarů. A i kdyby se Microsoft na poslední chvíli rozhodl, že si ji přece jen koupí — stihnou to?
Pouze registrovaní uživatelé se mohou účastnit ankety. , prosím.
A jak byste jednali na místě O'Connora?
59,6%Ať si Microsoft koupí doménu za 1,7 milionu, nebo ji koupí někdo jiný.
3,4%Prodal bych ji za 20 tisíc dolarů, nechci se zapsat do historie jako člověk, který prodal takovou doménu neznámému zájemci.
3,3%Pohřbil bych ji sám a navždy, pokud už Microsoft nedokáže učinit správné rozhodnutí.
21,2%Speciálně bych prodal doménu hackerům s podmínkou, že zničí reputaci Microsoftu v korporátním prostředí. O problému věděli už od roku 1997!
12,4%Vytvořil bych botnet a poštovní server sám a stal bych se vládce osudu světa.
Hlasovalo 840 uživatelů. Zdrželo se 131 uživatelů.
Zdroj: habr.com
