

Nezisková organizace ve spolupráci s Googlem a dalšími sponzory 5. listopadu 2019 projekt , který je označován jako „první otevřený projekt pro vytvoření otevřené, kvalitní architektury čipů s kořenem důvěry (RoT) na hardwarové úrovni.“
OpenTitan na architektuře RISC-V je čip specializovaného určení pro instalaci na serverech v datových centrech a v jakémkoli jiném zařízení, kde je třeba zajistit autenticitu zavádění, chránit firmware před změnami a vyloučit možnost rootkitů: jedná se o základní desky, síťové karty, směrovače, zařízení IoT, mobilní gadgety atd.
Samozřejmě, podobné moduly existují v moderních procesorech. Například hardwarový modul Intel Boot Guard je kořenem důvěry v procesorech Intel. Ověřuje autenticitu UEFI BIOS před zavedením OS prostřednictvím řetězce důvěry. Ale otázka je, nakolik můžeme důvěřovat proprietárním kořenům důvěry, pokud nemáme záruky absence chyb v designu a není možné to ověřit? Viz článek s popisem toho, „jak roky klonovaná chyba v produkci několika dodavatelů umožňuje potenciálnímu útočníkovi využít tuto technologii k vytvoření v systému neodstranitelného (i programátorem) skrytého rootkitu.“
Hrozba kompromitace hardwaru v dodavatelském řetězci je překvapivě reálná: podle všeho může jakýkoli elektronický nadšenec , s použitím vybavení v hodnotě maximálně 200 dolarů. Někteří experti podezírají, že „organizace s rozpočtem v řádu stovek milionů dolarů se tímto mohou zabývat už mnoho let“. Ačkoliv neexistují žádné důkazy, teoreticky je to možné.
„Pokud nemůžete důvěřovat hardwarovému zaváděči, je po hře, — Gavin Ferris, člen představenstva lowRISC. — Nezáleží na tom, co dělá operační systém — pokud jste v okamžiku zavádění operačního systému kompromitováni, zbytek je už technika. S vámi je už konec.“
Tento problém by měla vyřešit první svého druhu otevřená hardwarová platforma OpenTitan (, , ). Odstranění proprietárních řešení povede k přetvoření „nepohyblivého a nedokonalého odvětví RoT“, domnívá se Google.
Společnost Google zahájila vývoj Titan a objevila operační systém Minix, integrovaný do čipů Intel Management Engine (ME). Tento složitý operační systém nepředvídatelným a neřízeným způsobem zvyšoval plochu útoku. Google , ale neúspěšně.
Co je kořen důvěry?
Každá fáze procesu zavádění systému ověřuje autenticitu následující fáze, čímž vytváří řetězec důvěry..
Kořen důvěry (Root of Trust, RoT) je hardwarová autentizace, která zajišťuje, že zdroj první vykonávané instrukce v řetězci důvěry nelze měnit. RoT je základní ochranou proti rootkitům. To je klíčová fáze procesu zavádění, která se podílí na dalším spuštění systému – od BIOSu až po operační systém a aplikace. Musí ověřovat autenticitu každé další fáze zavádění. K tomu se v každé fázi používá sada klíčů s digitálním podpisem. Jedním z nejpopulárnějších standardů hardwarové ochrany klíčů je TPM (Trusted Platform Module, důvěryhodný platformní modul).
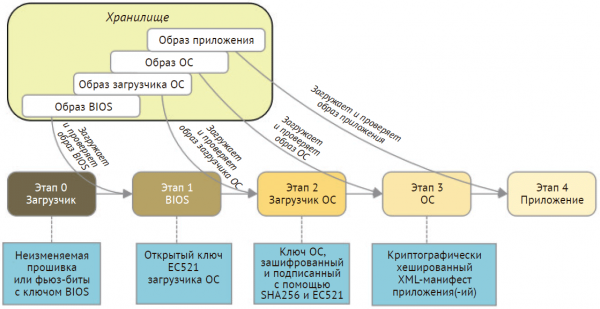
Zavedení kořene důvěry. Výše je uveden pětifázový zavádění, které vytváří řetězec důvěry a začíná bootloaderem umístěným v neměnitelné paměti. V každé fázi se používá veřejný klíč, který ověřuje autenticitu následujícího načítaného komponentu. Ilustrace z knihy Perryho Leeho
RoT může být spouštěn různými způsoby:
- načtení obrazu a kořenového klíče z firmware nebo neměnitelné paměti;
- uchovávání kořenového klíče v jednou zapisovatelné paměti pomocí fúzových bitů;
- načtení kódu z chráněné oblasti paměti do chráněného úložiště.
V různých procesorech je kořen důvěry implementován různými způsoby. Intel a ARM
podporují následující technologie:
- ARM TrustZone. ARM prodává výrobcům čipů proprietární křemíkový blok, který poskytuje základ důvěry a další bezpečnostní mechanismy. Tímto způsobem je mikroprocesor oddělen od nezabezpečeného jádra; provádí Trusted OS — zabezpečený operační systém s přesně definovaným rozhraním pro interakci s nezabezpečenými komponenty. Ochráněné zdroje se nacházejí v důvěryhodném jádru a měly by být co nejlehčí. Přechod mezi komponenty různých typů se provádí pomocí hardwarového přepínání kontextu, což eliminuje potřebu zabezpečeného softwaru pro monitorování.
- Intel Boot Guard — je hardwarový mechanismus pro autentizaci počátečního boot bloku pomocí kryptografických prostředků nebo procesem měření. K ověření počátečního bloku musí výrobce vygenerovat 2048-bitový klíč, který se skládá ze dvou částí: veřejné a soukromé. Veřejný klíč je vytištěn na desce procesem "detonace" fúzových bitů v průběhu výroby. Tyto bity jsou jednorázové a nelze je měnit. Soukromá část klíče generuje digitální podpis pro následné ověření autenticity bootovacího procesu.
Platforma OpenTitan odhaluje klíčové části takového hardwarově-softwarového systému, jak je znázorněno v diagramu níže.
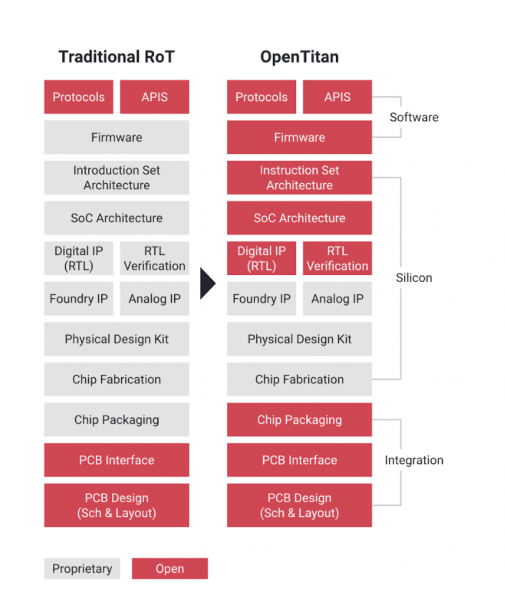
Platforma OpenTitan
Vývoj platformy OpenTitan probíhá pod vedením neziskové organizace lowRISC. Tým inženýrů sídlí v Cambridge (Velká Británie) a hlavním sponzorem je Google. Zakládající partneři zahrnují Švýcarskou vysokou školu technickou v Curychu, G+D Mobile Security, Nuvoton Technology a Western Digital.
Google projektu na firemním blogu Google Open Source. Společnost uvedla, že OpenTitan se snaží "poskytovat vysoce kvalitní doporučení pro návrh a integraci RoT pro použití na serverech datových center, úložištích, periferních zařízeních a mnoha dalších."
Základ důvěry je první článek v řetězci důvěry na nejnižší úrovni v důvěryhodném výpočetním modulu, kterému systém vždy zcela důvěřuje.
RoT je kriticky důležitý pro aplikace, včetně infrastruktur veřejných klíčů (PKI). Je to základ bezpečnostního systému, na kterém stojí složité systémy, jako je aplikace IoT nebo datové centrum. Proto je jasné, proč Google tento projekt podporuje. V současnosti má 19 datových center na pěti kontinentech. Datová centra, úložiště a kritické aplikace představují rozsáhlou útokovou plochu, a pro ochranu této infrastruktury Google původně vyvinul svůj vlastní kořen důvěry na čipu Titan.
pro datová centra Google byl poprvé představen na konferenci Google Cloud Next. "Naše počítače provádějí kryptografické ověření každého balíčku s softwarem, a poté se rozhodují, zda mu poskytnout přístup k síťovým zdrojům. Titan se integruje do tohoto procesu a nabízí další vrstvy ochrany," řekli zástupci Googlu během této prezentace.
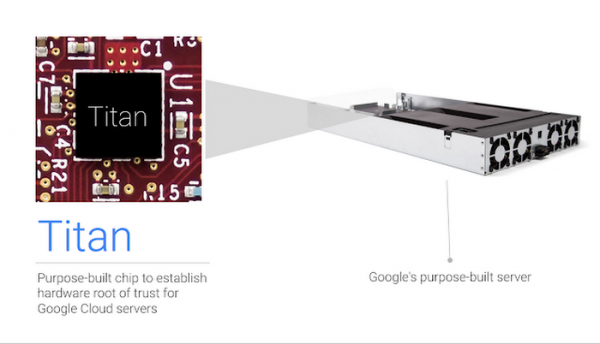
Čip Titan v serveru Google
Architektura Titan byla vlastnictvím Google, ale nyní se stává veřejným majetkem v rámci open-source projektu.
První fáze projektu zahrnuje vytváření logického návrhu RoT na úrovni čipu, včetně open-source mikroprocesoru , kryptografických procesorů, hardwarového generátoru náhodných čísel, hierarchie klíčů a paměti pro nevolatilní a volatilní úložiště, ochranných mechanismů, periferních zařízení a bezpečných procesů spouštění.
Google říká, že OpenTitan vychází ze tří základních principů:
- každý má možnost platformu ověřit a přispět;
- zvýšená flexibilita díky otevření logicky bezpečného návrhu, který není blokován proprietárními zákazy dodavatele;
- kvalita zajištěna nejen samotným návrhem, ale také referenčními firmwary a dokumentací.
„Současné čipy s důvěryhodnými kořeny jsou velmi proprietární. Tvrdí, že jsou bezpečné, ale ve skutečnosti tomu zase věříte a nemůžete si je ověřit, “ říká Dominic Rizzo, vedoucí specialista na bezpečnost projektu Google Titan. „Poprvé nyní existuje možnost zajistit bezpečnost bez slepé víry ve vývojáře proprietárního návrhu důvěryhodných kořenů. Takže základ není jen silný, lze jej také ověřit.“
Rizzo dodal, že OpenTitan lze považovat za „radikálně transparentní design ve srovnání se současným stavem věcí.“
Podle vývojářů by se OpenTitan rozhodně neměl považovat za hotový produkt, protože vývoj ještě není dokončen. Specifikace a design byly záměrně zveřejněny uprostřed vývoje, aby je mohl každý ověřit, přispět a zlepšit systém před zahájením výroby.
Pro zahájení výroby čipů OpenTitan je nutné podat žádost a projít certifikací. Podle všeho není třeba platit žádné licenční poplatky.
Zdroj: habr.com
