

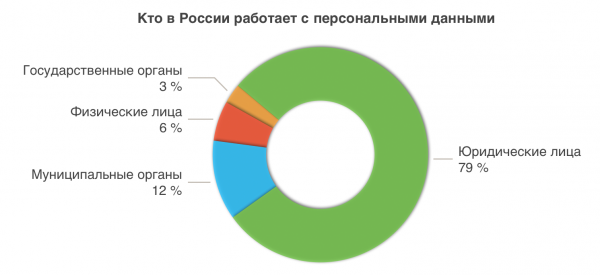
Zákon č. 152-FZ „O ochraně osobních údajů“ se vztahuje na všechny existující subjekty: fyzické a právnické osoby, federální orgány státní moci a místní samosprávy. Ve skutečnosti se tento zákon vztahuje na jakékoli organizace, které zpracovávají informace a osobní údaje občanů RF, bez ohledu na formu vlastnictví a velikost organizace.
Někdy může organizace nečekaně zjistit, že má informace systémy o osobních údajích (PÚ) skryté. Například společnost je považována za operátora osobních údajů, pokud má na svých stránkách formuláře pro zpětnou vazbu, registraci a další formuláře pro shromažďování údajů, podle kterých lze identifikovat subjekt.
Kontrolu a dozor nad dodržováním požadavků federálního zákona „O osobních údajích“ vykonávají regulátoři:
- Roskomnadzor ve vztahu k ochraně práv subjektů osobních údajů;
- FSB Ruska ve vztahu k plnění požadavků v oblasti kryptografie;
- FSTEK Ruska ve vztahu k dodržování požadavků na ochranu informací před neoprávněným přístupem a únikem prostřednictvím technických kanálů.
Jelikož zákon č. 152-FZ „O osobních údajích“ je pouze základem právního zajištění ochrany PÚ, byly jeho požadavky dále konkretizovány v aktech vlády Ruské federace a Ministerstva pro komunikaci a dalších normativně-metodických dokumentech regulátorů.
Federální orgány regulující činnost v oblasti zpracování osobních údajů
- Roskomnadzor (Federální služba pro dozorečné činnosti v oblasti komunikace a masových médií) – vykonává kontrolu a dozor nad dodržováním zákonnosti zpracování PÚ.
- FSTEK Ruska (Federální služba pro technický a exportní dozor) – stanovuje metody a prostředky ochrany informací za použití technických prostředků.
- FSB Ruska (Federální služba bezpečnosti RF) – stanovuje metody a prostředky ochrany informací v mezích svých pravomocí (oblast použití kryptografických prostředků ochrany informací)
Každá organizace, která zpracovává osobní údaje, se potýká s problémem zajištění souladu svých informačních systémů s požadavky legislativy. Ochrana osobních údajů je jednou z nejaktuálnějších otázek, a to nejen v Rusku, ale také v jiných zemích.
Druhy osobních údajů
Podle zákona č. 152-FZ jsou osobní údaje jakékoli informace týkající se určité nebo určitelné na základě těchto informací fyzické osoby (subjektu osobních údajů). Například: jméno a příjmení, datum a místo narození, adresa, rodinný, sociální, majetkový stav, vzdělání atd.
Osobní údaje se dělí do několika kategorií:
Speciální
Osobní údaje týkající se rasového, národnostního původu, politických názorů, náboženských nebo filosofických přesvědčení, zdravotního stavu, intimního života
Biometrické
Osobní údaje, které charakterizují fyziologické a biologické rysy člověka, na základě kterých lze určit jeho identitu a které operator používá k určení identity subjektu osobních údajů
Ostatní
Osobní údaje, které se vztahují k přímo nebo nepřímo určité nebo určitelné fyzické osobě, a které nepatří do výše uvedených kategorií
Veřejně dostupné
Osobní údaje získané z veřejně dostupných zdrojů, v nichž byly údaje zveřejněny s písemným souhlasem subjektu osobních údajů
Zpracování osobních údajů je jakákoli akce (operace) nebo souhrn akcí s osobními údaji s využitím automatizovaných prostředků nebo bez nich, včetně:
- sběru,
- záznamu,
- systémování,
- shromažďování,
- uchovávání,
- upřesnění (aktualizace, změna),
- využití,
- předávání (rozšiřování, poskytování, přístup),
- anonimizace,
- blokování,
- odstranění,
- zničení osobních údajů.
- Odpovědnost za porušení
Podle článku 24 zákona č. 152-FZ nesou osoby odpovědnost za porušení zákona v souladu s legislativou Ruské federace.
Při kontrole společnosti se regulátoři řídí zákonem č. 152-FZ a řadou podzákonných aktů. Kontrola může být plánovaná i neplánovaná — na základě zjištění porušení, jakož i pro kontrolu dříve vydaného příkazu k jejich odstranění.
Проверяя компанию, регуляторы руководствуется ФЗ-152 и рядом подзаконных актов. Проверка может быть как плановой, так и внеплановой — по фактам нарушений, а также для контроля ранее выданного предписания об их устранении.
Osobám, které porušují požadavky na ochranu osobních údajů, může hrozit nejen občanskoprávní a disciplinární odpovědnost, ale také správní a dokonce i trestní odpovědnost.
Jak splnit požadavky zákona č. 152?
Tedy, společnost nebo organizace, která zpracovává osobní údaje nebo jiné informace s omezeným přístupem, musí tyto informace chránit v souladu s legislativou. To vyžaduje nejen vážnou odbornost, znalosti a zkušenosti, ale také přináší technické komplikace a značné náklady.
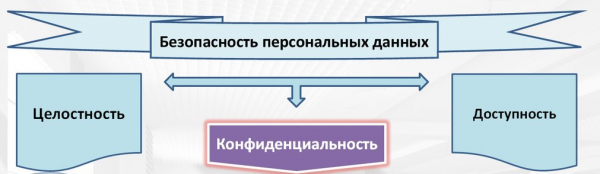
Podle oficiálního vymezení, schváleného FSTEK, „… Bezpečnost osobních údajů je stav ochrany osobních údajů, charakterizovaný schopností uživatelů, technických prostředků a informačních technologií zajistit důvěrnost, integritu a dostupnost osobních údajů při jejich zpracování v informačních systémech osobních údajů…“
Chcete-li splnit organizační, právní a technické požadavky zákona č. 152, je nutné nejen prostudovat samotný zákon, ale také jeho prováděcí předpisy a zjistit, jaké konkrétní opatření je třeba přijmout. Odborníci na outsourcingu mohou prostudovat procesy zpracování osobních údajů ve společnosti, sestavit potřebné dokumenty, implementovat ochranné prostředky atd.
Komplexní systém ochrany informací zahrnuje:
- Prostředky prevence vniknutí (IDS).
- Firewall (FW).
- Ochranu před škodlivým softwarem.
- Systém monitorování a registrace bezpečnostních událostí.
- Systém kryptografické ochrany komunikačních kanálů (šifrování).
- Prostředky ochrany virtuálního prostředí, systém ochrany před neoprávněným přístupem (NSA), identifikace a řízení přístupu.
- Systém analýzy zabezpečení/odhalování zranitelností a další.
Kromě toho komplexní informační bezpečnost zahrnuje nejen technická, ale i organizační opatření.
Cloud zákona č. 152: zvláštnosti implementace
Řada ruských poskytovatelů nabízí služby poskytování cloudové infrastruktury pro umístění informačních systémů v souladu s požadavky federální legislativy týkajícími se ochrany osobních údajů. Při umístění systémů klienta v cloudu poskytovatel přebírá řešení mnoha otázek v oblasti informační bezpečnosti, včetně otázky ochrany osobních údajů. Při migraci do cloudu zajistí ochranu IT infrastruktury, čímž odpadnou některé povinnosti klienta. Například poskytovatel splňuje požadavky zákona č. 152-FZ, které se týkají ochrany prostředí virtualizace.
Poskytovatelé mohou také poskytovat zákazníkům odbornou podporu při řešení otázky ochrany dat: určovat požadovanou úroveň ochrany a na základě toho navrhovat varianty realizace; vypracovávat dokumentaci pro splnění požadavků ruského zákonodárství.
Zabezpečený cloud pomůže optimalizovat náklady organizace, čímž sníží výdaje na vytváření a údržbu IT infrastruktury a vnitřního systému ochrany informací. Obvykle kvalifikovaní odborníci zajišťují komplexní technickou podporu a asistenci, včetně poradenství a vypracování souboru dokumentů pro certifikaci u regulačních orgánů, a platforma pro poskytování služeb splňuje přísné technické standardy a uspokojuje nezbytné organizační požadavky. Klienti mohou využít služby přípravy potřebné dokumentace a ochrany ISPDn na úrovni aplikací a operačního systému.
Jsou také stanoveny procesy řízení rizik a zranitelností, vyšetřování incidentů, vnitřní a vnější bezpečnostní audity, stejně jako pravidelný monitoring a testování sítě, systémů a procesů informační bezpečnosti. Kvalifikovaní specialisté zajišťují celodenní podporu IT infrastruktury.
Tyto opatření dohromady zajišťují dodržování federální legislativy týkající se ochrany osobních údajů.
Certifikovaná platforma
IBS DataFort poskytuje tuto službu na základě . Celá technická část, administrace a prostředky virtualizace této platformy odpovídají normám a požadavkům zákona č. 152-FZ.
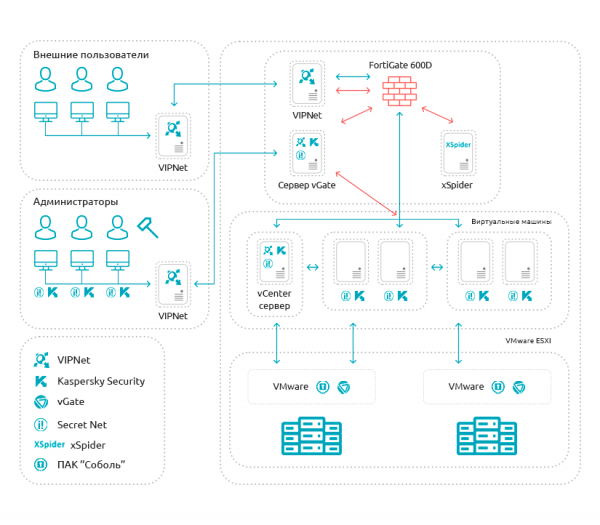 Architektura zabezpečeného cloudu IBS DataFort.
Platforma zajišťuje garantovanou ochranu osobních údajů (do 1. úrovně zahrnutý), GIS (do 1. třídy ochrany zahrnutý) a bezpečné ukládání dat v datovém centru Tier III. Na platformě jsou implementovány certifikované firewall systémy, prostředky detekce a prevence průniků (IDS/IPS), šifrování komunikačních kanálů (GOST VPN), antivirová ochrana, prostředky ochrany před neoprávněným přístupem, ochrana virtualizačního prostředí, stejně jako prostředky skenování zranitelností.
— také vhodné řešení pro ty, kteří mají vysoké požadavky na důvěrnost a ochranu dat, chtějí posílit svou obchodní reputaci nebo získat konkurenční výhodu v podobě prokázané vysoké úrovně informační bezpečnosti.
Jak se "přesunout" do takového cloudu? Je možná "bezproblémová migrace"? Rozhodně. Například IBS DataFort provádí bezpečný přenos osobních údajů do svého chráněného cloudu a minimalizuje prostoje a dopad na obchodní procesy společnosti (včetně ze zahraničních lokalit).
Uvedení IT infrastruktury do souladu s FZ-152
Proces uvedení IT infrastruktury klienta do souladu s požadavky FZ-152 začíná auditem a hodnocením aktuální úrovně ochrany.
Audit IT infrastruktury klienta zahrnuje prozkoumání procesů zpracování a ochrany osobních údajů a zkoumání osobních údajů objednatele. Vytváří se zpráva o prozkoumání s podrobným popisem procesů zpracování osobních údajů z technického pohledu.
Práce zahrnují také modelování hrozeb a narušitelů a vypracování aktů určení úrovně ochrany pro osobní údaje. Na základě výsledků auditu se sestavuje dílčí technická specifikace na systém ochrany osobních údajů a definující požadavky na navrhovaný systém.
Vyvíjí se soubor politik, pokynů, předpisů a dalších dokumentů na ochranu osobních údajů. Přitom se specialisté snaží optimalizovat náklady klienta na zavádění ochranných prostředků.
IBS DataFort poskytuje služby přípravy dokumentace a ochrany osobních údajů pro dodržení federální legislativy o ochraně osobních údajů a může pomoci při přípravě a absolvování certifikace (osobní údaje, GIS, AS).
Ověřování provádějí nezávislí auditoři s licencemi FSTEK a FSB Ruské federace. Úspěšné absolvování takového ověření potvrzuje spolehlivou ochranu osobních údajů partnerů a klientů společnosti před vnějšími hrozbami a komplexní dodržování požadavků regulátorů. Je důležité, že klienti získávají pohodlí „jednoho okna“: vše zajišťuje jedna společnost — IBS DataFort.
Pro operátora osobních údajů to znamená připravenost na kontroly Roskomnadzoru, FSTEK a FSB, vyloučení rizik blokace zdrojů, absence stížností a sankcí regulátora.
Tato služba je aktuální pro mnoho kategorií zákazníků v státním a korporátním sektoru a může být poptávána operátory osobních údajů, kteří chtějí uvést svoji činnost do souladu se zákonodárstvím. Umístění IS v uzavřeném segmentu infrastruktury poskytovatele, který byl certifikován podle všech potřebných standardů a požadavků, zbavuje zákazníka potřebnosti samostatně organizovat všechny práce.
Zdroj: habr.com
