

Dobrý den, přátelé! Dnes budu pokračovat v cyklu věnovaném článkem o návrhu podnikové sítě.
Ve článku se pokusím co nejstručněji:
- popisovat modulární přístup k návrhu podnikové sítě
- prozkoumat způsoby výstavby jednoho z nejdůležitějších modulů podnikové sítě — páteřní sítě (ip-campus)
- napsat o výhodách a nevýhodách variant zálohování kritických uzlů sítě
- na abstraktním příkladu navrhnout/aktualizovat malou podnikovou síť
- vybrat přepínače Extreme pro realizaci navržené sítě
- pracovat s vlákny a IP adresováním
Tento článek bude zajímavý především pro síťové inženýry a správce podnikových sítí, kteří teprve začínají svou kariéru "síťového inženýra", spíše než pro zkušené inženýry, kteří strávili mnoho let u operátorů nebo ve velkých korporacích s geograficky rozptýlenými sítěmi.
Každopádně všechny zájemce žádám o pokračování.
Modulární přístup k návrhu sítě
Svou článek začnu poměrně populárním modulárním přístupem při návrhu sítě, který umožňuje složit skládačku z částí sítě do jedné celistvé obrazce.
Nejprve trochu abstrakce — často tento přístup představuji jako zoom na geografických mapách, kdy v prvním přiblížení je vidět země, ve druhém regionech, ve třetím městech atd.
Jako příklad zvažme tento příklad:
- 1. přiblížení — celá podniková síť představuje soubor různých úrovní:
- páteřní síť nebo campus
- hraniční úroveň
- úroveň operátorů
- vzdálené zóny
- 2. přiblížení — každá z těchto úrovní je podrobně rozpracována na jednotlivé moduly
- páteřní síť nebo campus se skládá z:
- 3- nebo 2-úrovňového modulu, který popisuje podnikovou síť a její úrovně — přístup, distribuci a/nebo jádro
- modulu popisujícího datové centrum — středisko zpracování dat (v podstatě serverová část infrastruktury)
- hraniční úroveň se naopak skládá z:
- modulu připojení k internetu
- modulu WAN a MAN, který zajišťuje připojení geograficky rozptýlených objektů podniku
- modulu pro budování VPN tunelů a Remote-Access přístupu
- mnoho malých podniků často má několik z těchto modulů nebo dokonce všechny z nich, které jsou sloučeny do jednoho
- úroveň poskytovatelů:
- tato úroveň zahrnuje spojení „se světem“ – temné optické vlákna (pronájem vláken od operátorů), komunikační kanály (Ethernet, G.703 atd.), přístup k internetu.
- vzdálená úroveň:
- většinou se jedná o pobočky společnosti, které jsou rozprostřeny v rámci města, regionu, země nebo dokonce kontinentů.
- do této oblasti může také patřit záložní datové centrum, které duplikuje práci hlavního.
- a samozřejmě stále populárnější – teleworkers (vzdálená pracovní místa).
- páteřní síť nebo campus se skládá z:
- 3. přiblížení – každý z modulů se dělí na menší moduly nebo úrovně. Například v campus síti:
- 3-úrovňová síť se dělí na:
- přístupovou úroveň
- distribuční úroveň
- jádrovou úroveň
- datové centrum se v složitějších případech může dělit na:
- 2- nebo 3-úrovňovou síťovou část
- serverovou část
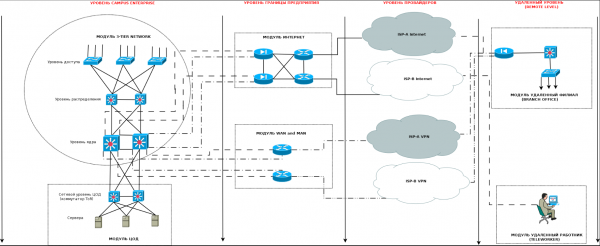
Vše výše uvedené se pokusím zobrazit v následujícím zjednodušeném obrázku:

Jak je vidět z obrázku výše – modulární přístup pomáhá podrobně analyzovat a strukturovat celkový obraz na jednotlivé prvky, se kterými lze následně pracovat.V rámci tohoto článku se zastavím u úrovně Campus Enterprise a podrobněji ji popíšu.
Typy IP-CAMPUS sítí
Během mé práce u poskytovatele a zejména později – v práci integrátora, jsem se setkal s různou „zralostí“ sítí klientů. Ne náhodou používám termín zralost, protože se často setkávám s případy, kdy struktura sítě roste s růstem samotné společnosti, a to je v zásadě zákonité.
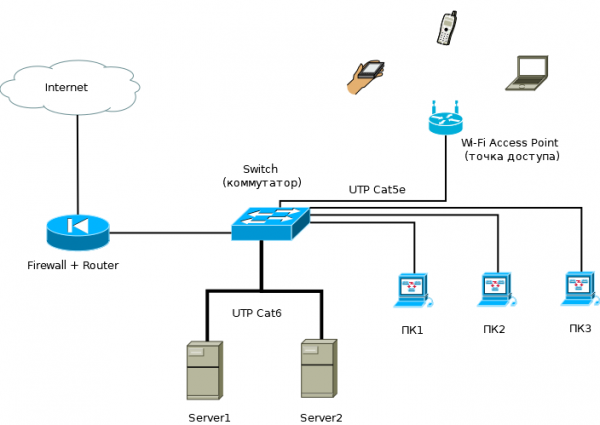
V malé společnosti, nacházející se uvnitř jedné budovy, může podniková síť sestávat pouze z 1 okrajového směrovače, který plní roli firewallu, několika přístupových switchů a dvou nebo tří serverů.
Nazývám takovou síť „jednoúrovňovou“ sítí – v ní zcela chybí jasná jádrová úroveň sítě, distribuční úroveň je posunuta na okrajový směrovač (s funkcemi firewallu, VPN a možná proxy) a přístupové switche obsluhují jak počítače zaměstnanců, tak servery.

V případě růstu podniku – zvyšování počtu zaměstnanců, služeb a serverů, často je nutné:- zvyšovat počet switchů v síti a přístupových portů,
- zvyšovat serverové kapacity.
- bojovat proti broadcastovým doménám — implementovat segmentaci sítě a routování mezi segmenty
- bojovat se selháními v síti, která způsobují prostoje zaměstnanců, protože to přináší dodatečné finanční náklady pro vedení (zaměstnanec je nečinný, mzda se vyplácí, ale práce se nevykonává)
- během boje se selháními přemýšlet o zálohování kritických uzlů sítě — routerů, switchů, serverů a služeb
- zpřísnit bezpečnostní politiku, protože mohou vzniknout obchodní rizika a opět pro stabilnější práci sítě
To vše vede k tomu, že inženýr (správce sítě) se dříve či později zamýšlí nad správnou konstrukcí sítě a přichází již k dvouvrstvému modelu.
Tento model již jasně vymezuje 2 úrovně — úroveň přístupu a úroveň distribuce, která je zároveň úrovní jádra (collapsed-core).
Kombinovaná úroveň distribuce a jádra vykonává následující funkce:
- agreguje linky od přístupových switchů
- zavádí routování segmentů sítě — uživatelů a zařízení se stává tolik, že se do jedné sítě /24 nevejdou, a pokud se vejdou, tak broadcastové bouřky neustále vyvolávají selhání (zejména když uživatelé pomáhají vytvářením smyček)
- zajišťuje spojení mezi sousedními segmenty switchů (přes rychlejší linky)
- zajišťuje spojení mezi uživateli a jejich zařízeními a serverovým farmou, která se také v tomto čase začíná vyčleňovat do samostatného segmentu sítě — datového centra.
- začíná zajišťovat spolu s přístupovými switchemi, v různých měřítkách, bezpečnostní politiku, která se v té době začíná objevovat ve firmě. Společnost roste, obchodní rizika také rostou (tím myslím nejen ustanovení o obchodním tajemství, rozdělení přístupových politik atd., ale i o elementárních prostojech sítě a zaměstnanců).
Takže síť se dříve či později vyvine do dvouvrstvého modelu:

V tomto modelu vznikají specifické požadavky jak na přístupové switche, které agregují linky od uživatelů a síťových zařízení (tiskárny, přístupové body, VoIP zařízení, IP telefony, IP kamery atd.), tak na distribuční a jádrové switche.Přístupové switche by měly být již více inteligentní a funkční, aby splnily požadavky na výkon, bezpečnost a flexibilitu sítě, a měly by:
- mít různé typy přístupových a páteřních portů — ideálně s možností rezervy pro nárůst provozu i počtu portů
- mít dostatečnou switchingovou kapacitu a propustnost
- mít potřebnou bezpečnostní funkčnost, která by vyhověla současným bezpečnostním politikám (a ideálně i dalším budoucím požadavkům)
- mít možnost napájení těžko přístupných síťových zařízení s možností jejich vzdáleného restartu (PoE, PoE+)
- mít možnost rezervovat vlastní elektrické napájení, aby bylo možné jej využít v těch místech, kde je to nutné
- mít (pokud možno) další potenciál pro růst funkčnosti — častým příkladem je, když se přístupový switch časem mění na distribuční switch
Na distribuční switche se zase kladou příslušné požadavky:
- jak na páteřních sestupných portech směrem k přístupovým switchům, tak na peer rozhraních sousedních distribučních switchů (a v budoucnu i na možné uplink rozhraní směrem k jádru)
- v oblasti L2 a L3 funkčnosti
- v oblasti bezpečnostní funkčnosti
- v oblasti zajištění odolnosti (rezervace, clustering a rezervace elektrického napájení)
- v oblasti zajištění flexibility při vyvažování provozu
- mít (pokud možno) další potenciál pro růst funkčnosti (transformace zařízení agregace v jádro v průběhu času)
- v některých případech může být na distribučních switchích vhodné použít PoE, PoE+ porty.
Dále — více: pokud vedení podniku zavede politiku aktivního růstu a rozvoje, síť se také bude i nadále rozvíjet — podnik může začít pronajímat sousední budovy, stavět své vlastní objekty nebo pohlcovat menší konkurenty, čímž se zvýší počet pracovních míst pro zaměstnance. Současně dochází k růstu sítě, který vyžaduje:
- zajištění zaměstnancům pracovních míst — jsou zapotřebí nové přístupové switche s přístupovými porty
- existence nových distribučních switchů pro agregaci linků od přístupových switchů
- výstavbu nových a modernizaci stávajících komunikačních linek
Jako důsledek dochází k nárůstu provozu z následujících důvodů:
- v důsledku zvýšení přístupových portů a tím i uživatelů sítě
- v důsledku zvýšení provozu sousedních subsystémů, které jako transport volí podnikovou síť — telefonie, bezpečnost, inženýrské systémy atd.
- v důsledku zavádění dalších služeb — s nárůstem personálu vznikají nová oddělení, která vyžadují specifický software
- zvyšují se výpočetní kapacity datových center, aby vyhovovaly požadavkům infrastruktury a aplikací
- rostou požadavky na bezpečnost sítě a informací — známá triáda CIA (vtip), ale pokud to myslíme vážně, potom CIA — Confidentiality, Integrity and Availability:
- v této souvislosti se k kritickým úrovním sítě — distribuce a datových center objevují další požadavky na odolnost a zálohování
- opět dochází k nárůstu provozu v důsledku zavádění nových bezpečnostních systémů — například RKV a další.
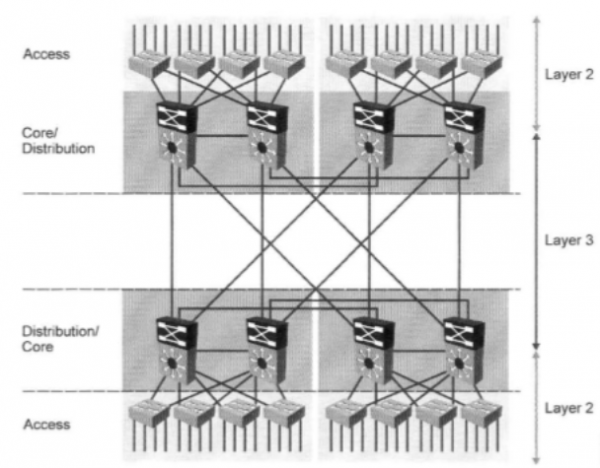
Dříve či později povede nárůst provozu, služeb a počtu uživatelů k nutnosti zavést další úroveň sítě — jádro, které bude provádět vysokorychlostní přepínání/routování paketů za použití vysokorychlostních komunikačních linek.
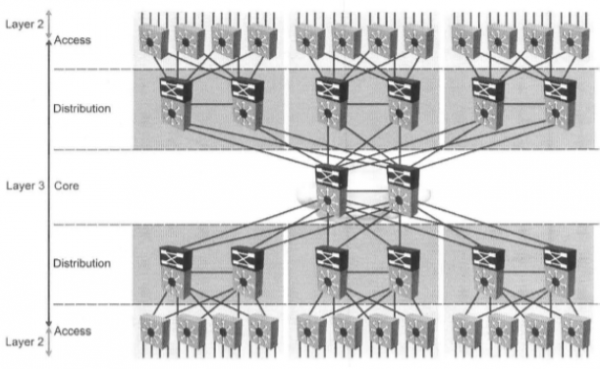
V tuto chvíli může podnik přejít na tříúrovňový model sítě:

Jak je vidět na obrázku výše — v takové síti existuje úroveň jádra, která agreguje vysokorychlostní linky od distribučních switchů. Tak musí jádrové switche splňovat požadavky na:- propustnost rozhraní — 1GE, 2.5GE, 10GE, 40GE, 100GE
- výkonu přepínače (switching capacity a forwarding performance)
- typům rozhraní — 1000BASE-T, SFP, SFP+, QSFP, QSFP+
- počet a sadu rozhraní
- možností redundantnosti (stackování, clustering, zálohování řídicích karet (platí pro modulární přepínače), zálohování elektrického napájení atd.)
- funkcionalitě
Na této úrovni sítě je nezbytně nutné jak její technické modifikace:
- redundance uzlů a spojení jádra (velmi, velmi, velmi žádoucí)
- redundance uzlů a spojení na úrovni distribuce (v závislosti na kritičnosti)
- redundance spojení mezi přístupovými přepínači a úrovní distribuce (podle potřeby)
- implementace protokolů dynamického směrování
- vyvažování provozu jak v jádru, tak na úrovních distribuce a přístupu (pokud je to nutné)
- nasazení dodatečných služeb — jak dopravních, tak bezpečnostních (pokud je to nutné)
tak i právních, určujících síťovou bezpečnostní politiku podniku, která doplňuje celkovou bezpečnostní politiku v oblasti:
- požadavků na implementaci a konfiguraci různých bezpečnostních funkcí na přístupových a distribučních přepínačích
- požadavků na přístup, monitoring a správu síťového zařízení (protokoly vzdáleného přístupu, povolené segmenty sítě pro správu, nastavení logování atd.)
- požadavků na redundantnost
- požadavků na vytvoření minimálně potřebného ZIP kompletu
V této části jsem stručně popsal evoluci sítě a podniku od několika přepínačů a desítek zaměstnanců až po několik desítek (možná stovek) přepínačů a několika stovek (nebo tisíců) zaměstnanců, kteří přímo pracují v síti podniku (a přitom jsou zde ještě výrobní oddělení a inženýrské sítě).
Je jasné, že v reálu k takovému „zázračnému“ a rychlému rozvoji podniku nedochází.
Obvykle uplynou roky, než podnik a síť vzrostou z počáteční úrovně 1 na 3, jak ji zde popisuji.Proč píšu všechny tyto samozřejmosti? Protože chci zde zmínit takový termín jako ROI — return-on-investment (návratnost investic) a prozkoumat tu jeho stránku, která se přímo týká výběru síťového vybavení.
Při výběru vybavení si síťoví inženýři a jejich vedoucí často vybírají zařízení na základě dvou faktorů — aktuální ceny vybavení a minimálního technického výkonu, který je v současné době potřebný k řešení konkrétního úkolu nebo úkolů (o nákupu vybavení pro zálohu se zmíním později).
Přitom se málokdy zvažují možnosti dalšího „růstu“ zařízení. V případě, že se zařízení vyčerpá čo do funkčnosti nebo výkonu, se následně nakupuje silnější a funkcionalitější novinka, zatímco staré se uloží na skladiště, nebo se někde na síti posílá podle principu „ať to stojí“ (to je mimochodem také důvodem, proč vzniká velký "zoo" zařízení a nákup spousty informačních systémů, které s ním pracují).
Takže místo nákupu části licencí na dodatečnou funkcionalitu a výkon, které stojí mnohem méně než nové vysoce výkonné vybavení, se nakupuje nové železo a připlácí se z následujících důvodů:
- síť většinou roste pomalu a rozšíření funkčnosti nebo výkonu přepínače vaší sítě může ještě dlouhou dobu stačit
- nikoho nepřekvapí, že vybavení zahraničních dodavatelů je vázáno na zahraniční měnu (dolar nebo euro). Pokud mám být upřímný — růst dolaru nebo eura (nebo pravidelná mini-devalvace ruble, jak se to vezme) vede k tomu, že dolar před 10 lety a dolar nyní jsou z pohledu ruble naprosto odlišné věci
Shrnující výše uvedené, chci poznamenat, že nákup síťového vybavení s širší funkcionalitou nyní může vést k úspoře v budoucnu.
Zde náklady na nákup zařízení zvažují v kontextu investování do své sítě a infrastruktury.Takže mnoho dodavatelů (nejen Extreme) se drží principu pay-as-you-grow, zakládajícího do vybavení spoustu funkcionality a možností zvyšování výkonu rozhraní, které se následně aktivují koupi jednotlivých licencí. Také nabízejí modulární přepínače s širokým sortimentem rozhraní a procesorových karet a možností postupného zvyšování jak jejich počtu, tak výkonu.
Rezervace kritických uzlů
V této části článku bych chtěl stručně popsat základní principy rezervace tak důležitých uzlů sítě, jako jsou jádrové switche, datové centra nebo distribuční uzly. A začal bych zhodnocením obecných typů rezervace — stacking a clustering.
Každá z metod má své výhody a nevýhody, o kterých bych chtěl hovořit.
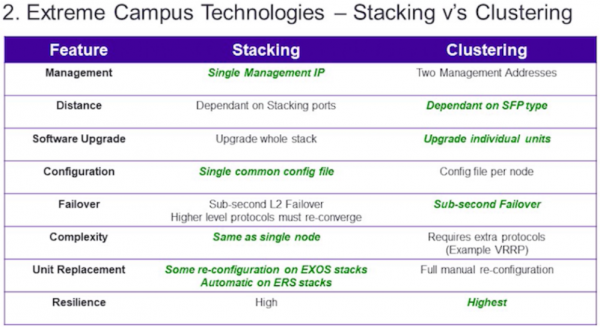
Níže je uvedena obecná shrnující tabulka pro srovnání dvou metod:

- řízení — jak je vidět z tabulky, v tomto ohledu má výhodu stacking, protože z hlediska řízení se stack skládající z více switchů jeví jako jeden switch s velkým počtem portů. Místo řízení například osmi různých switchů při clusteringu můžete řídit pouze jeden při stackingu.
- vzdálenost — v současnosti, striktně vzato, výhoda clusteringu není tak zřejmá, protože se objevily technologie stacking switchů prostřednictvím stacking portů nebo portů s dvojím použitím (například SummitStack-V u Extreme, VSS — u Cisco atd.), které také závisí na typech transceiverů. Tady je výhoda dána clusteringu z principu, že při stackingu existují možnosti, kdy je nutné používat běžné stacking porty, které se často připojují speciálními kabely omezené délky — 0,5, 1, 1,5, 3 nebo 5 metrů.
- aktualizace softwaru — zde vidíme, že clustering má výhodu nad stackingem a to z následujícího důvodu — při aktualizaci verze softwaru zařízení při stackingu aktualizujete software na hlavním switchi, který následně přebírá roli distribuce nového softwaru na standby-member switche stacku. Z jedné strany to usnadňuje vaši práci, ale aktualizace softwaru často vyžaduje hardwarové restartování zařízení, což vede k restartování celého stacku a tím i k přerušení jeho činnosti a všech služeb na něm závislých na dobu = dobu restartu. Obvykle je to velmi kritické pro jádro a datová centra. Při clusteringu máte k dispozici dvě zařízení, která nejsou vzájemně závislá, na kterých můžete aktualizovat software postupně jedno po druhém. Při tom je možné se vyhnout přerušením služeb.
- konfigurace nastavení — zde je výhodou stackování, protože v případě správy je potřeba upravit nastavení pouze pro jedno zařízení a jeho konfigurační soubor. U clusteringu však bude počet konfiguračních souborů odpovídat počtu uzlů v clusteru.
- dostupnost — zde jsou obě technologie přibližně na stejné úrovni, ale mírné výhodě se přece jen těší clustering. Důvodem je následující — pokud se podíváme na stack z pohledu běžících procesů a protokolů, zjistíme následující:
- existuje master-switch, na kterém běží všechny hlavní procesy a protokoly (například protokol dynamického směrování — OSPF)
- existují další slave-switch switche, na kterých běží hlavní procesy potřebné pro práci ve stacku a obsluhu provozu, který jimi prochází
- při poruše master-switch switche, následující podle priority slave-switch switch detekuje selhání mastera
- iniciuje se jako master a spouští všechny procesy, které běžely na masteru (včetně námi sledovaného protokolu OSPF)
- po uplynutí určitého času spuštění procesů (obvykle velmi krátkého) již začíná fungovat samotný protokol OSPF
- takto OSPF při selhání jednoho z uzlů v clusteringu zareaguje o něco rychleji než při stackování (na dobu potřebnou k spuštění a inicializaci procesů a protokolů na slave switchi stacku). I když bych měl poznamenat, že moderní stackovací protokoly a switche pracují velmi rychle, často trvá přerušení provozu během přepnutí stacku méně než jednu sekundu, ale přesto nominálně clustering vyhrává v tomto parametru.
- složitost — jak je vidět z tabulky, v oblasti složitosti vyhrává stackování. To je přímý důsledek bodů „správy“ a „konfigurace nastavení“. Jediný uzel vyžaduje mnohem méně času na nastavení a správu. Také při clusteringu se často musí nastavovat další směrovací protokoly nebo protokoly záložních bran — VRRP, HSRP a další.
- výměna uzlů — zde je jednoznačná výhoda stakování. Velmi často je pro výměnu switche ve stacku nutné provést minimálně nezbytná nastavení zařízení, například:
- aktualizovat firmware nového switche na verzi firmwaru stacku (a to lze provést ihned po dodání switchů do ZÍP)
- nastavit několik základních příkazů pro stakování (a u některých typů switchů to nemusí být ani vyžadováno)
- vyndat nefunkční switch ze stacku a připojit nový
- připojit napájení a patchcordy
- elasticita — považuji ji za jeden z hlavních parametrů. Celkově je elasticita komplexní charakteristikou, která označuje vlastnost něčeho měnit se pod vlivem zatížení a vracet se do původního stavu po jeho zmizení. Jak divné to může znít, pro clustering bude vyšší i s ohledem na skóre 4:3 ve prospěch stakování. Vše je v lidském faktoru. Ano, nevěřte tomu — právě v silových parametrech stakování, jako je jednotné řízení, konfigurace nastavení a zjednodušená složitost, se skrývá slabost stakování, když do hry vstupuje lidský faktor.
Ve své práci v oblasti IT jsem mnohokrát narazil na situace (ano, co si budeme povídat, také jsem na tyto stejné hrboly často narazil, zejména na začátku), když inženýr při nastavování stacku udělal chybu v zadání nějakého příkazu nebo ve zapnutí/vypnutí určité funkce na zařízení, což vedlo k selhání celého stacku a jeho manuálnímu restartu. Zvlášť bych chtěl zmínit milovníky aplikace Putty pro Windows (ach, to kopírování pravým tlačítkem myši).
Ve skutečnosti jsou obě technologie docela dobré (zejména ve srovnání s absencí zálohování) a každá má své silné a slabé stránky, ale pro úroveň jádra a pro vysoce zatížené datové centrum bych přece jen preferoval použít clustering.
Ačkoliv je to jen můj názor. Mnoho profesionálních inženýrů, kteří se již mnoho let na profesionální úrovni zabývají podporou sítí, může s oběma technologiemi stejně dobře pracovat — to vše záleží na zkušenostech a kvalifikaci.
Kromě technologií stackování a zálohy uzlů sítě existují také obecné principy zálohování částí samotného uzlu sítě a spojení mezi uzly:
Pod zálohou uvnitř uzlu sítě rozumím:
- zálohu napájecích bloků – instalace dvou redundantních napájecích bloků (ideálně připojených k napájení první kategorie) může výrazně usnadnit váš život.
- zálohu řídicích karet – více se odvíjí od modulárních přepínačů, které mají možnost připojit několik redundantních řídicích karet.
- zálohu rozhraní – to se rovněž vztahuje převážně na modulární přepínače.
Pod zálohováním spojení/seznamů rozumím především přítomnost redundantních kabelových tras (nebo rádiových spojení v případě otevřených prostor) s:
- rozložením do různých kabelových šachet a kanálů uvnitř budovy
- geografickým rozložením na území na úrovni dvou a více budov, města, oblasti nebo země (takzvané objemové okruhy)
Při budování záložních spojení je nutné dodržovat řadu doporučení pro vybavení:
- v případě duplikace rozhraní modulárního přepínače, nebo pokud je přítomno stackování, je nutné rozdělit linky mezi jednotkami – rozhraními v případě modulárních přepínačů a přepínači v případě stacku.
- je doporučeno používat protokoly pro agregaci spojení (LACP, MLT, PAgP atd.) k seskupení spojení a vyvážení zátěže mezi nimi.
- používat směrovače podporující protokoly ECMP (Equal-Cost-Multi-Path) – když při doručování několika paketů po jedné cestě tyto pakety neprocházejí pouze jednou nejlepší cestou (a rozhraním), ale jsou rozloženy mezi více nejlepšími cestami (a více rozhraními), které jsou určeny na základě rovnosti metriky směrovacího protokolu, jenž se podílí na naplnění konečné tabulky směrování.
A nyní, jak jsem slíbil, popíšu skutečný případ z mé praxe a princip úspory při zálohování kritických uzlů, který se stal před několika lety:
- v jedné společnosti, kterou nazvu X, byla standardní 3-tierová síťová model:
- s několika jádry
- několika desítkami agregací
- několika tisíci přístupovými switchemi
- několika desítkami tisíc uživatelů
- síť byla poměrně složitě postavena:
- s množstvím dynamických směrovacích protokolů a protokolů — OSPF, MP-BGP, MPLS, PIM, IGMP, IPv6 atd.
- s množstvím služeb — přístup k internetu, L2 a L3 VPN, VoIP, IPTV, dedikované linky atd.
- ale bylo jedno slabé místo v síti — hraniční router, který kombinoval funkce BGP hranice a terminoval některé uživatelské služby
- ano, stál jako křídlo letadla (několik milionů rublů)
- ano, v té době to bylo jedno z špičkových zařízení v nabídce nejznámějšího výrobce síťového vybavení
- ano, měl být velmi spolehlivý — s vynikající hodnotou MTBF
- ano, měl 4 napájecí bloky, uspořádané podle schématu 2x2 a připojené k různým UPS a vstupům.
Ale to všechno nezrušilo fakt, že byl jediným bodem selhání sítě.
A v jeden, zdaleka ne krásný den pro mě a mé kolegy, tento router přestal žít (následně jsme zjistili, že došlo k nějaké poruše na lince elektrického napájení přes UPS, která vedla k výpadku současně dvou napájecích bloků, přičemž jeden z bloků spálil RP modul routeru a rozhraní kartu, které byly připojeny k společné datové sběrnici zařízení).
Náhradní desky — RP a rozhraní karta nebyly k dispozici, ale byla smlouva na výměnu zařízení nebo jeho komponentů s jedním z partnerů podle schématu NBD.
Bohužel partneři měli v té době na skladě pouze rozhraní kartu, ale deska RP dorazila až o několik dní později (po 3 dnech).
V důsledku existence jediného bodu selhání v síti (i s existencí smlouvy o podpoře a výměně zařízení) došlo k následujícím finančním nákladům:
- podíl služeb společnosti spojených s tímto borderem činil přibližně 60-70%
- jak bylo později spočítáno, denní zisk činil kolem 900 tis. rublů (přibližně) v té době
- tak byly teoreticky během 3 dnů prostojů ztraceny zisky v rozmezí od 1 milionu 620 tisíc rublů do 1 milionu 890 tisíc rublů
Samozřejmě čisté ztráty byly menší, protože kompenzace většiny uživatelů byly vraceny ne v hotovosti, ale ve formě služeb, ale i tak byly:
- část kompenzací firemním uživatelům
- zvýšené náklady na zaměstnance podniku, kteří během těchto 3–4 dnů pracovali v plném počtu — přesčasy, noční služby, navýšení směn atd.
- reputace vzniklé ztráty, což také není nepodstatné
- a to nejdůležitější — nervy jak vedení, tak zaměstnanců i klientů
Výsledkem byla revize politiky společnosti:
- odmítli smlouvu o výměně na základě podmínky NBD
- zůstali u běžné servisní smlouvy
- zakoupili duplicitní směrovač v hodnotě přibližně 1 – 1,3 milionů rublů pro zálohování 90 % funkcionality hlavního zařízení
V budoucnu nákup dalšího vybavení a zálohování hlavního umožnilo vyvážit zátěž mezi nimi, pokud jde o externí linky, provoz a uživatele, a zajistilo v budoucích haváriích rezerva pro firmu.
Příklad návrhu sítě Enterprise
V této části článku se pokusím shrnout hlavní body při návrhu páteřní sítě podniku. Nepřeplním vás celou metodikou PPDIOO (Prepare-Planning-Design-Implement-Operate-Optimize), ale pouze označím její hlavní body:
- Prepare/Příprava — je nutné se dohodnout se svým vedením na cílech modernizace sítě, kterých chcete dosáhnout — zvýšit odolnost, zavést nové služby nebo technologie. Omezení — technická a organizační zde vynechám, protože předpokládám, že jste zaměstnancem organizace a máte dostatečný časový prostor na jejich překonání. K tématu rozpočtu se vrátím níže.
- Planning/Plánování — zde byste měli vytvořit úplný popis vaší aktuální sítě (pokud ji ještě neznáte), tj. popsání sítě tak, jak je nyní:
- počet a typ vybavení
- počet a typy portů
- existující kabelové trasy a schémata přepínání uvnitř budov a mezi nimi
- schémata napájení
- L2 a L3 adresování
- vykreslit mapy sítí Wi-Fi s označením přístupových bodů a kontrolerů
- popsat svůj serverový farmu
- je žádoucí popsat všechny své služby a vazby mezi nimi
- pokud máte již zavedenou v nějaké podobě politiku síťové bezpečnosti a rozlišení přístupů, nezapomeňte ji zohlednit při návrhu
- Hned si všimnu, že druhý krok vlastně představuje kompletní inventarizaci sítě, začínající od kabelové infrastruktury a schémat napájení, a končící službami (aplikacemi a jejich porty). Tento krok je velmi pracný a někdy až únavný. Pokud vy nebo váš předchůdce nevedli dokumentaci nebo dokonce základní monitoring, je čas o tom přemýšlet. Síť má tendenci se časem měnit různou rychlostí a pouze vedení aktuální dokumentace nebo monitorovacího systému vám může pomoci sledovat její stav a usnadnit její administraci. Ale to už patří k kroku operate.
- Návrh — vyzbrojeni úplnými znalostmi vaší sítě, získanými v předchozím kroku, si konečně sedáte a přemýšlíte, jak modernizovat vaši síť. Níže se pokusím demonstrovat malý příklad výpočtu sítě.
Pro sebe jsem si sestavil malý seznam se vstupními daty, kterými se budu řídit při výpočtu a návrhu backbone sítě.
Představme si krok Prepare ve formě seznamu toho, co máme k dispozici a co plánujeme udělat:
- existuje poměrně velký podnik s přibližným počtem pracovních míst, asi 700-800 kusů (tím myslím zaměstnance, kteří potřebují přístup do podnikové sítě)
- existuje několik samostatných budov v rámci areálu podniku:
- Hlavní budovy:
- počet budov — 2 kusy
- počet pater v budově — 7 pater
- počet telekomunikačních skříní na patře v jedné budově — 3 (celkem 21) kusů
- počet zaměstnanců v budově =~ 250 osob
- Další budovy:
- počet budov — 10 kusů
- počet pater v budově/dílně — 2 patra
- počet telekomunikačních skříní v budově — 3 kusy
- počet zaměstnanců v budově =~ 20 osob
- Současná úroveň jádra sítě (mimochodem velmi běžné schéma, které jsem se setkal mnohokrát v různých podobách a s různými porty) je představena:
- 2 přepínači L2:
- 1Gb porty typu RJ-45 — 24 kusů
- 1Gb SFP porty — 4 kusy
- 1 přepínačem L2:
- 1Gb SFP porty — 24 kusů
- topologie jádra — ring
- peer-to-peer spojení mezi přepínači jsou realizována pomocí optických vláken
- přepínače jsou umístěny v malých serverových místnostech se skříněmi
- 2 přepínači L2:
- Současná úroveň distribuce:
- kombinováno s úrovní jádra sítě v oblasti agregace od přístupových switchů
- Adresace L3 je umístěna na hraničním routeru a/nebo firewallu
- Aktuální úroveň přístupu:
- L2 switche s 16 x 100 Mb RJ-45 přístupovými porty a 2 gigabitovými kombi uplink porty RJ-45/SFP
- switche jsou umístěny v rackech na patrech
- topologie přístupových switchů:
- hvězda (hub-and-spoke) s jádrovým/distribučním switchem uprostřed
- větev/spoke představuje řetězec switchů na patrech — 3 ks v sekvenci
- existují neřízené přístupové switche
- switche v 9 dalších skříních jsou připojeny pomocí mediakonvertorů (převodníky optického signálu na elektrický)
- Aktuální kabelová infrastruktura:
- Kabelový systém mezi budovami:
- existuje optický kabel mezi 2 hlavními budovami s kapacitou 8 vláken
- existuje po 1 optickém kabelu mezi jedním z vedlejších budov (kde je umístěn jádrový switch) a každou z hlavních budov s kapacitou 8 vláken každý
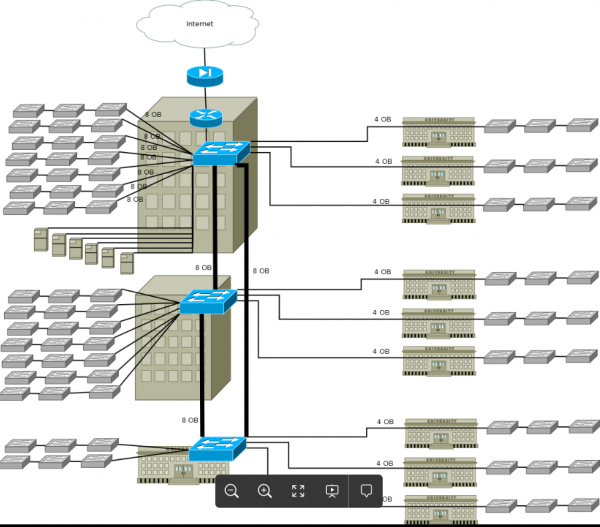
- existuje po 1 optickém kabelu mezi vedlejšími budovami a budovami se zařízenými jádrovými switchemi s kapacitou 4 vlákna (jejich rozložení je znázorněno na obrázku níže)
- typ vláken ve všech kabelech — jednovidové/SMF
- používají se 2-vláknové jednovidové SFP transceivery
- část kabelů je ukončena na optických rozvaděčích (ODF) v samostatných místnostech (rozvaděčové místnosti/serverovny), a část kabelů v podlažních rozvaděčích
- Kabelový systém uvnitř budov:
- existuje smíšená kabelová struktura mezi serverovnami a prvními skříněmi na patrech:
- měděné kabely Cat5e — 10 ks (nebo 100 párů kabelů)
- optický multimodový/MMF kabel na 4 nebo 8 vláken — 1 ks
- optický multimodový/MMF kabel na 4 vlákna mezi patrovými skříněmi
- měděné kabely Cat5e mezi patrovými skříněmi a přístupovými zásuvkami
- aktuální datové centrum:
- existuje několik serverů, například 6 ks
- připojeny 1Gb porty do jádrového switche v 1. hlavní budově
- všechny podnikové aplikace jsou umístěny na serverech
- adresace L2, L3 a směrování:
- v síti existuje několik VLAN — 2,3 kusy na budovu
- servery jsou vyčleněny do samostatné /24 sítě
- pro interní potřeby se používají šedé sítě třídy B, které spadají do rozsahu — 172.16.0.0/16
- L3 adresy jsou terminovány na hraničním routeru a/nebo na firewallu
- používá se statická routování
- další informace:
- telefonie:
- v budovách a některých objektech je nasazena tradiční telefonie s použitím starých digitálních ústřednách (ne IP-ústřednách)
- je třeba zřídit telefonii v nových objektech bez nákladů na pokládku drahých měděných kabelových vedení určité kapacity a výstavbu duplicitní strukturované kabeláže pro telefonii uvnitř budov
- v průběhu času se plánuje zavedení IP telefonie na celém území podniku, její spojení s CRM systémy a přechod na ni všech zaměstnanců
- kapacita portů:
- je nutné analyzovat aktuální kapacitu páteřních portů a přístupových portů a rezervovat alespoň 25-30 % pro budoucí potřeby
- analyzovat dostatečnost současné propustnosti přístupových portů a páteřních spojů
- předpokládat přítomnost PoE/PoE+ přístupových portů pro zařízení z příbuzných systémů — videodohled a telefonii
- videodohled:
- plánuje se využít síť podniku jako transport pro síť videodohledu
- je nutné předpokládat přítomnost PoE portů pro kamery videodohledu
- bezdrátové systémy:
- v budoucnu se plánuje zavedení bezdrátové infrastruktury pro mobilitu zaměstnanců
- je nutné předpokládat přítomnost PoE portů pro přístupové body
- rozpočet, časové rámce a požadavky na zařízení:
- co nejvíce využít stávající zařízení
- při návrhu sítě vzít v úvahu možnost rozšíření propustnosti sítě na N let dopředu
- při návrhu sítě vzít v úvahu podporu různých bezpečnostních funkcí — zde je seznam funkcionality, počínaje port-security a konče autentizací a autorizací uživatelů podle 802.1x.
- maximálně rezervovat kritické uzly sítě primární důležitosti — jádro a datové centrum, a zajistit možnost rezervace uzlů sekundární důležitosti — uzlů distribuce
- rozpočet projektu by měl zahrnovat postupné financování v několika fázích
- výše rozpočtu — zde si každé podnikání určuje samo, vycházejíc ze svých finančních ukazatelů
- Termíny - v ideálním případě nebudou žádné jasné termíny, protože se jedná o vnitřní projekt společnosti, který je realizován jejími zaměstnanci, nebo budou relativně pohodlné - například 1 rok (a více). V horším případě se může jednat o období od 3 měsíců do půl roku.
- řešit aktuální problémy v síti:
- ztráty paketů
- problémy s DHCP na více či méně inteligentních přístupových přepínačích, spojené s používáním rodiny protokolů STP k boji proti smyčkám na přístupových portech.
- zbavit se existence DHCP serveru v každém VLAN zaměstnanců
- vznik smyček přepínání, spojených s neautorizovaným připojením řízených/nerízených přepínačů v kancelářích a připojením různých zařízení
- seznam lze pokračovat a pokračovat...
Krok plánování - charakteristika stavu vaší aktuální sítě, jak již bylo zmíněno, závisí na kvalitním systému monitorování a úrovni jeho dokumentace. V této fázi budete muset:
- minimálně nakreslit stávající síť pro další analýzu
- shromáždit data z vybavení:
- dopravní zátěž na páteřních portech
- chyby na portech
- zatížení CPU a spotřeba paměti na přepínačích a směrovačích
- vytvořit L2-L3 schémata podle VLAN a IP adres
- zvednout schémata kabeláže:
- vláknové schémata a schémata pájení optických rozvaděčů
- schémata měděného kabelového rozvodu mezi servery a patry
- schémata měděného kabelového rozvodu mezi patry a kancelářemi
- zkontrolovat přítomnost optických rozvaděčů a patch panelů v serverovnách a skříních
- zkontrolovat schémata napájení v serverovnách a patrových skříních
- zkontrolovat přítomnost UPS a baterií na kritických uzlech
- analyzovat všechna data
Na základě dat z přípravy jsem vytvořil přibližné logické schéma:

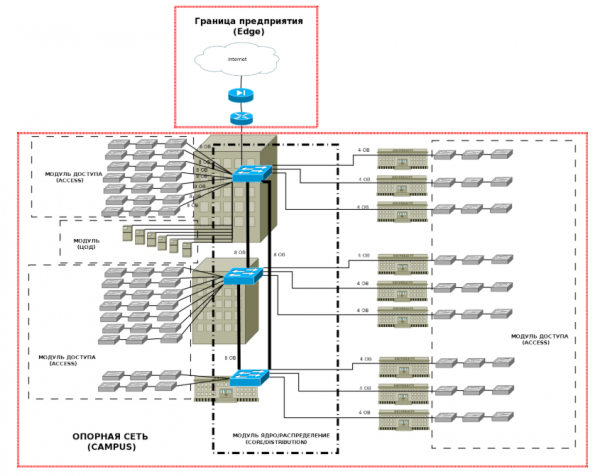
Dále, v souladu s modulárním přístupem, je nutné vyčlenit úrovně a moduly podniku:
Hraniční (Edge) se v tomto článku nebudu věnovat, ale krátce připomenu základní teze každého z modulů Campusu:- Přístup - na této úrovni by měl zajišťovat:
- potřebný počet portů pro přístup uživatelů do sítě
- dodržování bezpečnostních politik - filtrování provozu a protokolů
- kompresi broadcast domén a segmentaci sítě pomocí VLAN
- nasazení jednotlivých VLAN pro hlasový provoz
- podpora QoS
- podpora PoE přístupových portů
- podpora IP multicastu
- odolnost vzestupných komunikačních odkazů spolu s distribuční úrovní (preferováno)
- Distribuce — na této úrovni by mělo být zajištěno:
- požadovaný počet portů pro připojení přístupových switchů
- agregace a zálohování odkazů přístupových switchů
- IP směrování
- filtrace paketů
- podpora QoS
- odolnost na úrovni odkazů, vybavení a napájení (velmi žádoucí)
- Jádro — mělo by zajišťovat:
- vysokou rychlost přepínání a routování paketů
- požadovaný počet portů pro připojení distribučních switchů
- podporu IP routování a dynamických routovacích protokolů s rychlou konvergencí sítě
- podpora QoS
- funkcionalitu zabezpečení pro ochranu přístupu k zařízení a řídícímu plánu
- odolnost na úrovni vybavení a napájení (povinně)
- Datové centrum — síťová úroveň tohoto modulu by měla zajišťovat:
- vysokorychlostní komunikační linky
- požadovaný počet portů pro připojení serverů
- zálohování komunikačních odkazů jak mezi servery a switchemi datového centra, tak mezi switchemi datového centra a jádrem sítě (povinně)
- zálohování vybavení a napájení (povinně)
- podpora QoS
Dále je potřeba spočítat naše porty a komunikační odkazy a stanovit požadavky.
Tak jsme získali data o rozložení přístupových portů podle budov. Nyní je třeba analyzovat požadavky na úroveň přístupu a poznámky a navrhnout možnosti řešení.
Dále spočítáme porty a komunikační odkazy pro následující úrovně:
Při výpočtu jsme získali následující:
- přístupovou úroveň — potřebujeme 24- a 48-portové přístupové switche, ideálně s 1Gb přístupovými porty a optickými uplink porty SFP s podporou PoE a širokým funkčním rozsahem:
- v součtu poskytnou 504 přístupových portů, což v podstatě pokryje požadavky na rezervní porty, pokud bude rozhodnuto použít 2 porty na pracovní místo — IP telefon a datový port.
- možnost použití jednoho 48-portového přepínače s PoE funkcí na každém podlaží, který zajistí přístupové porty pro požadavky:
- rezervy — přibližně 102 zbylých portů (22%) v hlavních budovách. Pro další pavilony o něco více — 25%.
- video sledování
- bezdrátová síť
- distribuční úroveň — vyžadují se přepínače s množstvím SFP portů od 12 do 48 portů s alespoň 2 SFP+ porty, s možností stohování a rozšířenou funkcionalitou, jakož i s rezervními bloky napájení.
- jádrovou úroveň — vyžadují se vysoce výkonné přepínače od 12 do 24 SFP/SFP+ portů s podporou jak pro stohování, tak pro klastry s podporou MC-LAG. Je třeba poznamenat, že je možné použít i směrování pro vyvážení provozu. Nejnovější generace L3 přepínačů a směrovačů podporuje ECMP s vyvážením provozu na 4 a více trasách se stejnou metrikou.
- úroveň datového centra — vyžadují se přepínače od 8 do 24 SFP/SFP+ portů s podporou jak pro stohování, tak pro klastry s podporou MC-LAG.
Cílová schéma sítě nakonec vyšla
Výběr přepínačů Extreme pro realizaci projektu
A teď se dostáváme k hlavnímu — chvíli výběru přepínačů pro realizaci našeho projektu. Pro výslednou cílovou schéma se hodí následující přepínače Extreme:
Úroveň
Model
Porty
Popisjádro
x620-16x-Base *x670-G2-48x-4q-Base*
16 x 10GE SFP+
48x10GE SFP+ a 4×40 GE QSFP+
Pro hlavní potřeby jádra:- vysoce výkonné linky
- rozšířená funkčnost směrování a zabezpečení
- rezervní napájení pomocí dalších napájecích bloků
- podpora stohování a klastry
S minimálními požadavky bude vyhovovat přepínač série x620.
V případě rozšířených požadavků na počet portů a širší funkčnost by se měly zvažovat přepínače série x670-G2.datové centrum
x620-16x-Base*
x590-24x-1q-2c*
x670-G2-48x-4q-Base*
16 x 10GE SFP+
24x10GE SFP, 1xQSFP+, 2xQSFP28
48x10GE SFP+ a 4×40 GE QSFP+Pro hlavní potřeby datového centra:
- vysoce výkonné linky
- rezervní napájení pomocí dalších napájecích bloků
- podpora stohování a klastry
S minimálními požadavky bude vyhovovat přepínač série x620.
V případě rozšířených požadavků na počet portů a širší funkčnost by se měly zvažovat přepínače série x670-G2 a x590-24x-1q-2c.distribuce
X460-G2-24x-10GE4-Base*
X460-G2-48x-10GE4-Base*
24x1GE SFP, 8×1000 RJ-45, 4x10GE SFP+
48x1GE SFP, 4x10GE SFP+Pro hlavní potřeby distribuce:
- potřebné množství optických portů
- rezervní napájení pomocí dalších napájecích bloků
- podpora stohování a klastry
- potřebná L3 funkčnost
Ideální volbou jsou switche série x460-G2. Přítomnost redundantních napájecích bloků s možností rozšíření a přidání portů 10G, CX (pro stohování) a QSFP+ je činí ideálními switche pro distribuční úroveň s porty až do 1 Gb.
přístup
X440-G2-24p-10GE4*
X440-G2-24t-10GE4*
X440-G2-48t-10GE4*
X440-G2-48p-10GE4*
24x1000BASE-T(4 x SFP combo), 4x10GE SFP+ (PoE rozpočet 380 W)
24x1000BASE-T(4 x SFP combo), 4x10GE SFP+
24x1000BASE-T(4 x SFP combo), 4x10GE SFP+ combo porty
48x1000BASE-T(4 x SFP combo),4x10GE SFP+ combo porty (PoE rozpočet 740 W)Pro potřeby přístupu:
- potřebný počet přístupových portů
- podpora PoE/PoE+
- funkcionalita a možnost rozšíření portů
- další bonus v podobě podpory stohování 10Gb porty "z krabice"
Doporučuji věnovat pozornost této řadě díky její flexibilitě v oblasti portů, výkonu a funkcionality.
*specifikaci vybraných switchů si můžete prohlédnout v prvním článku cyklu —
Na tomto bodě bych mohl zakončit článek, ale rád bych se ještě věnoval dvěma aspektům, se kterými se každý inženýr setká při rozvoji nebo modernizaci své sítě:
- práce s kabelovými trasami — vlákny a měděnými linkami
- IP adresace
Práce s vlákny
Výše jsem uvedl cílové schéma, ke kterému je třeba dospět. Pro jeho realizaci je potřeba následující počet spojení pro zařízení:
Jak je vidět z tabulky, minimální počet vláken potřebných k zajištění dostupnosti úrovní sítě (modul jádra, datové centrum a distribuce ve dvou budovách) je 10 kusů.
V rámci charakterizace sítě jsme zjistili, že v kabelu mezi budovami je pouze 8 vláken. Co tedy v takové situaci dělat?
Uvedu několik řešení:
- Prvním zřejmým krokem je využít volná vlákna v kabelu mezi budovou 1 — objektem 1 a objektem 1 - budovou 2 (jak je vidět z tabulky — používají se pouze 2 z 8 vláken v každém kabelu). K tomu stačí umístit optické křížení mezi křížením v objektu 1 a v případě potřeby použít SFP moduly s přebytkem optického rozpočtu.
- Druhým krokem je možné využití technologie CWDM — zhuštění nosných vlnových délek v rámci jednoho vlákna. Tato technologie je mnohem levnější než DWDM a poměrně snadno implementovatelná. Hlavním požadavkem jsou kvalitní optická vlákna a SFP/SFP+ transceivery určité délky a rozpočtu. Jak jsem již zmínil v předchozím článku — schopnost switchů rozpoznávat transceivery od třetích stran nám může značně usnadnit život a snížit kapitálové náklady na výstavbu dalších optických kabelů.
- Třetím krokem je zvážit možnost zvýšení počtu vláken pokládkou dalších optických kabelů.
Dále se zaměříme na počet vláken mezi budovami s nainstalovanými distribučními switchemi a dalšími skříněmi 2-10. I zde situace není jednoznačná:
- Zaprvé, chybí vlákna k realizaci naší cílové schématu — na každý switch by měly být 2 vlákna (jak víme, naše kabely mají 4 OV na každý skříň).
- Zadruhé, i při dostatečném počtu vláken mezi budovami, jsou uvnitř skříní používána MMF vlákna, která nám nepovolí jednoduše propojit SMF a MMF vlákna (mám na mysli vzdálenosti mezi budovami nad 300-400 metrů).
V takových případech můžeme zvažovat následující možnosti:
- Zajistit každému switchi SMF vlákna:
- Pokud vzdálenost dovolí — je možné natáhnout další dlouhé patchcordy mezi switchem. V minulosti jsme používali patchcordy o délce 30-50 m.
- Položit relativně levný optický SMF kabel s nízkou kapacitou mezi skříně.
- Jako krajní variantu použít různé SMF-MMF převodníky.
- Pro minimalizaci používaných vláken mezi budovami lze:
- Využít funkce stakovacího switchování přístupových switchů x440-G2 — při tom použít jedno SMF vlákno k každému switche na patře, což umožní použít místo 6 vláken a portů 3 vlákna a porty na každé straně.
- Použít 2 vlákna pro připojení prvního switche v větvi a posledního. Agregovat linky na okrajových přístupových switchích a použít protokoly STP v výsledném kruhu.
IP adresace
Zde uvedu přibližný výpočet adresace pro naši schéma.
V současné době máme několik sítí třídy B — 172.16.0.0/16. Při výpočtu adresního prostoru IP se budu řídit následujícími úvahami:
- 4 bity druhého oktetu budou určovat budovy — 172.16.0.0/12.
- 3. oktet bude označovat číslo patra v budově.
- 3. oktet = 255 bude vyhrazen pro point-to-point spojení zařízení a správu sítí.
- jedna spravovací VLAN na patro pro správu přepínačů.
- jedna uživatelská VLAN na přepínač (v průměru 24 portů).
- jedna Voice VLAN na přepínač (v průměru 24 portů).
- jedna VLAN pro systém videomonitorování na patro.
- jedna VLAN pro Wi-Fi zařízení na patro.
Mám přibližně takové tabulky:
V tabulce výše uvádím přibližné rozdělení sítí podle budov a pater na jedné straně a sítí (uživatelské, správa a služební) na druhé.
Ve skutečnosti výběr šedé sítě 172.16.0.0/12 není optimální, protože nás omezuje v počtu sítí (z 16 na 31) pro budovy, a přitom existují také vzdálené kanceláře, které také potřebují rozdělovat bloky sítí. Možná optimálnějším řešením bude použití sítí 10.0.0.0/8, nebo společné využití sítí 172.16.0.0/12 (například pro služební účely a servery) a 10.0.0.0/8 (pro uživatelské sítě).
Celkově je přístup k vymezení IP sítí také modulární a je žádoucí dodržovat pravidla sumarizace podsítí do jedné summary sítě na úrovních distribuce, stejně jako na hraničních routrech v odlehlých pobočkách. Dělá se to z několika důvodů:
- pro minimalizaci směrovacích tabulek na routrech
- pro minimalizaci provozu služebních protokolů (různé aktualizace, při nedostupnosti vnořených podsítí)
- pro zjednodušení správy a lepší čitelnost L3 sítí
I když u prvních dvou bodů je třeba poznamenat, že výkon moderních routrech je mnohem vyšší než u těch, které byly před 15-20 lety, a umožňují uchovávat ve své operační paměti velké směrovací tabulky, a poměr ceny a propustnosti komunikačních kanálů se ve srovnání s cenami z dob masového používání E1/T1 (G.703) snížil.
Závěr
Přátelé, v tomto článku jsem se pokusil co nejstručněji přiblížit základní principy návrhu kampusových sítí. Ano, materiálu je poměrně hodně a to přesto, že jsem se například nezabýval takovými tématy jako:
- organizace hranice podniku (to je samostatný příběh se svými přepínači, bránami, firewall, IPS/IDS systémy, DMZ, VPN a dalšími záležitostmi)
- organizace Wi-Fi sítí
- organizace VoIP sítí
- organizace datových center
- bezpečnost (to je také svůj vlastní svět, který objemově a požadavky nijak nezaostává za návrhem čisté síťové infrastruktury, a někdy ji dokonce převyšuje)
- energetika
- seznam by mohl pokračovat a pokračovat
Ve skutečnosti je návrh a výstavba sítě podniku poměrně pracný úkol, vyžadující značné množství času a zdrojů.
Ale doufám, že vám můj článek pomůže zhodnotit a na základní úrovni porozumět, jak se k tomuto úkolu přistupovat.
Toto rozhodně není poslední článek o , takže sledujte aktualizace (, , , )!
- telefonie:
- Kabelový systém mezi budovami:
- 3-úrovňová síť se dělí na:
Zdroj: habr.com
