

Zatímco velké firmy budují víceúrovňové obrany proti potenciálním vnitřním zločincům a hackerům, pro menší společnosti zůstává bolestí hlavy phishing a spamové zprávy. Kdyby Marty McFly věděl, že v roce 2015 (a tím spíše v roce 2020) lidé nejenže nevynalezli hoverboardy, ale ani se nenaučili úplně zbavit nevyžádané pošty, pravděpodobně by ztratil víru v lidstvo. Co víc, spam dnes není jen otravný, ale často také škodlivý. V přibližně 70 % případů, kdy kyberzločinci realizují killchain, pronikají do infrastruktury pomocí malware obsaženého v přílohách nebo prostřednictvím phishingových odkazů v e-mailech.
V poslední době je jasně patrná tendence k šíření sociálního inženýrství jako způsobu proniknutí do infrastruktury organizace. Při porovnání statistik z let 2017 a 2018 sledujeme téměř 50procentní nárůst případů, kdy byl malware dodán na počítače zaměstnanců prostřednictvím příloh nebo phishingových odkazů v textu e-mailu.
Celkově lze spektrum hrozeb, které mohou být realizovány pomocí e-mailu, rozdělit do několika kategorií:
- příchozí spam
- zařazení počítačů organizace do botnetu, který rozesílá odchozí spam
- škodlivé přílohy a viry v textu zprávy (malé společnosti často trpí masovými útoky typu Petya).
Pro ochranu před všemi typy útoků lze buď nasadit několik IDS, nebo se vydat cestou servisního modelu. Už jsme o Jednotné platformě služeb kybernetické bezpečnosti – jádru ekosystému řízených služeb kybernetické bezpečnosti Solar MSS. Mimo jiné zahrnuje také virtualizovanou technologii Secure Email Gateway (SEG). Obvykle si tuto službu předplácejí malé společnosti, kde byly všechny funkce IT a bezpečnosti svěřeny jedné osobě – systémovému administrátorovi. Spam je problém, který je vždy na očích uživatelům a vedení, a nelze ho ignorovat. Postupem času však i vedení začíná chápat, že jen „hodit“ to adminovi není řešení – zabírá to příliš mnoho času.
2 hodiny na vyřizování e-mailů - to je dost
S touto situací se na nás obrátil jeden z maloobchodníků. Systémy sledování pracovní doby ukazovaly, že jeho zaměstnanci každý den tráví přibližně 25% pracovní doby (2 hodiny!) na vyřizování e-mailů.
Připojením poštovního serveru zákazníka jsme nastavili instance SEG jako obousměrnou bránu pro příchozí i odchozí poštu. Spustili jsme filtrování podle předem nastavených politik. Blacklist jsme vytvořili na základě analýzy poskytnutých dat zákazníkem a našich vlastních seznamů potenciálně nebezpečných adres získaných od expertů Solar JSOC v rámci jiných služeb — například sledování incidentů kybernetické bezpečnosti. Po tomto procesu byla veškerá pošta doručována adresátům pouze po vyčištění a různé spamové zprávy o „ohromných slevách“ přestaly v masovém měřítku bombardovat poštovní servery zákazníka, čímž se uvolnilo místo pro jiné potřeby.
Ale byly i situace, kdy bylo legitimní e-mailové zprávy omylem označeno jako spam, například od nedůvěryhodného odesílatele. V takovém případě jsme nechali rozhodnutí na zákazníkovi. Možnosti, co udělat, nejsou tak rozsáhlé: buď okamžitě odstranit, nebo poslat do karantény. Zvolili jsme druhou možnost, kde taková nežádoucí pošta zůstává na samotném SEG. Systémovému administrátorovi jsme poskytli přístup k webové konzoli, kde mohl kdykoli najít důležitý e-mail, například od obchodního partnera, a doručit ho uživateli.
Zbavujeme se parazitů
Služba ochrany elektronické pošty zahrnuje analytické zprávy, jejichž cílem je sledovat zabezpečení infrastruktury a účinnost použitých nastavení. Tyto zprávy navíc umožňují předpovědět trendy. Například v reportu nalézáme odpovídající sekci „Spam podle příjemce“ nebo „Spam podle odesílatele“ a sledujeme, na kterou adresu přichází největší počet blokovaných zpráv.
Při analýze takové zprávy se nám zdála podezřelá prudce vzrůstající celková čísla e-mailů u jednoho z našich zákazníků. Jeho infrastruktura je malá, počet e-mailů není vysoký. A najednou se po pracovní době téměř zdvojnásobilo množství blokovaného spamu. Rozhodli jsme se podívat na věc podrobněji.
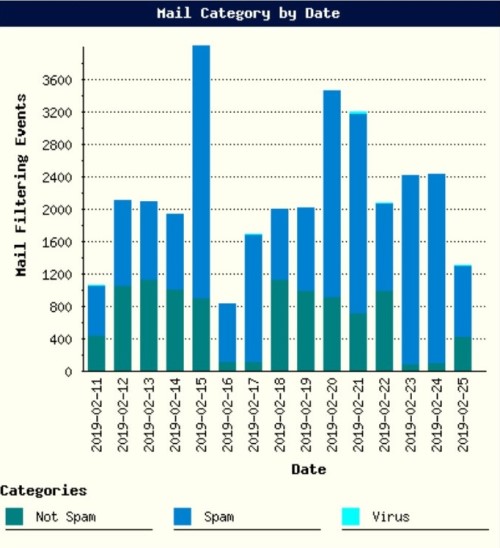
Vidíme, že se zvýšil počet odchozích e-mailů a ve všech je v poli „Odesílatel“ uvedena adresa z domény, která je právě připojena k službě ochrany e-mailu. Ale je tu jeden háček: mezi zcela rozumnými, možná i existujícími, adresami se objevují zjevně podivné. Podívali jsme se na IP adresy, ze kterých byly e-maily odesílány, a jak se dalo očekávat, ukázalo se, že nepatří do chráněného adresního prostoru. Je zřejmé, že útočník rozesílal spam jménem zákazníka.
V tomto případě jsme pro zákazníka připravili doporučení pro správné nastavení DNS záznamů, konkrétně SPF. Náš specialista doporučil vytvořit TXT záznam, který obsahuje pravidlo „v=spf1 mx ip:1.2.3.4/23 -all“, které obsahuje vyčerpávající seznam adres, jimž je povoleno posílat e-maily jménem chráněné domény.
Odkud to plyne: spam jménem nikomu neznáme malé firmy — to je nepříjemné, ale ne kritické. Situace je úplně jiná, například v bankovnictví. Podle našich pozorování se tam úroveň důvěry oběti vůči phishingovému e-mailu mnohonásobně zvyšuje, pokud byl odeslán údajně z domény jiné banky nebo známého kontrahenta. A to se netýká pouze bankovních zaměstnanců; v jiných odvětvích, jako je energetika, se setkáváme s obdobným trendem.
Zabíjíme viry
Ale spoofing není tak častý problém jako například virové infekce. A jak se nejčastěji bojuje s virovými epidemiemi? Instaluje se antivir a doufá se, že „nepřítel neprojde“. Ale kdyby to bylo tak jednoduché, vzhledem k relativně nízké ceně antivirů, už by si nikdo na problém malware nepamatoval. Mezitím dostáváme neustále žádosti „pomozte obnovit soubory, máme všechno zašifrované, práce stojí, data jsou ztracena“. Neustále opakujeme našim zákazníkům, že ani antivir není zázračný lék. Kromě toho, že antivirové databáze se nemusí dostatečně rychle aktualizovat, často narážíme na malware, který dokáže obcházet nejen antiviry, ale i sandboxy.
Bohužel, málo kdo ze zaměstnanců organizací je informován o phishingových a škodlivých e-mailech a dokáže je rozlišit od běžné komunikace. V průměru se každý sedmý uživatel, který neprochází pravidelným zvyšováním povědomí, stává obětí sociálního inženýrství: otevře infikovaný soubor nebo odešle své údaje útočníkům.
I když sociální vektor útoků obecně neustále mírně sílil, minulý rok se tento trend stal obzvlášť výrazným. Phishingové e-maily se stávaly čím dál více podobnými klasickým newsletterům o akcích, nadcházejících událostech atd. Můžeme si vzpomenout na útok Silence na finanční sektor – bankovní zaměstnanci dostávali e-mail, údajně s promo kódem na účast na populární oborové konferenci iFin, a procento podvedených bylo velmi vysoké, přestože, připomeňme, šlo o bankovní sféru – tu nejpokročilejší z hlediska informační bezpečnosti.
Před minulými Vánočními svátky jsme také byli svědky několika dost kuriózních situací, kdy zaměstnanci průmyslových společností dostali velmi kvalitní phishingové e-maily se „seznamem“ vánočních akcí v populárních internetových obchodech a promo kódy na slevy. Zaměstnanci se nejen snažili přejít na odkaz, ale i přeposílali e-mail kolegům z příbuzných organizací. Protože byl zdroj, na který odkaz v phishingovém e-mailu vedl, zablokován, zaměstnanci začali hromadně podávat IT službě žádosti o poskytnutí přístupu k němu. Úspěch rozesílky pravděpodobně předčil veškerá očekávání útočníků.
Nedávno nás oslovila firma, kterou „zašifrovali“. Všechno začalo tím, že zaměstnanci účetního oddělení dostali e-mail, údajně od centrální banky Ruské federace. Účetní klikl na odkaz v e-mailu – a stáhl si na svůj počítač miner WannaMine, který, jako známý WannaCry, využíval zranitelnost EternalBlue. Nejzajímavější je, že většina antivirů dokáže detekovat jeho signatury už od začátku roku 2018. Ale ať už byl antivir vypnutý, databáze nebyly aktualizovány, nebo vůbec nebyl nainstalován, – v každém případě miner už byl na počítači, a nic mu nezabránilo šířit se dál po síti, zatěžujíc CPU servery a RAM na 100%.
Tento klient, poté co obdržel zprávu naší forenzní skupiny, zjistil, že virus se k němu původně dostal přes e-mail, a zahájil pilotní projekt zapojení služby pro ochranu e-mailu. Prvním krokem, který jsme nastavili, byl e-mailový antivir. Skenování na škodlivé programy probíhá neustále, přičemž aktualizace signatur se nejprve prováděla každou hodinu a poté klient přešel na režim dvakrát denně.
Úplná ochrana před virovými infekcemi by měla být vícestupňová. Pokud hovoříme o přenosu virů prostřednictvím e-mailu, je důležité filtrovat takové zprávy na vstupu, školit uživatele, aby rozpoznávali sociální inženýrství a teprve poté spoléhat na antiviry a sandboxy.
Vždy na stráži
Samozřejmě netvrdíme, že řešení třídy Secure Email Gateway je všelékem. Cílené útoky, včetně phishingu, jsou extrémně obtížné zamezit, protože každý takový útok je „ušitý“ na míru konkrétnímu příjemci (organizaci nebo osobě). Ale pro firmu, která se snaží zajistit základní úroveň bezpečnosti, to není málo, zvlášť s pravým zkušeností a odborností nasazenou k úkolu.
Nejčastěji při realizaci cíleného phishingu se do obsahu e-mailů nezahrnují škodlivé přílohy, jinak by takový e-mail byl ihned zablokován systémem anti-spamu na cestě k příjemci. Místo toho se do textu e-mailu zahrnují odkazy na předem připravené webové zdroje, a pak už stačí málo. Uživatel klikne na odkaz a poté, po několika přesměrováních, se během několika sekund ocitne na poslední stránce řetězce, jejímž otevřením se na jeho počítač stáhne škodlivý software.
Dokonce ještě rafinovanější: v okamžiku přijetí e-mailu může být odkaz neškodný a teprve po uplynutí určité doby, kdy už byl proskenován a přijat, začne přesměrovávat na škodlivý obsah. Bohužel, odborníci Solar JSOC, i přesto že mají potřebné kompetence, nebudou schopni nastavit e-mailový bránu tak, aby „viděla“ škodlivý software skrze celý řetězec (i když jako ochranu lze použít automatickou výměnu všech odkazů v e-mailech na SEG, aby ten skenoval odkaz nejen v okamžiku doručení e-mailu, ale při každém kliknutí).
Mezitím pomáhá agregace několika typů odborností, včetně údajů získaných naším JSOC CERT a OSINT, vyřešit i typickou přesměrování. To umožňuje vytvářet rozšířené černé seznamy, na jejichž základě bude blokován i e-mail s vícenásobným přesměrováním.
Použití SEG je jen malý cihlička ve zdi, kterou chce každá organizace postavit pro ochranu svých aktiv. Ale i tento článek je třeba správně zavést do celkového obrazu, protože i SEG lze při správném nastavení udělat plnohodnotným ochranným prostředkem.
Ksenia Sadunina, konzultantka oddělení odborného presales produktů a služeb Solar JSOC
Zdroj: habr.com
