

Vítejte v novém cyklu článků, tentokrát na téma vyšetřování incidentů, a to konkrétně analýze malware pomocí forenziky Check Point. Dříve jsme publikovali o práci v Smart Event, ale tentokrát se zaměříme na forenzní zprávy k konkrétním incidentům v různých produktech Check Point:
Proč je forenzika zablokovaných incidentů důležitá? Na první pohled to vypadá, že když virus zachytíte, je to dobré, a není potřeba se s ním zabývat. Jak ukazuje praxe, útok je dobré nejen blokovat, ale také pochopit, jak vlastně funguje: kde byla vstupní brána, která zranitelnost byla použita, jaké procesy byly zapojeny, zda se to týká registru a souborového systému, jaká je rodina virů, jaký může být potenciální škoda atd. Tyto a další užitečné informace lze získat z podrobných forenzních zpráv Check Point (jak v textové, tak grafické podobě). Získat takovou zprávu ručně je velmi obtížné. Tyto údaje mohou pak pomoci přijmout nezbytná opatření a vyloučit možnost úspěšných podobných útoků v budoucnu. Dnes se podíváme na forenzní zprávu Check Point SandBlast Network.
SandBlast Network
Používání pískovišť pro zvýšení ochrany perimetru sítě se už dávno stalo běžnou záležitostí a stejným obligatorním komponentem jako IPS. Za funkčnost pískoviště v Check Pointu odpovídá blade Threat Emulation, který je součástí technologií SandBlast (včetně Threat Extraction). Již dříve jsme publikovali ještě pro verzi Gaia 77.30 (vřele doporučuji k zhlédnutí, pokud nevíte, o čem právě hovoříme). Co se týče architektury, od té doby se principálně nic nezměnilo. Pokud máte na perimeteru sítě umístěn Check Point Gateway, můžete využít dvě možnosti integrace s pískovištěm:
- SandBlast Local Appliance — do vaší sítě se instaluje další SandBlast appliance, na který se odesílají soubory k analýze.
- SandBlast Cloud — soubory se odesílají k analýze do cloudu Check Point.
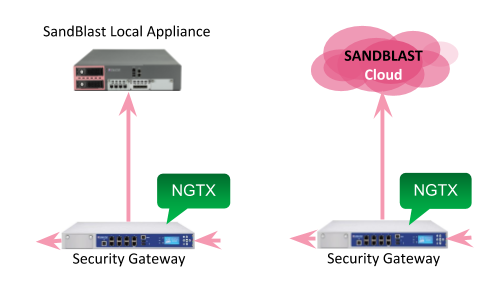
Sandbox lze považovat za poslední obrannou linii na okraji sítě. Připojuje se až po analýze klasickými prostředky — antivirem, IPS. A pokud takové tradiční podpisové nástroje neposkytují téměř žádnou analytiku, pak sandbox může podrobně "vysvětlit", proč byl soubor zablokován a co přesně škodlivého dělá. Takovou forenzní zprávu lze získat jak z lokální, tak z cloudové sandboxu.
Zpráva o forenzní analýze Check Point
Představte si, že jako odborník na IB přijdete do práce a otevřete panel v aplikaci SmartConsole. Hned vidíte incidenty za posledních 24 hodin a vaši pozornost upoutají události Threat Emulation — nejnebezpečnější útoky, které nebyly zablokovány podpisovou analýzou.
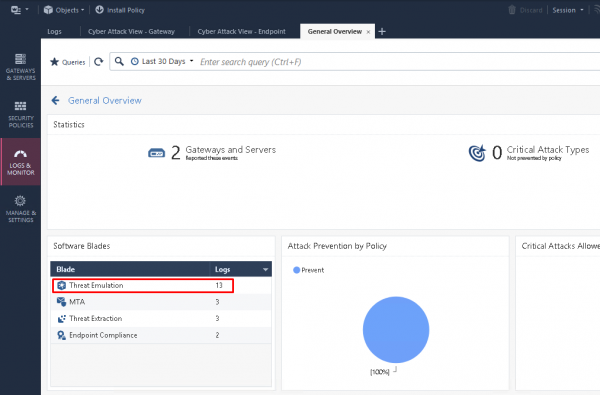
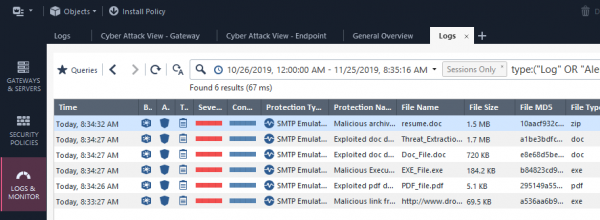
Můžete "proniknout" do těchto událostí (drill down) a podívat se na všechny logy podle blade Threat Emulation.
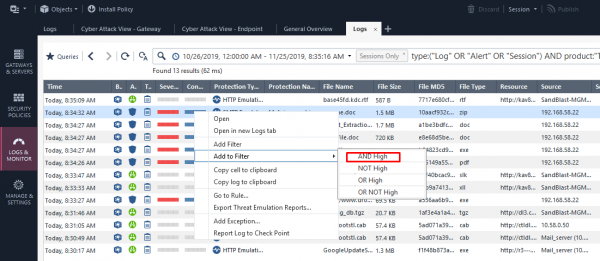
Poté můžete dále filtrovat logy podle úrovně závažnosti hrozeb (Severity) a také podle Confidence Level (úroveň spolehlivosti):
Odkrytím zajímavé události si můžete prohlédnout celkové informace (src, dst, severity, sender atd.):
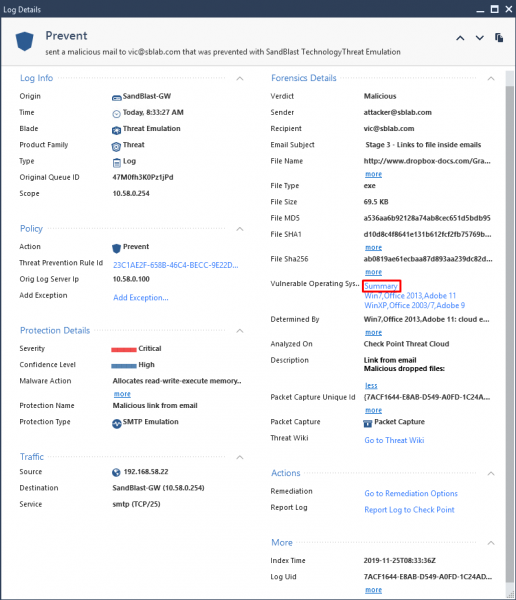
A tam můžete také zaznamenat sekci Forenzní analýza s dostupným Shrnutím zprávy. Když na něj kliknete, otevře se nám podrobná analýza škodlivého kódu ve formě interaktivní HTML stránky:
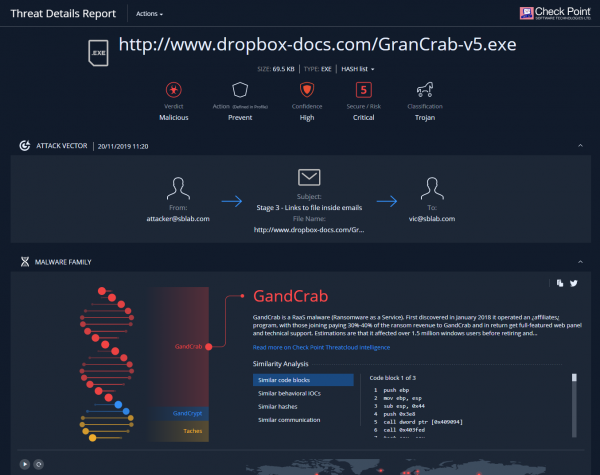
(Toto je část stránky. )
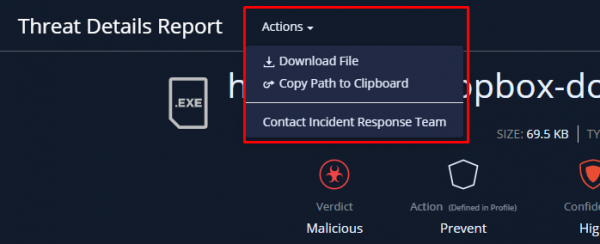
Z této zprávy můžeme stáhnout originál škodlivého kódu (v zašifrovaném archivu), nebo se okamžitě spojit s týmem reakce Check Point.
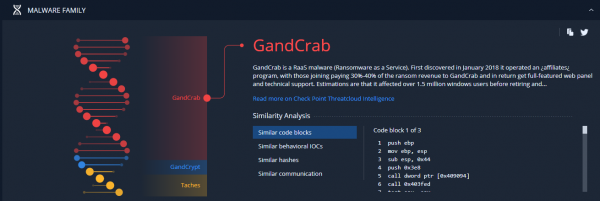
Níže můžete vidět krásnou animaci, která v procentuálním vyjádření ukazuje, s jakým již známým škodlivým kódem se náš vzorek shoduje (včetně samotného kódu a maker). Tato analytika je poskytována pomocí strojového učení v cloudu Check Point Threat Cloud.
Pak se můžete podívat, jaké konkrétní aktivity v sandboxu umožnily dojít k závěru o škodlivosti tohoto souboru. V tomto případě vidíme použití technik obcházení a pokus o stažení šifrovačů:
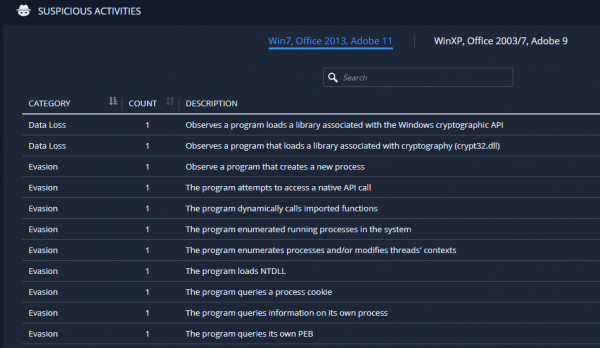
Můžete si všimnout, že v tomto případě byla emulace provedena ve dvou systémech (Win 7, Win XP) a různých verzích softwaru (Office, Adobe). Níže je video (slideshow) s procesem otevírání tohoto souboru v sandboxu:
Příklad videa:
Na samém konci můžeme podrobně vidět, jak útok probíhal. Buď v tabulkové podobě, nebo v grafické:
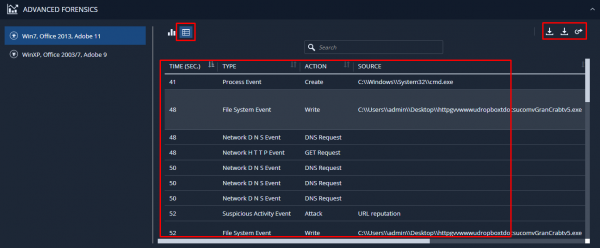
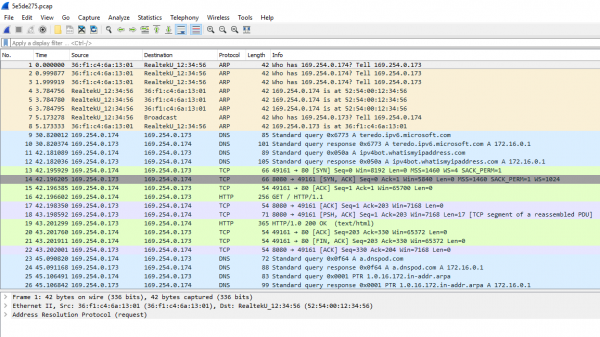
Tady si můžeme stáhnout tyto informace ve formátu RAW a jako soubor pcap pro podrobnou analýzu generovaného provozu ve Wiresharku:
Závěr
Použitím těchto informací lze zásadně posílit ochranu vaší sítě. Zablokovat hostitele šíření virů, uzavřít používané zranitelnosti, zablokovat možnou zpětnou vazbu s C&C a mnohem více. Není dobré zanedbávat tuto analytiku.
V následujících článcích se obdobně podíváme na zprávy SandBlast Agent, SandBlast Mobile a také CloudGuard SaaS. Tak sledujte aktualizace (, , , )!
Zdroj: habr.com
