

Na konci roku 2019 se na oddělení vyšetřování kybernetických zločinů Group-IB obrátilo několik ruských podnikatelů, kteří se potýkali s problémem neoprávněného přístupu neznámých osob k jejich korespondenci v messengeru Telegram. K incidentům docházelo na zařízeních iOS a Android, nezávisle na tom, kterého federálního operátora mobilních sítí byl poškozený klientem.
Útok začínal tím, že do messengeru Telegram přišla uživateli zpráva od servisního kanálu Telegram (to je oficiální kanál messengeru s modrou ověřovací značkou) s potvrzovacím kódem, který si uživatel nevyžádal. Poté na smartphone oběti dorazila SMS s aktivačním kódem — a prakticky okamžitě přišlo na servisní kanál Telegram oznámení, že k účtu byl proveden přístup z nového zařízení.
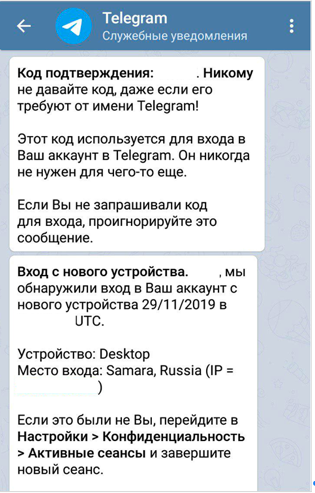
Ve všech případech, o kterých ví Group-IB, se útočníci přihlašovali do cizího účtu přes mobilní internet (pravděpodobně byly použity jednorázové SIM karty), a IP adresa útočníků byla ve většině případů umístěna v Samáře.
Přístup na objednávku
Výzkum Laboratoře počítačové kriminalistiky Group-IB, kam byly předány elektronické zařízení poškozených, ukázal, že technika nebyla infikována škodlivým softwarem typu spyware nebo bankovním trojanem, neproběhlo žádné hackerství na účtech, SIM karty nebyly vyměněny. Ve všech případech útočníci získali přístup k messengeru oběti pomocí SMS kódů, které byly obdržené při přihlašování do účtu z nového zařízení.
Tento proces vypadá následovně: při aktivaci messengeru na novém zařízení, Telegram odešle kód přes servisní kanál na všechna zařízení uživatele, a poté již (na vyžádání) dorazí SMS zpráva na telefon. Vědoma si toho, útočníci sami iniciují žádost o odeslání SMS kódu aktivace messengerem, zachytí tuto SMS a použijí obdržený kód k úspěšné autorizaci v messengeru.
Útočníci tak získávají nelegální přístup ke všem aktuálním chatům, kromě tajných, a také k historii zpráv v těchto chatech, včetně souborů a fotografií, které byly v nich zasílány. Pokud to legální uživatel Telegramu zjistí, může násilně ukončit relaci útočníka. Díky zavedenému mechanismu ochrany se to nemůže stát naopak; útočník nemůže ukončit starší relace skutečného uživatele po dobu 24 hodin. Proto je důležité včas odhalit cizí relaci a ukončit ji, aby nedošlo ke ztrátě přístupu k účtu. Specialisté ze skupiny Group-IB informovali tým Telegram o svém výzkumu situace.
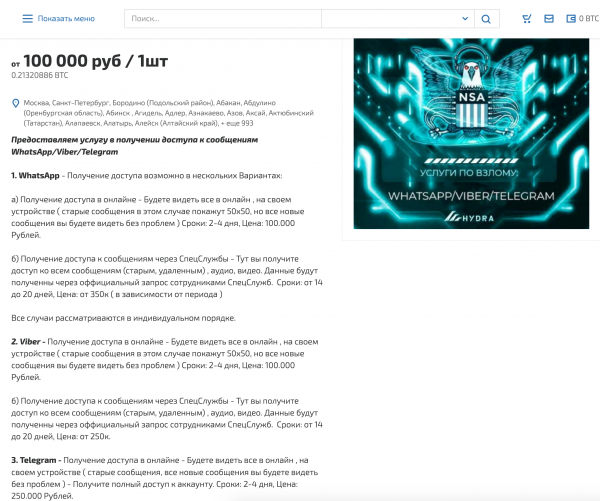
Studium incidentů pokračuje a v tuto chvíli není přesně stanoveno, jaký konkrétní způsob byl použit k obcházení SMS faktoru. V různých obdobích uváděli výzkumníci příklady zachycení SMS prostřednictvím útoků na protokoly SS7 nebo Diameter, které se používají v mobilních sítích. Teoreticky je možné takové útoky realizovat nelegálním způsobem pomocí zvláštních technických prostředků nebo z insiderů v mobilních operátorech. Zejména na hackerských fórech na Darknetu se objevují nové nabídky na hackování různých messengerů, včetně Telegramu.
"Specialisté v různých zemích, včetně Ruska, opakovaně tvrdili, že sociální sítě, mobilní bankovnictví a messengery lze hacknout pomocí zranitelnosti v protokolu SS7, avšak to byly ojedinělé případy cílených útoků nebo experimentálních výzkumů," komentuje Sergej Lupanin, vedoucí oddělení vyšetřování kybernetických zločinů v Group-IB, "V sérii nových incidentů, kterých již bylo více než 10, je očividně snaha útočníků tento způsob obživy institucionalizovat. Aby se to nestalo, je třeba zvyšovat vlastní úroveň digitální hygieny: minimálně používat dvoufaktorovou autentizaci všude, kde je to možné, a přidávat k SMS povinný druhý faktor, což je funkčně zakotveno i v samotném Telegramu."
Jak se bránit?
1. V Telegramu již byly zavedeny všechny potřebné možnosti kybernetické bezpečnosti, které zmaří úsilí útočníků.
2. Na zařízeních iOS a Android pro Telegram je nutné přejít do nastavení Telegramu, vybrat záložku „Soukromí“ a nastavit „Cloudové heslo Dvoufaktorové ověření“ nebo „Two step verification“. Podrobné instrukce k aktivaci této možnosti jsou uvedeny na oficiálních stránkách messengeru: (https://telegram.org/blog/sessions-and-2-step-verification)
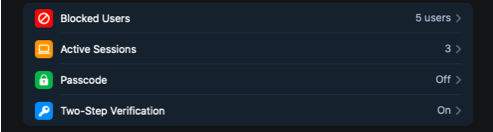
3. Je důležité nenastavovat e-mailovou adresu pro obnovení tohoto hesla, protože obvykle obnovování hesla k e-mailu probíhá také přes SMS. Podobně lze zlepšit zabezpečení účtu ve WhatsApp.
Zdroj: habr.com
