

Zabýval jsem se testováním penetrační bezpečnosti pomocí a použil jsem ho k extrakci informací o uživatelích z Active Directory (dále jen AD). V té době jsem kladl důraz na shromažďování informací o členství v bezpečnostních skupinách a potom jsem tyto informace využíval k pohybu v síti. V každém případě AD obsahuje citlivé údaje o zaměstnancích, z nichž některé by rozhodně neměly být dostupné všem v organizaci. V podstatě v souborových systémech Windows existuje ekvivalentní , který mohou využívat jak interní, tak externí útočníci.
Ale než se dostaneme k problémům s ochranou soukromí a k tomu, jak je řešit, podívejme se na data uložená v AD.
Active Directory je korporátní Facebook
Ale v tomto případě už máte přátele se všemi! Možná neznáte oblíbené filmy, knihy a restaurace svých kolegů, ale AD obsahuje citlivé kontaktní
údaje a další pole, které mohou využít hackeři i insajdři bez zvláštních technických dovedností.
Systémoví administrátoři jsou samozřejmě obeznámeni se snímkem obrazovky níže. To je rozhraní Active Directory Users and Computers (ADUC), kde nastavují a editují informace o uživatelích a přiřazují uživatele do příslušných skupin.
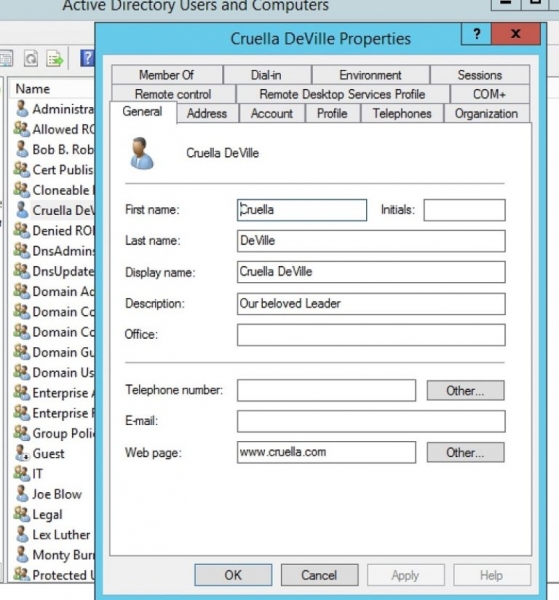
AD obsahuje pole s jménem zaměstnance, adresou a telefonním číslem, takže se podobá telefonnímu seznamu. Ale je tam mnohem víc! Na dalších záložkách jsou také e-mailové adresy a webové adresy, přímý nadřízený a poznámky.
Musí všichni v organizaci vidět tyto informace, zejména v době , kdy každá nová informace usnadňuje vyhledávání dalších detailů?
Samozřejmě, že ne! Problém se zhoršuje, když jsou údaje vrcholového vedení společnosti dostupné všem zaměstnancům.
PowerView pro všechny
Zde nastupuje PowerView. Poskytuje velmi uživatelsky přívětivé rozhraní PowerShell pro složité (a matoucí) funkce Win32, které přistupují k AD. Stručně řečeno:
usnadňuje získání polí AD tak snadno, jako je zadání velmi krátkého příkazu.
Pojďme si vzít příklad shromažďování informací o zaměstnankyni Cruelle Deville, která je jednou z vedoucích společnosti. K tomu použijeme PowerView cmdlet get-NetUser:
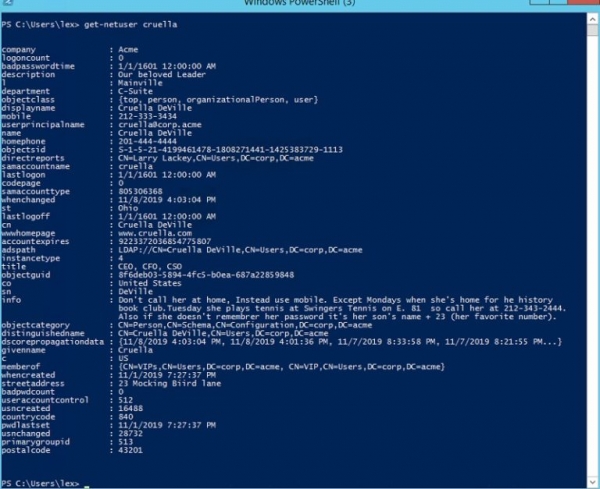
Instalace PowerView není vážný problém – ujistěte se o tom sami na stránce . A co je důležitější, pro spouštění mnoha příkazů PowerView, jako je get-NetUser, nepotřebujete zvýšená oprávnění. Tím pádem motivovaný, ale technicky méně zdatný zaměstnanec může začít zkoumat AD bez větších obtíží.
Z výše uvedeného screenshotu je jasné, že insider může rychle zjistit mnoho nového o Cruelle. Všimli jste si, že v poli „info“ se odkryjí informace o osobních zvycích a uživatelském hesle?
To není teoretická pravděpodobnost. Z jsem se dozvěděl, že skenují AD za účelem hledání hesel v nezašifrované podobě, a často jsou tyto pokusy, bohužel, úspěšné. Vědí, že společnosti se k informacím v AD chovají nedbalým způsobem a obvykle nevědí o dalším tématu – oprávněních v AD.
V Active Directory jsou své ACL
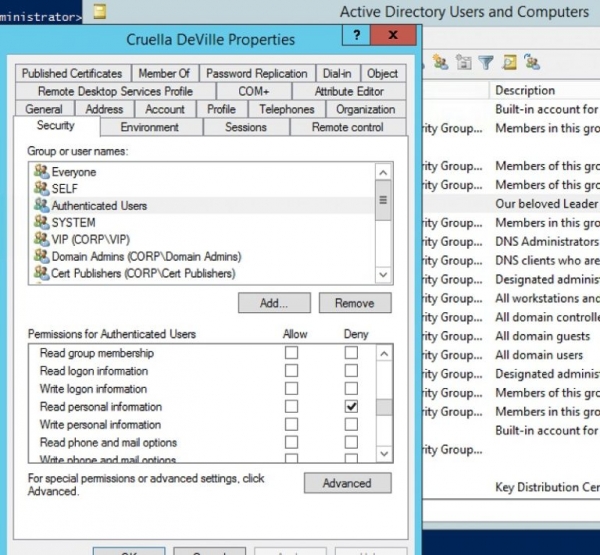
Rozhraní AD Users and Computers umožňuje nastavovat oprávnění pro objekty AD. V AD existují ACL a administrátoři mohou přidělovat nebo zakazovat přístup prostřednictvím nich. Musíte kliknout na „Advanced“ v menu ADUC View a když otevřete uživatele, uvidíte kartu „Security“, kde nastavíte ACL.
Ve svém scénáři s Cruelle jsem nechtěl, aby všichni ověření uživatelé (Authenticated Users) mohli vidět její osobní informace, a proto jsem jim zakázal přístup pro čtení:
A teď běžný uživatel to uvidí, pokud se pokusí použít Get-NetUser v PowerView:
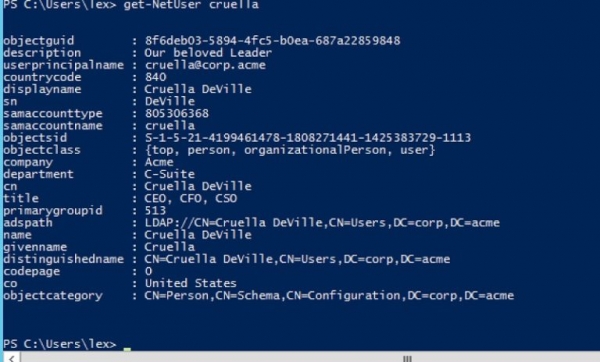
Podařilo se mi skrýt evidentně užitečné informace před cizími pohledy. Abych zajistil přístup pro relevantní uživatele, vytvořil jsem další ACL, abych umožnil členům VIP skupiny (Cruelle a někteří její vysoce postavení kolegové) mít přístup k těmto citlivým údajům. Jinými slovy, realizoval jsem oprávnění AD na základě modelu rolí, což učinilo citlivé údaje nedostupnými pro většinu zaměstnanců, včetně insiderů.
Nicméně můžete udělat členství ve skupině neviditelným pro uživatele nastavením odpovídajícího ACL pro objekt skupiny v AD. To pomůže z hlediska soukromí a bezpečnosti.
Ve své Ukázal jsem, jak se pohybovat v systému pomocí členství ve skupinách s pomocí PowerViews Get-NetGroupMember. V mém scénáři jsem omezil přístup k informacím o členství ve specifické skupině. Vidíte výsledek vykonání příkazu před a po změnách:
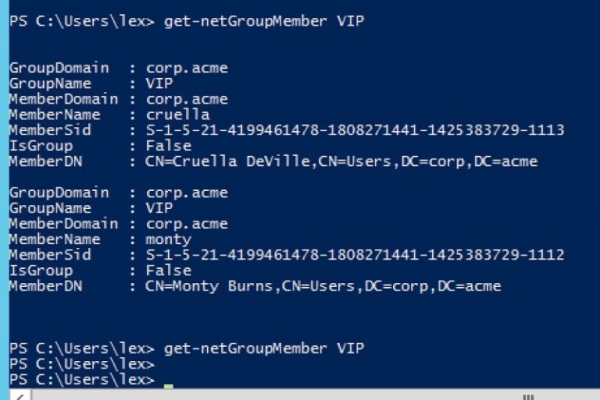
Dokázal jsem skrýt členství Cruelly a Monty Burnse ve skupině VIP, což ztížilo hackerům a insiderům zmapovat infrastrukturu.
Tento příspěvek měl za cíl motivovat vás k podrobnějšímu prozkoumání polí
AD a souvisejících oprávnění. AD je skvělý zdroj, ale přemýšlejte, jak byste
chtěli sdílet citlivé informace a osobní údaje, zejména
pokud jde o vrcholové představitele vaší organizace.
Zdroj: habr.com
