

Společnost Google vydání webového prohlížeče . Současně stabilní vydání otevřeného projektu , který tvoří základ Chrome. Prohlížeč Chrome používáním logotypů Google, systémem zasílání upozornění v případě havárie, možností načítání modulu Flash na vyžádání, moduly pro reprodukci chráněného videoobsahu (DRM), systémem automatické instalace aktualizací a přenosem při vyhledávání Další verze Chrome 80 je naplánována na 4. února.
:
- komponenta Kontrola hesel, určená k analýze spolehlivosti použitých hesel uživateli. Při pokusu o přihlášení na jakékoli stránce Kontrola hesel provádí kontrolu uživatelského jména a hesla v databázi zkompromitovaných účtů a zobrazuje varování v případě zjištění problémů (kontrola se provádí na základě hash prefixu na straně uživatele). Kontrola se provádí v databázi pokrývající více než 4 miliardy zkompromitovaných účtů, které se objevily při únikách uživatelských databází. Varování je také zobrazeno při pokusu o použití jednoduchých hesel, jako je "abc123". Pro správu zapnutí Kontroly hesel v sekci "Synchronizace a služby Google" je implementováno speciální nastavení.
- Byla představena nová technologie detekce phishingu v reálném čase. Dříve byla kontrola prováděna prostřednictvím dotazování na lokálně stažené černé seznamy Safe Browsing, které se aktualizovaly přibližně každých 30 minut, což se ukázalo jako nedostatečné, například v podmínkách častého přepínání domén útočníky. Nová metoda umožňuje kontrolu URL na přeskoku s předchozí kontrolou podle bílých seznamů, do nichž jsou zařazeny hashe tisíců populárních důvěryhodných webů. Pokud otevřený web není v bílém seznamu, prohlížeč kontroluje URL na serveru Google, přičemž předává prvních 32 bitů hashe SHA-256 odkazu, ze kterého jsou odstraněny možné osobní údaje. Podle odhadu Google nový přístup zvyšuje účinnost varování pro nové phishingové stránky o 30 %.
- Byla přidána proaktivní ochrana proti předání přihlašovacích údajů Google a jakýchkoli hesel uložených v správci hesel přes phishingové stránky. Při pokusu o zadání uloženého hesla na webu, kde se toto heslo obvykle nepoužívá, bude uživateli zobrazeno varování o potenciálně nebezpečné akci.
- Pro připojení používající TLS 1.0 a 1.1 je nyní zobrazen indikátor nezabezpečeného připojení. Plná podpora TLS 1.0 a 1.1 v Chrome 81, naplánovaném na 17. března 2020.
- Byla přidána možnost zmrazit neaktivní karty, což umožňuje automaticky uvolnit paměť pro karty, které jsou na pozadí déle než 5 minut a nevykonávají žádné důležité akce. Rozhodnutí o tom, zda je karta vhodná k zmrazení, se přijímá na základě heuristiky. Ovládání zapnutí této funkce se provádí pomocí příznaku „chrome://flags/#proactive-tab-freeze“.
- blokování smíšeného obsahu na stránkách otevřených pomocí HTTPS, aby se zajistilo, že stránky otevřené přes https:// obsahují pouze prostředky načtené přes zabezpečený komunikační kanál. I když jsou nejnebezpečnější typy smíšeného obsahu, jako jsou skripty a iframe, již blokovány standardně, obrázky, zvukové soubory a videa stále mohla být načítána přes http://. Dříve používaný indikátor smíšeného obsahu pro takové vkládání je považován za neefektivní a zavádějící, protože neposkytuje jednoznačné hodnocení bezpečnosti stránky. Například, prostřednictvím podvrhování obrázků, útočník může zasunout sledovací cookies uživatele, pokusit se využít zranitelnosti v zpracování obrázků nebo provést podvod nahrazením informací zobrazených na obrázku. Pro deaktivaci blokování smíšených komponent byla přidána speciální nastavení, které se spouští pomocí nabídky, která se objeví po kliknutí na symbol zámku.
- Byla přidána experimentální možnost sdílení obsahu schránky mezi desktopovými a mobilními verzemi Chrome. V souvisejících instancích Chrome přihlášených pod stejným uživatelským účtem lze nyní přistupovat k obsahu schránky jiného zařízení, včetně možnosti sdílení schránky mezi mobilním a desktopovým systémem. Obsah schránky je šifrován pomocí end-to-end šifrování, které brání přístupu k textu na serverech Google. Funkce se zapíná přes možnosti chrome://flags#shared-clipboard-receiver, chrome://flags#shared-clipboard-ui a chrome://flags#sync-clipboard-service.
- V adresním řádku se v určitých okamžicích (například při ukládání hesla) při vypnuté synchronizaci profilu kromě avataru zobrazuje jméno aktuálního účtu Google, aby uživatel mohl přesně identifikovat aktuálně aktivní účet.
- Bylo aktivováno pro 1 % uživatelů. „DNS přes HTTPS“ (DoH, DNS over HTTPS). Do experimentu jsou zapojeni pouze uživatelé, jejichž systémová nastavení již obsahují poskytovatele DNS, kteří podporují DoH. Například pokud má uživatel ve systémových nastaveních nastaveno DNS 8.8.8.8, DoH služba Google („https://dns.google.com/dns-query“) bude aktivována v prohlížeči Chrome, pokud je DNS 1.1.1.1, pak DoH služba Cloudflare („https://cloudflare-dns.com/dns-query“) atd. Pro správu zapnutí DoH je určena nastavení „chrome://flags/#dns-over-https“. Jsou podporovány tři režimy: „secure“, „automatic“ a „off“. V režimu „secure“ se hostitelé určují pouze na základě dříve uložených bezpečných hodnot (získaných prostřednictvím zabezpečeného připojení) a požadavků přes DoH, návrat na běžný DNS není aplikován. V režimu „automatic“ je-li DoH a zabezpečená cache nedostupná, je povoleno získání dat z nezabezpečené cache a volání přes tradiční DNS. V režimu „off“ se nejprve kontroluje obecná cache a pokud data nejsou dostupná, je požadavek odeslán přes systémový DNS.
- Byla přidána experimentální cache pro vykreslený obsah při přechodu mezi stránkami pomocí tlačítek vpřed a vzad, což výrazně snižuje zpoždění při tomto typu navigace díky úplnému uložení celé stránky, které nevyžaduje opětovné vykreslení a načítání zdrojů. Optimalizace je obzvlášť patrná v mobilní verzi, kde nárůst výkonu při navigaci dosahuje 19 %. Režim se aktivuje pomocí možnosti „chrome://flags#back-forward-cache“.
- nastavení „chrome://flags/#omnibox-ui-hide-steady-state-url-scheme-and-subdomains“, které umožnilo vrátit zobrazení protokolu v adresním řádku (nyní se všechny odkazy vždy zobrazují bez https:// a http://, stejně jako bez „www.“).
- Ve verzích pro Windows byla zahrnuta sandboxová izolace služby pro přehrávání zvuku. Pro správu zapnutí izolace byla navržena vlastnost AudioSandboxEnabled.
- V nástrojích pro centralizované řízení podniků byla zavedena možnost definovat pravidla, která určují velikost paměti, kterou může instance prohlížeče využít, než začnou být pozadí karty uvolněny. Paměť, která se uvolní po vypnutí karty, je v každém okamžiku opětovně dostupná a obsah karty se znovu načte při přepnutí na ni.
- V Linuxu byl zaveden vestavěný zpracovatel ověřování certifikátů, který nahradil dříve používaný systém NSS. Vestavěný zpracovatel nadále využívá úložiště NSS pro ověřování, ale klade přísnější požadavky při zpracovávání nesprávně kódovaných a samostatně certifikovaných certifikátů (všechny certifikáty musí být certifikovány certifikační autoritou).
- V verzi pro platformu Android možnost přiřazení adaptivních ikon pro instalované webové aplikace, které fungují v režimu Progressive Web Apps (PWA). Adaptivní ikony se mohou přizpůsobit rozhraní, které používá výrobce zařízení, například mohou být kulaté, čtvercové nebo s zaoblenými rohy.
- API , poskytující přístup ke komponentům pro vytváření virtuální a rozšířené reality. API umožňuje standardizaci práce s různými třídami zařízení, od stacionárních headsetů virtuální reality, jako jsou Oculus Rift, HTC Vive a Windows Mixed Reality, až po řešení na mobilních zařízeních, jako je Google Daydream View a Samsung Gear VR. Mezi aplikacemi, ve kterých lze nový API použít, jsou zmíněny programy pro sledování videa v režimu 360°, vizualizační systémy trojrozměrného prostoru, vytvoření virtuálních kin pro prezentaci videa, provádění experimentů na vytváření 3D rozhraní obchodů a galerií;
- V režimu Origin Trials (experimentální funkce, které vyžadují samostatné ) bylo navrženo několik nových API. Origin Trial znamená možnost práce s uvedeným API z aplikací načtených z localhost nebo 127.0.0.1, nebo po registraci a získání speciálního tokenu, který platí omezenou dobu pro konkrétní web.
- Pro všechny HTML prvky byl zaveden atribut "rendersubtree", který zajišťuje uchování zobrazení DOM prvku. Při přiřazení hodnoty "invisible" tomuto atributu se obsah prvku nebude vykreslovat ani kontrolovat, což umožňuje optimalizaci vykreslování. Při nastavení hodnoty "activatable" prohlížeč odstraní neviditelný atribut, vykreslí obsah a učiní ho viditelným.
- Byla přidána varianta API na základě mechanismu Promise, poskytující bezpečnější způsob správy vypnutí automatického uzamčení obrazovky a přepínání zařízení do úsporných režimů.
- Byla implementována možnost použití atributu pro všechny HTML a SVG prvky, na které může být zaměřen vstupní fokus.
- Pro obrázky a videa je počítán poměr stran na základě atributů Width nebo Height, což může být použito k určení velikosti obrázku pomocí CSS ve fázi, kdy obrázek ještě není nahraný (řeší problém s přestavbou stránky po nahrání obrázků).
- Byla přIDána CSS vlastnost , který automaticky nastavení velikost proměnlivého písma (variable font) v optických souřadnicích "", pokud font tyto hodnoty podporuje. Režim umožňuje vybrat optimální tvar glyphu pro zadanou velikost, například použít kontrastnější glyphy pro nadpisy.
- Byla přIDána CSS vlastnost , které umožňuje použít jakékoli symboly místo teček v seznamech, například "-", "+", "★" a "▸".
- Pokud není možné provést Worklet.addModule(), nyní se vrátí objekt s podrobnými informacemi o povaze chyby, což umožňuje přesněji posoudit příčinu chyby (problémy s síťovým připojením, nesprávná syntax atd.).
- Bylo zastaveno zpracování prvků při jejich přesouvání mezi dokumenty. Při přesunu mezi dokumenty bylo také zakázáno provádění událostí souvisejících se skripty "error" a "load".
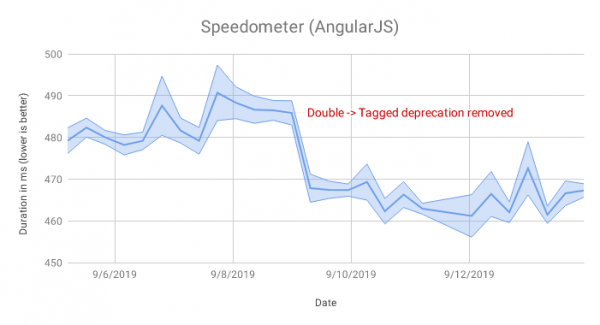
- V JavaScriptovém enginu V8 došlo k optimalizaci zpracování změny zobrazení polí v objektech, v důsledku čehož se vykonávání kódu AngularJS v testovacím balíčku Speedometer zrychlilo o 4 %.

- V8 byla také provedena optimalizace zpracování getterů definovaných ve vestavěných API, jako jsou Node.nodeType a Node.nodeName, za podmínek absence zpracovatele IC (inline caching). Změna přibližně o 12 % snížila náklady na čas runtime IC při vykonávání testů Backbone a jQuery z balíčku Speedometer.
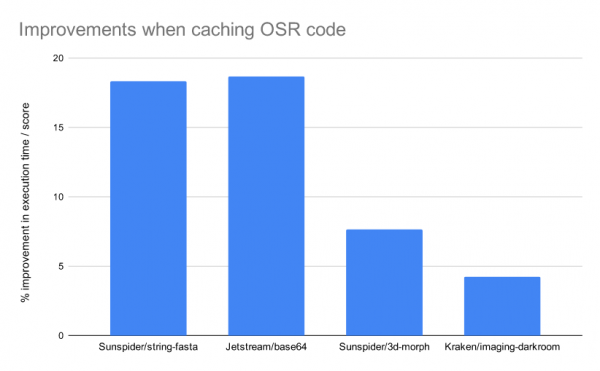
- Bylo zajištěno ukládání výsledků OSR (tzv. on-stack replacement), který provádí substituci optimalizovaného kódu během vykonávání funkce (umožňuje začít využívat optimalizovaný kód pro dlouho běžící funkce, aniž by bylo nutné čekat na jejich opětovné spuštění). Ukládání OSR umožňuje využít výsledky optimalizace i při opětovném spuštění funkce, bez nutnosti projít opětovnou optimalizací.
V některých testech změna umožnila zvýšit maximální výkon o 5–18%.
- Změny v nástrojích pro webové vývojáře:
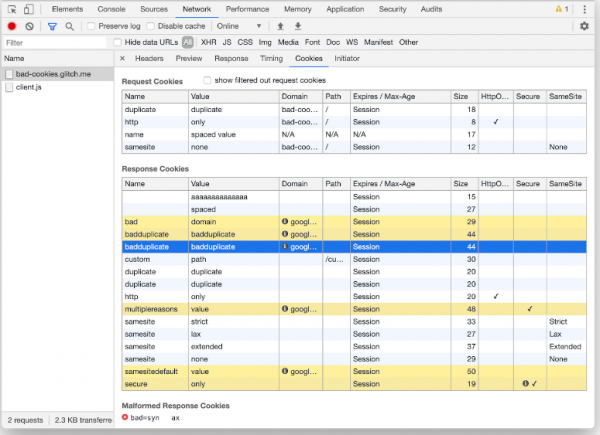
- ladicí režim pro určení příčin blokování požadavku nebo odesílání Cookie.
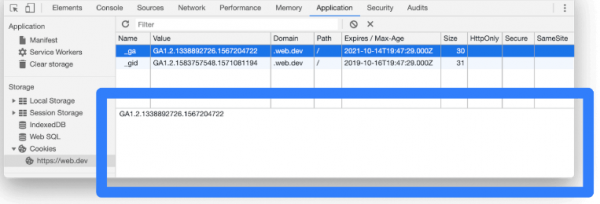
- V části se seznamem Cookie byla přidána možnost rychlého náhledu hodnoty vybraného Cookie kliknutím na konkrétní řádek.

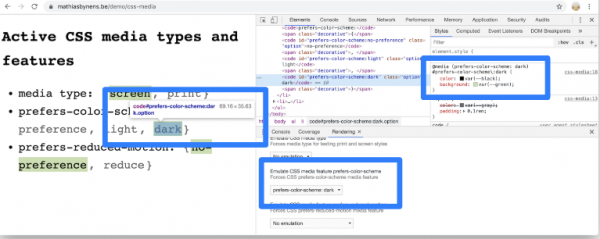
- Byla přidána možnost simulace různých nastavení pro media dotazy prefers-color-scheme a prefers-reduced-motion (např. pro testování chování stránky při tmavém systémovém motivu nebo při vypnutých animovaných efektech).

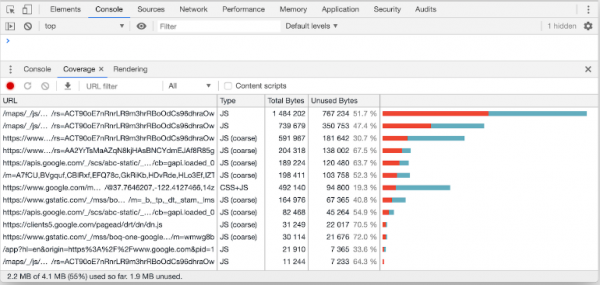
- Byl modernizován vzhled záložky Coverage, která umožňuje zhodnotit používaný a nevyužívaný kód. Byla přidána možnost filtrování informací podle jejího typu (JavaScript, CSS). Informace o využití kódu byly také přidány při zobrazení zdrojového textu.

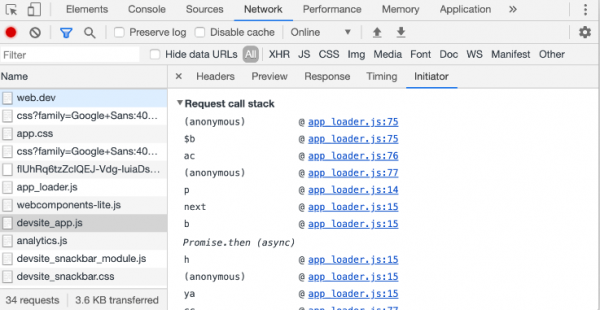
- Byla přidána možnost ladění příčin požadavku na nějaký síťový zdroj po záznamu síťové aktivity (možno zkontrolovat volání JavaScriptového kódu vedoucího k načtení zdroje).

- Bylo přidáno nastavení „Settings > Preferences > Sources > Default Indentation“ pro určení typu odsazení (2/4/8 mezer nebo tabulátor) v kódu zobrazovaném na panelech Console a Sources.

- V části se seznamem Cookie byla přidána možnost rychlého náhledu hodnoty vybraného Cookie kliknutím na konkrétní řádek.
Kromě novinek a oprav chyb v nové verzi bylo odstraněno 51 zranitelností. Mnoho z těchto zranitelností bylo objeveno díky automatizovanému testování nástroji AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Dvě problémy (CVE-2019-13725, přístup k již uvolněné oblasti paměti v kódu pro podporu Bluetooth, a CVE-2019-13726, přetečení zásobníku v správci hesel) jsou označeny jako kritické, t.j. umožňují obejít všechny úrovně ochrany prohlížeče a vykonat kód v systému mimo sandboxové prostředí. Dvě kritické problémy v rámci jednoho vývojového cyklu v Chrome byly odhaleny poprvé. První zranitelnost byla nalezena vědci z Tencent Keen Security Lab a na soutěži Tianfu Cup, zatímco druhou našel Sergey Glazunov z Google Project Zero.
V rámci programu vyplácení peněžních odměn za nalezené zranitelnosti pro aktuální verzi vyplatila společnost Google 37 odměn v celkové výši 80 000 dolarů (jedna odměna 20 000 $, jedna odměna 10 000 $, dvě odměny 7 500 $, čtyři odměny 5 000 $, jedna odměna 3 000 $, dvě odměny 2 000 $, dvě odměny 1 000 $ a osm odměn 500 $). Výše 15 odměn zatím nebyla určena.
Zdroj: opennet.ru
