

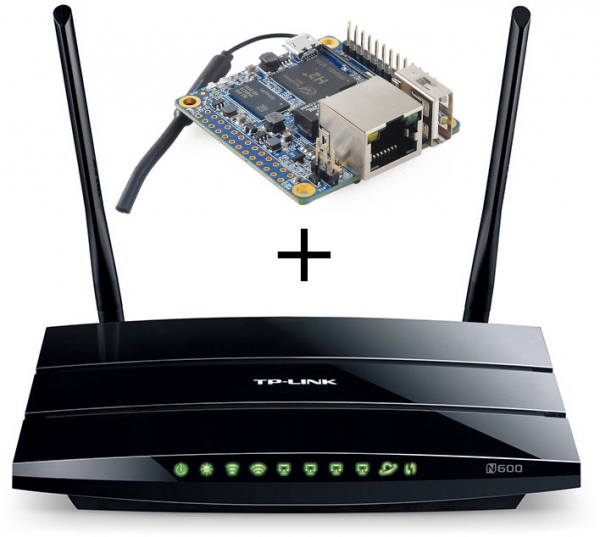
Ahoj všichni, nedávno jsem si přečetl o tom, jak lze urychlit OpenVPN na routeru tím, že se šifrování přesune na samostatný hardwarový prvek, který se připájí přímo uvnitř routeru. Mám podobný případ jako autor - TP-Link WDR3500 se 128 MB RAM a slabým procesorem, který si s šifrováním tunelů vůbec neporadí. Nicméně, neměl jsem ani v úmyslu sahat do routeru s pájkou. Pod článkem se podělím o svou zkušenost s přenesením OpenVPN na samostatný prvek s rezervními možnostmi na routeru pro případ havárie.
Úkol
Mám router TP-Link WDR3500 a Orange Pi Zero H2. Chceme, aby se šifrováním tunelů v běžném režimu zabýval Orange Pi, zatímco pokud se s ním něco stane, zpracování VPN se vrátí zpět na router. Všechny nastavení firewallu na routeru by měla fungovat jako dříve. A celkově by přidání dalšího hardwaru mělo proběhnout pro všechny transparentně a nenápadně. OpenVPN pracuje přes TCP, adaptér TAP v mostovém režimu (server-bridge).
Řešení
Místo připojení přes USB jsem se rozhodl využít jeden port routeru a připojit přes něj na Orange Pi všechny podsíti, kde je VPN most. Tím pádem bude hardwarový prvek fyzicky spojen s těmi samými sítěmi jako VPN servery na routeru. Po této změně spustíme přesně takové same servery na Orange Pi a na routeru nastavíme nějaký proxy, aby předával všechny příchozí připojení na externí server, a pokud Orange Pi selže nebo je nedostupný - pak na interní záložní server. Pro tento úkol jsem zvolil HAProxy.
Vyšlo to takto:
- Přijde klient
- Pokud externí server není dostupný - jako dříve, připojení jde na interní server
- Pokud je dostupný - klienta přijímá Orange Pi
- VPN na Orange Pi dešifruje pakety a vrací je zpět do routeru
- Router je směruje někam
Příklad implementace
Takže, řekněme, že máme na routeru dvě sítě - main(1) a guest(2), pro každou z nich existuje OpenVPN server pro připojení zvenčí.
Konfigurace sítě
Musíme obě sítě protáhnout přes jeden port, proto vytvoříme 2 VLAN.
Na routeru v sekci Network/Switch vytvoříme VLAN (např. 1 a 2) a zapneme je v tagged režimu na požadovaném portu, přidáme nově vytvořené eth0.1 a eth0.2 do odpovídajících sítí (např. přidáme do bridge).
Na Orange Pi vytvoříme dva VLAN rozhraní (já používám Archlinux ARM + netctl):
/etc/netctl/vlan-main
Description='Main VLAN on eth0'
Interface=vlan-main
Connection=vlan
BindsToInterfaces=eth0
VLANID=1
IP=no
/etc/netctl/vlan-guest
Description='Guest VLAN on eth0'
Interface=vlan-guest
Connection=vlan
BindsToInterfaces=eth0
VLANID=2
IP=no
A ihned vytvoříme dva mosty pro ně:
/etc/netctl/br-main
Popis="Hlavní mostní připojení"
Rozhraní=br-main
Připojení=bridge
BindsToInterfaces=(vlan-main)
IP=dhcp
/etc/netctl/br-guest
Popis="Připojení hosta"
Rozhraní=br-guest
Připojení=bridge
BindsToInterfaces=(vlan-guest)
IP=dhcp
Povolujeme automatický start pro všechny 4 profily (netctl enable). Po restartu bude Orange Pi připojen k oběma požadovaným sítím. Adresy rozhraní na Orange Pi nastavujeme ve Static Leases na routeru.
ip addr show
4: vlan-main@eth0:  mtu 1500 qdisc noqueue master br-main state UP group default qlen 1000
    link/ether 02:42:f0:f8:23:c8 brd ff:ff:ff:ff:ff:ff
    inet6 fe80::42:f0ff:fef8:23c8/64 scope link
       valid_lft forever preferred_lft forever

5: vlan-guest@eth0:  mtu 1500 qdisc noqueue master br-guest state UP group default qlen 1000
    link/ether 02:42:f0:f8:23:c8 brd ff:ff:ff:ff:ff:ff
    inet6 fe80::42:f0ff:fef8:23c8/64 scope link
       valid_lft forever preferred_lft forever

6: br-main:  mtu 1500 qdisc noqueue state UP group default qlen 1000
    link/ether 52:c7:0f:89:71:6e brd ff:ff:ff:ff:ff:ff
    inet 192.168.1.3/24 brd 192.168.1.255 scope global dynamic noprefixroute br-main
       valid_lft 29379sec preferred_lft 21439sec
    inet6 fe80::50c7:fff:fe89:716e/64 scope link
       valid_lft forever preferred_lft forever

7: br-guest:  mtu 1500 qdisc noqueue state UP group default qlen 1000
    link/ether ee:ea:19:31:34:32 brd ff:ff:ff:ff:ff:ff
    inet 192.168.2.3/24 brd 192.168.2.255 scope global br-guest
       valid_lft forever preferred_lft forever
    inet6 fe80::ecea:19ff:fe31:3432/64 scope link
       valid_lft forever preferred_lft forever
Nastavení VPN
Nyní z routeru zkopírujeme nastavení pro OpenVPN a klíče. Nastavení obvykle lze získat ve /tmp/etc/openvpn*.conf
Ve výchozím nastavení openvpn spuštěný v režimu TAP a server-bridge udržuje své rozhraní neaktivní. Aby vše fungovalo, je třeba přidat skript, který se spouští při aktivaci připojení.
/etc/openvpn/main.conf
dev vpn-main
dev-type tap

client-to-client
persist-key
persist-tun
ca /etc/openvpn/main/ca.crt
cert /etc/openvpn/main/main.crt
cipher AES-256-CBC
comp-lzo yes
dh /etc/openvpn/main/dh2048.pem
ifconfig-pool-persist /etc/openvpn/ipp_main.txt
keepalive 10 60
key /etc/openvpn/main/main.key
port 443
proto tcp
push "redirect-gateway"
push "dhcp-option DNS 192.168.1.1"
server-bridge 192.168.1.3 255.255.255.0 192.168.1.200 192.168.1.229
status /tmp/openvpn.main.status
verb 3

setenv profile_name main
script-security 2
up /etc/openvpn/vpn-up.sh
/etc/openvpn/vpn-up.sh
#!/bin/sh

ifconfig vpn-${profile_name} up
brctl addif br-${profile_name} vpn-${profile_name}
Jakmile dojde k připojení, bude rozhraní vpn-main přidáno do br-main. Pro hosty se to provede analogicky s úpravou názvu rozhraní a adresy v server-bridge.
Směrování požadavků zvenčí a proxyování
V této fázi již Orange Pi umí přijímat připojení a poskytovat klientům přístup do požadovaných sítí. Nyní je třeba nastavit proxy pro příchozí připojení na routeru.
Přesouváme VPN servery routeru na jiné porty, instalujeme na router HAProxy a konfigurujeme:
/etc/haproxy.cfg
global
        maxconn 256
        uid 0
        gid 0
        daemon

defaults
        retries 1
        contimeout 1000
        option splice-auto

listen guest_vpn
        bind :444
        mode tcp
        server 0-orange 192.168.2.3:444 check
        server 1-local  127.0.0.1:4444 check backup

listen main_vpn
        bind :443
        mode tcp
        server 0-orange 192.168.1.3:443 check
        server 1-local  127.0.0.1:4443 check backup
Užíváme si
Pokud všechno proběhlo podle plánu, klienti přejdou na Orange Pi a procesor routeru se už nebude přehřívat, přičemž rychlost VPN výrazně vzroste. Všechny síťové pravidla, která jsou napsána na routeru, zůstanou relevantní. V případě havárie na Orange Pi se odpojí a HAProxy přesměruje klienty na místní servery.
Děkujeme za pozornost, přání a opravy jsou vítány.
Zdroj: habr.com
