

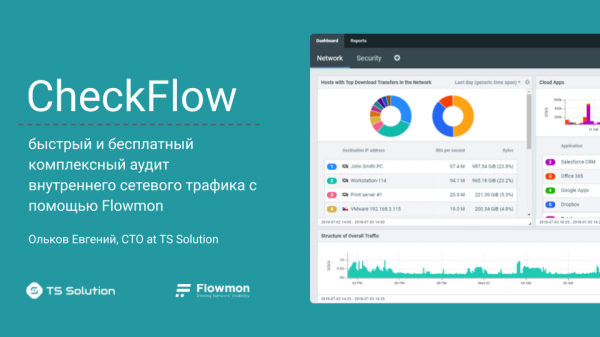
Vítejte na našem dalším mini kurzu. Tentokrát si promluvíme o naší nové službě — . Co to je? V podstatě se jedná o marketingový název pro bezplatnou analýzu síťového provozu (jak interního, tak externího). Samotná analýza se provádí pomocí tak úžasného nástroje jako je , kterého může využít naprosto jakákoli společnost zdarma po dobu 30 dní. Ale věřte mi, už po prvních hodinách testování začnete získávat cenné informace o své síti. A tyto informace budou cenné jak pro síťové administrátory, tak i pro specialisty na bezpečnost. Tak pojďme probrat, jaké informace to jsou a jakou mají hodnotu (Na konci článku jako obvykle videonávod).
Zde si uděláme malou odbočku. Jsem si jistý, že mnohým z vás právě proběhla myslí myšlenka: "Jaký je rozdíl mezi tímto a ?”. Наши подписчики наверняка знают, что это (мы потратили на это очень много сил) 🙂 Не спешите с выводами, по ходу урока все встанет на свои места.
Co může síťový administrátor zkontrolovat pomocí této analýzy:
- Analytika síťového provozu — čím jsou kanály zatíženy, jaké protokoly se používají, které servery nebo uživatelé spotřebovávají největší množství provozu.
- Zpoždění a ztráty v síti — průměrná doba odezvy vašich služeb, přítomnost ztrát ve všech vašich kanálech (možnost najít úzké hrdlo).
- Analytika provozu uživatelů — komplexní analýza provozu uživatelů. Objem provozu, používané aplikace, problémy s používáním firemních služeb.
- Hodnocení výkonu aplikací — identifikace příčin problémů s fungováním firemních aplikací (síťové zpoždění, doba odezvy služeb, databází, aplikací).
- Monitoring SLA — automaticky určuje a hlásí kritická zpoždění a ztráty při používání vašich veřejných webových aplikací na základě skutečného provozu.
- Vyhledávání síťových anomálií — DNS/DHCP spoofing, smyčky, falešné DHCP servery, anomální DNS/SMTP provoz a mnohem více.
- Problémy s konfiguracemi — detekce nelegitimního provozu uživatelů nebo serverů, což může naznačovat nesprávná nastavení přepínačů nebo firewallů.
- Komplexní zpráva — podrobná zpráva o stavu vaší IT infrastruktury, která umožňuje plánovat práci nebo nákup dalšího vybavení.
Co může zkontrolovat odborník na bezpečnost:
- Virusová aktivita — detekuje virusový provoz uvnitř sítě, včetně neznámých škodlivých kódů (0-day) na základě behaviorální analýzy.
- Šíření ransomware — schopnost detekovat ransomware, i když šíření probíhá mezi sousedními počítači bez opuštění svého segmentu.
- Anomální aktivita — anomální provoz uživatelů, serverů, aplikací, ICMP/DNS tunelování. Identifikace reálných nebo potenciálních hrozeb.
- Síťové útoky — skenování portů, brutální útoky, DoS, DDoS, odposlech provozu (MITM).
- Únik podnikových dat — detekce anomálního stahování (nebo nahrávání) firemních dat z firemních souborových serverů.
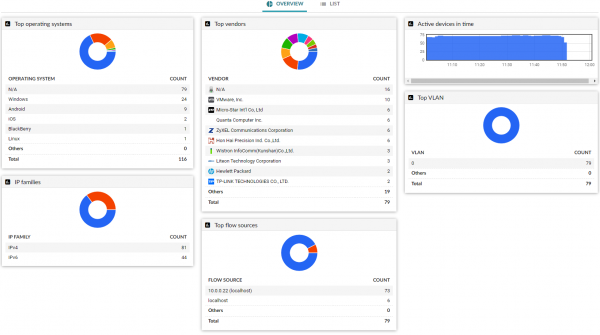
- Neautorizovaná zařízení — detekce nelegitimních zařízení připojených k podnikové síti (určení výrobce a operačního systému).
- Nežádoucí aplikace — používání zakázaných aplikací v síti (Bittorent, TeamViewer, VPN, anonymizéry atd.).
- Kryptominerové a botnety — kontrola sítě na přítomnost infikovaných zařízení připojujících se k známým C&C serverům.
Reporting
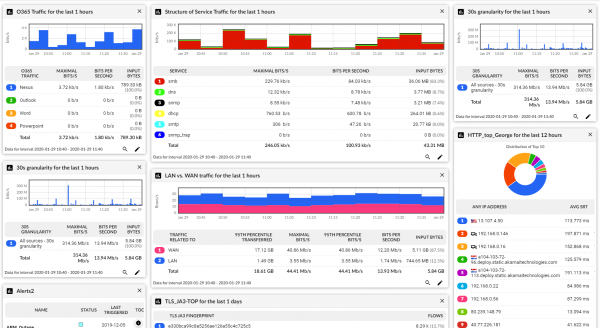
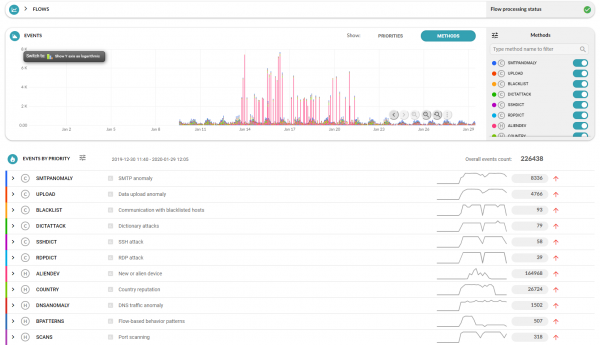
Na základě auditu uvidíte veškerou analýzu na palubních deskách Flowmon nebo v PDF reportech. Níže několik příkladů.
Celková analýza provozu
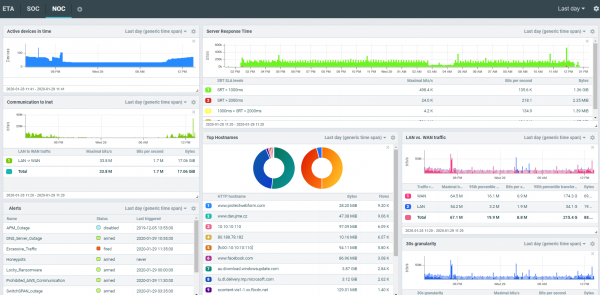
Vlastní palubní deska
Anomální aktivita
Detekovaná zařízení
Typický testovací scénář
Scénář č. 1 — jedna kancelář
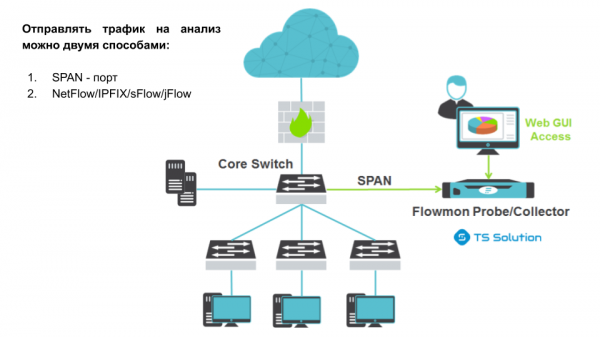
Klíčová vlastnost — můžete analyzovat jak externí, tak interní provoz, který neprochází analýzou zařízení na ochranu síťového perimetru (NGFW, IPS, DPI atd.).
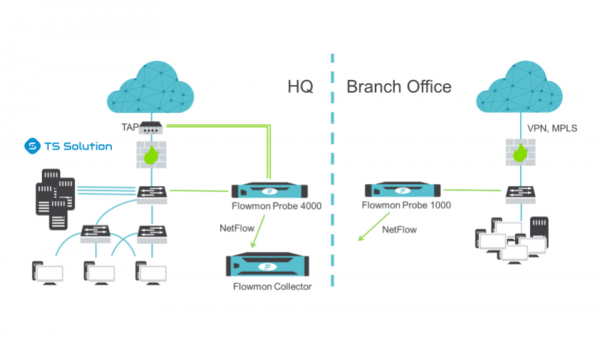
Scénář č. 2 — několik kanceláří
Video tutorial
Shrnutí
Audit CheckFlow je skvělá příležitost pro IT/IB vedoucí:
- Odhalit aktuální a potenciální problémy ve vaší IT infrastruktuře;
- Objevit problémy s informační bezpečností a efektivitou stávajících ochranných prostředků;
- Určit klíčový problém v činnosti obchodních aplikací (síťová část, serverová, softwarová) a odpovědné za jeho řešení;
- Zásadně zkrátit čas potřebný k odstraňování problémů v IT infrastruktuře;
- Odůvodnit potřebu rozšíření kanálů, serverových kapacit nebo dodatečného pořízení prostředků ochrany.
Doporučuji také k přečtení náš předchozí článek — .
Pokud vás toto téma zajímá, sledujte novinky (, , , , .
Pouze registrovaní uživatelé se mohou účastnit ankety. , prosím.
Používáte analyzátory NetFlow/sFlow/jFlow/IPFIX?
55,6%Ano5
11,1%Ne, ale plánuju je používat
33,3%Ne3
Hlasovalo 9 uživatelů. 1 uživatel se zdržel.
Zdroj: habr.com
