

Společnost Google vydání webového prohlížeče . Současně stabilní vydání otevřeného projektu , který tvoří základ Chrome. Prohlížeč Chrome používáním logotypů Google, systémem zasílání upozornění v případě havárie, možností načítání modulu Flash na vyžádání, moduly pro reprodukci chráněného videoobsahu (DRM), systémem automatické instalace aktualizací a přenosem při vyhledávání Další vydání Chrome 81 je naplánováno na 17. března.
:
- Pro malé procento uživatelů byla nabídnuta funkce seskupování karet, která umožňuje sloučit několik podobně zaměřených karet do vizuálně oddělených skupin. Každé skupině lze přiřadit svůj vlastní barvu a název. Uživatelé, kteří se nedostali do první vlny aktivace, mohou podporu seskupování zapnout pomocí možnosti „chrome://flags/#tab-groups“.
- Byla přidána podpora funkce , která umožňuje vytvářet odkazy na jednotlivá slova nebo fráze bez explicitního označení v dokumentu pomocí tagu „a name“ nebo vlastnosti „id“. Syntaxe takových odkazů se plánuje potvrdit jako webový standard, který je zatím v stádiu . Maskování pro přechod (v podstatě se jedná o vyhledávání s posunem) se odděluje od běžného kotvy znakem „:~:“. Například při otevření odkazu „https://opennet.ru/52312/#:~:text=Chromе“ se stránka posune na pozici s prvním zmíněním slova „Chromе“ a toto slovo bude zvýrazněno.
- přísnější omezení přenosu Cookie mezi weby, které pro ne-HTTPS požadavky zakazuje zpracování třetích stran Cookie, které jsou nastaveny při navštívení webových stránek, které se liší od domény aktuální stránky. Takové Cookie se používají k sledování pohybu uživatele mezi weby v kódu reklamních sítí, sociálních mediálních widgetů a systémů webové analytiky. Připomínáme, že pro řízení přenosu Cookie se používá v hlavičce Set-Cookie atribut SameSite, který je nyní ve výchozím nastavení nastaven na hodnotu „SameSite=Lax“, což omezuje odesílání Cookie pro mezidoménové subdotazy, jako jsou požadavky na obrázky nebo načítání obsahu prostřednictvím iframe z jiného webu. Weby mohou přepsat použité výchozí nastavení režimu SameSite, pokud při nastavování Cookie explicitně nastaví hodnotu SameSite=None. Přičemž hodnotu SameSite=None pro Cookie lze nastavit pouze v režimu Secure (platí pro připojení prostřednictvím HTTPS). Změna začne postupně 17. února, nejprve pro malé procento uživatelů, a poté postupně rozšiřovat pokrytí.
- ochrana před obtěžujícími oznámeními souvisejícími s potvrzením oprávnění. Tato aktivita, jako například spamové žádosti o push notifikace, narušuje práci uživatele a odvádí jeho pozornost k dialogům potvrzení. Ve verzi Chrome 80 místo samostatného dialogu nyní může být v adresním řádku zobrazena informační nápověda s varováním o blokaci žádosti o oprávnění, která se poté zmenší na indikátor se symbolem přeškrtnutého zvonku. Po kliknutí na indikátor lze kdykoli aktivovat nebo odmítnout požadované oprávnění. Automaticky se nový režim selektivně zapne pro uživatele, kteří dosud obvykle blokovali takové žádosti, a také pro webové stránky, na kterých je evidováno vysoké procento odmítnutí žádostí. Pro zapnutí nového režimu pro všechny žádosti byla do nastavení přidána speciální volba (chrome://flags/#quiet-notification-prompts).
- vykonávání vyskakujících oken (volání metody window.open()) a odesílání synchronních požadavků XMLHttpRequest v obslužných programech událostí uzavření nebo skrytí stránky (unload, beforeunload, pagehide a visibilitychange);
- Byla navržena počáteční před načítáním smíšeného multimediálního obsahu (když se na HTTPS stránce načítají zdroje protokolem http://). Na stránkách otevřených pomocí HTTPS budou nyní automaticky nahrazeny odkazy „http://“ za „https://“ v blocích souvisejících s přehráváním zvukových a video souborů. Pokud zvukový nebo video zdroj není dostupný přes https, jeho načítání bude blokováno (ručně je možné označit blokaci přes nabídku dostupnou prostřednictvím symbolu zámku v adresním řádku).
Obrázky budou nadále načítány bez změn (automatická náhrada bude aplikována ve verzi Chrome 81), ale pro náhradu za https nebo blokaci obrázků mají vývojáři webových stránek k dispozici CSP vlastnosti upgrade-insecure-requests a block-all-mixed-content. Pro skripty a iframe byla blokace smíšeného obsahu již dříve realizována.
- Začalo postupné podpory FTP. Podpora FTP zatím zůstává zachována jako výchozí, ale bude experiment, in which FTP support will be disabled for a certain percentage of users (to return, you need to start the browser with the option "--enable-ftp"). We remind you that in previous releases, displaying the contents of resources loaded via the protocol "ftp://" in the browser window has already been disabled (for example, displaying HTML documents and README files has been stopped), the use of FTP for uploading subresources from documents has been prohibited, and support for FTP proxies has been discontinued. Nevertheless, the possibility of uploading files via direct links and displaying directory contents still remains.
-
the ability to use vector SVG images as a website icon (favicon). - The settings have been updated to allow selective disabling of individual types of data transmitted during synchronization between browsers.
- For centrally managed corporate users, a rule has been added , allowing the prohibition of installing external extensions on the device.
- Byla implementována instant checking of the entire chain of properties or calls in JavaScript. For example, when accessing "db.user.name.length", it was previously necessary to check the definition of all components step by step, such as through "if (db && db.user && db.user.name)". Now, using the operation "?.", you can access the value "db?.user?.name?.length" without prior checks, and this access will not result in an error. In case of issues (if any element is processed as null or undefined), the output will return "undefined".
- In JavaScript, a new logical operator of coalescing "", which returns the right operand if the left operand is NULL or undefined, and vice versa. For example, "const foo = bar ?? 'default string'" will return the string if bar is null, or the value of bar otherwise, including when bar is 0 and '', unlike the operator "||".
- V režimu Origin Trials (experimentální funkce, které vyžadují samostatné ) the API Content Indexing has been proposed. The Origin Trial implies the possibility of working with the specified API from applications loaded from localhost or 127.0.0.1, or after registering and obtaining a special token that is valid for a limited time for a specific site. API , poskytuje metadata o obsahu, který byl dříve vyrovnáván webovými aplikacemi fungujícími v režimu Progressive Web Apps (PWS). Aplikace může ukládat na straně prohlížeče různé data, včetně obrázků, videí a článků, a při ztrátě síťového připojení je využívat pomocí API Cache Storage a IndexedDB. Content Indexing API umožňuje přidávat, nacházet a odstraňovat podobné zdroje. V prohlížeči je toto API již používáno pro vylistování stránek a multimediálních dat dostupných pro offline prohlížení.
- Byl stabilizován a nyní se distribuuje mimo Origin Trials programové rozhraní , který umožňuje uživateli vybrat záznamy z adresáře a předat určité detaily o nich na webovou stránku. Při žádosti se určuje seznam vlastností, které je třeba získat. Tyto vlastnosti jsou explicitně zobrazeny uživateli, který se rozhodne, zda je předat. API může být využito například v poštovním webovém klientovi pro výběr příjemců pro odesílaný e-mail, v webové aplikaci s funkcí VoIP pro zahájení hovoru na určité číslo nebo v sociální síti pro vyhledávání již registrovaných přátel. V rámci Origin Trials byla nabídnuta některá nová vlastnost Contact Picker: kromě dříve dostupných jmen, e-mailu a telefonního čísla byla přidána možnost předávat poštovní adresu a obrázek.
- Ve Web Workerech nový způsob načítání modulů ECMAScript, který umožňuje obejít použití funkce importScripts(), jež blokuje činnost workeru během zpracování importovaného skriptu a vykonává jej ve globálním kontextu. Nový způsob zahrnuje vytváření speciálních modulů pro Web Workery, které podporují standardní mechanismy importu JavaScriptu a mohou být dynamicky načítány, aniž by blokovaly provádění workeru. Pro načítání modulů je v konstruktoru Worker navržen nový typ zdroje – 'module':
const worker = new Worker('worker.js', {
type: 'module'
}); - vestavěná funkce pro zpracování v JavaScriptu komprimovaných toků, která nevyžaduje používání externích knihoven. Pro kompresi a dekompresi byly přidány API . Podporuje se komprese pomocí algoritmů gzip a deflate.
const compressionReadableStream
= inputReadableStream.pipeThrough(new CompressionStream('gzip')); - Bylo přidáno CSS vlastnost „«, umožňující zlom na úrovni jakéhokoli typografického znaku, včetně zlomu vedle interpunkčních znaků, předdefinovaných mezer (<pre>) a uprostřed slov. Také bylo přidáno CSS vlastnost „» umožňující lámat nerozlučné sekvence znaků kdekoli, pokud nebyla v řádku nalezena vhodná pozice pro zlom.
- Pro mediální kontext zpracovávaný šifrovaně byla implementována podpora metody , která poskytuje informace o schopnostech prohlížeče týkajících se dekódování chráněného obsahu (například uvedená metoda může být použita k výběru scénářů vysoké kvality nebo energeticky úsporných metod dekódování s ohledem na dostupnost šířky pásma a velikost obrazovky).
- Byla přidána metoda , pomocí kterého lze získat informace o výkonu přehrávání videa pro úpravu bitrate, rozlišení a dalších parametrů videa.
- V API , který usnadňuje integraci se stávajícími platebními systémy, byla přidána možnost zpracování adresy a kontaktních informací externím zpracovatelem platebního systému (aplikace platebního systému může mít přesnější informace než prohlížeč).
- Byla přidána podpora HTTP hlavičky , který umožňuje odeslat další metadata o typu obsahu spojeného se žádostí (například pro žádost přes tag img je uveden typ „image“, pro fonty „font“, pro skripty „script“, pro styly „style“ atd.). Na základě uvedeného typu může server přijmout opatření k ochraně před některými typy útoků (například je nepravděpodobné, že odkaz na zpracovatele pro převod peněz by byl zadán prostřednictvím tagu img, a proto by takové žádosti neměly být zpracovávány).
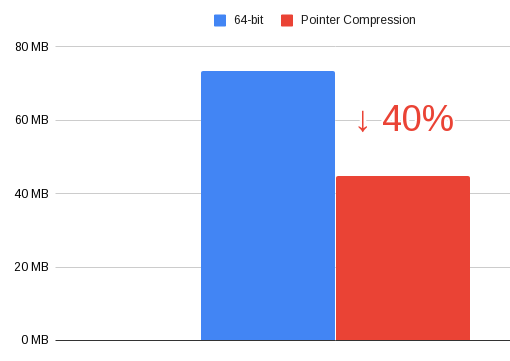
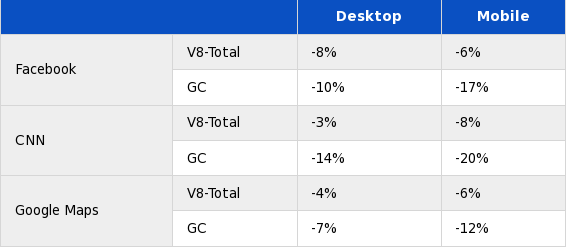
- V JavaScriptovém enginu V8 ukládání ukazatelů na haldě. Místo plného 64bitového hodnoty se zajišťuje uchování pouze unikátních spodních bitů ukazatele. Tato optimalizace umožnila snížit spotřebu paměti na haldě o 40 %, na úkor snížené výkonnosti o 3–8 %.


- v nástrojích pro webové vývojáře:
- Ve webové konzoli byla přidána možnost přepsání výrazů let a class.
- Byly vylepšeny debuggovací nástroje WebAssembly. Byla přidána podpora pro krokovou diagnostiku, nastavování bodů zastavení a analýzu trasování zásobníku v původním kódu, na kterém je napsána aplikace WebAssembly.
- Vylepšena panel pro analýzu síťové aktivity. Přidána možnost zobrazení řetězce volání skriptů spojených s iniciací požadavku.
Přidány nové sloupce Path a URL, které zobrazují absolutní cestu a plný URL pro každý síťový zdroj. Zajištěno zvýraznění vybraného požadavku v přehledovém diagramu.
- Na kartě Síťové podmínky přidána možnost změnit parameter User-Agent.
- Navržené nové rozhraní pro nastavení panelu auditu.
- Na záložce poskytuje možnost sběru dat o pokrytí pro každou funkci nebo pro každý blok kódu (detailnější statistiky, ale vyžaduje více zdrojů).
- Ve webové konzoli byla přidána možnost přepsání výrazů let a class.
- Akce manifestu AppCache (technologie pro fungování webové aplikace v offline režimu) aktuálním adresářem webu (pokud byl manifest načten z www.example.com/foo/bar/, možnost přepsání URL bude fungovat pouze uvnitř /foo/bar/). V Chromu 82 bude podpora AppCache zcela odstraněna. Důvodem je snaha zbavit se jednoho z vektorů pro útoky spojené s meziwebovým skriptováním. Místo AppCache se doporučuje používat API .
- podpora zastaralého API WebVR 1.1, místo kterého lze použít API , které umožňuje přístup k komponentám pro vytváření virtuální a rozšířené reality a sjednocuje práci s různými třídami zařízení, od stacionárních headsetů virtuální reality po řešení na bázi mobilních zařízení.
- Zpracovatelé protokolů, připojeni prostřednictvím metod registerProtocolHandler() a unregisterProtocolHandler(), nyní mohou fungovat pouze v bezpečném kontextu (při přístupu přes HTTPS).
Kromě novinek a oprav chyb v nové verzi bylo odstraněno . Mnoho zranitelností bylo odhaleno v důsledku automatizovaného testování nástroji , , , a . Kritické problémy, které umožňují obejít všechny úrovně ochrany prohlížeče a vykonat kód v systému mimo sandboxové prostředí, nebyly zjištěny. V rámci programu výplaty odměn za nalezení zranitelností pro aktuální verzi společnost Google vyplatila 37 odměn v celkové výši 48 tisíc dolarů (jedna odměna $10,000, tři odměny $5,000, tři odměny $3,000, čtyři odměny $2,000, tři odměny $1,000 a šest odměn $500). Výše 17 odměn zatím nebyla určena.
Zdroj: opennet.ru
