

Společnost Positive Technologies oznamuje vydání nové verze softwarového komplexu MaxPatrol SIEM 5.1, určeného pro monitoring událostí informační bezpečnosti a odhalování různých incidentů v reálném čase.
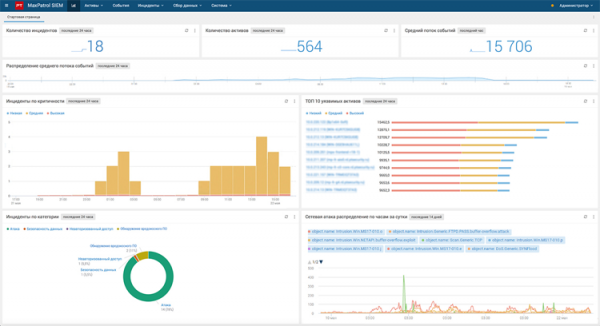
Platforma MaxPatrol SIEM sbírá data o aktuálních událostech a automaticky detekuje hrozby, včetně dříve neznámých. Systém pomáhá bezpečnostním týmům rychle reagovat na útok, provést podrobný vyšetřování a předejít reputačním a finančním škodám organizace.
V MaxPatrol SIEM verze 5.1 došlo k přechodu na novou architekturu databáze Elasticsearch, což, podle tvrzení vývojářů, umožnilo zvýšit rychlost produktu o více než jednu třetinu.
Další novinkou softwarového komplexu je flexibilní model řízení rolí uživatelů. Zatímco dříve bylo možné v systému nastavit pouze dvě role – „Administrátor“ nebo „Operátor“, nyní mají IT administrátoři možnost vytvářet další role, které poskytují nebo omezují přístup k určitým částem produktu.
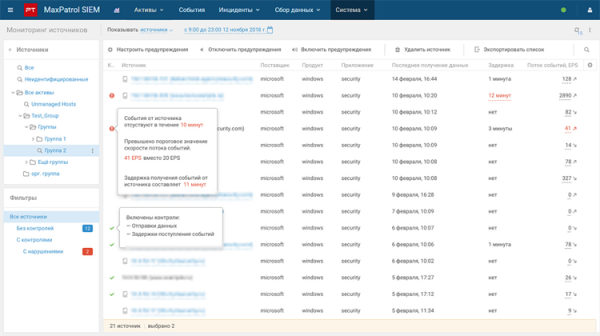
Mezi dalšími funkcemi produktu se uvádějí rozšířené prostředky pro detekci útoků, vylepšené uživatelské rozhraní a také další nástroje pro analýzu a zpracování událostí informační bezpečnosti.
Podrobné informace o systému MaxPatrol SIEM jsou k dispozici ke studiu na webových stránkách .
Zdroj: 3dnews.ru
