

Večer 10. března začala zákaznická podpora Mail.ru dostávat stížnosti od uživatelů na nemožnost připojení k IMAP\/SMTP serverům Mail.ru prostřednictvím poštovních programů. Některé připojení neprocházely, jiné ukazovaly chybu certifikátu. Chyba byla způsobena tím, že «server» vydával samopodepsaný certifikát TLS.
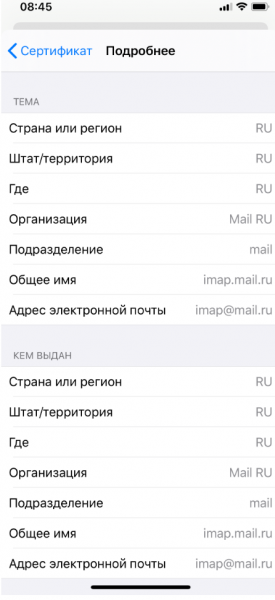
Za dva dny přišlo více než 10 stížností od uživatelů z různých sítí a s různými zařízeními, což činilo málo pravděpodobným, že by problém byl v síti nějakého jednoho poskytovatele. Podrobnější analýza problému odhalila, že dochází k podvržení serveru imap.mail.ru (a také dalších poštovních serverů a služeb) na úrovni DNS. Dále, při aktivní pomoci našich uživatelů, jsme zjistili, že příčina spočívá v nesprávném záznamu v cache jejich routeru, který zároveň slouží jako lokální DNS resolver, a kterým ve mnoha (ale ne ve všech) případech bylo zařízení MikroTik, velmi oblíbené v malých firemních sítích a u malých poskytovatelů Internetu.
Jaký je problém
V září 2019 výzkumníci několik zranitelností v MikroTik RouterOS (CVE-2019-3976, CVE-2019-3977, CVE-2019-3978, CVE-2019-3979), které umožňovaly provádění útoku DNS cache poisoning, tzn. možnost podvržení DNS záznamů v DNS cache routeru, přičemž CVE-2019-3978 umožňuje útočníkovi nečekat, až se někdo z vnitřní sítě obrátí na jeho DNS server, aby otrávil cache resolveru, a iniciovat takový požadavek sám přes port 8291 (UDP a TCP). Zranitelnost byla opravena MikroTik ve verzích RouterOS 6.45.7 (stable) a 6.44.6 (long-term) 28. října 2019, avšak podle většina uživatelů v současnosti neinstalovala opravy.
Je zřejmé, že se tato problém v současné době aktivně zneužívá „v reálném čase“.
Čím je to nebezpečné
Útočník může podvrhnout DNS záznam jakéhokoli hostitele, na který se uživatel vnitřní sítě obrací, a tím odchytit provoz k němu. Pokud se citlivé informace přenášejí bez šifrování (například přes http:\/\/ bez TLS) nebo uživatel souhlasí s přijetím falešného certifikátu, útočník může získat všechny údaje, které se přenášejí prostřednictvím připojení, například uživatelské jméno nebo heslo. Bohužel praxe ukazuje, že pokud má uživatel možnost přijmout falešný certifikát, pak ji využije.
Proč právě servery SMTP a IMAP, a co chránilo uživatele
Proč útočníci zkoušeli odchytit právě SMTP/IMAP provoz e-mailových aplikací, a ne webový provoz, i když většina uživatelů přistupuje k e-mailu přes prohlížeč pomocí HTTPS?
Ne všechny e-mailové programy, které pracují s protokoly SMTP a IMAP/POP3, chrání uživatele před chybami tím, že mu neumožní poslat přihlašovací jméno a heslo přes nezabezpečené nebo kompromitované spojení, i když podle standardu , přijatého už v roce 2018 (a implementovaného v Mail.ru mnohem dříve), by měly chránit uživatele před odchytem hesla přes jakékoli nezabezpečené spojení. Navíc se v e-mailových klientech velmi zřídka používá protokol OAuth (podporuje ho e-mailové servery Mail.ru), a bez něj se přihlašovací jméno a heslo předávají v každé relaci.
Prohlížeče mohou být trochu lépe chráněny před útoky typu Man-in-the-Middle. Na všech kritických doménách mail.ru je kromě HTTPS navíc implementována politika HSTS (HTTP strict transport security). Při zapnutém HSTS moderní prohlížeč uživateli nedává jednoduchou možnost přijmout padělený certifikát, i když by to uživatel chtěl. Kromě HSTS uživatele chránilo také to, že od roku 2017 servery SMTP, IMAP a POP3 Mail.ru zakazují přenos hesla přes nezabezpečené spojení, všichni naši uživatelé používali TLS pro přístup přes SMTP, POP3 a IMAP, a proto lze přihlašovací jméno a heslo odchytit jen tehdy, pokud se uživatel sám rozhodne přijmout pozměněný certifikát.
Pro mobilní uživatele vždy doporučujeme používat aplikace Mail.ru pro přístup k e-mailu, protože práce s e-mailem v nich je bezpečnější než v prohlížečích nebo integrovaných SMTP/IMAP klientech.
Co je potřeba udělat
Je třeba aktualizovat firmware MikroTik RouterOS na bezpečnou verzi. Pokud to z nějakého důvodu není možné, je nutné filtrovat provoz na portu 8291 (tcp a udp), což ztíží využívání problému, i když to neodstraní možnost pasivní injekce do DNS cache. Internetoví poskytovatelé by měli filtrovat tento port na svých sítích, aby chránili firemní uživatele.
Všem uživatelům, kteří přijali pozměněný certifikát, se doporučuje okamžitě změnit heslo k e-mailu a dalším službám, pro které byl tento certifikát přijat. Z naší strany upozorníme uživatele, kteří se přihlašují k e-mailu přes zranitelné zařízení.
P.S. Existuje také související zranitelnost popsaná v příspěvku "".
Zdroj: habr.com
