

Vývojář antivirových řešení „Doctor Web“ o odhalení nebezpečného backdooru, který zločinci šíří pod záminkou aktualizace populárního prohlížeče Google Chrome. Je hlášeno, že oběťmi kyberzločinců se už stalo více než 2000 lidí a tento počet stále roste.
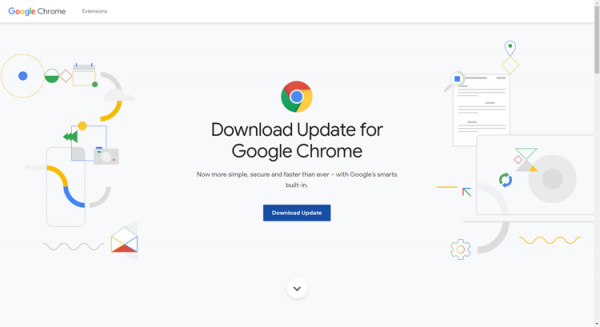
Podle virusové laboratoře „Doctor Web“ zločinci využili pro maximální pokrytí cílové skupiny prostředky založené na CMS WordPress — od zpravodajských blogů po firemní portály, ke kterým se hackerům podařilo získat administrativní přístup. Do kódů stránek kompromitovaných webů byl vložen JavaScriptový skript, který přesměrovává uživatele na phishingovou stránku maskující se za oficiální zdroj společnosti Google (viz snímek obrazovky výše).
Pomocí backdooru získávají zločinci možnost dodávat na infikovaná zařízení „užitečný“ náklad v podobě škodlivých aplikací. Mezi nimi: keylogger X-Key Keylogger, styler Predator The Thief a trojan pro vzdálené ovládání přes protokol RDP.
Aby se předešlo nepříjemným incidentům, odborníci společnosti „Doctor Web“ doporučují být při práci na internetu maximálně obezřetní a radí nezapomínat na filtr phishingových stránek, který je předem vestavěn v mnoha moderních prohlížečích.
Zdroj: 3dnews.ru
