

V tomto článku se budeme zabývat řadou volitelných, ale užitečných nastavení:
- ;
- ;
- ;
- ;
- ;
- ;
- ;
- ;
- .
Tento článek je pokračováním, začátek viz oVirt za 2 hodiny a .
Články
- Další nastavení — Jsme zde
Další nastavení správce
Pro usnadnění práce nainstalujeme další balíčky:
$ sudo yum install bash-completion vimPro aktivaci automatického dokončování příkazů bash-completion je třeba přejít do bash.
Přidání dalších DNS jmen
To bude zapotřebí, když se k správci nutně připojit pod alternativním jménem (CNAME, alias nebo prostě zkrácené jméno bez doménového suffixu). Z bezpečnostních důvodů správce umožňuje připojení pouze podle povoleného seznamu jmen.
Vytváříme konfigurační soubor:
$ sudo vim /etc/ovirt-engine/engine.conf.d/99-custom-sso-setup.confnásledujícího obsahu:
SSO_ALTERNATE_ENGINE_FQDNS="ovirt.example.com some.alias.example.com ovirt"a restartujeme správce:
$ sudo systemctl restart ovirt-engineNastavení autentizace přes AD
oVirt má integrovanou databázi uživatelů, ale také podporuje externí LDAP poskytovatele, včetně AD.
Nejjednodušší cesta pro typickou konfiguraci — spuštění průvodce a restart správce:
$ sudo yum install ovirt-engine-extension-aaa-ldap-setup
$ sudo ovirt-engine-extension-aaa-ldap-setup
$ sudo systemctl restart ovirt-engine
Příklad práce průvodce
$ sudo ovirt-engine-extension-aaa-ldap-setup
Dostupné implementace LDAP:
…
3 — Active Directory
…
Vyberte prosím: 3
Zadejte prosím název forestu Active Directory: example.com
Vyberte protokol k použití (startTLS, ldaps, plain) [startTLS]:
Vyberte prosím metodu pro získání certifikátu CA kódovaného PEM (Soubor, URL, Inline, Systém, Nezabezpečené): URL
URL:
Zadejte DN uživatele pro vyhledávání (například uid=username,dc=example,dc=com nebo nechte prázdné pro anonymně): CN=oVirt-Engine,CN=Users,DC=example,DC=com
Zadejte heslo uživatele pro vyhledávání: *heslo*
[ INFO ] Pokus o připojení pomocí 'CN=oVirt-Engine,CN=Users,DC=example,DC=com'
Chystáte se používat Single Sign-On pro virtuální stroje (Ano, Ne) [Ano]:
Prosím, specifikujte název profilu, který bude viditelný pro uživatele [example.com]:
Prosím poskytněte přihlašovací údaje pro testování postupu přihlášení:
Zadejte uživatelské jméno: nějakýUživatel
Zadejte heslo uživatele:
…
[ INFO ] Postup přihlášení byl úspěšně vykonán
…
Vyberte testovací sekvenci k provedení (Hotovo, Zrušit, Přihlásit, Hledat) [Hotovo]:
[ INFO ] Fáze: Nastavení transakce
…
SOUHRN KONFIGURACE
…
Použití průvodce je vhodné pro většinu případů. Pro složité konfigurace se nastavení provádí ručně. Více informací v dokumentaci oVirt, . Po úspěšném připojení Engine k AD se v okně připojení zobrazí další profil a na záložce Oprávnění u objektů systému — možnost udělovat oprávnění uživatelům a skupinám AD. Je třeba poznamenat, že externím adresářem uživatelů a skupin nemusí být pouze AD, ale také IPA, eDirectory a další.
Multipathing
V provozním prostředí by měl být úložný systém připojen k hostiteli několika nezávislými cestami pro vícestopý vstup a výstup. Obvykle v CentOS (a tím pádem v oVirt) nejsou problémy se sestavením vícestopých cest k zařízení (find_multipaths yes). O dalších nastaveních pro FCoE je uvedeno v . Je dobré věnovat pozornost doporučení výrobce SČD — mnozí doporučují používat politiku round-robin, zatímco ve výchozím nastavení v Enterprise Linux 7 se používá service-time.
Na příkladu 3PAR
a dokumentu EL je vytvořen jako Host s Generic-ALUA Persona 2, pro něj se do nastavení /etc/multipath.conf vkládají následující hodnoty:
defaults {
           polling_interval      10
           user_friendly_names   no
           find_multipaths       yes
          }
devices {
          device {
                   vendor                   "3PARdata"
                   product                  "VV"
                   path_grouping_policy     group_by_prio
                   path_selector            "round-robin 0"
                   path_checker             tur
                   features                 "0"
                   hardware_handler         "1 alua"
                   prio                     alua
                   failback                 immediate
                   rr_weight                uniform
                   no_path_retry            18
                   rr_min_io_rq             1
                   detect_prio              yes
                   fast_io_fail_tmo         10
                   dev_loss_tmo             "infinity"
                 }
}
Po čemž je vydán příkaz k restartu:
systemctl restart multipathd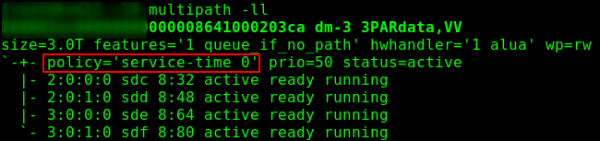
Obr. 1 — politika vícestopého vstupu a výstupu ve výchozím nastavení.
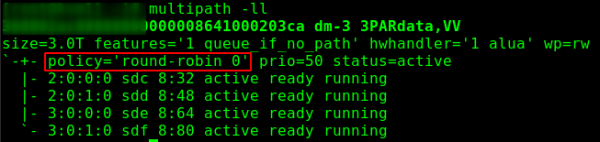
Obr. 2 — politika vícestopého vstupu a výstupu po použití nastavení.
Nastavení správy napájení
Umožňuje provést například hardwarový restart stroje, pokud Engine nedokáže po delší dobu získat odpověď od Hostitele. Realizuje se prostřednictvím Fence Agent (agenta oplocení).
Compute -> Hosts -> HOST — Edit -> Power Management, dále aktivovat „Enable Power Management“ a přidat agenta — „Add Fence Agent“ -> +.
Uvedeme typ (např. pro iLO5 je třeba uvést ilo4), jméno/adresu ipmi rozhraní a také jméno/heslo uživatele. Doporučuje se vytvořit odděleného uživatele (např. oVirt-PM) a v případě iLO mu udělit oprávnění:
- Přihlášení
- Remote Console
- Virtual Power and Reset
- Virtuální média
- Nastavení iLO
- Správa uživatelských účtů
Nezeptejte se, proč právě tak, bylo to zjištěno zkušeností. Konsolový fencing agent vyžaduje menší oprávnění.
Při nastavení seznamu řízení přístupu mějte na paměti, že agent se nespouští na engine, ale na "sousedním" hostu (takzvaném Power Management Proxy), tj. pokud bude v clusteru pouze jeden uzel, řízení napájení nebude fungovat. nebude.
Nastavení SSL
Úplný oficiální návod je uveden v , Příloze D: oVirt a SSL – Výměna certifikátu SSL/TLS pro oVirt Engine.
Certifikát může být vydán naším firemním certifikačním úřadem nebo z externího komerčního certifikačního centra.
Důležitá poznámka: certifikát slouží pro připojení k managerovi, nebude mít vliv na komunikaci mezi Engine a uzly — ty budou používat vlastnoručně podepsané certifikáty vydané Engine.
Požadavky:
- certifikát vydaný certifikačním úřadem ve formátu PEM, s celým řetězcem až k základnímu certifikačnímu úřadu (od podřízeného vydavatele na začátku k základnímu na konci);
- certifikát pro Apache, vydaný certifikačním úřadem (také doplněný celým řetězcem certifikátů certifikačního úřadu);
- privátní klíč pro Apache, bez hesla.
Předpokládejme, že náš certifikační úřad běží na CentOS, je nazván subca.example.com a žádosti, klíče a certifikáty se nacházejí v adresáři /etc/pki/tls/.
Vytvořte zálohy a vytvořte dočasný adresář:
$ sudo cp /etc/pki/ovirt-engine/keys/apache.key.nopass /etc/pki/ovirt-engine/keys/apache.key.nopass.`date +%F`
$ sudo cp /etc/pki/ovirt-engine/certs/apache.cer /etc/pki/ovirt-engine/certs/apache.cer.`date +%F`
$ sudo mkdir /opt/certs
$ sudo chown mgmt.mgmt /opt/certs
Načítání certifikátů, provádějte to ze své pracovní stanice nebo je předejte jiným pohodlným způsobem:
[myuser@mydesktop] $ scp -3 causer@subca.example.com:/etc/pki/tls/cachain.pem mgmt@ovirt.example.com:/opt/certs
[myuser@mydesktop] $ scp -3 causer@subca.example.com:/etc/pki/tls/private/ovirt.key mgmt@ovirt.example.com:/opt/certs
[myuser@mydesktop] $ scp -3 causer@subca.example.com/etc/pki/tls/certs/ovirt.crt mgmt@ovirt.example.com:/opt/certs
V důsledku toho byste měli vidět všechny 3 soubory:
$ ls /opt/certs
cachain.pem  ovirt.crt  ovirt.key
Instalace certifikátů
Kopírujte soubory a aktualizujte seznamy důvěry:
$ sudo cp /opt/certs/cachain.pem /etc/pki/ca-trust/source/anchors
$ sudo update-ca-trust
$ sudo rm /etc/pki/ovirt-engine/apache-ca.pem
$ sudo cp /opt/certs/cachain.pem /etc/pki/ovirt-engine/apache-ca.pem
$ sudo cp /opt/certs/ovirt03.key /etc/pki/ovirt-engine/keys/apache.key.nopass
$ sudo cp /opt/certs/ovirt03.crt /etc/pki/ovirt-engine/certs/apache.cer
$ sudo systemctl restart httpd.service
Přidat/aktualizovat konfigurační soubory:
$ sudo vim /etc/ovirt-engine/engine.conf.d/99-custom-truststore.confENGINE_HTTPS_PKI_TRUST_STORE="/etc/pki/java/cacerts"
ENGINE_HTTPS_PKI_TRUST_STORE_PASSWORD=""$ sudo vim /etc/ovirt-engine/ovirt-websocket-proxy.conf.d/10-setup.confSSL_CERTIFICATE=/etc/pki/ovirt-engine/certs/apache.cer
SSL_KEY=/etc/pki/ovirt-engine/keys/apache.key.nopass$ sudo vim /etc/ovirt-imageio-proxy/ovirt-imageio-proxy.conf# Key file for SSL connections
ssl_key_file = /etc/pki/ovirt-engine/keys/apache.key.nopass
# Certificate file for SSL connections
ssl_cert_file = /etc/pki/ovirt-engine/certs/apache.cerNyní restartujeme všechny dotčené služby:
$ sudo systemctl restart ovirt-provider-ovn.service
$ sudo systemctl restart ovirt-imageio-proxy
$ sudo systemctl restart ovirt-websocket-proxy
$ sudo systemctl restart ovirt-engine.service
Hotovo! Je čas se připojit k manažerovi a zkontrolovat, že je spojení chráněno podepsaným SSL certifikátem.
Archivace
Kam bez ní! V této sekci se budeme zabývat archivací manažera, archivace VM je samostatné téma. Záložní kopie budeme vytvářet jednou za den a ukládat na NFS, například na stejný systém, kde jsme umístili ISO obrazy — mynfs01.example.com:/exports/ovirt-backup. Není doporučeno uchovávat zálohy na stejném stroji, kde běží Engine.
Nainstalujeme a povolíme autofs:
$ sudo yum install autofs
$ sudo systemctl enable autofs
$ sudo systemctl start autofs
Vytvoříme skript:
$ sudo vim /etc/cron.daily/make.oVirt.backup.shnásledujícího obsahu:
#!/bin/bash

datetime=`date +"%F.%R"`
backupdir="/net/mynfs01.example.com/exports/ovirt-backup"
filename="$backupdir/`hostname --short`.`date +"%F.%R"`"
engine-backup --mode=backup --scope=all --file=$filename.data --log=$filename.log
#uncomment next line for autodelete files older 30 days
#find $backupdir -type f -mtime +30 -exec rm -f {} ;
Učiníme soubor spustitelným:
$ sudo chmod a+x /etc/cron.daily/make.oVirt.backup.shNyní každou noc budeme dostávat archiv nastavení manažera.
Správní rozhraní hostitelů
— moderní administrativní rozhraní pro Linux systémy. V tomto případě se blíží webovému rozhraní ESXi.
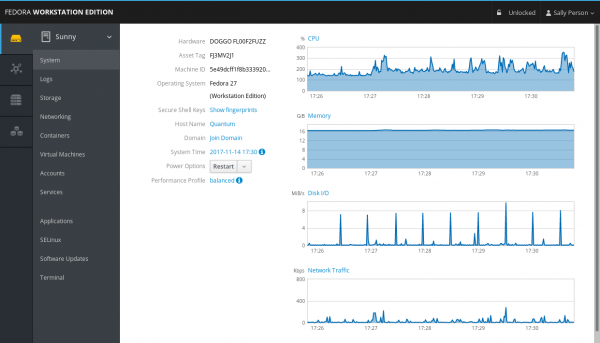
Obr. 3 — vzhled panelu.
Nainstaluje se velmi snadno, potřebné balíčky jsou cockpit a plugin cockpit-ovirt-dashboard:
$ sudo yum install cockpit cockpit-ovirt-dashboard -yPovolení Cockpit:
$ sudo systemctl enable --now cockpit.socketNastavení firewallu:
sudo firewall-cmd --add-service=cockpit
sudo firewall-cmd --add-service=cockpit --permanent
Nyní se můžete připojit k hostiteli: https://[Host IP or FQDN]:9090
VLANs
Více o sítích stojí za to si přečíst v . Možností je mnoho, zde popíšeme připojení virtuálních sítí.
Pro připojení jiných podsítí je nejprve třeba je popsat v konfiguraci: Síť -> Sítě -> Nové, zde je povinné pole pouze název; zaškrtávací políčko VM Network, které umožňuje strojům používat tuto síť, je zaškrtnuté, a pro připojení tagu je třeba zapnout Povolit VLAN tagging, zapsat číslo VLAN a stisknout Ok.
Nyní je třeba přejít do hostitelů Výpočet -> Hostitelé -> kvmNN -> Síťové rozhraní -> Nastavit Hostitelské Sítě. Přidanou síť z pravé části Unassigned Logical Networks přetáhnout doleva do Assigned Logical Networks:
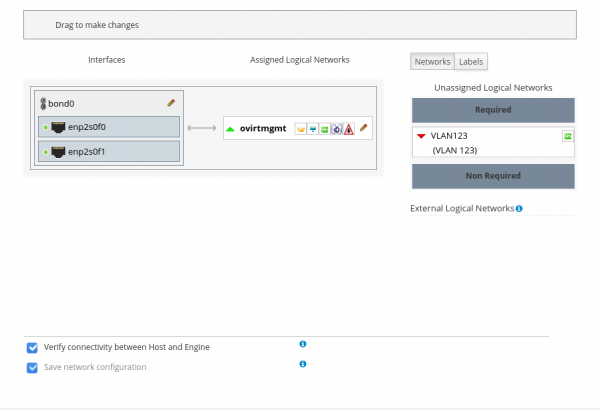
Obr. 4 — před přidáním sítě.
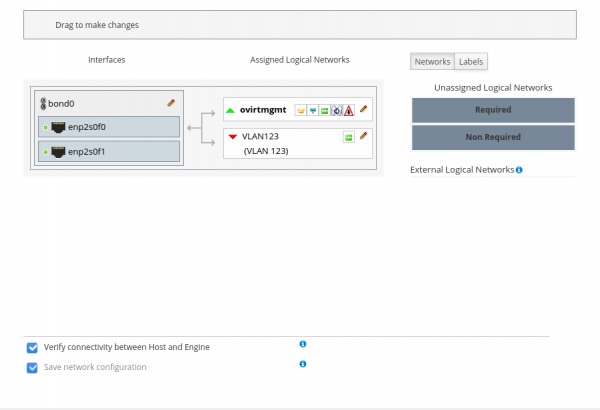
Obr. 5 — po přidání sítě.
Pro hromadné připojení několika sítí k hostiteli je vhodné při vytváření sítí přiřadit jim štítek(y) a přidávat sítě podle štítků.
Po vytvoření sítě se hostitelé přepnou do stavu Non Operational, dokud neskončí přidávání sítě na všechny uzly clusteru. Tento stav je způsoben znakem Require All na kartě Cluster při vytváření nové sítě. V případě, že síť není potřeba na všech uzlech clusteru, může se tento znak vypnout, a pak se při přidávání k hostiteli síť zobrazí v sekci Non Required, kde bude možné vybrat, zda ji připojit k konkrétnímu hostiteli.
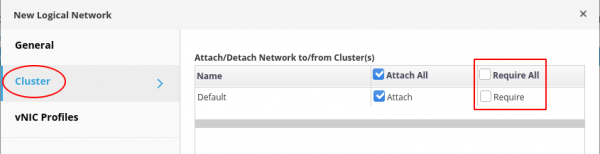
Obr. 6 – výběr znaku požadavku na síť.
Specifické pro HPE
Téměř všichni výrobci mají nástroje, které zvyšují pohodlí při práci s jejich produkty. Na příkladu HPE jsou užitečné AMS (Agentless Management Service, amsd pro iLO5, hp-ams pro iLO4) a SSA (Smart Storage Administrator, práce s diskovým kontrolérem) a další.
Připojení repozitáře HPE
Importujeme klíč a připojujeme repozitáře HPE:
$ sudo rpm --import https://downloads.linux.hpe.com/SDR/hpePublicKey2048_key1.pub
$ sudo vim /etc/yum.repos.d/mcp.repo
následujícího obsahu:
[mcp]
name=Management Component Pack
baseurl=http://downloads.linux.hpe.com/repo/mcp/centos/$releasever/$basearch/current/
enabled=1
gpgkey=file:///etc/pki/rpm-gpg/GPG-KEY-mcp

[spp]
name=Service Pack for ProLiant
baseurl=http://downloads.linux.hpe.com/SDR/repo/spp/RHEL/$releasever/$basearch/current/
enabled=1
gpgkey=file:///etc/pki/rpm-gpg/GPG-KEY-mcp
Zobrazení obsahu repozitáře a informace o balíčku (orientačně):
$ sudo yum --disablerepo="*" --enablerepo="mcp" list available
$ yum info amsd
Instalace a spuštění:
$ sudo yum install amsd ssacli
$ sudo systemctl start amsd
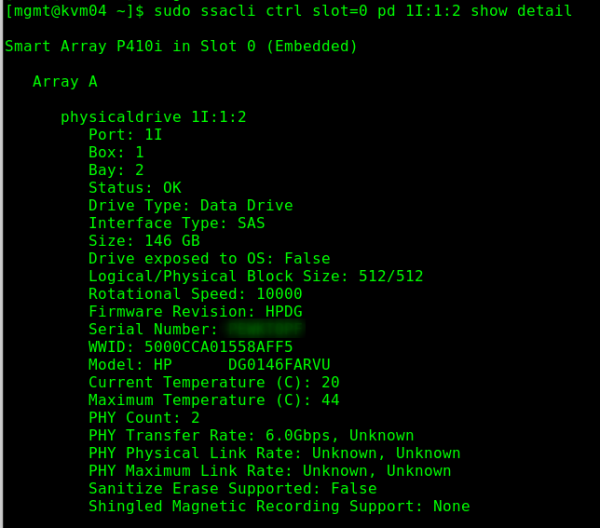
Příklad práce s utilitou pro diskový kontrolér
To je prozatím vše. V dalších článcích plánuji popsat některé základní operace a aplikace. Například, jak vytvořit VDI v oVirtu.
Zdroj: habr.com
