

Pro procesory na široké škále architektur Armv8-A (Cortex-A) svá unikátní zranitelnost pro útoky přes boční kanály s využitím spekulativních výpočetních algoritmů. O tom informovala samotná ARM a poskytla opravy a návody k zmírnění nalezené zranitelnosti. Nebezpečí není tak velké, ale nelze ho podceňovat, protože procesory na architektuře ARM jsou všude, což činí riziko úniků ohromujícími důsledky.
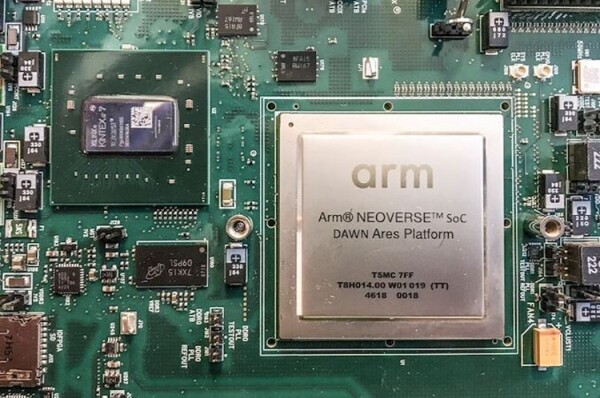
Zranitelnost nalezená odborníky Google obdržela kódové označení Straight-Line Speculation (SLS) a oficiální označení CVE-2020-13844. Podle ARM je zranitelnost SLS jednou z forem zranitelnosti Spectre, o které (spolu se zranitelností Meltdown) se široce hovořilo v lednu 2018. Jinými slovy, jde o klasickou zranitelnost v mechanismech spekulativního výpočtu s útokem přes boční kanály.
Spekulativní výpočty vyžadují zpracování dat předem na několika možných větvích, i když mohou být později odmítnuta jako zbytečná. Útoky přes boční kanály umožňují krást takové mezidatové hodnoty před jejich úplným zničením. V důsledku toho máme výkonné procesory a riziko úniku dat.
Útok Straight-Line Speculation na procesory s architekturou ARM nutí procesor pokaždé po změně v toku příkazů přejít na provádění instrukcí nalezených přímo v paměti, místo aby následoval instrukce v novém toku příkazů. Je zřejmé, že to není nejlepší scénář výběru instrukcí k provedení, což může zneužít útočník.
K poctě ARM, vydala nejen příručku pro vývojáře, která pomůže vyhnout se riziku úniku prostřednictvím útoku na Straight-Line Speculation, ale také poskytla opravy pro hlavní operační systémy, například pro FreeBSD, OpenBSD, Trusted Firmware-A a OP-TEE a vydala opravy pro kompilátory GCC a LLVM.
Také ve společnosti uvedli, že aplikace opravy nemá vliv na výkon platforem ARM, jak se to stalo na platformách kompatibilních s x86, kdy došlo k zablokování zranitelností Spectre a Meltdown. Nicméně, o tom se dozvíme od třetích stran, což poskytne objektivní obraz o nové zranitelnosti.
Zdroj: 3dnews.ru
