

Úniky dat jsou vážným problémem pro bezpečnostní služby. A nyní, když většina lidí pracuje z domova, je nebezpečí úniků mnohem vyšší. Právě proto si notoricky známé kybernetické zločinecké skupiny více všímají zastaralých a nedostatečně chráněných protokolů pro vzdálený přístup. A co je zajímavé, stále více úniků dat je dnes spojeno s ransomwarovými útoky. Jak, proč a jakým způsobem – čtěte dál.
Začněme tím, že vývoj a distribuce ransomwaru je velmi výnosný zločinecký byznys. Například podle odhadů amerického FBI, za minulý rok vydělávala přibližně 1 milion dolarů měsíčně. A útočníci, kteří použili Ryuk, získávali dokonce ještě více – na začátku činnosti skupiny jejich příjmy dosahovaly až 3 miliony dolarů měsíčně. Není tedy překvapení, že mnoho ředitelů informační bezpečnosti (CISO) označuje ransomware jako jedno z pěti hlavních rizik pro podniky.
Centrum bezpečnosti Acronis Cyber Protection Operation Center (CPOC), sídlící v Singapuru, potvrzuje nárůst kybernetické kriminality v oblasti ransomwaru. Ve druhé polovině května bylo po celém světě zablokováno o 20 % více ransomwaru než obvykle. Po malé stagnaci nyní, v červnu, opět pozorujeme nárůst aktivity. A k tomu existuje několik důvodů.
Dostat se do počítače oběti
Ochranné technologie se vyvíjejí a útočníci musí trochu změnit svou taktiku, aby se dostali na konkrétní systém. Cílené útoky ransomwaru se stále šíří pomocí dobře promyšlených phishingových e-mailů (zde se neobejdeme bez sociální inženýrství). Nicméně v poslední době se vývojáři malwaru zaměřují zejména na vzdálené zaměstnance. Aby na ně zaútočili, mohou najít špatně chráněné služby pro vzdálený přístup, například RDP, nebo VPN servery se zranitelnostmi.
Tím se skutečně zabývají. Na dark webu se dokonce objevily služby ransomware-as-a-service, které poskytují vše potřebné k útoku na vybranou organizaci nebo jednotlivce.
Útočníci hledají jakékoli způsoby, jak proniknout do firemní sítě a rozšířit svůj záběr útoku. Mezi časté zaměření patří pokusy infikovat sítě poskytovatelů služeb. Vzhledem k tomu, že cloudové služby dnes teprve nabírají na popularitě, infikování populární služby umožňuje zaútočit na desítky nebo dokonce stovky obětí najednou.
V případě prolomení webových konzolí pro správu bezpečnostních systémů nebo zálohování mohou útočníci vypnout ochranu, odstranit zálohy a také umožnit svému škodlivému softwaru rozšíření po celé organizaci. Mimochodem, právě proto odborníci doporučují pečlivě chránit všechny servisní účty pomocí vícestupňové autentizace. Například všechny cloudové služby Acronis umožňují nastavit dvojitou ochranu, protože v případě kompromitace hesla mohou útočníci zmařit všechny výhody využívání komplexního systému kybernetické ochrany.
Rozšíření záběru útoku
Když je kýžený cíl dosažen a škodlivý software je již uvnitř firemní sítě, pro další šíření se obvykle používají zcela standardní taktiky. Útočníci zkoumají situaci a snaží se překonat ty bariéry, které byly uvnitř firmy vytvořeny k obraně před hrozbami. Tato část útoku může probíhat ručně (koneckonců, když se už dostali do sítě, znamená to, že "nástraha na háčku"!). K tomu se používají již dobře známé nástroje, jako je PowerShell, WMI PsExec, a také novější emulátor Cobalt Strike a další utility. Některé zločinecké skupiny cíleně útočí na správce hesel, aby pronikly hlouběji do firemní sítě. A takový škodlivý software jako Ragnar byl nedávno zaznamenán v plně uzavřeném obraze virtuálního stroje VirtualBox, který pomáhá skrýt přítomnost cizího softwaru na zařízení.
Když se škodlivý software dostane do firemní sítě, snaží se ověřit úroveň přístupu uživatele a využít ukradená hesla. Nástroje jako Mimikatz a Bloodhound & Co. pomáhají hacknout účty doménových správců. A teprve když útočník považuje možnosti šíření za vyčerpané, nahrává přímo na klientské systémy program pro výkupné.
Ransomware jako krytí
Vzhledem k závažnosti hrozby ztráty dat stále více společností každý rok realizuje takzvaný „plán obnovy po katastrofě“. Díky tomu se nemusí příliš obávat zašifrovaných dat, a v případě útoku ransomware nezačínají shromažďovat výkupné, ale spouštějí proces obnovy. Ale ani útočníci nespí. Pod záminkou ransomware dochází masivní krádeži dat. Jako první začali s masovým využíváním této taktiky Maze již v roce 2019, i když i jiné skupiny občas kombinovaly útoky. Nyní se krádežemi dat paralelně se šifrováním zabývají minimálně Sodinokibi, Netfilm, Nemty, Netwalker, Ragnar, Psya, DoppelPaymer, CLOP, AKO a Sekhmet.
Někdy útočníkům podaří stáhnout z firmy desítky terabajtů dat, která mohla být odhalena prostředky síťového monitoringu (kdyby byla nainstalována a nastavena). Vzhledem k tomu, že nejčastěji přenos dat probíhá jednoduše pomocí FTP, Putty, WinSCP nebo skriptů PowerShell. Aby obcházeli DLP a systémy síťového monitoringu, lze data šifrovat nebo posílat jako archiv s heslem, což představuje novou výzvu pro bezpečnostní služby, které musí kontrolovat odchozí provoz na přítomnost takových souborů.
Zkoumání chování infostealerů ukazuje, že útočníci nesbírají všechno možné – zajímají je především finanční zprávy, databáze klientů, osobní údaje zaměstnanců a klientů, smlouvy, záznamy, právní dokumenty. Škodlivý software prohledává disky ve snaze najít jakékoli informace, které by teoreticky mohly být použity pro vydírání.
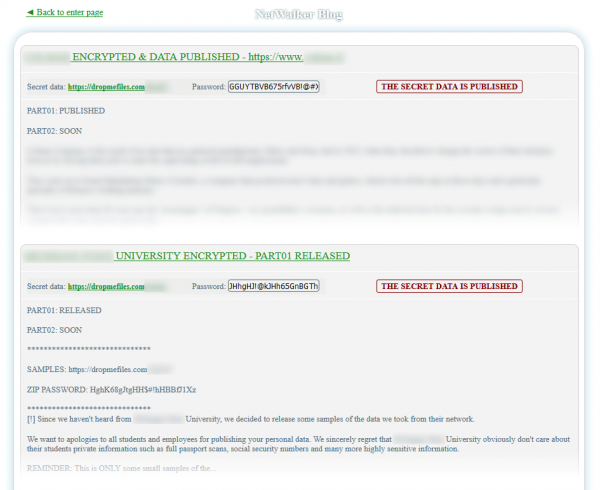
Pokud takový útok proběhl úspěšně, zločinci obvykle zveřejní malou ukázku, která ukazuje několik dokumentů jako důkaz, že data unikla z organizace. Některé skupiny však publikují úplnou sadu dat na své stránce, pokud čas na zaplacení výkupného již vypršel. Aby se vyhnuli blokaci a zajistili široký dosah, publikují data také na síti TOR.
Dalším způsobem monetizace je prodej dat. Například Sodinokibi nedávno oznámili konání veřejných aukcí, na kterých získává data účastník, který nabídne nejvyšší cenu. Začínací cena takového dražení se pohybuje mezi 50 000 - 100 000 USD v závislosti na kvalitě a obsahu dat. Například sada 10 000 záznamů o peněžních tocích, důvěrných obchodních informací a naskenovaných řidičských průkazů se prodávala od 100 000 USD. A za 50 000 USD bylo možné koupit více než 20 000 finančních dokumentů plus tři databáze s účetními soubory a klientskými daty.
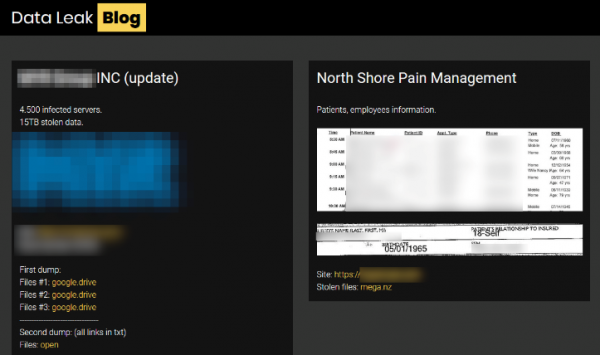
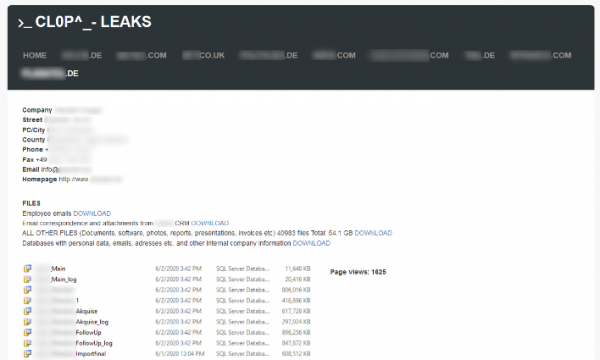
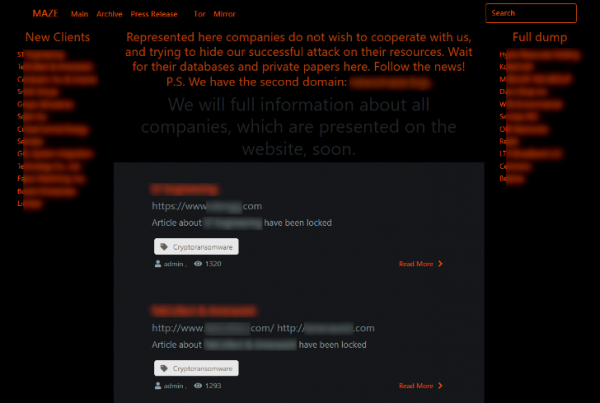
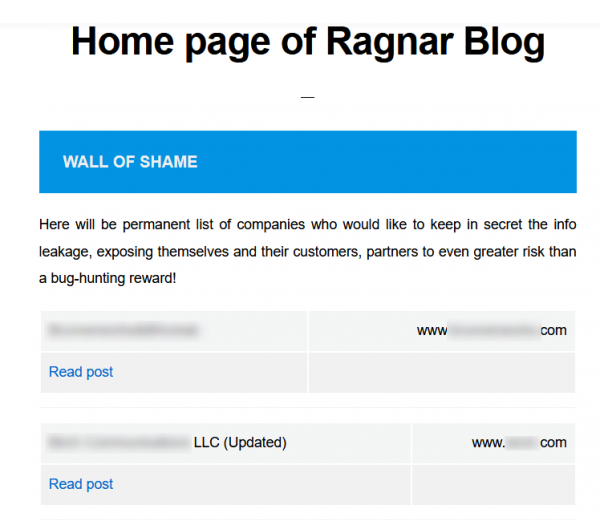
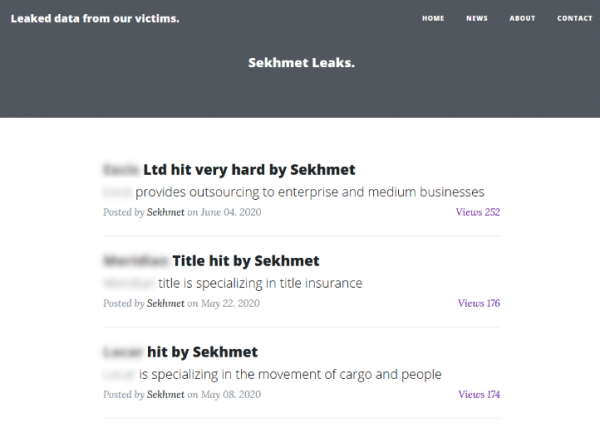
Webové stránky, na nichž jsou publikovány úniky, mohou mít různou formu. Může to být jednoduchá stránka, na kterou byly jednoduše umístěny všechny ukradené informace, ale mohou to být i složitější struktury se sekcemi a možností nákupu. Hlavní je, že všechny tyto stránky slouží jednomu cíli – zvýšit šance útočníků na získání skutečných peněz. Pokud se tato obchodní model osvědčí zločincům, není pochyb, že takových stránek bude ještě více a techniky krádeže a monetizace firemních dat budou dále rozšířeny.
Takto vypadají aktuální stránky, na kterých se publikují úniky dat:
Co dělat s novými útoky
Hlavní výzvou pro bezpečnostní složky v této situaci je, že v poslední době je stále více incidentů spojených s Ransomware prostě metodou odvrácení pozornosti od krádeže dat. Zločinci už se nesoustředí pouze na šifrování serverů. Naopak, jejich hlavním cílem se stává organizace úniku, zatímco bojujete se šifrovacími programy.
Pouze používání záložního systému, i s dobrým plánem obnovy, nestačí k odolávání vícevrstvým hrozbám. Samozřejmě, že zálohy jsou nezbytné, protože útočníci se pokusí něco zašifrovat a požadovat výkupné. Jde spíše o to, že nyní by měla být každá útok Ransomware považována za příležitost k důkladné analýze provozu a zahájení vyšetřování možné útoky. Také je třeba zvážit další bezpečnostní opatření, která by mohla:
- Rychle odhalovat útoky a analyzovat netypickou aktivitu v síti pomocí AI
- Okamžitě obnovovat systémy v případě útoků Ransomware nultého dne, abyste mohli sledovat síťovou aktivitu
- Blokovat šíření klasického malware a nových druhů útoků v podnikové síti
- Analyzovat software a systémy (včetně vzdáleného přístupu) na přítomnost aktuálních zranitelností a exploitů
- Zabránit přenosu neidentifikovaných informací za hranice podnikového perimetru
Pouze registrovaní uživatelé se mohou účastnit ankety. , prosím.
Zkoumal jste někdy pozadí aktivity během útoku Ransomware?
20,0%Ano1
80,0%Ne4
Hlasovali 5 uživatelů. Zdrželi se 2 uživatelé.
Zdroj: habr.com
