

Spolehlivost šifrování je jedním z nejdůležitějších ukazatelů při používání informačních systémů pro podnikání, protože každý den se podílejí na přenosu obrovského množství důvěrných informací. Obvyklým prostředkem hodnocení kvality SSL spojení je nezávislý test od Qualys SSL Labs. Vzhledem k tomu, že tento test může spustit kdokoliv, je pro poskytovatele SaaS zvláště důležité, aby hodnocení v tomto testu bylo maximální. O kvalitu SSL spojení se zajímají nejen poskytovatelé SaaS, ale také běžné podniky. Pro ně je tento test vynikající příležitostí k odhalení potenciálně zranitelných míst a k včasnému uzavření všech mezer pro kybernetické zločince.
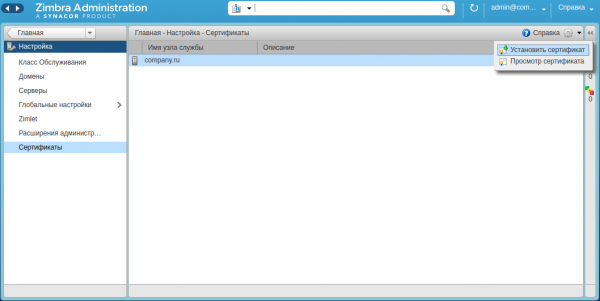
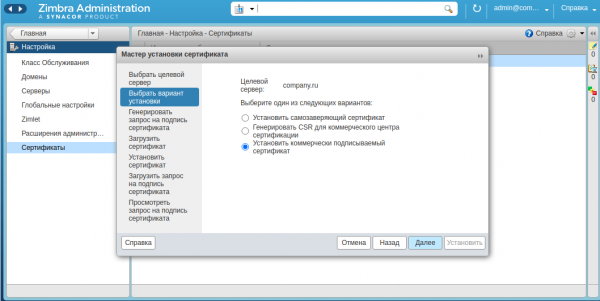
Ve Zimbra OSE je povoleno používat dva typy SSL certifikátů. První je self-signed certifikát, který je automaticky přidán při instalaci. Tento certifikát je bezplatný a neomezený v časovém použití, což znamená, že je ideálně vhodný pro testování Zimbra OSE nebo její používání výhradně v rámci interní sítě. Při přihlášení do webového klienta však uživatelé uvidí varování od prohlížeče, že tento certifikát není důvěryhodný, a test od Qualys SSL Labs váš server jednoznačně neobstojí.
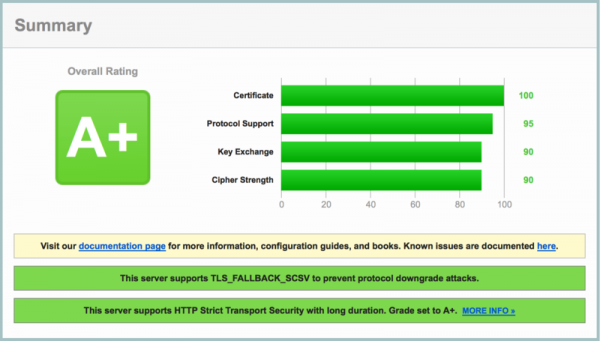
Druhý typ je komerční SSL certifikát podepsaný certifikační autoritou. Takové certifikáty bez problémů akceptují prohlížeče a obvykle se používají při komerčním využití Zimbra OSE. Ihned po správné instalaci komerčního certifikátu Zimbra OSE 8.8.15 vykazuje hodnocení A v testu od Qualys SSL Labs. To je vynikající výsledek, ale naším cílem je dosáhnout výsledku A+.
Aby bylo dosaženo maximálního hodnocení v testu od Qualys SSL Labs při používání Zimbra Collaboration Suite Open-Source Edition, je nutné splnit řadu kroků:
1. Zvýšení parametrů protokolu Diffie-Hellman
Ve výchozím nastavení mají všechny komponenty Zimbra OSE 8.8.15, které používají OpenSSL, hodnotu parametrů protokolu Diffie-Hellman 2048 bitů. To je na získání hodnocení A+ v testu od Qualys SSL Labs více než dostatečné. Pokud však aktualizujete z starších verzí, může být hodnota parametrů nižší. Proto se doporučuje po dokončení aktualizace provést příkaz zmdhparam set -new 2048, který zvýší hodnoty parametrů protokolu Diffie-Hellman na přijatelných 2048 bitů, a pokud si přejete, pomocí tohoto příkazu můžete zvýšit hodnotu parametrů na 3072 nebo 4096 bitů, což na jedné straně povede k delší době generování, ale na druhé straně pozitivně ovlivní úroveň zabezpečení poštovního serveru.
2. Aktivace doporučeného seznamu používaných šifrovacích algoritmů
Ve výchozím nastavení Zimbra Collaboration Suite Open-Source Edition podporuje široké spektrum silných a slabých šifrovacích algoritmů, které šifrují data procházející chráněným spojením. Používání slabých šifrovacích algoritmů však představuje zásadní nevýhodu při kontrole zabezpečení SSL spojení. Aby se tomu zabránilo, je třeba nakonfigurovat seznam používaných šifrovacích algoritmů.
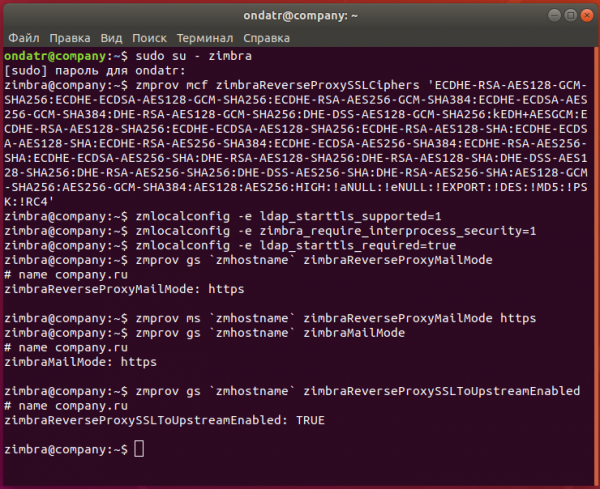
K tomu byste měli použít příkaz zmprov mcf zimbraReverseProxySSLCiphers 'ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-AES256-GCM-SHA384:DHE-RSA-AES128-GCM-SHA256:DHE-DSS-AES128-GCM-SHA256:kEDH+AESGCM:ECDHE-RSA-AES128-SHA256:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-AES128-SHA:ECDHE-ECDSA-AES128-SHA:ECDHE-RSA-AES256-SHA384:ECDHE-ECDSA-AES256-SHA384:ECDHE-RSA-AES256-SHA:ECDHE-ECDSA-AES256-SHA:DHE-RSA-AES128-SHA256:DHE-RSA-AES128-SHA:DHE-DSS-AES128-SHA256:DHE-RSA-AES256-SHA256:DHE-DSS-AES256-SHA:DHE-RSA-AES256-SHA:AES128-GCM-SHA256:AES256-GCM-SHA384:AES128:AES256:HIGH:!aNULL:!eNULL:!EXPORT:!DES:!MD5:!PSK:!RC4'
Tento příkaz okamžitě zahrnuje soubor doporučených šifrovacích algoritmů a díky němu lze okamžitě zahrnout do seznamu důvěryhodné šifry a vyloučit nedůvěryhodné. Nyní zbývá jen restartovat uzly s reverzním proxy pomocí příkazu zmproxyctl restart. Po restartu nabudou provedené změny účinnosti.
Pokud vám tento seznam z nějakých důvodů nevyhovuje, můžete z něj odstranit několik slabých šifrovacích algoritmů pomocí příkazu zmprov mcf +zimbraSSLExcludeCipherSuites. Například příkaz zmprov mcf +zimbraSSLExcludeCipherSuites TLS_RSA_WITH_RC4_128_MD5 +zimbraSSLExcludeCipherSuites TLS_RSA_WITH_RC4_128_SHA +zimbraSSLExcludeCipherSuites SSL_RSA_WITH_RC4_128_MD5 +zimbraSSLExcludeCipherSuites SSL_RSA_WITH_RC4_128_SHA +zimbraSSLExcludeCipherSuites TLS_ECDHE_RSA_WITH_RC4_128_SHA, která zcela vyloučí použití šifrování RC4. Stejně lze postupovat i se šiframi AES a 3DES.
3. Zahrnutí HSTS
Zapnuté mechanismy pro povinné šifrování spojení a obnovení relace TLS jsou také povinné podmínky pro získání nejvyššího hodnocení v testu od Qualys SSL Labs. Pro jejich aktivaci je nutné zadat příkaz zmprov mcf +zimbraResponseHeader "Strict-Transport-Security: max-age=31536000". Tento příkaz přidá potřebný záhlaví do konfigurace a pro uvedení nových nastavení do výkonu je nutné restartovat Zimbra OSE pomocí příkazu zmcontrol restart.
Již v této fázi test od Qualys SSL Labs bude ukazovat hodnocení A+, avšak pokud chcete dále zvýšit bezpečnost vašeho serveru, můžete podniknout ještě několik kroků.
Například můžete povolit povinné šifrování meziprocesových spojení a také povolit povinné šifrování při připojení k službám Zimbra OSE. Pro zkontrolování meziprocesových spojení zadejte následující příkazy:
zmlocalconfig -e ldap_starttls_supported=1
zmlocalconfig -e zimbra_require_interprocess_security=1
zmlocalconfig -e ldap_starttls_required=true
Pro povolení povinného šifrování je potřeba zadat:
zmprov gs `zmhostname` zimbraReverseProxyMailMode
zmprov ms `zmhostname` zimbraReverseProxyMailMode https

zmprov gs `zmhostname` zimbraMailMode
zmprov ms `zmhostname` zimbraMailMode https

zmprov gs `zmhostname` zimbraReverseProxySSLToUpstreamEnabled
zmprov ms `zmhostname` zimbraReverseProxySSLToUpstreamEnabled TRUE
Díky těmto příkazům budou šifrována všechna spojení s proxy-servery a poštovními servery, stejně jako bude probíhat proxy pro všechna tato spojení.
Takto, pokud budete dodržovat naše doporučení, můžete dosáhnout nejen nejvyššího hodnocení v testu na bezpečnost SSL spojení, ale také výrazně zvýšit bezpečnost celé infrastruktury Zimbra OSE.
Na všechny otázky týkající se Zextras Suite se můžete obrátit na zástupce společnosti „Zextras“ Ekaterinu Triandafilidi na e-mailu katerina@zextras.com
Zdroj: habr.com
