

Dnes se zaměříme nejen na produktovou řadu Huawei pro vytváření datových center, ale také na to, jak na jejím základě sestavit pokročilá komplexní řešení. Začneme scénáři, přejdeme ke konkrétním funkcím, podporovanému vybavení, a nakonec se podíváme na konkrétní zařízení, která mohou být základem moderních datových center s nejvyšší úrovní automatizace síťových procesů.
Ať už jsou vlastnosti síťového vybavení jakkoli působivé, možnosti aplikačních architektonických řešení na jeho základě jsou určovány tím, jak efektivní může být vzájemná integrace souvisejících hardwarových, softwarových, virtuálních a dalších technologií. Snažíme se držet krok s dobou a rychle nabízíme našim klientům moderní a perspektivní možnosti, které mnohdy předčí i ty nejodvážnější plány jiných dodavatelů.
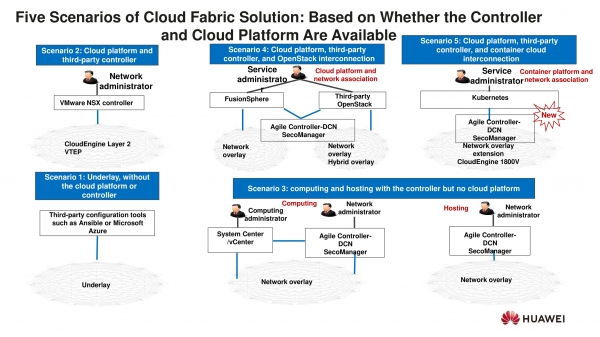
Řešení založená na Cloud Fabric zahrnují síť datového centra, SDN řadič a další potřebné komponenty konkrétního projektu, včetně dílů od jiných výrobců.
První a nejjednodušší scénář zahrnuje použití minimálního počtu komponent: síť je postavena na hardwarové základně Huawei a externích prostředcích pro automatizaci procesů správy sítě a jejího monitorování. Například takových, jako je Ansible nebo Microsoft Azure.
Druhý scénář předpokládá, že zákazník již používá systém virtualizace a SDN pro datová centra, například NSX, a chce využít vybavení Huawei jako hardwarový VTEP (Virtual Tunnel End Point) v rámci stávajícího řešení VMware. Na webových stránkách této společnosti vybavení Huawei, které bylo otestováno a může být použito jako VTEP. Vždyť není žádným tajemstvím, že ať už jsou softwarová řešení VXLAN (Virtual Extensible LAN) na virtuálních přepínačích jakkoli úspěšná, hardwarové implementace jsou z pohledu výkonu efektivnější.
Třetí scénář se zaměřuje na výstavbu systémů třídy hosting & computing, které obsahují řídicí prvek, ale postrádají jakoukoli nadřazenou platformu, se kterou by bylo nutné integrovat. Jednou z možností realizace tohoto scénáře je samostatný SDN řídicí prvek Agile Controller-DCN. Tuto architekturu mohou systémoví administrátoři využívat k provádění každodenních operací správy sítě. Vyšší varianta třetího scénáře se opírá o interakci Agile Controller-DCN s VMware vCenter, spojeny určitým obchodním procesem, avšak opět bez nadřazeného systému správy.
Čtvrtý scénář je zajímavý — integrace s nadřazenou platformou na bázi OpenStack nebo našeho produktu virtualizace FusionSphere. Registrujeme mnoho žádostí o podobná architektonická řešení, z nichž největší popularitu má OpenStack (CentOS, Red Hat atd.). Záleží na tom, jaká platforma orchestrace a správy výpočetních prostředků se používá v datovém centru.
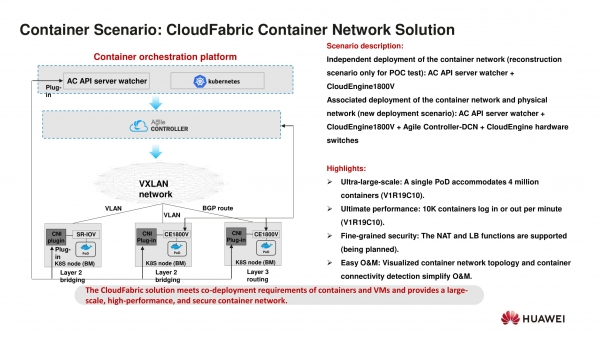
Pátý scénář je zcela nový. Kromě široce známých hardwarových switchů zahrnuje distribuovaný virtuální switch CloudEngine 1800V (CE1800V), který lze používat pouze s KVM (Kernel-based Virtual Machine). Tato architektura předpokládá spojení Agile Controller-DCN s platformou pro kontejnerizaci Kubernetes pomocí pluginu CNI. Takto Huawei spolu se světem směřuje od virtualizace hostitelů k virtualizaci operačních systémů.
Více o kontejnerizaci
Dříve jsme již zmínili virtuální switch CE1800V, nasazovaný pomocí Agile Controller-DCN. V kombinaci s hardwarovými switchemi Huawei tvoří jakýsi „hybridní overlay“. V blízké budoucnosti získají kontejnerové scénáře od Huawei podporu funkcí NAT a vyvažování zátěže.
Omezením architektury je nemožnost používat CE1800V samostatně od Agile Controller-DCN. Je také třeba mít na paměti, že jeden PoD platformy Kubernetes může obsahovat maximálně 4 miliony kontejnerů.
Připojení k síti VXLAN datového centra se uskutečňuje prostřednictvím VLAN (Virtual Local Area Network), existuje však i varianta, kdy CE1800V funguje jako VTEP s procesem BGP (Border Gateway Protocol). To umožňuje výměnu BGP směrování s páteřní sítí bez zapojení samostatných hardwarových switchů.
Sítě řízené záměry: sítě analyzující záměry
Koncept sítě řízené záměry (IDN) od Huawei byl představen již v roce 2018. Od té doby společnost nepřetržitě pracuje na sítích, které pomocí technologie cloud computingu, velkých dat a umělé inteligence analyzují cíle a záměry uživatelů.
V podstatě mluvíme o přechodu od automatizace k autonomii. Vyjádřený záměr uživatele se vrací ve formě doporučení síťových produktů, jak tento záměr realizovat. Základem této funkčnosti jsou schopnosti Agile Controller-DCN, které budou přidány do produktu, aby zajistily realizaci ideologie IDN.
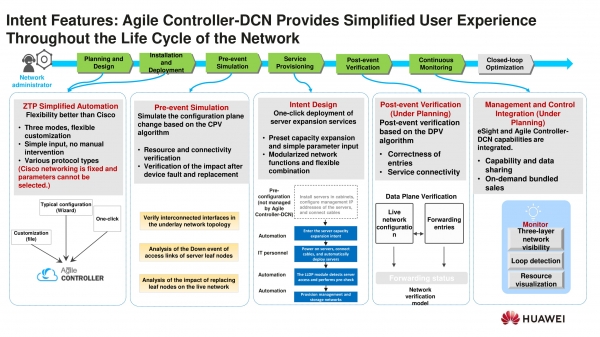
V budoucnu s implementací IDN bude možné nasazovat síťové služby jedním kliknutím, což znamená nejvyšší úroveň automatizace. Modulární architektura funkcí sítě a možnost kombinovat tyto funkce umožní administrátorovi jednoduše uvést, jaké služby je třeba zpřístupnit v konkrétní síťové segmentaci.
K dosažení takové úrovně správy je velmi důležitý proces ZTP (Zero Touch Provisioning). Huawei dosáhl v této oblasti významného pokroku, díky čemuž nabízí možnost plného nasazení sítě "z krabice".
Následující proces instalace a nasazení nezbytně zahrnuje postup kontroly konektivity mezi zdroji (network connectivity) a hodnocení změn v výkonu sítě v závislosti na režimech jejího provozu. Tento krok zahrnuje provedení simulace před zahájením reálného provozu.
Dalším krokem je nastavení služeb podle potřeb klienta (service provisioning) a jejich verifikace, která se provádí vestavěnými nástroji od Huawei. Poté zbývá pouze zkontrolovat výsledek.
Celou popsanou cestu nyní lze absolvovat pomocí jednoho komplexního mechanismu založeného na platformě iMaster NCE, obsahující Agile Controller-DCN a systém správy síťových prvků (EMS) eSight.
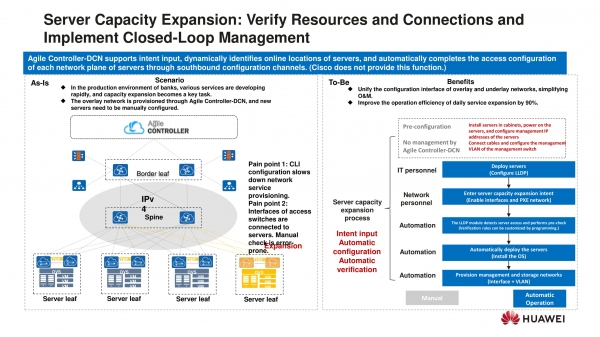
V současné době Agile Controller-DCN dokáže kontrolovat dostupnost zdrojů a existenci spojení, a také proaktivně (po schválení administrátora) reagovat na vzniklé problémy v síti. Přidání potřebných služeb se nyní provádí ručně, ale do budoucna má Huawei v plánu tuto a další operace, jako je nasazení serverů a konfigurace sítí pro úložiště dat, automatizovat.
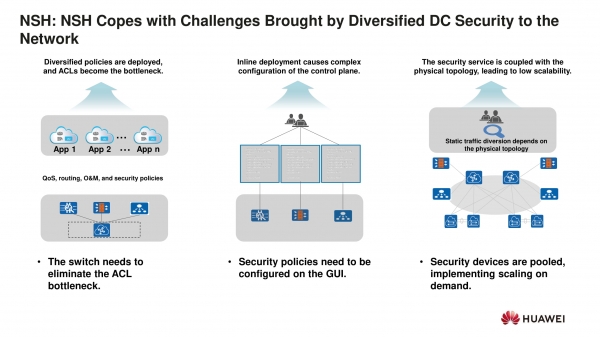
Servisní řetězce a mikrosegmentace
Agile Controller-DCN je schopen zpracovávat servisní hlavičky (Net Service Headers, nebo NSH), které jsou obsaženy v paketech VXLAN. To se používá k vytváření servisních řetězců (service chains). Například, pokud chcete zaslat určité typy paketů po trase, která je odlišná od té, kterou nabízí standardní protokol směrování. Před opuštěním sítě musí projít nějakým zařízením (firewall atd.). K tomu stačí nakonfigurovat servisní řetězec s požadovanými pravidly. Díky tomuto mechanismu lze například konfigurovat bezpečnostní politiky, ale jsou možné i jiné oblasti použití.
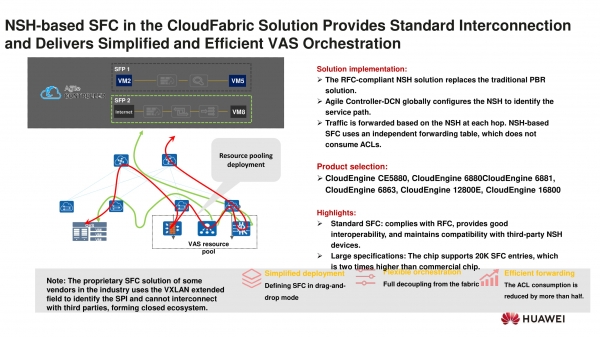
Na schématu je názorně znázorněna činnost RFC-kompatibilních servisních řetězců, založených na NSH, a je uveden seznam podporujících hardwarových přepínačů.
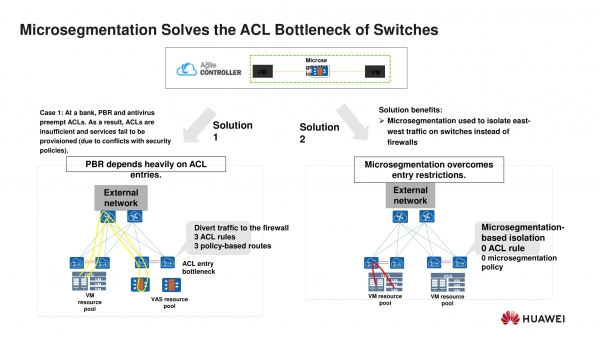
Možnosti řešení Huawei v oblasti vytváření servisních řetězců jsou doplněny nástroji mikrosegmentace – metodou síťové bezpečnosti, která zahrnuje izolaci bezpečnostních segmentů až po jednotlivé prvky pracovního zatížení. Překonat "úzké hrdlo" seznamů řízení přístupu (Access Control List nebo ACL) pomáhá absence potřeby manuálně konfigurovat ohromné množství ACL.
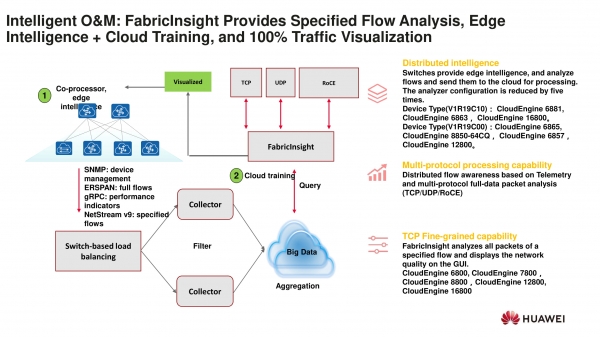
Inteligentní provoz
Při přechodu k otázkám provozu sítě nelze nezmínit další komponentu onkologického brandu iMaster NCE — inteligentní analyzátor sítě FabricInsight. Ten poskytuje široké možnosti pro sběr telemetrie a informací o toků dat v síti. Telemetrie se shromažďuje pomocí gRPC a akumuluje údaje o úspěšných, zpožděných v bufferu a ztracených paketech. Druhá velká část informací se agreguje prostřednictvím ERSPAN (Encapsulated Remote Switch Port Analyzer) a poskytuje přehled o toku dat v datovém centru. V podstatě jde o sběr TCP záhlaví a objemů informací, předávaných během každé TCP session. To je možné provádět s použitím různých zařízení Huawei — jejich seznam je uveden na schématu.
Nezapomnělo se ani na SNMP a NetStream, takže Huawei využívá jak staré, tak nové mechanismy, aby přešel od sítě jako "černé skříňky" k síti, o které víme doslova všechno.
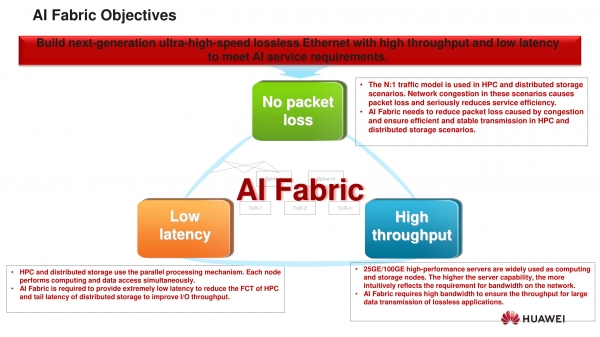
AI Fabric: chytré sítě bez ztrát
Funkce AI Fabric, podporované naším vybavením, mají za cíl proměnit Ethernet na vysokovýkonnou síť s nízkými latencemi a bez ztrát paketů. To je nutné pro realizaci základních scénářů implementace aplikací v datovém centru.
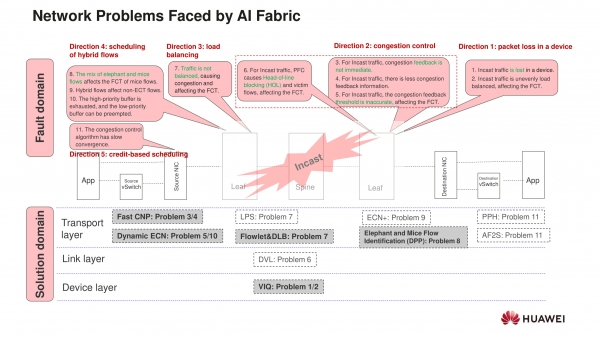
Na výše uvedeném schématu vidíme problémy, se kterými se můžeme při provozu sítě setkat:
- ztráta paketů;
- přetečení bufferů;
- problém optimálního vytížení sítě při využívání paralelních spojení.
V zařízeních Huawei jsou implementovány mechanismy, které umožňují řešit všechny tyto problémy. Například na úrovni čipu je zaváděna technologie virtuálních příchozích front, která zároveň zabraňuje blokování na vstupu (HOL blocking).
Na úrovni protokolů funguje mechanismus Dynamic ECN — dynamická změna velikosti bufferu, a také Fast CNP — rychlé zasílání informací o problémech v síti zpět k odesílateli.
Vyrovnat práva tokům a pomocí technologie Dynamic Packet Prioritization (DPP), která spočívá v umístění krátkých fragmentů dat z různých toků do samostatné vysoce prioritní fronty. Tímto způsobem mají krátké pakety větší šanci "přežít" v prostředí dlouhých, těžkých toků.
Ujasněme, že pro efektivní fungování výše uvedených mechanismů musí být tyto podporovány přímo vybavením.
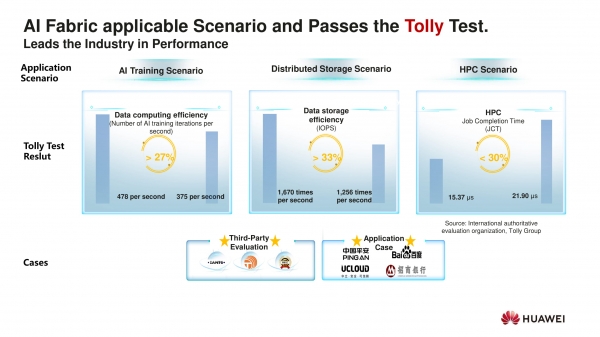
Všechny tyto funkce se aplikují v jednom ze tří scénářů využití hardware Huawei:
- při budování systémů umělé inteligence založených na distribuovaných aplikacích;
- při vytváření distribuovaných systémů pro ukládání dat;
- při vytváření systémů pro vysoce výkonné výpočty (HPC).
Myšlenky uvedené do „hardware“
Po projednání typických scénářů využití řešení Huawei a výčtu jejich hlavních funkcí se zaměříme přímo na hardware.
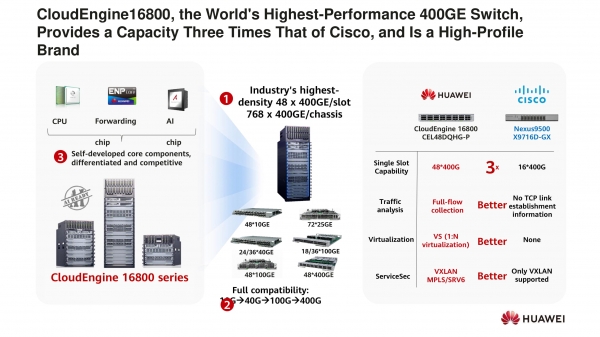
CloudEngine 16800 je platforma, která zajišťuje práci prostřednictvím rozhraní 400 Gbit/s. Její charakteristickou vlastností je přítomnost vedle CPU vlastních forwarding chip a procesoru umělé inteligence, nezbytného pro realizaci možností AI Fabric.
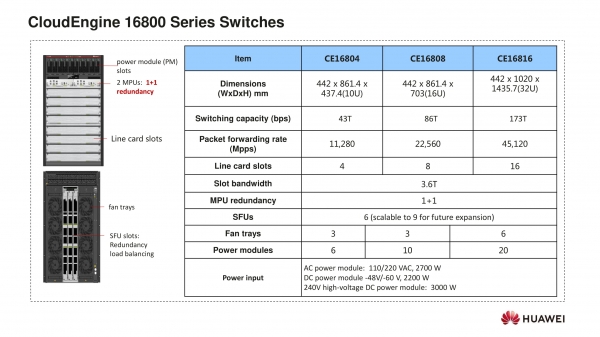
Platforma je navržena podle klasické ortogonální architektury se systémem odvádění vzduchu front to back a dodává se s jedním ze tří typů šasi — na 4 (10U), 8 (16U) nebo 16 (32U) slotů.
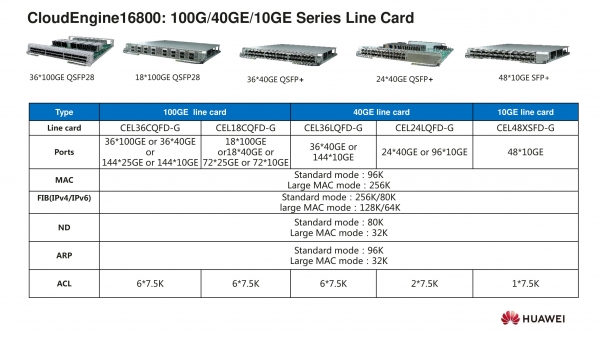
V CloudEngine 16800 mohou být použity různé typy lineárních karet. Mezi nimi tradiční 10-gigabitové, stejně jako 40- a 100-gigabitové, včetně zcela nových. K vydání se plánují karty s rozhraními 25 a 400 Gbit/s.
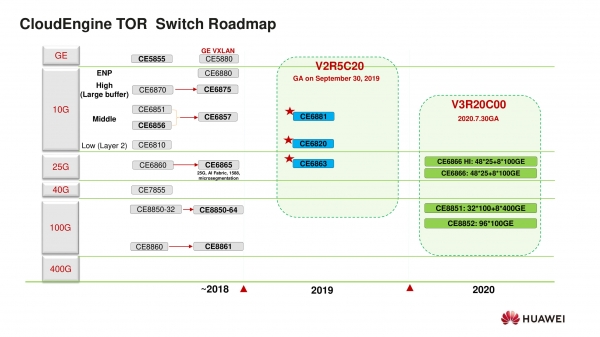
Pokud jde o přepínače typu ToR (Top of Rack), jejich aktuální modely jsou uvedeny na časové ose výše. Největší zájem vzbuzují nové 25-gigabitové modely, 100-gigabitové přepínače s 400-gigabitovými uplinky, a také vysoce husté 100-gigabitové s 96 porty.
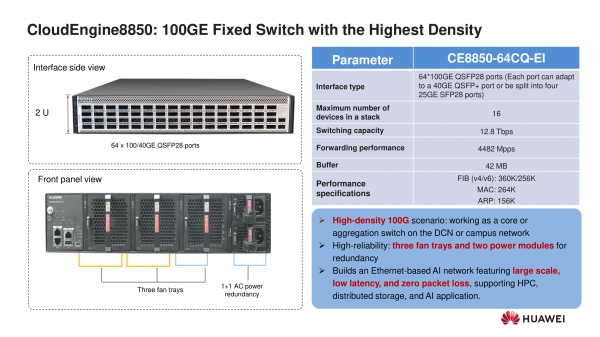
Hlavní pevný přepínač Huawei v současnosti je CloudEngine 8850. Měl by být nahrazen modelem 8851 s 32 rozhraními 100 Gbit/s a osmi rozhraními 400 Gbit/s, a také s možností jejich rozdělení na 50, 100 nebo 200 Gbit/s.
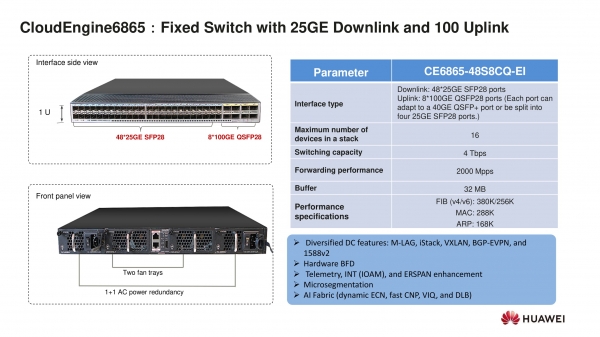
Další pevný přepínač CloudEngine 6865 stále zůstává v řadě aktuálních produktů Huawei. Je to skvěle se osvědčující „pracovní kůň“ s přístupem 10 / 25 Gbit/s a osmi 100-gigabitovými uplinky. Kromě toho podporuje AI Fabric.
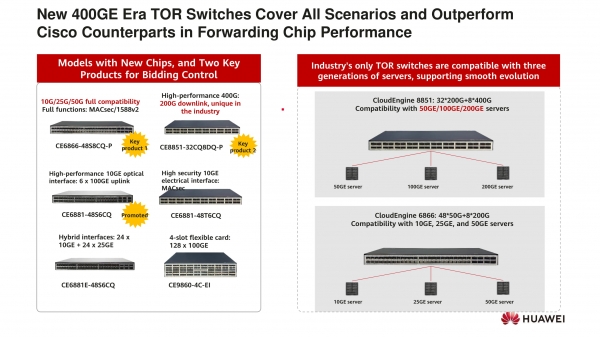
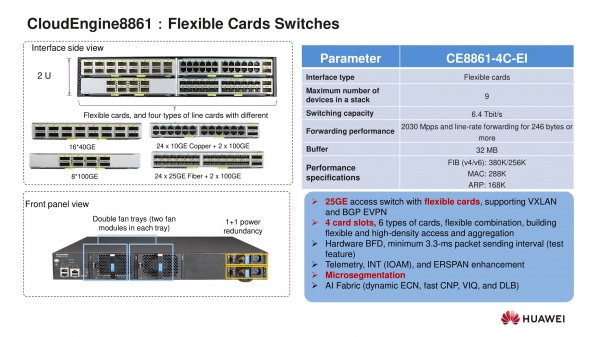
Na schématu jsou zobrazeny specifikace všech nových modelů přepínačů, jejichž příchod očekáváme v nejbližších měsících, pokud ne týdnech. Určitá zpoždění s jejich uvedením na trh souvisejí se situací kolem koronaviru. Také nadále zůstávají aktuální otázky týkající se sankčního tlaku na společnost Huawei, nicméně všechny tyto události mohou mít vliv pouze na termíny premiéry.
Více informací o řešeních Huawei a jejich aplikacích lze snadno získat registrací na naše webináře nebo přímým kontaktem se zástupci společnosti.
***
Připomínáme, že naši odborníci pravidelně vedou webináře o produktech Huawei a technologiích, které se v nich používají. Seznam webinářů na nadcházející týdny je dostupný na .
Zdroj: habr.com
