

Před pár lety začala výzkumná agentura a poskytovatelé informační bezpečnosti podávat zprávy o počtu DDoS útoků. Ale již ve 1. čtvrtletí 2019 stejní výzkumníci informovali o jejich ohromujícím o 84 %. A pak se to jen zhoršovalo. Dokonce ani pandemie nepřispěla k atmosféře klidu — naopak, kyberzločinci a spammeři to považovali za skvělý signál k útoku a objem DDoS vzrostl .
Jsme si jisti, že doba jednoduchých a snadno odhalitelných DDoS útoků (a jednoduchých nástrojů, které je mohou zamezit) již skončila. Kyberzločinci se naučili lépe skrývat tyto útoky a provádět je čím dál rafinovaněji. Temná průmyslová sféra přešla od brute force k útokům na úrovni aplikací. Získává vážné zakázky na narušování obchodních procesů, včetně těch zcela offline.
Vnikání do reality
V roce 2017 vedla řada DDoS útoků zaměřených na dopravní služby ve Švédsku k dlouhým . V roce 2019 došlo k výpadku prodejních systémů národního železničního operátora Dánska , což mělo za následek, že na stanicích nefungovaly automaty na jízdenky a automatické brány, a více než 15 tisíc cestujících nemohlo nikam odjet. Ve stejném roce silný kyberútok způsobil výpadek dodávky elektřiny ve .
Důsledky DDoS útoků nyní pociťují nejen online uživatelé, ale i lidé, jak se říká, IRL (v reálném životě). Ačkoli historicky útočníci mířili pouze na online služby, nyní je často jejich cílem narušit jakékoli obchodní operace. Podle našich odhadů má dnes více než 60 % útoků takový cíl — za účelem vydírání nebo nečistého konkurenčního boje. Zvláště zranitelné v tomto kontextu jsou transakce a logistika.
Chytré a drahé
DDoS nadále zůstává jedním z nejrozšířenějších a nejrychleji rostoucích typů kyberkriminality. Podle odborníků se od roku 2020 jejich počet bude jen zvyšovat. To je spojeno s různými důvody — jak s ještě větším přechodem podniků do online kvůli pandemii, tak s vývojem samotného stínového odvětví kyberkriminality a dokonce i s .
DDoS útoky se staly "populárními" kvůli snadnosti nasazení a nízkým nákladům: ještě před pár lety je bylo možné spustit za 50 dolarů denně. Dnes se cíle i metody útoků změnily, což vedlo k jejich zvýšené složitosti a následně k nárůstu nákladů. Ano, ceny od 5 dolarů za hodinu stále existují v cenících (ano, kyberzločinci mají ceníky a tarifní sítě), ale za web s ochranou již požadují od 400 dolarů za den, zatímco cena "individuálních" zakázek pro velké společnosti dosahuje několika tisíc dolarů.
Nyní existují dva hlavní typy DDoS útoků. První má za cíl učinit online zdroj nedostupným po určitou dobu. Platby za ně kyberzločinci berou za čas samotného útoku. V tomto případě DDoS operátor nezajímá žádný konkrétní výsledek, a klient fakticky provádí předplacení za zahájení útoku. Tyto metody jsou dost levné.
Druhý typ útoků se platí až po dosažení určitého výsledku. Ty jsou už zajímavější. Jsou mnohem složitější na provedení a tudíž výrazně dražší, protože útočníci musí vybírat nejefektivnější metody k dosažení cílů. Ve společnosti Variti někdy hrajeme celé šachové partie s kyberzločinci, kdy oni okamžitě mění taktiku a nástroje a pokouší se prorazit několik zranitelnostmi na několika úrovních. To jsou rozhodně týmové útoky, při kterých hackeři skvěle vědí, jak reagovat a čelit činnostem obránců. Bojovat proti nim není jen obtížné, ale také velmi nákladné pro společnosti. Například jeden z našich klientů, velký maloobchodník, udržoval téměř tři roky tým o 30 lidech, jehož úkolem bylo bojovat proti DDoS útokům.
Podle údajů společnosti Variti tvoří jednoduché DDoS útoky, prováděné převážně z nudy, trolling nebo nespokojenosti s určitými firmami, v současnosti méně než 10 % všech DDoS útoků (samozřejmě, že u nezabezpečených zdrojů může být statistika jiná, my se díváme na údaje našich klientů). Vše ostatní je práce profesionálních týmů. Zároveň tři čtvrtiny všech "špatných" botů jsou složité boty, které je obtížné odhalit pomocí většiny moderních tržních řešení. Imitují chování skutečných uživatelů nebo prohlížečů a vkládají vzory, které ztěžují rozlišování mezi "dobrými" a "špatnými" požadavky. To činí útoky méně nápadnými a tedy účinnějšími.
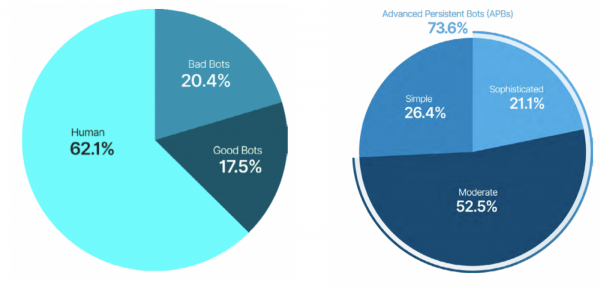
Údaje od GlobalDots
Nové cíle DDoS
Zpráva od analytiků z GlobalDots naznačuje, že boti nyní generují 50 % veškerého webového provozu, přičemž 17,5 % z nich jsou konkrétně škodliví boti.
Boti umějí různými způsoby ztěžovat život firmám: kromě toho, že "zhazují" webové stránky, nyní také zvyšují náklady na reklamu, klikání na reklamy, parsují ceny, aby je snížili o haléř a přetáhli kupující, a kradou obsah s různými nekalými cíli (například jsme nedávno o stránkách s ukradeným obsahem, které nutí uživatele řešit cizí captchy). Boti silně zkreslují různé podnikatelské statistiky, což vede k rozhodnutím na základě chybných údajů. DDoS útok často slouží jako zakrytí pro ještě závažnější trestné činy, jako je hacking a krádež dat. A nyní vidíme, že přibyl celý nový klasifikace kybernetických hrozeb — to je narušení určitých podnikatelských procesů společnosti, často offline (protože v současnosti nemůže nic být úplně "offline"). Zvlášť často vidíme, že jsou narušovány logistické procesy a komunikace se zákazníky.
"Nedoručeno"
Logistické podnikové procesy jsou klíčové pro většinu firem, proto jsou často terčem útoků. Zde jsou scénáře útoků, které k tomu mohou nastat.
Není skladem
Pokud pracujete v oblasti online obchodu, určitě už znáte problém falešných objednávek. Při těchto útocích roboti přetěžují logistické zdroje a činí zboží nedostupným pro ostatní zákazníky. Umisťují obrovské množství falešných objednávek, které odpovídají maximálnímu počtu dostupného zboží. Toto zboží pak není uhrazeno a po nějaké době se vrací na web. Ale to už je příliš pozdě: bylo označeno jako „není skladem“ a část zákazníků už odešla ke konkurenci. Taktika je velmi dobře známá v odvětví letenek, kde roboti někdy okamžitě „vypustí“ všechny letenky prakticky ihned po jejich zveřejnění. Například jeden z našich klientů – velká letecká společnost – utrpěl takovému útoku, který provedli čínští konkurenti. Během dvou hodin jejich roboti objednali 100% letenek na určité trasy.
Sneakers bots
Další populární scénář: roboti okamžitě nakupují celou řadu produktů a jejich majitelé je pak prodávají později za přemrštěné ceny (průměrná přirážka činí 200%). Takovýmto robotům se říká sneakers bots, protože s tímto problémem se dobře znají v průmyslu módních tenisek, zejména pokud jde o limitované kolekce. Roboti prakticky během minut skupovali právě vydané nové modely, zatímco blokovali web tak, aby se tam nemohli dostat skuteční uživatelé. Je to vzácný případ, kdy o robotech psaly módní časopisy. Ačkoli v podstatě, překupníci vstupenek na prestižní akce, jako jsou fotbalové zápasy, používají stejný scénář.
Další scénáře
Ale to není všechno. Existuje ještě složitější varianta útoků na logistiku, která hrozí vážnými ztrátami. Tímto mohou být roboti angažováni, pokud má služba možnost “Platba při převzetí zboží”. Roboti zanechávají falešné objednávky na takové zboží, uvádějí falešné nebo dokonce reálné adresy nic netušících lidí. Společnosti tak nesou obrovské náklady na dopravu, skladování a zjišťování podrobností. Během této doby je zboží nedostupné pro ostatní klienty a navíc zabírá místo ve skladu.
Co dalšího? Boti zanechávají masové falešné negativní recenze na zboží, zahlcují funkci "vrácení platby", blokují transakce, kradou údaje zákazníků, spamují skutečné kupující — možností je mnoho. Dobrou ukázkou je nedávný útok na DHL, Hermes, AldiTalk, Freenet, Snipes.com. Hackeři , že testují "ochranné systémy proti DDoS", a nakonec znefunkčnili portál obchodních klientů společnosti a všechna API. Výsledkem byly velké přerušení dodávek zboží zákazníkům.
Zavolejte zítra
Minulý rok Federal Trade Commission (FTC) oznámila zdvojnásobení počtu stížností ze strany podniků a uživatelů na spamové a podvodné telefonní boty. Podle některých odhadů tvoří všech hovorů.
Stejně jako v případech DDoS jsou cíle TDoS — masových útoků botů na telefony — od “losování” až po neférovou konkurenci. Boti dokážou zahlcovat kontaktní centra a zamezit skutečným klientům. Tato metoda je účinná nejen pro call centra s “živými” operátory, ale i tam, kde jsou používány systémy AVR. Boti také mohou hromadně napadat jiné komunikační kanály se zákazníky (chaty, e-maily), narušovat fungování CRM systémů a dokonce v určité míře negativně ovlivňovat řízení personálu, neboť operátoři jsou přetíženi, snaží se zvládnout krizi. Útoky mohou být také synchronizovány s tradičním útokem DDoS na online zdroje oběti.
Nedávno podobný útok narušil činnost záchranné služby ve Spojených státech — obyčejní lidé, kteří akutně potřebovali pomoc, se prostě nemohli dovolat. Přibližně ve stejnou dobu postihla stejná situace Dublinský zoologickou zahradu: nejméně 5000 lidí obdrželo spam v podobě textových SMS zpráv, pobízejících je k naléhavému zavolání na telefonní číslo zoo a požádání o neexistující osobu.
Wi-Fi nebude
Kyberzločinci mohou také snadno zablokovat celou firemní síť. Často se blokování IP používá jako opatření proti DDoS útokům. Ale to je nejen neefektivní, ale také velmi nebezpečná praxe. IP adresu je snadné najít (například pomocí monitorování zdrojů) a snadno ji vyměnit (nebo falšovat). Naši klienti měli před příchodem do Variti případy, kdy blokování určité IP jednoduše vypnulo Wi-Fi v jejich vlastních kancelářích. Byl případ, kdy klientovi „podstrčili“ potřebnou IP a on zablokoval přístup k jeho zdroji uživatelům z celého regionu, aniž by si toho dlouho všiml, protože zbytek zdroje fungoval bez problémů.
Co je nového?
Nové hrozby vyžadují nová řešení pro ochranu. Nicméně tato nová nika na trhu teprve začíná vznikat. Řešení pro efektivní odrážení jednoduchých útoků botů je spousta, ale u složitějších to tak jednoduché není. Mnoho řešení stále používá metody blokování IP. Jiným trvá určitou dobu, než shromáždí primární data pro zahájení práce, a těchto 10-15 minut se může stát zranitelností. Existují řešení založená na strojovém učení, která umožňují určit bota podle jeho chování. A zároveň se týmy „té“ strany chlubí, že mají už boty, které mohou napodobovat skutečné, které nejsou od lidských vzorů k rozlišení.
Co dělat, pokud musíte bojovat s profesionálními týmy botmakerů a složitými, vícestupňovými útoky najednou na několika úrovních?
Naše zkušenosti ukazují, že je třeba se soustředit na filtrování nelegitimních požadavků bez blokování IP adres. Pro složité DDoS útoky je potřeba filtraci provádět na několika úrovních, včetně transportní úrovně, úrovně aplikací a API rozhraní. Díky tomu je možné odrážet i nízkofrekvenční útoky, které jsou obvykle neviditelné, a proto jsou často propouštěny dál. Nakonec je také nutné propustit všechny skutečné uživatele i během aktivní fáze útoku.
Za druhé, firmám je potřeba umožnit vytváření vlastních vícestupňových ochranných systémů, do nichž budou kromě nástrojů pro prevenci DDoS útoků integrovány také systémy proti podvodům, krádežím dat, ochraně obsahu a tak dále.
Za třetí, musí fungovat v reálném čase od prvního požadavku — schopnost okamžitě reagovat na bezpečnostní incidenty výrazně zvyšuje šance na prevenci útoku nebo snížení jeho destruktivní síly.
Blízká budoucnost: správa reputace a shromažďování velkých dat pomocí botů
Historie DDoS se vyvíjela od jednoduchého po složité. Zatímco na začátku byla cílem útočníků snaha o zastavení webových stránek, nyní považují za efektivnější cílit na klíčové obchodní procesy.
Složitost útoků bude nadále růst, to je nevyhnutelné. Kromě toho, co špatní boti dělají nyní — krádež dat a jejich falšování, vydírání, spam — budou boti shromažďovat data z velkého množství zdrojů (Big Data) a vytvářet "důvěryhodné" falešné účty pro řízení vlivu, reputace nebo masového phishingu.
V současné době si pouze velké společnosti mohou dovolit investice do ochrany proti DDoS a botům, ale ani ony obvykle nedokážou zcela sledovat a filtrovat provoz generovaný boty. Jedinou pozitivní stránkou složitějších útoků botů je, že to motivuje trh k vytváření "inteligentních" a sofistikovanějších ochranných řešení.
Co si myslíte — jak se bude vyvíjet odvětví ochrany proti botům a jaká řešení jsou na trhu již nyní potřebná?
Zdroj: habr.com
