

Ve světě internetu, stejně jako v běžném životě, ne vždy otevřené dveře znamenají, že všechno, co za nimi je, bude přístupné, a uzavřené dveře ne vždy zaručují klid.
Dnešní příběh se zabývá několika velkými úniky dat a finančními krádežemi v historii celosvětového internetu.
Tragický příběh mladého talentu
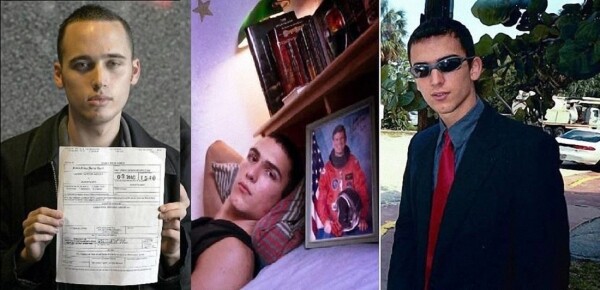
Se jménem zázračného dítěte Jonathana Josepha Jamese je spojena jedna z nejtemnějších kapitol v historii hackingu. Patnáctiletý teenager prolomil sítě své školy, telekomunikační společnosti Bell South, překonal ochranu serverů NASA a ukradl množství cenných informací, včetně zdrojových kódů ISS; v seznamu zločinů Jamese je také proniknutí na servery Ministerstva obrany jeho země.
Sám mladík se mnohokrát vyjádřil k tomu, že nedůvěřuje vládě a že uživatelé si za zranitelnosti svých počítačů mohou sami. Zvlášť James tvrdil, že ignorování aktualizací software je přímou cestou k tomu, abyste byli jednou hacknuti. Zastaralé programy někdo už určitě hacknul, tvrdil. K vývoji velkých ministerstev a společností se hacker stavěl s patřičným pohrdáním, domníval se, že jsou nadhodnocené.
Škoda způsobená útoky Jonathana byla odhadována na miliony dolarů a jeho příběh skončil tragicky, v roce 2008, ve věku 24 let hacker spáchal sebevraždu.
Mnozí ho spojovali s masovými hackerskými útoky v roce 2007, zejména s krádeží informací o kreditních kartách milionů klientů maloobchodní sítě TJX, ale James to popíral. Kvůli těmto událostem a tristnímu konci mnozí považují, že hacker mohl být ve skutečnosti zavražděn.
Krach kryptoměnové burzy
Nedávno prudký vzestup ceny bitcoinu vzbudil zájem uživatelů sítě.
I když s odstupem času, rádi vzpomínáme na příběh zkrachovalé burzy Mount Gox, která zkrachovala v důsledku několika hackerských útoků. K srpnu 2013 tvořilo asi 47 % všech transakcí v síti Bitcoin, provádělo se přes tento trh, a objem obchodů v dolarech přesahoval 80 procent celosvětového obratu kryptoměn; v lednu 2014 zaujímal servis třetí místo podle objemu obchodů na trhu, což svědčí o jeho významu v kryptotradingu v té době.
Ve skutečnosti problém nespočíval pouze v hackerských útocích; Mount Gox postrádal jakýkoliv systém kontroly verzí, což ztěžovalo sledování zranitelností kódu, ani účetní systém, který by mu umožnil sledovat finanční operace. To je dokonalým příkladem "otevřených dveří". Útok na zranitelnost objevenou v roce 2014 byl pouze otázkou času. V důsledku činnosti útočníků, která trvala přibližně 3 roky, burza přišla o více než půl miliardy dolarů.
Šílené finanční a reputační náklady zcela zničily Mount Gox a následné transakce zkolabovaly kurz bitcoinu. V konečném důsledku kvůli činům hackerů přišlo o své úspory v virtuální měně ohromné množství lidí. Jak později prohlásil Mark Karpeles (generální ředitel Mt.Gox) u soudu v Tokiu: "Technické problémy na platformě otevřely přístup k nelegálnímu vyjmutí prostředků našich klientů útočníky."
Osobnost všech pachatelů nebyla stanovena, ale v roce 2018 byl zatčen Alexander Vinnik, který čelil obvinění z praní špinavých peněz v částce "od čtyř do devíti miliard dolarů". Právě na takové částky (v závislosti na aktuálním směnném kurzu) se odhadují ztracené 630 tisíc bitcoiny v důsledku krachu Mt.Gox.
Hacknutí Adobe Systems
V roce 2013 došlo k největší hackerské krádeži osobních údajů uživatelů.
Vývojář Adobe Systems oznámil, že zločinci ukradli zdrojový kód softwaru a data téměř 150 milionů lidí.
Nepříjemnost situace byla způsobena samotnou společností; první známky poškození uvnitř systému byly zjištěny již 2 týdny před hackem, ale specialisté Adobe je považovali za nesouvisející s hackery. Později společnost zveřejnila zmírněná čísla ztrát, odvolávajíc se na nedostatek pevného potvrzení. V důsledku toho hackeři ukradli data téměř 3 milionů bankovních karet uživatelů z 150 milionů účtů, jednotlivé obavy byly vyvolány krádeží kódu; ovládáním zdrojového kódu mohli útočníci snadno reprodukovat drahý software.
Všechno skončilo jen drobným děsem; z neznámého důvodu hackeři nezačali využívat získané informace. V historii je mnoho nejasností a nedořečeností, údaje se výrazně liší v závislosti na čase a zdroji informací.
Adobe se vyhnula veřejnému odsouzení a nákladům na dodatečné zabezpečení, jinak by při případném využití získaných dat ztráty společnosti a uživatelů byly obrovské.
Morální hackeři
Skupina The Impact Team zničila webové stránky společnosti Avid Life Media (ALM).
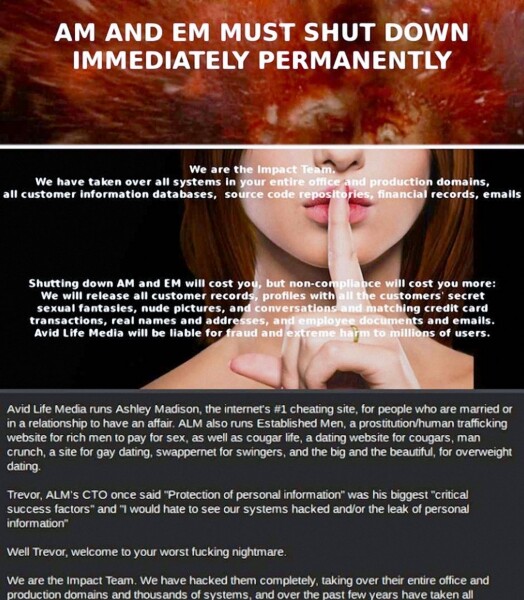
Většinou kyberzločinci kradou peníze nebo osobní údaje uživatelů k další manipulaci nebo přeprodeji, motivy skupiny hackerů The Impact Team však byly odlišné. Nejznámějším počinem těchto hackerů bylo zničení webových stránek patřících společnosti Avid Life Media. Tři weby této firmy, včetně portálu Ashley Madison, byly místem setkání pro lidi hledající nevěru.
Specifická orientace webů byla už tak předmětem diskusí, ale fakt zůstává nezměněn, na serverech Ashley Madison, Cougar Life a Established Men byly uloženy obrovské množství osobních údajů lidí, kteří podváděli své partnery. Zajímavé je, že vedení ALM také chtělo hacknout své konkurenty, v korespondenci CEO a CTO firmy byla zmínka o hackování jejich přímého konkurenta Nerve. Půl roku předtím se ALM chtěla stát partnerem Nerve a odkoupit jejich internetovou stránku. The Impact Team požadovala po vlastnících stránek úplné zastavení činnosti, jinak se všechny uživatelské údaje dostanou na veřejnost.
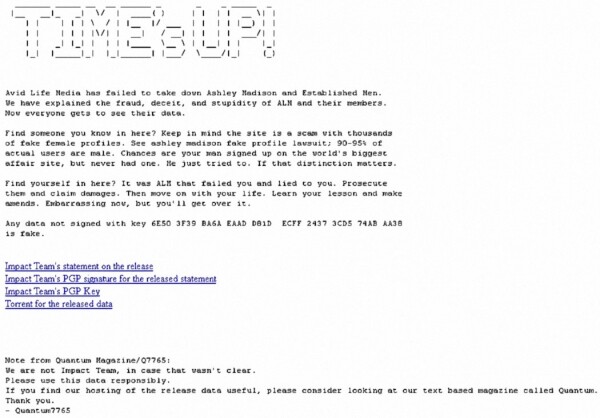
V Avid Life Media se rozhodli, že hackeři bluffují, a ignorovali je. Když uplynul vyhlášený čas, 30 dní, The Impact Team splnili svůj slib v plném rozsahu — na internetu se objevila data více než 30 milionů uživatelů, obsahující jejich jména, hesla, emailové adresy, externí údaje a historie zpráv. To vedlo k vlně rozvodů, skandálům a možná i… několika sebevraždám.
Byly motivy hackerů čisté, to je těžké říct, protože peníze za své činy nežádali. V každém případě je nepravděpodobné, že by taková spravedlnost stála za lidské životy.
Neznaje hranic ve své honbě za UFO
Gary McKinnon hacknul servery NASA, Ministerstva obrany, Námořnictva a Vzdušných sil USA.
Na závěr našeho vyprávění bychom se rádi zakončili na vtipné notě, říká se, že „hloupá hlava nedává rukám klid“, Garymu McKinnonovi, jednomu z hackerů, kteří se pokusili o NASA, toto přísloví dokonale sedí. Důvod, proč útočník překonal ochranné systémy téměř stovky počítačů s tajnými daty, je ohromující; Gary je přesvědčen, že americká vláda a vědci skrývají před občany informace o mimozemšťanech, jakož i o alternativních zdrojích energie a dalších technologiích, které by byly užitečné pro obyčejné lidi, ale ne výhodné pro korporace.
V roce 2015 dal Gary McKinnon rozhovor Richardu D. Hallovi na kanále RichPlanet TV.
Pověděl, že několik měsíců sbíral informace ze serverů NASA, seděl doma a používal jednoduchý počítač s Windows, a získal přístup k souborům a složkám obsahujícím údaje o tajném vládním programu USA pro meziplanetární lety a zkoumání vesmíru, technologiích antigravitace, volné energie a to je daleko od vyčerpávajícího seznamu informací.
McKinnon je skutečný mistr svého oboru a upřímný snílek, ale stálo za to honit se za UFO a dostat se k soudnímu řízení? Kvůli ztrátám, které americké vládě způsobil, byl Gary nucen zůstat na území Velké Británie a žít ve strachu z extradice. Dlouho byl pod osobní ochranou Theresy May, tehdejší ministryně vnitra Velké Británie, která přímým příkazem zakázala jeho předání americkým úřadům. (Mimochodem, kdo věří v lidskost politiků? Možná je McKinnon skutečně nositelem cenných informací.) Doufejme, že hackerovi se vždy daří, protože v Americe mu hrozí 70letý trest vězení.
S největší pravděpodobností někde existují hackeři, kteří vykonávají svou činnost z touhy někomu pomoci nebo z lásky k umění, bohužel taková činnost je vždy dvojsečná. Příliš často hon za spravedlností nebo cizími tajemstvími ohrožuje blahobyt lidí. Nejčastěji se oběťmi stávají lidé, kteří nemají s hackery nic společného.
Pokud vás zajímají nějaká témata zmíněná v článku, napište do komentářů, možná je budeme moci podrobněji rozpracovat v jednom z následujících materiálů.
Dodržujte pravidla síťové bezpečnosti a chraňte se!
Na základě reklamy
Epic servery — to je s ochranou proti DDoS útokům, která je již zahrnuta v ceně tarifních plánů. Maximální konfigurace - 128 jader CPU, 512 GB RAM, 4000 GB NVMe.
Zdroj: habr.com
