

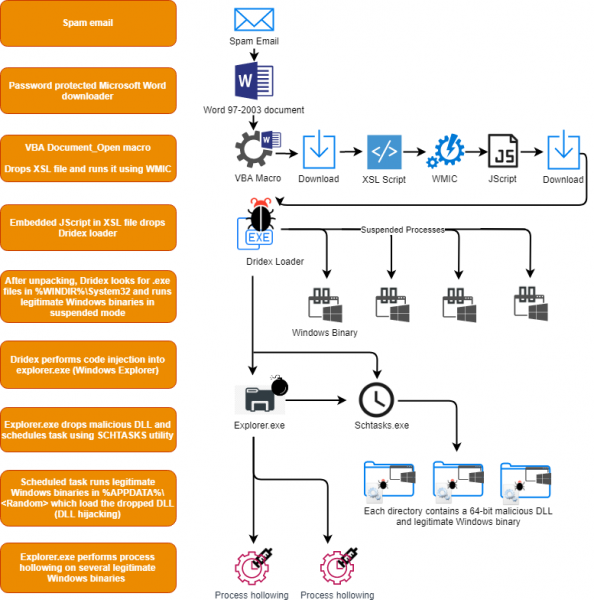
Jedním z často se vyskytujících typů útoků je generování škodlivého procesu v rámci zcela řádných procesů. Podezření může vzbudit cesta k spustitelnému souboru: často škodlivý software používá složky AppData nebo Temp, což není charakteristické pro legitimní programy. Spravedlnosti se musí uznat, že některé automatizované aktualizační utility se spouští v AppData, proto pouhá kontrola místa spuštění nestačí k tvrzení, že program je škodlivý.
Dalším faktorem legitimity je kryptografický podpis: mnoho originálních programů je podepsáno výrobcem. Činidlo absence podpisu lze použít jako metodu pro zjištění podezřelých prvků v autoloadu. Ale opět existuje škodlivý software, který využívá ukradený certifikát k vlastnímu podepsání.
Je také možné kontrolovat hodnoty kryptografických hashů MD5 nebo SHA256, které mohou odpovídat některým dříve zjištěným škodlivým programům. Lze provádět statickou analýzu prohlížením podpisů v programu (pomocí pravidel Yara nebo antivirových produktů). Existuje i dynamická analýza (spuštění programu v bezpečném prostředí a sledování jeho chování) a reverzní inženýrství.
Existuje mnoho znaků škodlivého procesu. V tomto článku se podíváme, jak povolit audit příslušných událostí ve Windows, a probereme znaky, na které se spoléhá vestavěné pravidlo pro identifikaci podezřelého procesu. InTrust je pro sběr, analýzu a ukládání nestrukturovaných dat, která již obsahuje stovky předem nastavených reakcí na různé typy útoků.
Při spuštění programu se načte do paměti počítače. Spustitelný soubor obsahuje počítačové instrukce a pomocné knihovny (například *.dll). Jakmile je proces spuštěn, může vytvářet další vlákna. Vlákna umožňují procesu vykonávat různé sady instrukcí současně. Existuje mnoho způsobů, jak se škodlivý kód dostat do paměti a spustit se, prozkoumejme některé z nich.
Nejjednodušší způsob, jak spustit škodlivý proces, je přimět uživatele, aby jej spustil přímo (například z přílohy e-mailu), a poté pomocí klíče RunOnce jej spouštět při každém zapnutí počítače. Sem patří také "bezsouborový" malware, který ukládá PowerShell skripty v registrech, které se spouštějí na základě spouštěče. V tomto případě je PowerShell skript škodlivým kódem.
Problém s explicitním spouštěním škodlivého software je ten, že se jedná o známý přístup, který se snadno odhaluje. Některé škodlivé programy provádějí mazanější taktiky, například používají jiný proces, aby mohly začít běžet v paměti. V důsledku toho může proces vytvořit jiný proces spuštěním určité počítačové instrukce a určením spustitelného souboru (.exe) k rozběhu.
Soubor lze zadat pomocí plné cesty (například C:Windowssystem32cmd.exe) nebo zkráceně (například cmd.exe). Pokud je zdrojový proces nebezpečný, umožní spouštění nelegitimních programů. Útok může vypadat takto: proces spustí cmd.exe bez uvedení plné cesty, útočník umístí svou vlastní verzi cmd.exe do takového místa, aby proces spustil jeho před legálním. Po spuštění škodlivého programu může on sám spustit legální program (například C:Windowssystem32cmd.exe), aby původní aplikace pokračovala ve správném fungování.
Varianta předchozího útoku — DLL injekce do legitimního procesu. Když je proces spuštěn, vyhledává a načítá knihovny, které rozšiřují jeho funkčnost. Pomocí DLL injekce útočník vytváří škodlivou knihovnu se stejným názvem a API jako ta legitimní. Program načítá škodlivou knihovnu a ta následně načítá legitimní, a podle potřeby pro vykonání operací ji vyvolává. Škodlivá knihovna začíná vykonávat roli proxy pro dobrou knihovnu.
Jiný způsob, jak umístit škodlivý kód do paměti, je vložit ho do nezabezpečeného procesu, který již běží. Procesy přijímají vstupy z různých zdrojů – čtou z internetu nebo souborů. Obvykle provádějí kontrolu, aby zajistily legitimitu vstupních dat. Ale některé procesy nemají dostatečnou ochranu při vykonávání instrukcí. Při takovém útoku neexistuje žádná knihovna na disku nebo spustitelný soubor se škodlivým kódem. Všechno je uloženo v paměti spolu se zneužívaným procesem.
Nyní se podíváme na metodu zahrnutí sběru podobných událostí ve Windows a na pravidlo v InTrust, které implementuje ochranu proti podobným hrozbám. Nejprve jej aktivujeme prostřednictvím konzole pro správu InTrust.
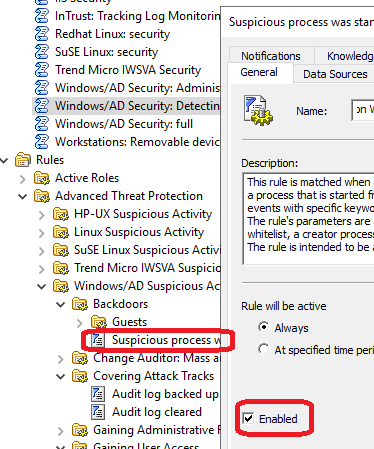
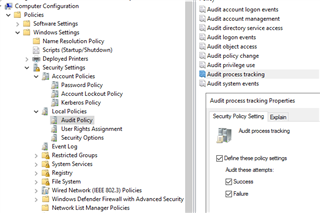
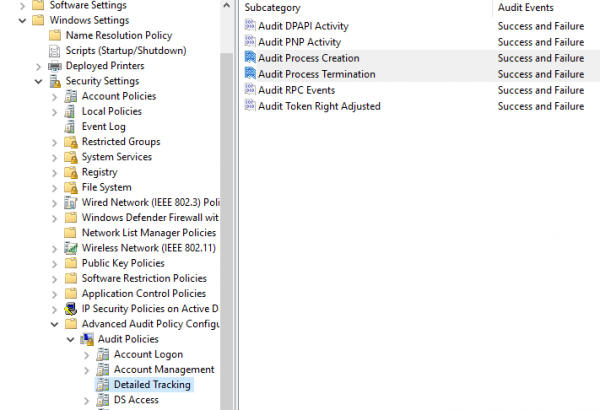
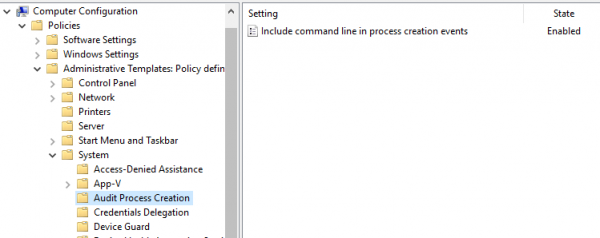
Pravidlo využívá možnosti sledování procesů operačního systému Windows. Bohužel aktivace sběru těchto událostí není vůbec zřejmá. Je potřeba změnit 3 různé nastavení skupinové politiky:
Konfigurace počítače > Politiky > Nastavení Windows > Bezpečnostní nastavení > Místní politiky > Politika auditu > Auditování sledování procesů
Konfigurace počítače > Politiky > Nastavení Windows > Bezpečnostní nastavení > Pokročilá konference politiky auditu > Politiky auditu > Podrobné sledování > Auditování vytváření procesů
Konfigurace počítače > Politiky > Šablony pro správu > Systém > Auditování vytváření procesů > Zahrnout příkazový řádek do událostí vytváření procesů
Po aktivaci pravidla InTrust umožňují odhalovat dosud neznámé hrozby, které vykazují podezřelé chování. Například lze identifikovat škodlivý software Dridex. Díky projektu HP Bromium je známo, jak taková hrozba funguje.
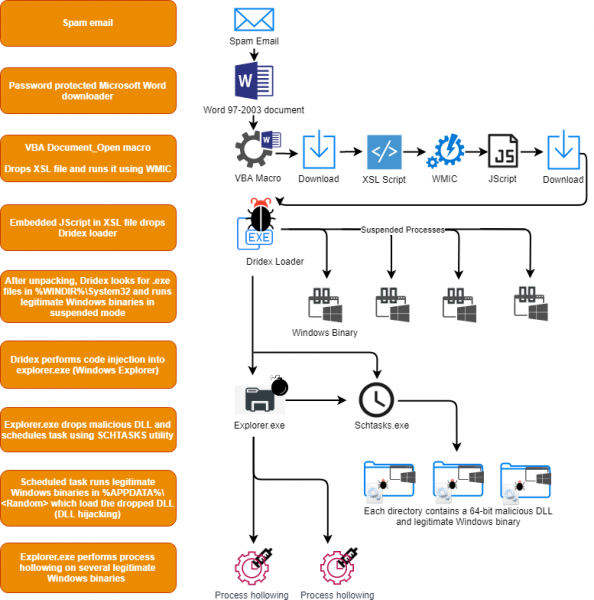
Ve svém postupu Dridex používá schtasks.exe k vytvoření naplánované úlohy. Použití této utility z příkazového řádku se považuje za velmi podezřelé chování, podobné jako spuštění svchost.exe s parametry, které ukazují na uživatelské složky, nebo s parametry, které připomínají příkazy „net view“ nebo „whoami“. Tady je úryvek odpovídajícího :
detection:
    selection1:
        CommandLine: '*svchost.exe C:Users\*Desktop\*'
    selection2:
        ParentImage: '*svchost.exe*'
        CommandLine:
            - '*whoami.exe /all'
            - '*net.exe view'
    condition: 1 of them
V InTrust je veškeré podezřelé chování zahrnuto do jedné pravidla, protože většina těchto akcí není specifická pro konkrétní hrozbu, ale spíše je podezřelá v celku a v 99 % případů je používána pro ne zcela ušlechtilé účely. Tento seznam akcí zahrnuje, ale není omezen na:
- Procesy vykonávané z neobvyklých míst, jako jsou uživatelské dočasné složky.
- Dobře známý systémový proces s podezřelým dědictvím — některé hrozby se mohou pokusit použít název systémových procesů, aby zůstaly skryté.
- Podezřelé vykonání administrativních nástrojů, jako je cmd nebo PsExec, když používají přihlašovací údaje místního systému nebo podezřelé dědictví.
- Podezřelé operace stínového kopírování — obvyklé chování ransomwaru před šifrováním systému, zabíjejí zálohy:
— Přes vssadmin.exe;
— Přes WMI. - Registrace dumpů celých větví registru.
- Horizontální pohyb škodlivého kódu při vzdáleném spuštění procesu pomocí příkazů, jako je at.exe.
- Podezřelé místní skupinové operace a doménové operace s použitím net.exe.
- Podezřelé operace brány firewall pomocí netsh.exe.
- Podezřelé manipulace s ACL.
- Použití BITS pro exfiltraci dat.
- Podezřelé manipulace s WMI.
- Podezřelé skriptové příkazy.
- Pokusy o dumpování zabezpečených systémových souborů.
Kombinované pravidlo funguje velmi dobře pro detekci hrozeb, jako jsou RUYK, LockerGoga a další ransomwary, škodlivé programy a kybernetické nástroje. Pravidlo bylo ověřeno dodavatelem v bojových prostředích, aby se minimalizovaly falešné poplachy. Díky projektu SIGMA většina těchto ukazatelů generuje minimální množství šumových událostí.
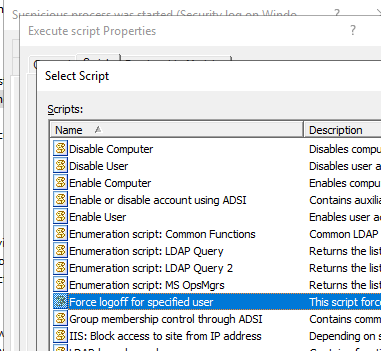
Jelikož je v InTrust toto pravidlo monitorování, můžete provést reakční skript jako odpověď na hrozbu. Můžete použít jeden ze zabudovaných skriptů nebo vytvořit svůj vlastní, a InTrust jej automaticky rozšíří.
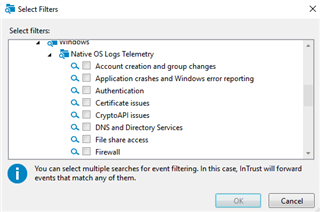
Kromě toho lze zkontrolovat veškerou telemetrii související s událostí: skripty PowerShell, provádění procesů, manipulace s naplánovanými úkoly, administrativní aktivitu WMI a použít je pro postmortem při incidentech bezpečnosti.
V InTrust je stovky dalších pravidel, mezi nimiž jsou:
- Detekce útoku verzování PowerShell — když někdo záměrně používá starší verzi PowerShell, protože ve starší verzi nebyla možnost auditu probíhajícího.
- Detekce přihlášení s vysokými privilegii — když účty, které jsou členy určité privilegované skupiny (například doménoví administrátoři), náhodně nebo v důsledku incidentů bezpečnosti interaktivně přihlásí na pracovní stanice.
InTrust umožňuje používat osvědčené bezpečnostní postupy ve formě přednastavených pravidel detekce a reakce. A pokud si myslíte, že něco by mělo fungovat jinak — můžete si udělat vlastní kopii pravidla a přizpůsobit ji podle potřeby. Žádost o provedení pilotního testu nebo získání distribučních verzí s dočasnými licencemi lze poslat přes na našich webových stránkách.
Přihlaste se k našemu , kde zveřejňujeme stručné poznámky a zajímavé odkazy.
Přečtěte si další naše články na téma informační bezpečnosti:
(populární článek)
Zdroj: habr.com
