

Od května 2020 začaly v Rusku oficiální prodeje externích disků WD My Book, které podporují hardwarové šifrování AES s 256bitovým klíčem. Vzhledem k legislativním omezením bylo dříve možné podobná zařízení zakoupit pouze v zahraničních internetových obchodech s elektronikou nebo na "šedém" trhu. Nyní si však může každý, kdo má zájem, pořídit zabezpečený disk s oficiální tříletou zárukou od firmy Western Digital. K příležitosti této významné události jsme se rozhodli udělat malý výlet do historie a zjistit, jak vznikl standard pokročilého šifrování a čím je tak výjimečný ve srovnání s konkurencí.
Dlouhou dobu byl oficiálním standardem symetrického šifrování v USA DES (Data Encryption Standard – standard šifrování dat), jehož vývoj provedla firma IBM a který byl zařazen do seznamu Federálních standardů zpracování informací v roce 1977 (FIPS 46-3). Základem algoritmu byly výsledky výzkumného projektu s kódovým označením Lucifer. Když 15. května 1973 vyhlásil Národní úřad pro standardy USA soutěž, jejímž cílem bylo vytvoření šifrovacího standardu pro veřejné instituce, americká korporace se zapojila do kryptografického závodu se třetí verzí Lucifera, která používala aktualizovanou Feistelovu síť. A spolu s ostatními účastníky soutěže utrpěla fiasko: žádný z algoritmů, které byly předloženy v prvním kole, nesplňoval přísné požadavky, které stanovili experti NBS.
Samozřejmě, že v IBM se nemohli jen tak smířit s porážkou: když byla 27. srpna 1974 soutěž restartována, americká korporace znovu podala přihlášku a představila vylepšenou verzi Lucifera. Tentokrát neměli porotci žádné výhrady: po pečlivé analýze chyb IBM úspěšně odstranila všechny nedostatky, takže nebylo co řešit. Po vítězném triumfu změnil Lucifer své jméno na DES a již 17. března 1975 byl zaregistrován ve Federálním registru.
V roce 1976 se během otevřených sympozií, jejichž cílem bylo projednání nového kryptografického standardu, setkal DES s ostrou kritikou ze strany odborné komunity. Důvodem byly změny, které do algoritmu provedli specialisté NSA: především došlo ke zkrácení délky klíče na 56 bitů (původně Lucifer podporoval práci se 64 a 128 bitovými klíči) a také k úpravě logiky bloků permutace. Podle kryptografů tyto „vylepšení“ neměla smysl a jediným cílem, kterého se NSA snažila dosáhnout zavedením těchto modifikací, bylo mít možnost bez překážek prohlížet šifrované dokumenty.
V souvislosti s uvedenými obviněními byla při Senátu USA zřízena zvláštní komise, jejímž cílem bylo ověřit oprávněnost kroků NSA. V roce 1978 byl publikován zpráva s výsledky vyšetřování, ve které bylo uvedeno následující:
- zástupci NSA se na revizi DES podíleli pouze nepřímo, přičemž jejich příspěvek se týkal pouze změn v práci bloků permutace;
- konečná verze DES se ukázala jako odolnější proti prolomení a kryptografické analýze než původní, takže provedené změny byly ospravedlněny;
- délka klíče 56 bitů je pro naprostou většinu aplikací více než dostatečná, neboť k prolomení takového šifrování by bylo potřeba superpočítače v hodnotě alespoň několika desítek milionů dolarů, a protože běžní zločinci a dokonce ani profesionální hackeři nemají podobné zdroje, není třeba mít obavy.
Závěry komise byly částečně potvrzeny v roce 1990, kdy izraelské kryptografové Eli Biham a Adi Shamir, pracující na konceptu diferencálního kryptoanalyzování, provedli rozsáhlý výzkum blokových algoritmů, mezi nimiž byl také DES. Vědci dospěli k závěru, že nový model permutací byl mnohem odolnější vůči útokům než původní, což znamená, že NSA skutečně pomohlo odstranit několik slabin v algoritmu.
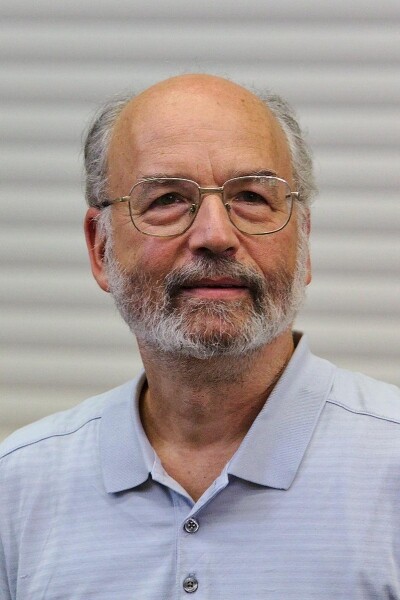
Adi Shamir
Zároveň se ukázalo, že omezení délky klíče představuje problém, a to velmi závažný, což v roce 1998 přesvědčivě prokázala organizace Electronic Frontier Foundation (EFF) v rámci experimentu DES Challenge II, konaného pod záštitou RSA Laboratory. Speciálně pro prolomení DES byl postaven superpočítač, který získal kódové jméno EFF DES Cracker, na jehož vytvoření pracovali John Gilmore, spoluzakladatel EFF a vedoucí projektu DES Challenge, a Paul Kocher, zakladatel společnosti Cryptography Research.
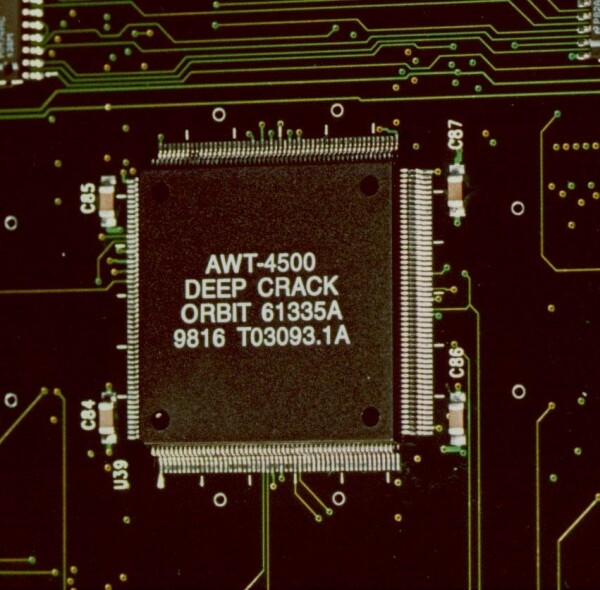
Procesor EFF DES Cracker
Vyvinutý systém dokázal úspěšně vyhledat klíč k zašifrovanému vzorku metodou brute-force během pouhých 56 hodin, tedy méně než za tři dny. K tomu EFF DES Cracker potřeboval zkontrolovat přibližně čtvrtinu všech možných kombinací, což znamená, že i za nejnepříznivějších okolností by prolomení trvalo asi 224 hodin, tedy nejvýše 10 dní. Cena superpočítače, včetně nákladů na jeho projektování, činila pouhých 250 tisíc dolarů. Není těžké uhodnout, že dnes je prolomení takového šifrování ještě snazší a levnější: nejenže se hardware stal mnohem výkonnějším, ale díky rozvoji internetových technologií pro hackera není ani nutné kupovat nebo pronajímat potřebné zařízení — stačí vytvořit botnet z nakažených PC.
Tento experiment názorně ukázal, jak morálně zastaralý je DES. A protože byl tehdy algoritmus součástí téměř 50 % řešení v oblasti šifrování dat (podle odhadu téže EFF), otázka hledání alternativy se stala aktuální jako nikdy předtím.
Nové výzvy — nová soutěž
Je spravedlivé říci, že hledání náhrady za Data Encryption Standard začalo prakticky současně s přípravou EFF DES Cracker: Národní institut standardů a technologií (NIST) USA již v roce 1997 oznámil zahájení soutěže algoritmů šifrování, která měla odhalit nový "zlatý standard" kyberbezpečnosti. A pokud v minulosti byla podobná akce organizována výhradně "pro své", s ohledem na neúspěšnou zkušenost z před 30 lety se NIST rozhodl udělat soutěž zcela otevřenou: mohl se zúčastnit jakýkoli podnik a jakákoli osoba, bez ohledu na místo bydliště nebo státní příslušnost.
Takový přístup se osvědčil již v etapě výběru uchazečů: mezi autory, kteří se přihlásili do soutěže Advanced Encryption Standard, byli jak celosvětově uznávaní kryptologové (Ross Anderson, Eli Biham, Lars Knudsen), tak i malé IT společnosti specializující se na kyberbezpečnost (Counterpane), a velké korporace (německá Deutsche Telekom), a vzdělávací instituce (Katolická univerzita v Leuvenu, Belgie), stejně jako startupy a malé firmy, o kterých málokdo slyšel mimo jejich země (například Tecnologia Apropriada Internacional z Kostariky).
Je zajímavé, že tentokrát NIST schválil pouze dva základní požadavky na účastnické algoritmy:
- blok dat musí mít pevnou velikost 128 bitů;
- algorithm must support at least three key sizes: 128, 192, and 256 bits.
Dosáhnout takového výsledku bylo relativně jednoduché, ale jak se říká, ďábel se skrývá v detailech: sekundárních požadavků bylo daleko více, a vyhovět jim bylo daleko složitější. Mezitím právě na jejich základě recenzenti NIST prováděli výběr soutěžících. Zde jsou kritéria, která museli uchazeči splnit, aby získali vítězství:
- schopnost odolávat jakýmkoli kryptanalytickým útokům známým v době soutěže, včetně útoků prostřednictvím bočních kanálů;
- absence slabých a ekvivalentních šifrovacích klíčů (ekvivalentní označuje takové klíče, které, i když mají výrazné rozdíly, vedou k ziskání identických šifrovaných textů);
- rychlost šifrování je stabilní a přibližně stejná na všech aktuálních platformách (od 8 do 64 bitů);
- optimalizace pro vícero procesorové systémy, podpora paralelizace operací;
- minimální požadavky na objem operační paměti;
- žádná omezení pro použití v běžných scénářích (jako základ pro tvorbu hash funkcí, pseudonáhodných generátorů atd.);
- struktura algoritmu by měla být odůvodněná a jednoduchá k pochopení.
Poslední bod se může zdát podivný, nicméně, při zamyšlení, to dává smysl, protože dobře strukturovaný algoritmus je mnohem snazší analyzovat a navíc je v něm těžší skrýt „zadní vráta“, pomocí kterých by vývojář mohl získat neomezený přístup k zašifrovaným datům.
Přijímání přihlášek do soutěže Advanced Encryption Standard trvalo půl druhého roku. Celkem se zúčastnilo 15 algoritmů:
- CAST-256, vyvinutý kanadskou společností Entrust Technologies na základě CAST-128, kterou vytvořili Carl Adams a Stafford Tavares;
- Crypton, vytvořený kryptologem Che Hoon Lim z jihokorejské společnosti Future Systems, zabývající se kybernetickou bezpečností;
- DEAL, jehož koncept byl původně navržen dánským matematikem Lars Knuudsenem, a později jeho myšlenky rozvinul Richard Outerbridge, který také podal přihlášku do soutěže;
- DFC, společný projekt Pařížské vysoké pedagogické školy, Národního centra vědeckého výzkumu Francie (CNRS) a telekomunikační korporace France Telecom;
- E2, vyvinutý za podpory největší telekomunikační společnosti v Japonsku Nippon Telegraph and Telephone;
- FROG, dílo kostarické společnosti Tecnologia Apropriada Internacional;
- HPC, navržený americkým kryptologem a matematikem Richardem Shreppelhem z Arizonské univerzity;
- LOKI97, vytvořený australskými kryptografy Lawsonem Brownem a Jennifer Seberry;
- Magenta, vyvinutý Michalem Jacobsonem a Klausem Hubertem pro německou telekomunikační společnost Deutsche Telekom AG;
- MARS od společnosti IBM, na jehož výroby se podílel Don Coppersmith – jeden z autorů Lucifer;
- RC6, napsaný Ronem Rivestem, Mattem Robshawem a Rayem Sidneyem speciálně pro soutěž AES;
- Rijndael, vytvořený Vincentem Rijmenem a Johanem Daemenem z Katolické univerzity Leuven;
- SAFER+, vyvinutý kalifornskou společností Cylink ve spolupráci s Národní akademií věd Republiky Arménie;
- Serpent, který vytvořili Ross Anderson, Eli Biham a Lars Knudsen;
- Twofish, vyvinutý výzkumnou skupinou Brucea Schneiera na základě kryptografického algoritmu Blowfish, který Bruce navrhl již v roce 1993.
Na základě prvního kola bylo určeno 5 finalistek, mezi kterými se objevily Serpent, Twofish, MARS, RC6 a Rijndael. Členové poroty našli nedostatky prakticky u každého z uvedených algoritmů kromě jednoho. Kdo se stal vítězem? Trochu napneme očekávání a nejprve se podíváme na hlavní výhody a nevýhody každého z těchto řešení.
MARS
V případě „boha války“ odborníci zdůraznili identitu šifrovacího a dešifrovacího postupu, avšak tím jeho výhody končily. Algoritmus IBM se ukázal jako překvapivě náročný, což ho činilo nevhodným pro práci v podmínkách omezených zdrojů. Byly pozorovány problémy i s paralelizací výpočtů. Pro efektivní práci potřeboval MARS hardwarovou podporu 32-bitového násobení a rotace na proměnlivý počet bitů, což opět ukládalo omezení na seznam podporovaných platforem.
MARS se také ukázal jako dost náchylný k útokům na základě času a spotřeby energie, měl problémy s rozšiřováním klíčů „za chodu“, a jeho nadměrná složitost ztěžovala analýzu architektury a vytvářela další problémy při praktické realizaci. Jinými slovy, na pozadí ostatních finalistů vypadal MARS jako skutečný outsider.
RC6
Algoritmus zdědil část transformací od svého předchůdce, RC5, který byl dříve pečlivě prozkoumán, což v kombinaci s jednoduchou a přehlednou strukturou činilo jeho fungování zcela transparentní pro odborníky a vylučovalo jakékoli „záložky“. Kromě toho RC6 vykazoval rekordní rychlost zpracování dat na 32-bitových platformách, a šifrovací a dešifrovací postupy byly implementovány naprosto identicky.
Nicméně algoritmus měl stejné problémy jako výše zmíněný MARS: zde byla náchylnost k útokům prostřednictvím vedlejších kanálů, závislost výkonu na podpoře 32-bitových operací, jakož i problémy s paralelními výpočty, rozšiřováním klíčů a náročnost na hardwarové prostředky. Vzhledem k tomu se na roli vítěze vůbec nehodil.
Twofish
Twofish se ukázal jako velmi rychlý a dobře optimalizovaný pro práci na slabších zařízeních, výborně se vyrovnával s rozšiřováním klíčů a nabízel několik možností implementace, což umožňovalo jemně jej přizpůsobit konkrétním úkolům. Zároveň však „dvě rybky“ vykazovaly zranitelnost vůči útokům skrze boční kanály (konkrétně na základě času a spotřebované energie), nebyly příliš přátelské k vícero procesorovým systémům a vynikaly nadměrnou složitostí, což se pozitivně odrazilo na rychlosti rozšiřování klíče.
Serpent
Algoritmus měl jednoduchou a srozumitelnou strukturu, což výrazně usnadnilo jeho audit, nebyl příliš náročný na výkon hardwarové platformy, měl podporu pro rozšiřování klíčů „za chodu“ a relativně snadno se přizpůsoboval modifikacím, čímž se výhodně odlišoval od svých konkurentů. I přesto byl Serpent v principu nejpomalejší z finalistů, navíc jeho šifrovací a dešifrovací procedury se zásadně lišily a vyžadovaly zcela odlišné přístupy k implementaci.
Rijndael
Rijndael se ukázal jako extrémně blízký ideálu: algoritmus zcela vyhovoval požadavkům NIST, při tom však neustupoval a z hlediska celkových charakteristik výrazně předčil konkurenty. Slabá místa mají pouze dvě: zranitelnost vůči útokům založeným na spotřebě energie během procedury rozšíření klíče, což je velmi specifický scénář, a určité problémy s rozšiřováním klíče „za chodu“ (tento mechanismus fungoval bez omezení pouze u dvou konkurentů — Serpent a Twofish). Kromě toho podle odhadů odborníků měl Rijndael mírně menší rezervu kryptografické odolnosti než Serpent, Twofish a MARS, což však bylo bohatě kompenzováno odolností vůči drtivé většině druhů útoků skrze boční kanály a širokým spektrem možností implementace.
Kategorie
Serpent
Twofish
MARS
RC6
Rijndael
Kryptografická odolnost
+
+
+
+
+
Rezerva kryptografické odolnosti
++
++
++
+
+
Rychlost šifrování při softwarové implementaci
—
±
±
+
+
Rychlost rozšiřování klíče při softwarové implementaci
±
—
±
±
+
Smart karty s vysokým výkonem
+
+
—
±
++
Smart karty s omezeným výkonem
±
+
—
±
++
Hardwarová implementace (FPGA)
+
+
—
±
+
Hardwarová implementace (specializovaný čip)
+
±
—
—
+
Ochrana proti útokům na základě času a spotřebované energie
+
±
—
—
+
Ochrana proti útokům na spotřebovanou energii při rozšiřování klíče
±
±
±
±
—
Ochrana proti útokům na spotřebovanou energii při implementacích na chytrých kartách
±
+
—
±
+
Možnost rozšíření klíče „za běhu“
+
+
±
±
±
Dostupnost různých realizací (bez ztrát na kompatibilitě)
+
+
±
±
+
Možnost paralelního zpracování
±
±
±
±
+
V souhrnu charakteristik byl Rijndael výrazně lepší než konkurence, takže výsledek konečného hlasování byl zcela očekávaný: algoritmus jednoznačně zvítězil, obdržel 86 hlasů „pro“ a pouze 10 „proti“. Serpent obsadil čestné druhé místo s 59 hlasy, zatímco Twofish se umístil na třetí pozici: pro něj se postavilo 31 členů poroty. Následoval RC6, který získal 23 hlasů, a MARS se logicky ocitl na posledním místě, získavše pouze 13 hlasů „pro“ a 83 „proti“.
2. října 2000 byl Rijndael vyhlášen vítězem soutěže AES, tradičně změnil název na Advanced Encryption Standard, pod kterým je znám i dnes. Proces standardizace trval přibližně rok: 26. listopadu 2001 byl AES zapsán na seznam federálních standardů zpracování informací s indexem FIPS 197. Nový algoritmus byl velmi kladně hodnocen i NSA, a od června 2003 Agentura národní bezpečnosti USA dokonce uznala AES s 256bitovým klíčem za dostatečně bezpečný pro zajištění ochrany dokumentů kategorie „přísně tajné“.
Externí disky WD My Book s podporou hardwarového šifrování AES-256
Díky kombinaci vysoké spolehlivosti a výkonnosti si Advanced Encryption Standard rychle získal celosvětové uznání a stal se jedním z nejpopulárnějších algoritmů symetrického šifrování na světě, a to i díky začlenění do mnoha kryptografických knihoven (OpenSSL, GnuTLS, Linux’s Crypto API atd.). V současnosti je AES široce používán v aplikacích na firemní i uživatelské úrovni a jeho podpora je realizována v mnoha různých zařízeních. Zejména hardwarové šifrování AES-256 se používá ve vnějších discích Western Digital rodiny My Book k zajištění ochrany uložených dat. Seznamme se s těmito zařízeními blíže.
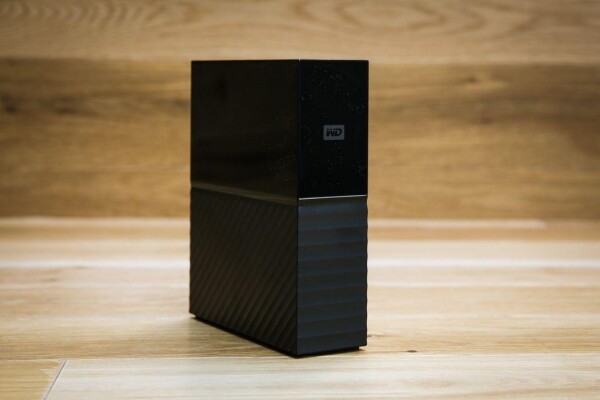
Produktová řada externích pevných disků WD My Book zahrnuje šest modelů s různou kapacitou: 4, 6, 8, 10, 12 a 14 terabajtů, což umožňuje vybrat zařízení, které nejlépe vyhovuje vašim potřebám. Externí HDD standardně používají souborový systém exFAT, který zajišťuje kompatibilitu s širokým spektrem operačních systémů, včetně Microsoft Windows 7, 8, 8.1 a 10, stejně jako Apple macOS verze 10.13 (High Sierra) a novější. Uživatelé operačního systému Linux mohou připojit disk pomocí ovladače exfat-nofuse.
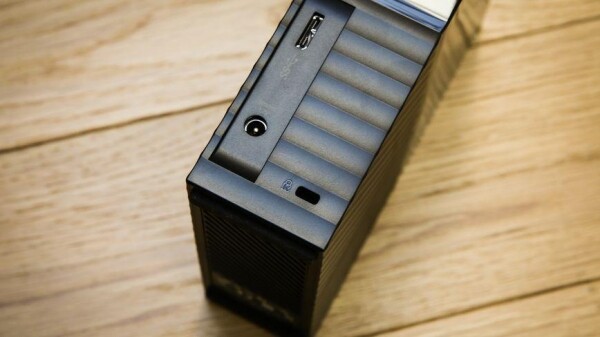
Připojení My Book k počítači se provádí pomocí vysokorychlostního rozhraní USB 3.0, které je zpětně kompatibilní s USB 2.0. Na jedné straně to umožňuje přenášet soubory maximální rychlostí, neboť propustnost USB SuperSpeed činí 5 Gb/s (tedy 640 MB/s), což je více než dostatečné. Zároveň funkce zpětné kompatibility zajišťuje podporu prakticky všech zařízení vyrobených za posledních 10 let.
I když My Book nevyžaduje instalaci dodatečného softwaru díky technologii automatického rozpoznávání a konfigurace periferních zařízení Plug and Play, přesto doporučujeme využít firemní balík softwaru WD Discovery, který se dodává s každým zařízením.
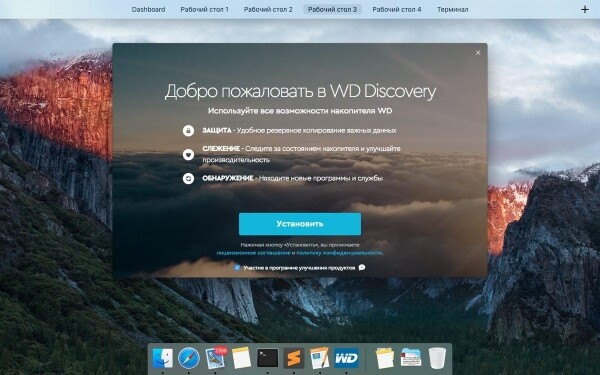
Balíček obsahuje následující aplikace:
WD Drive Utilities
Aplikace poskytuje aktuální informace o stavu disku na základě údajů S.M.A.R.T. a umožňuje zkontrolovat pevný disk na přítomnost poškozených sektorů. Kromě toho je pomocí Drive Utilities možné efektivně vymazat všechna data uložená na vašem My Book: soubory budou nejen smazány, ale také několikrát kompletně přepsány, takže po ukončení procesu nebude možné je obnovit.
WD Backup
Pomocí této utility lze nastavit zálohování podle daného plánu. Je třeba zmínit, že WD Backup podporuje práci s Google Drive a Dropbox, přičemž při vytváření zálohy umožňuje vybírat jakékoli možné kombinace "zdroj-cíl". Tímto způsobem můžete nastavit automatický přenos dat z My Book do cloudu nebo importovat potřebné soubory a složky z uvedených služeb buď na externí disk, nebo na místní počítač. Kromě toho je možné synchronizovat účet na sociální síti Facebook, což umožňuje automatické vytváření záloh fotografií a videí z vašeho profilu.
WD Security
Právě pomocí této utility můžete omezit přístup k disku pomocí hesla a spravovat šifrování dat. Vše, co k tomu potřebujete, je zadat heslo (jeho maximální délka může dosáhnout 25 znaků), po čemž budou všechny informace na disku zašifrovány a přístup k uloženým souborům získá pouze ten, kdo zná kódovou frázi. Pro větší pohodlí WD Security umožňuje vytvořit seznam důvěryhodných zařízení, při jejichž připojení se My Book automaticky odblokuje.
Zdůrazňujeme, že WD Security pouze poskytuje pohodlné vizuální rozhraní pro správu kryptografické ochrany, zatímco šifrování dat provádí samotný externí disk na hardwarové úrovni. Tento přístup zajišťuje celou řadu důležitých výhod, a to zejména:
- za vytváření šifrovacích klíčů odpovídá hardwarový generátor náhodných čísel, a nikoli PRNG, což pomáhá dosáhnout vysoké úrovně entropie a zvýšit jejich kryptografickou odolnost;
- během procesu šifrování a dešifrování se kryptografické klíče neukládají do operační paměti počítače, ani se nevytvářejí dočasné kopie zpracovávaných souborů ve skrytých složkách systémového disku, což pomáhá minimalizovat pravděpodobnost jejich zachycení;
- rychlost zpracování souborů nijak nesouvisí s výkonem klientského zařízení;
- po aktivaci ochrany bude šifrování souborů probíhat automaticky, "za chodu", aniž by bylo potřeba dalších úkonů ze strany uživatele.
Vše výše uvedené zajišťuje bezpečnost dat a prakticky eliminuje pravděpodobnost odcizení důvěrných informací. S ohledem na další možnosti úložiště dělá My Book jedním z nejlépe chráněných úložišť na ruském trhu.
Zdroj: habr.com
