

Čtvrtá fáze emocionální reakce na změny – deprese. V tomto článku vám povíme o našem zážitku s nejdelší a nejnepříjemnější fází – o změnách obchodních procesů společnosti s cílem dosáhnout souladu s normou ISO 27001.
Očekávání
První otázka, kterou jsme si položili po výběru certifikačního orgánu a konzultanta – kolik času skutečně potřebujeme na všechny potřebné změny?
Původní plán práce byl nastaven tak, že jsme měli stihnout vše za 3 měsíce.
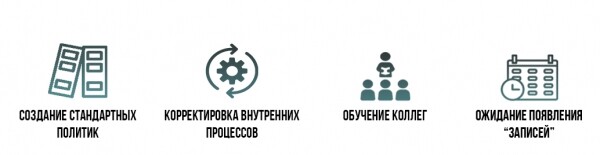
Všechno vypadalo jednoduše: bylo třeba napsat pár desítek politik a mírně upravit naše vnitřní procesy; poté proškolit změnami kolegy a ještě počkat 3 měsíce (aby se objevily 'záznamy', tedy důkazy fungování politik). Zdálo se, že tím to končí – a certifikát máme v kapse.
Kromě toho jsme nechtěli psát politiky od začátku – měli jsme konzultanta, který měl – jak jsme si mysleli – poskytnout všechny 'správné' šablony.
Na základě těchto úvah jsme si na přípravu každé politiky naplánovali 3 dny.
Technické změny také nevypadaly zas tak hrozivě: bylo třeba nastavit sběr a uchovávání událostí, zkontrolovat, zda zálohy odpovídají politikám, které jsme napsali, vybavit, kde to bylo nutné, kanceláře SSO a ještě trochu drobných věcí.
Tým připravující všechno potřebné pro certifikaci se skládal ze dvou lidí. Plánovali jsme, že se budou věnovat zavedení paralelně se svými hlavními povinnostmi, a každému to zabere maximálně 1,5-2 hodiny denně.
Shrneme-li to, náš pohled na nadcházející objem práce byl poměrně optimistický.
Realita
Ve skutečnosti to samozřejmě bylo jinak: šablony politik, které poskytl konzultant, se ukázaly být převážně neaplikovatelné na naši společnost; na internetu téměř nebylo srozumitelných informací o tom, co a jak je třeba dělat. Jak chápete, plán 'psát jednu politiku za 3 dny' selhal s katastrofálními důsledky. Takže jsme přestali stíhat termíny prakticky od samého začátku projektu a nálada začala pomalu klesat.
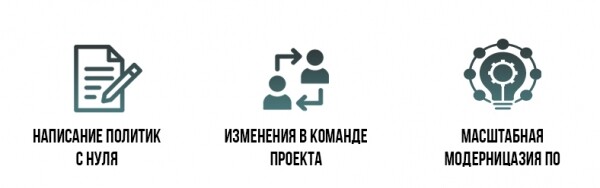
Expertíza týmu byla katastrofálně nedostatečná – natolik, že chyběla dokonce i na to, aby kladla správné otázky konzultantovi (který, mimochodem, neprojevoval příliš mnoho iniciativy). Situace se zhoršila, protože tři měsíce po zahájení implementace (tedy v okamžiku, kdy už mělo být všechno připraveno), tým opustil jeden ze dvou klíčových účastníků. Na jeho místo nastoupil nový vedoucí IT oddělení, který měl v krátkém čase dokončit implementační proces a zajistit systému řízení informační bezpečnosti vše potřebné z technického hlediska. Úkol vypadal složitě... Odpovědní začali upadat do deprese.
Kromě toho se technická stránka otázky také ukázala jako problematická. Stáli jsme před úkolem globální modernizace softwaru jak na pracovních stanicích, tak na serverovém vybavení. Během konfigurace systému pro sběr událostí (logů) se ukázalo, že nám chybí hardwarové zdroje pro normální fungování systému. A software pro zálohování také potřeboval modernizaci.
Spoiler: Nakonec byla SMIB hrdinsky implementována za 6 měsíců. A nikdo ani nezemřel!
Co se změnilo nejvíce?
Rozhodně, během procesu implementace standardu do procesů společnosti došlo k mnoha drobným změnám. Pro vás jsme vybrali nejvýznamnější změny:
- Formalizace procesu hodnocení rizik
Dříve ve společnosti neexistoval žádný formalizovaný postup hodnocení rizik – to se dělo pouze okrajově v rámci celkového strategického plánování. Jedním z nejdůležitějších úkolů, které byly vyřešeny v rámci certifikace, bylo zavedení Politiky hodnocení rizik společnosti, která popisuje všechny fáze tohoto procesu a odpovědné osoby za každý krok.
- Kontrola nad odnímatelnými médii s informacemi
Jedním z zásadních rizik pro podnikání bylo používání nezašifrovaných USB flash disků: v podstatě každý zaměstnanec mohl uložit jakékoli dostupné informace na flash disk a v nejlepším případě je ztratit. V rámci certifikace byla na všech pracovních stanicích zaměstnanců zakázána možnost stahování jakýchkoliv informací na flash disky – zápis informací byl možný pouze na základě žádosti do IT oddělení.
- Kontrola superuživatelů
Jedním z hlavních problémů bylo, že všichni zaměstnanci IT oddělení měli absolutní práva ve všech systémech společnosti – měli přístup ke všem informacím. Přitom je nikdo pořádně nekontroloval.
Zavedli jsme systém Data Loss Prevention (DLP) – program pro kontrolu činností zaměstnanců, který analyzuje, blokuje a upozorňuje na nebezpečnou a neproduktivní činnost. Nyní upozornění o činnostech zaměstnanců IT oddělení přicházejí do emailu Výkonnému řediteli společnosti.
- Přístup k organizaci informační infrastruktury
Certifikace vyžadovala globální změny a přístupy. Ano, museli jsme modernizovat řadu serverového vybavení kvůli zvýšené zátěži. Zejména jsme vyčlenili samostatný server pro systémy sběru událostí. Server byl vybaven prostornými a rychlými SSD diskem. Odmítli jsme software pro zálohování a zvolili jsme úložné systémy, které „z krabice“ mají veškerou potřebnou funkcionalitu. Učinili jsme několik velkých kroků směrem k konceptu „infrastruktura jako kód“, což umožnilo ušetřit mnoho diskového prostoru tím, že jsme se vzdali zálohování řady serverů. V nejkratším možném čase (1 týden) bylo veškeré software na pracovních stanicích modernizováno na Win10. Jednou z otázek, kterou modernizace vyřešila, byla možnost zapnutí šifrování (ve verzi Pro).
- Kontrola tištěných dokumentů
Společnost čelila významným rizikům spojeným s používáním tištěných dokumentů: mohly být ztraceny, ponechány na nevhodném místě nebo nesprávně zlikvidovány. Pro minimalizaci takového rizika jsme označili všechny tištěné dokumenty podle stupně důvěrnosti a vypracovali jsme postupy pro likvidaci různých typů dokumentů. Nyní, když zaměstnanec otevře složku nebo vezme dokument, přesně ví, do které kategorie tato informace spadá a jak s ní naložit.
- Pronájem záložního datacentra
Dříve byly všechny informace společnosti uloženy na serverech umístěných v ochranném datovém centru třetí strany. Nebyly však stanoveny žádné postupy pro případ havárie v tomto datovém centru. Řešením bylo pronajmout záložní cloudové datové centrum a zálohovat tam nejdůležitější informace. Nyní jsou informace společnosti uloženy ve dvou geograficky vzdálených datových centrech, což minimalizuje riziko jejich ztráty.
- Testování kontinuity podnikání
V naší společnosti už několik let platí Politika kontinuity podnikání (BCP), která popisuje postupy, jichž se mají zaměstnanci držet v různých negativních scénářích (ztráta přístupu do kanceláře, epidemie, výpadek elektrického proudu a tak dále). Nikdy jsme však neprováděli testování kontinuity – to znamená, že jsme nikdy nezměřili, jak dlouho bude obnova podnikání trvat v každé z těchto situací. V rámci přípravy na certifikační audit jsme nejen to udělali, ale také vypracovali plán testování kontinuity podnikání na nadcházející rok. Je třeba poznamenat, že po roce, kdy jsme čelili potřebě kompletního přechodu na vzdálený pracovní režim, jsme zvládli tuto úlohu za tři dny.
Je důležité poznamenat, že všechny společnosti, které se připravují na certifikaci, mají různé výchozí podmínky – proto mohou být ve vašem případě zapotřebí zcela jiné změny.
Reakce zaměstnanců na změny
Ač se to zdá překvapivé – tady jsme čekali to nejhorší – dopadlo to docela dobře. Nelze říci, že by kolegové přijali zprávu o certifikaci s obrovským nadšením, ale bylo jasné následující:
- Všichni klíčoví zaměstnanci chápali důležitost a nevyhnutelnost této akce;
- Ostatní zaměstnanci se orientovali na klíčové zaměstnance.
Samozřejmě, že nám velmi pomohla specifika našeho odvětví – outsourcing účetních funkcí. Naprostá většina našich zaměstnanců si skvěle poradí s neustálými změnami v legislativě Ruské federace. Zavedení několika desítek nových pravidel, která nyní musí dodržovat, pro ně tedy nebylo ničím výjimečným.
Připravili jsme nový povinný trénink na ISO 27001 a testování pro všechny naše zaměstnance. Všichni poslušně odstranili ze svých monitorů samolepky s hesly a vyřídili obrovské zásoby dokumentů na svých stolech. Žádné hlukové nespokojenosti si nikdo nevšiml – celkově jsme měli velké štěstí na zaměstnance.
Tímto jsme prošli nejbolestivější fází – „deprese“ – spojenou se změnami našich obchodních procesů. Bylo to těžké a složité, ale výsledek nakonec předčil všechna odvážná očekávání.
Přečtěte si předchozí materiály z cyklu:
5 fází nevyhnutelnosti přijetí certifikace ISO/IEC 27001. Deprese.
5 fází nevyhnutelnosti přijetí certifikace ISO/IEC 27001. Přijetí.
Zdroj: habr.com
