

Podstata události
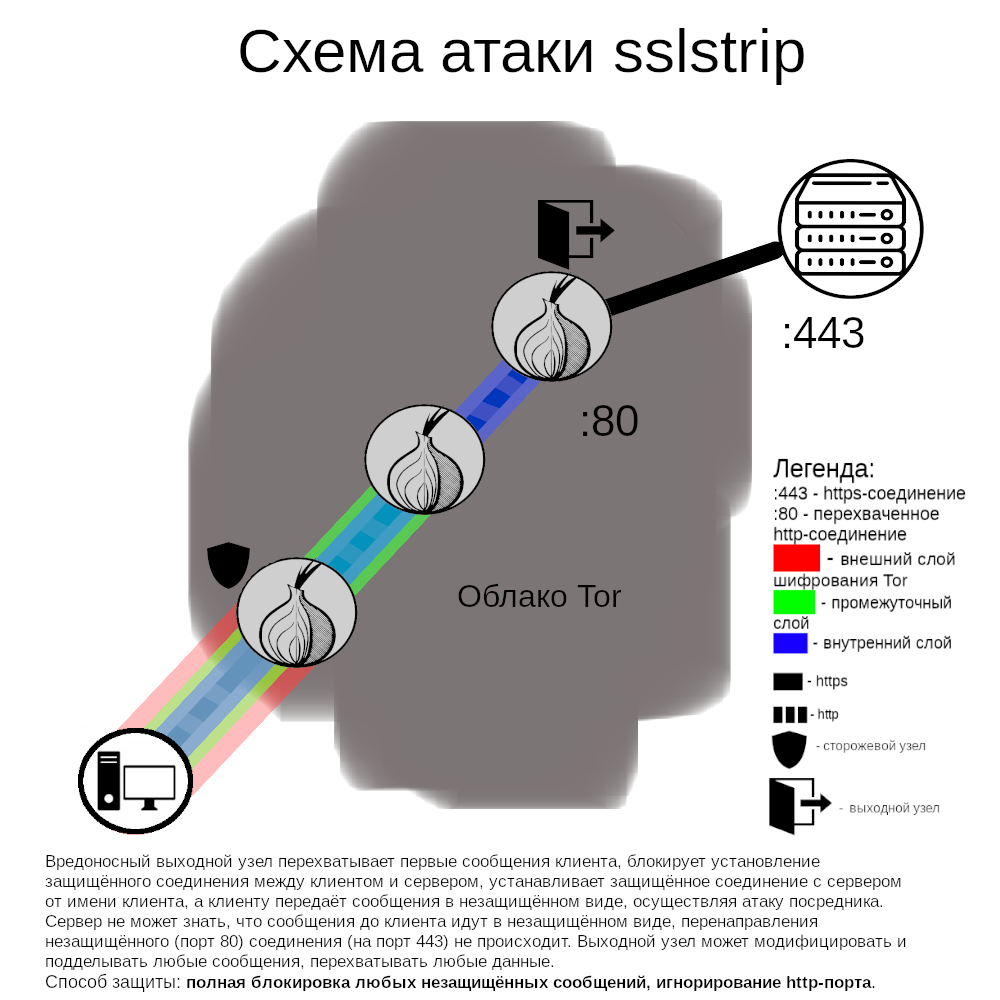
V květnu 2020 byla objevena skupina výstupních uzlů, které zasahovaly do odchozích spojení. Většinou nechávaly téměř všechna spojení nedotčená, avšak zachycovaly připojení k malému počtu kryptoměnových burz. Pokud uživatelé navštívili HTTP verzi webové stránky (tj. nezabezpečenou a neautentizovanou), škodlivé uzly bránily přesměrování na HTTPS verzi (tj. zabezpečenou a autentizovanou). Pokud si uživatel nevšiml podvodu (například chybějícího zámku v prohlížeči) a začal zasílat důležité informace, mohly být tyto informace zachyceny útokem.
Projekt Tor vyloučil tyto uzly ze sítě v květnu 2020. V červenci 2020 byla objevena další skupina retranslačních uzlů, která prováděla podobný útok, po čemž byly také vyloučeny. Dosud není jasné, zda byli nějaké uživatelé úspěšně napadeni, ale vzhledem k rozsahu útoku a tomu, že útočník se pokusil o opakování (první případ zasáhl 23 % celkové šířky pásma výstupních uzlů, druhý přibližně 19 %), je rozumné předpokládat, že útočník považoval náklady na útok za ospravedlnitelné.
Tento incident je dobrým připomínáním, že HTTP požadavky jsou nezabezpečené a neautentizované, a proto jsou stále zranitelné. Prohlížeč Tor má integrované rozšíření HTTPS-Everywhere, které je speciálně navrženo k prevenci podobných útoků, ale jeho účinnost je omezena seznamem, který nezahrnuje všechny webové stránky na světě. Uživatelé při návštěvě HTTP verzí stránek budou vždy v ohrožení.
Prevence podobných útoků v budoucnu
Metody prevence útoků se dělí na dvě části: první zahrnuje opatření, která mohou přijmout uživatelé a správci stránek, aby posílili svou bezpečnost, zatímco druhá se týká identifikace a včasného rozpoznávání škodlivých uzlů sítě.
Doporučené akce ze strany webů:
1. Aktivace HTTPS (bezpečnostní certifikáty poskytuje Let’s Encrypt)
2. Přidání pravidel přesměrování do seznamu HTTPS-Everywhere, aby uživatelé mohli preventivně navazovat zabezpečené spojení, a ne se spoléhat na přesměrování po navázání nezabezpečeného spojení. Navíc, pokud správa webových služeb chce zcela vyhnout interakci s výstupními uzly, může poskytnout onion-verzi webových stránek.
V současnosti projekt Tor zvažuje možnost úplného vypnutí nezabezpečeného HTTP v Tor Browseru. Před několika lety byla taková opatření nemyslitelná (příliš mnoho zdrojů mělo pouze nezabezpečené HTTP), avšak HTTPS-Everywhere a nadcházející verze Firefoxu mají experimentální možnost používat HTTPS ve výchozím nastavení pro první spojení s možností přepnout na HTTP podle potřeby. Stále není jasné, jak takový přístup ovlivní uživatele Tor Browseru, proto bude nejprve vyzkoušen na vyšších úrovních zabezpečení prohlížeče (ikona štítu).
Z pohledu sítě Tor jsou dobrovolníci, kteří sledují chování relé a hlásí incidenty, což umožňuje vyloučení škodlivých uzlů kořenovými servery katalogů. I když jsou takové zprávy obvykle rychle zpracovány a škodlivé uzly jsou okamžitě odpojeny po zjištění, zdroje pro trvalé sledování sítě jsou nedostatečné. Pokud se vám podařilo odhalit škodlivé relé — můžete o tom informovat projekt, návod je k dispozici na tomto odkazu.
Současný přístup má dvě základní problémy:
1. Při posuzování neznámého relé je obtížné prokázat jeho škodlivost. Pokud nebyly zaznamenány žádné útoky z jeho strany, je třeba ho nechat? Hromadné útoky, které zasahují mnoho uživatelů, se snadněji identifikují, ale pokud útoky zasahují pouze malé množství webů a uživatelů, útočník může jednat preventivně. Síť Tor se skládá z tisíců relé po celém světě a tato rozmanitost (a z ní vyplývající decentralizace) je jednou z jejích silných stránek.
2. Při posuzování skupiny neznámých relé je obtížné prokázat jejich vzájemnou provázanost (tj. jestli provádějí útok Sybily). Mnoho dobrovolných operátorů retranslačních uzlů si vybírá stejné levné sítě pro umístění, jako jsou Hetzner, OVH, Online, Frantech, Leaseweb a další, a pokud bude zjištěno několik nových retranslačních uzlů, bude obtížné jednoznačně předpokládat, zda se objevilo několik nových operátorů nebo jen jeden, který spravuje všechny nové retranslační uzly.
Zdroj: linux.org.ru
