

Pokračujeme v diskusi o metodách zvyšování bezpečnosti sítí. V tomto článku se zaměříme na další bezpečnostní opatření a organizaci lépe chráněných bezdrátových sítí.
Předmluva k druhé části
V předchozím článku byla zmíněna problématika bezpečnosti WiFi sítě a přímé metody ochrany před neoprávněným přístupem. Byla probrána jasná opatření k prevenci odposlechu: šifrování, skrývání sítě a filtrování podle MAC, stejně jako specifické metody, jako je boj proti Rogue AP. Nicméně kromě přímých metod ochrany existují také nepřímé. To jsou technologie, které nejenže pomáhají zlepšovat kvalitu spojení, ale také přispívají k vyšší úrovni ochrany.
Dva hlavní rysy bezdrátových sítí: vzdálený bezkontaktní přístup a rádiové spektrum jako vysílací médium přenosu dat, kde každý přijímač signálu může poslouchat přenos, a každý vysílač může blokovat síť zbytečnými přenosy a prostě rušení. To, mimo jiné, negativně ovlivňuje celkovou bezpečnost bezdrátové sítě.
O samotné bezpečnosti se nedá dlouhodobě žít. Je ještě nutné nějak pracovat, tedy vyměňovat si data. A z této stránky má WiFi mnoho dalších výhrad:
- mezi prostory pokrytí („bílé skvrny“);
- vliv vnějších zdrojů a sousedních přístupových bodů na sebe navzájem.
V důsledku výše uvedených problémů se snižuje kvalita signálu, spojení ztrácí stabilitu a klesá rychlost výměny dat.
Samozřejmě, příznivci drátových sítí s potěšením poznamenají, že při používání kabelových a zejména optických spojení se s těmito problémy nesetkávají.
Vzniká otázka: lze tyto problémy vyřešit, aniž by se uchýlili k nějakým radikálním opatřením, jako je přeplnění všech nespokojených do drátové sítě?
Kde začínají všechny problémy?
V počátcích vzniku kancelářských a dalších WiFi sítí se obvykle postupovalo podle jednoduchého algoritmu: umístila se jediná přístupová stanice do centra perimetru s cílem maximálního pokrytí. Pokud signál nestačil pro vzdálené oblasti, přidávala se k přístupové stanici zesilující anténa. Velmi zřídka byla přidána druhá přístupová stanice, například pro vzdálenou kancelář ředitele. To je asi všechna vylepšení.
Takový přístup měl své důvody. Za prvé, na počátku vývoje bezdrátových sítí byla jejich technika drahá. Za druhé, instalace více přístupových stanic znamenala čelit otázkám, na které tehdy nebylo odpovědí. Například, jak organizovat bezproblémové přepínání klienta mezi stanicemi? Jak bojovat s vzájemnou interferencí? Jak zjednodušit a uspořádat správu stanic, například současné použití zákazů/pondek a monitorování atd.? Proto bylo mnohem jednoduší postupovat podle pravidla: čím méně zařízení, tím lépe.
Zároveň přístupová stanice umístěná pod stropem vysílala podle kruhového (přesněji řečeno oválného) diagramu.
Nicméně tvary architektonických budov se příliš dobře nehodí do oválných diagramů šíření signálu. Proto někam signál téměř nedosahuje a musí se zesilovat, zatímco někde vysílání překračuje hranici a stává se dostupným pro neautorizované osoby.
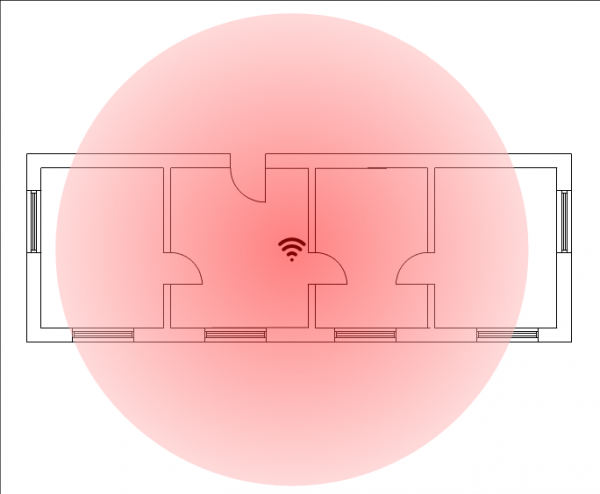
Obrázek 1. Příklad pokrytí při použití jediné stanice v kanceláři.
Poznámka. Hovoříme o hrubém přiblížení, které nezohledňuje překážky pro šíření a také směrovost signálu. V praxi se tvary diagramů pro různé modely přístupových stanic mohou lišit.
Situaci lze zlepšit použitím více přístupových stanic.
Za prvé, to umožní efektivnější rozložení vysílacích zařízení na ploše místnosti.
Za druhé, vzniká možnost snížit úroveň signálu, což brání jeho překročení perimetru kanceláře nebo jiné budovy. V tomto případě, aby bylo možné počítat provoz bezdrátové sítě, je třeba se téměř přiblížit k perimetru nebo dokonce vstoupit do jeho hranic. Tak funguje i útočník, který se snaží vniknout do vnitřní kabelové sítě.
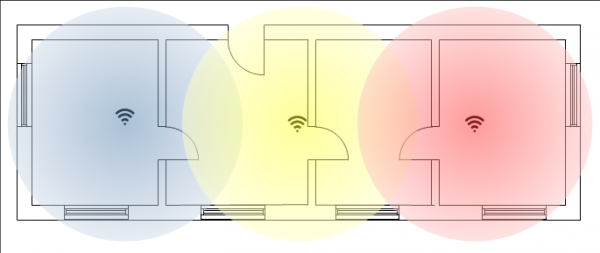
Obrázek 2. Zvýšení počtu přístupových bodů umožňuje lepší rozložení pokrytí.
Pojďme si ještě jednou prohlédnout oba obrázky. Na prvním jasně vidíme jednu z hlavních zranitelností bezdrátové sítě — signál lze zachytit na slušnou vzdálenost.
Na druhém obrázku situace není tak kritická. Čím více přístupových bodů, tím efektivnějším je pokrytí a zároveň výkon signálu se téměř nevymyká z obrysu, zjednodušeně řečeno, z obrysů kanceláře, budovy a dalších možných objektů.
Zločinci se budou muset nějak nenápadně přiblížit, aby zachytili poměrně slabý signál "z ulice" nebo "z chodby" a tak dále. K tomu je potřeba se přiblížit k budově kanceláře, například stát pod okny. Nebo se snažit proniknout do samotné kancelářské budovy. V každém případě se tím zvyšuje riziko "odhalení" na kamerách, že budou spatřeni ochrankou. Zároveň se výrazně zkracuje časový interval pro útok. To už nelze nazvat "ideálními podmínkami pro hackování".
Samozřejmě zůstává ještě jeden "prvotní hřích": bezdrátové sítě vysílají na dostupném frekvenčním pásmu, které mohou zachytit všichni klienti. Opravu, síť WiFi lze přirovnat k Ethernet HUB, kde signál se přenáší ihned na všechny porty. Aby se tomu zabránilo, ideálně by každá dvojice zařízení měla komunikovat na svém frekvenčním kanálu, do kterého by nikdo jiný neměl zasahovat.
Toto jsou v kostce hlavní problémy. Pojďme se podívat na způsoby jejich řešení.
Ochranné prostředky: přímé a nepřímé
Jak již bylo řečeno v předchozím článku, ideální ochrany v žádném případě nedosáhneme. Ale lze maximálně ztížit provedení útoku, aby se výsledek stal nerentabilním vzhledem k vynaloženému úsilí.
Ochranné prostředky lze zjednodušeně rozdělit do dvou základních skupin:
- technologie přímé ochrany provozu, jako je šifrování nebo filtrování podle MAC;
- technologie, které byly původně určeny pro jiné účely, například pro zvyšování rychlosti, ale zároveň nepřímo ztěžující život útočníkovi.
O první skupině bylo řečeno v první části. V našem arzenálu však máme také další nepřímé prostředky. Jak již bylo zmíněno, zvýšení počtu přístupových bodů snižuje úroveň signálu a rovnoměrně rozděluje pokrytí, což ztěžuje život útočníkovi.
Dalším aspektem je, že zvýšení rychlosti přenosu dat usnadňuje použití dalších bezpečnostních opatření. Například lze na každém notebooku nainstalovat klienta VPN a přenášet data i v rámci lokální sítě šifrovanými kanály. To si vyžádá určité zdroje, včetně hardwarových, ale úroveň ochrany se tímto výrazně zvyšuje.
Níže uvádíme popis technologií, které mohou zlepšit fungování sítě a nepřímo zvýšit úroveň ochrany.
Nepřímé prostředky zlepšení ochrany – co může pomoci?
Client Steering
Funkce Client Steering nabízí klientským zařízení nejprve využívat pásmo 5 GHz. Pokud tato možnost klientovi není dostupná, může stále používat 2,4 GHz. Pro zastaralé sítě s malým počtem přístupových bodů se hlavní činnost odehrává v pásmu 2,4 GHz. U frekvenčního pásma 5 GHz je schéma s jedním přístupovým bodem mnohdy nepřijatelné. Důvodem je, že signál s vyšší frekvencí hůře proniká skrze stěny a obchází překážky. Obvyklé doporučení: pro zajištění spolehlivého spojení v pásmu 5 GHz je preferován přímý výhled od přístupového bodu.
V moderních standardech 802.11ac a 802.11ax díky většímu počtu kanálů lze umístit několik přístupových bodů blíže k sobě, což umožňuje snížit výkon, a to bez ztráty, ba naopak i se ziskem na rychlosti přenosu dat. Výsledkem je, že použití pásma 5 GHz zkomplikuje život útočníkům, ale zlepší kvalitu spojení pro klienty, kteří se nacházejí v dosahu.
Tato funkce je prezentována:
- v přístupových bodech Nebula a NebulaFlex;
- v bránách firewall s funkcí kontroleru.
Auto Healing
Jak již bylo uvedeno, obrysy perimetru místnosti se špatně vejdou do zaoblených diagramů přístupových bodů.
Aby tuto problematiku vyřešili, jednak je potřeba použít optimální počet přístupových bodů, a jednak snížit vzájemný vliv. Pokud však jednoduše snížíte výkon vysílačů ručně — takový přístup může vést ke zhoršení spojení. To bude zvlášť znatelné, pokud dojde k výpadku jednoho nebo více přístupových bodů.
Auto Healing umožňuje rychlé přizpůsobení výkonu bez ztráty spolehlivosti a rychlosti přenosu dat.
Při použití této funkce kontrolér sleduje stav a funkčnost přístupových bodů. Pokud jeden z nich nefunguje, sousední mají pokyn zvýšit výkon signálu, aby vyplnily 'bílou díru'. Jakmile je přístupový bod opět funkční, sousední body dostanou pokyn snížit výkon signálu, aby se snížila úroveň vzájemných rušení.
Bezešlé WiFi přepínání
Na první pohled nelze tuto technologii považovat za posilující úroveň zabezpečení, spíš naopak, protože usnadňuje přepínání klienta (včetně útočníka) mezi přístupovými body v jedné síti. Pokud se však používá dvě nebo více přístupových bodů, je nutné zajistit bezproblémovou funkčnost bez zbytečných komplikací. Kromě toho, pokud je přístupový bod přetížený, hůře zvládá ochranné funkce, jako je šifrování, dochází k prodlevám při výměně dat a dalším nepříjemnostem. V tomto ohledu je bezešlé přepínání velkým přínosem pro flexibilní rozložení zátěže a zajištění nepřetržitého provozu v chráněném režimu.
Nastavení prahových hodnot úrovně signálu pro připojení a odpojení bezdrátových klientů (Signal Threshold nebo Signal Strength Range)
Při použití jediného přístupového bodu tato funkce v podstatě nemá význam. Pokud však funguje několik přístupových bodů řízených kontrolérem, je možné uspořádat mobilní distribuci klientů mezi různými AP. Je dobré připomenout, že funkce kontroléru přístupových bodů je k dispozici v mnoha řadách routerů od Zyxel: ATP, USG, USG FLEX, VPN, ZyWALL.
V uvedených zařízeních je funkce pro odpojení klienta, který je připojen k SSID se slabým signálem. „Slabý“ znamená, že signál je pod prahem stanoveným na kontroleru. Po odpojení klient odešle zkušební dotaz za účelem nalezení jiného přístupového bodu.
Například, pokud je klient připojen k přístupovému bodu se signálem pod -65dBm, a prahové odpojení stanice je -60dBm, v tomto případě přístupový bod odpojí klienta s tímto úrovní signálu. Klient nyní spustí proces opětovného připojení a připojí se k jinému přístupovému bodu se signálem, který překračuje nebo je roven -60dBm (práh signálu stanice).
To hraje důležitou roli při používání více přístupových bodů. Tím se zamezí situaci, kdy se většina klientů hromadí na jednom bodě, zatímco ostatní přístupové body zůstávají nevyužity.
Kromě toho je možné omezit připojení klientů se slabým signálem, kteří pravděpodobně nacházejí za hranicemi místnosti, například za zdí v sousední kanceláři, což také umožňuje tuto funkci považovat za nepřímou metodu ochrany.
Přechod na WiFi 6 jako jeden z kroků ke zvýšení úrovně bezpečnosti
O výhodách přímých ochranných prostředků jsme již hovořili v předchozím článku „Rysy zabezpečení bezdrátových a drátových sítí. Část 1 — Přímá opatření ochrany“.
Sítě WiFi 6 nabízejí vyšší rychlost přenosu dat. Na jedné straně nová skupina standardů umožňuje zvýšit rychlost, na druhé straně lze umístit ještě více přístupových bodů na téže ploše. Nový standard umožňuje použít menší výkon pro přenos při vyšší rychlosti.
Zvýšení rychlosti výměny dat.
Přechod na WiFi 6 znamená zvýšení rychlosti výměny až na 11Gb/s (typ modulace 1024-QAM, kanály 160 MHz). Nová zařízení podporující WiFi 6 mají přitom vyšší výkon. Jedním z hlavních problémů při zavádění dalších bezpečnostních opatření, jako je VPN kanál pro každého uživatele, je pokles rychlosti. S WiFi 6 bude snazší zavádět další ochranné systémy.
BSS Coloring
Dříve jsme psali, že rovnoměrnější pokrytí snižuje pronikaní signálu WiFi za obvod. Při dalším nárůstu počtu přístupových bodů však i použití Auto Healing může být nedostatečné, protože "cizí" provoz z vedlejšího bodu i tak proniká do přijímací zóny.
Při použití BSS Coloring přístupový bod zanechává speciální značky (barvy) v svých datových paketech. To umožňuje ignorovat vliv sousedních vysílacích zařízení (přístupových bodů).
Vylepšený MU-MIMO
Ve 802.11ax jsou také důležitá vylepšení technologie MU-MIMO (Multi-User — Multiple Input Multiple Output). MU-MIMO umožňuje přístupovému bodu směňovat data s několika zařízeními současně. V předchozím standardu však tato technologie mohla podporovat pouze skupiny čtyř klientů na jedné frekvenci. To usnadňovalo přenos, ale ne příjem. WiFi 6 využívá víceuživatelský MIMO 8×8 pro přenos a příjem.
Poznámka. Standard 802.11ax zvyšuje velikost skupin MU-MIMO ve vstupním proudu, což zajišťuje účinnější výkon sítě WiFi. Víceuživatelský výstupní kanál MIMO je novým doplněním k 802.11ax.
OFDMA (Orthogonal frequency-division multiple access)
Jedná se o novou metodu přístupu k kanálům a řízení, která byla vyvinuta na základě technologií, které byly již vyzkoušeny v technologii mobilních sítí LTE.
OFDMA umožňuje vysílat více než jeden signál po stejné lince nebo kanálu současně, přičemž pro každé vysílání je přidělen časový interval a aplikuje se frekvenční dělení. Výsledkem je nejen zvyšování rychlosti díky lepšímu využití kanálu, ale i zvýšení bezpečnosti.
Shrnutí
Sítě WiFi se každým rokem stávají stále bezpečnějšími. Použití moderních technologií umožňuje organizaci přijatelných úrovní ochrany.
Přímé ochranné metody ve formě šifrování provozu se velmi dobře osvědčily. Nezapomínejme ani na další opatření: filtrování podle MAC, skrytí identifikátoru sítě, detekce Rogue AP (Omezení Rogue AP).
Existují však také nepřímá opatření, která zlepšují spolupráci bezdrátových zařízení a zvyšují rychlost výměny dat.
Využití nových technologií umožňuje snížit úroveň signálu z bodů a učinit pokrytí rovnoměrnějším, což pozitivně ovlivňuje celkové fungování bezdrátové sítě, včetně bezpečnosti.
Zdravý rozum napovídá, že pro zvýšení bezpečnosti jsou všechny prostředky dobré: jak přímé, tak nepřímé. Tato kombinace umožňuje maximálně ztížit život zločincům.
Užitečné odkazy:
- Rysy ochrany bezdrátových a drátových sítí. Část 1 — Přímá opatření ochrany
Zdroj: habr.com
