

Bezpečnost by měla být nedílnou součástí plánu společnosti na zajištění bezpečnosti. Služby zpracování názvů, které přetvářejí názvy síťových uzlů na IP adresy, používají doslova všechny aplikace a služby v síti.
Pokud hacker získá kontrolu nad DNS organizace, může bez problémů:
- předat si správu nad veřejně dostupnými zdroji
- přesměrovat příchozí e-maily, stejně jako webové dotazy a pokusy o autentizaci
- vytvářet a potvrzovat certifikáty SSL/TLS
Tento průvodce zkoumá bezpečnost DNS z obou stran:
- Provádění neustálého monitorování a kontroly nad DNS
- Jak nové protokoly DNS, jako jsou DNSSEC, DOH a DoT, mohou pomoci chránit integritu a důvěrnost přenášených DNS dotazů
Co je to bezpečnost DNS?
Bezpečnost DNS zahrnuje dvě důležité součásti:
- Zajištění celkové integrity a dostupnosti služeb DNS, které převádějí názvy síťových uzlů na IP adresy
- Monitorování aktivity DNS k odhalení možných bezpečnostních problémů kdekoli ve vaší síti
Proč je DNS náchylná k útokům?
Technologie DNS byla vytvořena na počátku vývoje internetu, dlouho předtím, než někdo začal uvažovat o síťové bezpečnosti. DNS funguje bez autentizace a šifrování, slepě zpracovává dotazy jakéhokoli uživatele.
V důsledku toho existuje mnoho způsobů, jak podvést uživatele a falšovat informace o tom, kde se ve skutečnosti provádí převod názvů na IP adresy.
Bezpečnost DNS: otázky a součásti
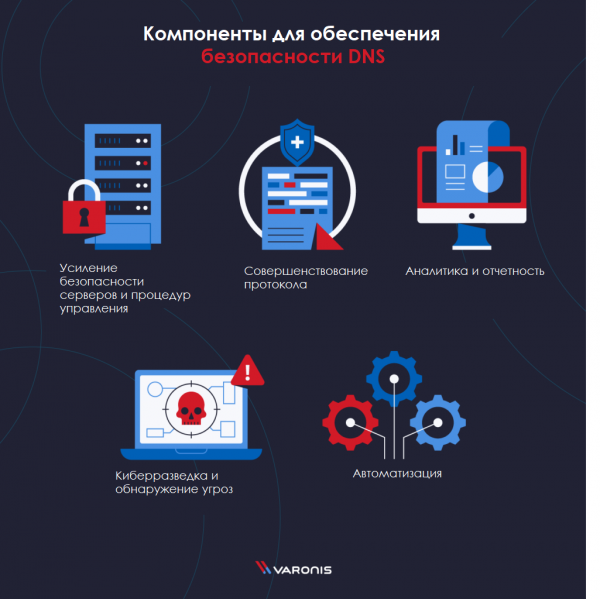
Bezpečnost DNS se skládá z několika hlavních komponenty, přičemž každý z nich je třeba vzít v úvahu k zajištění komplexní ochrany:
- Zesílení bezpečnosti serverů a procesů správy: zvyšte úroveň zabezpečení serverů a vytvořte standardní šablonu pro uvádění do provozu
- Vylepšení protokolu: implementujte DNSSEC, DoT nebo DoH
- Analytika a reportování: přidejte protokol událostí DNS do SIEM systému pro další kontext při vyšetřování incidentů
- Kybernetická rozvědka a detekce hrozeb: přihlaste se k aktivnímu kanálu pro získávání analytických dat o hrozbách
- Automatizace: vytvořte co nejvíce scénářů pro automatizaci procesů
Všechny zmíněné komponenty na vysoké úrovni jsou pouze vrcholem ledovce v oblasti zabezpečení DNS. V následující části podrobně prozkoumáme konkrétní případy použití a osvědčené postupy, které potřebujete znát.
Útoky na DNS
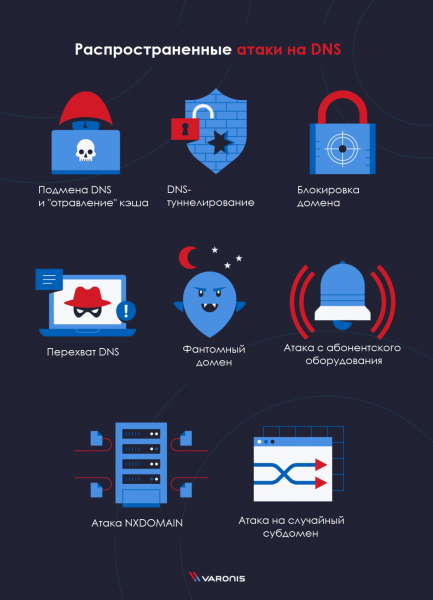
- : využití zranitelnosti systému k manipulaci s DNS cache za účelem přesměrování uživatelů na jiné místo
- : se převážně používá k obcházení bezpečnostních opatření pro vzdálený přístup
- DNS hijacking: přesměrování standardního DNS provozu na jiný cílový DNS server změnou registrátora domény
- NXDOMAIN útok: provádění DDoS útoku na autoritativní DNS server zasíláním neplatných doménových dotazů pro vynucení odpovědi
- fantomová doména: přinutí DNS resolver čekat na odpověď od neexistujících domén, což snižuje výkonnost
- útok na náhodný subdoménu: napadené hosty a botnety provádějí DDoS útok na existující doménu, ale zaměřují se na falešné subdomény, aby přinutili DNS server provádět vyhledávání záznamů a převzít kontrolu nad službou
- blokování domény: představuje zasílání mnoha spammových odpovědí k blokování prostředků DNS serveru
- botnetový útok z koncových zařízení: skupina počítačů, modemů, routerů a dalších zařízení, která koncentrují výpočetní výkon na konkrétní webové stránce a přetěžují ji požadavky na provoz
Útoky využívající DNS
Útoky, které jakýmkoliv způsobem využívají DNS k napadení jiných systémů (tj. změna DNS záznamů není konečným cílem):
- Fast-Flux
- Jednoduché Flux sítě
- Dvojité Flux sítě
Útoky na DNS
Útoky, při nichž se ze serveru DNS vrátí požadovaná IP adresa útočníka:
- DNS spoofing nebo "otravování" cache
- DNS hijacking
Co je to DNSSEC?
DNSSEC – moduly zabezpečení služby DNS – se používají k ověřování záznamů DNS bez nutnosti znát veřejné informace o každém konkrétním DNS dotazu.
DNSSEC používá klíče digitálního podpisu (PKI) k potvrzení, že výsledky dotazu doménového jména pocházejí z povoleného zdroje.
Implementace DNSSEC není pouze nejlepší praxí v oboru, ale také efektivně pomáhá předejít většině útoků na DNS.
Princip fungování DNSSEC
DNSSEC funguje podobně jako TLS/HTTPS, používá dvojice veřejného a soukromého klíče k digitálnímu podepisování záznamů DNS. Obecný přehled procesu:
- Záznamy DNS jsou podepisovány dvojicí veřejného a soukromého klíče
- Odpovědi na dotazy DNSSEC obsahují požadovaný záznam, jakož i podpis a veřejný klíč
- Dále se používá k ověření platnosti záznamu a podpisu
Bezpečnost DNS a DNSSEC
DNSSEC je nástroj pro ověřování integrity DNS dotazů. Neovlivňuje však soukromí DNS. Jinými slovy, DNSSEC vám může poskytnout jistotu, že odpověď na váš DNS dotaz není podvržená, ale jakýkoli útočník může tyto výsledky vidět v takové podobě, v jaké byly vám předány.
DoT — DNS přes TLS
Transport Layer Security (bezpečnost na úrovni přenosu, TLS) je kryptografický protokol pro ochranu přenášených informací přes síťové spojení. Jakmile je mezi klientem a serverem vytvořeno zabezpečené TLS spojení, přenášená data jsou šifrována a žádní zprostředkovatelé je nebudou moci vidět.
se nejčastěji používá jako součást HTTPS (SSL) ve vašem webovém prohlížeči, neboť dotazy jsou odesílány na zabezpečené HTTP servery.
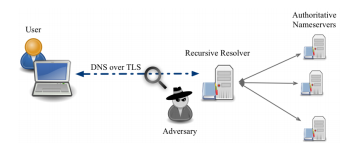
DNS-over-TLS (DNS přes TLS, DoT) používá protokol TLS k šifrování UDP provozu běžných DNS dotazů.
Šifrování těchto dotazů v textovém formátu pomáhá chránit uživatele nebo aplikace, které provádějí dotazy, před několika útoky.
- MitM, nebo "člověk uprostřed": bez šifrování může mezičlánek, který se nachází mezi klientem a autoritativním DNS serverem, potenciálně odeslat klientovi v odpovědi na dotaz falešné nebo nebezpečné informace.
- Špehování a sledování: bez šifrování dotazů mají mezičlánky snadnou možnost prohlížet, na jaké stránky konkrétní uživatel nebo aplikace přistupuje. I když z pouhého DNS nebude možné zjistit konkrétní navštívenou stránku na webu, základní znalost dotazovaných domén stačí k vytvoření profilu systému nebo jednotlivce.
Zdroj:
DoH — DNS přes HTTPS
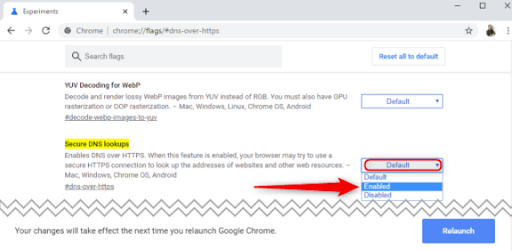
DNS-over-HTTPS (DNS přes HTTPS, DoH) je experimentální protokol, který společně propagují Mozilla a Google. Jeho cíle jsou podobné jako u protokolu DoT — posílení soukromí uživatelů na internetu šifrováním DNS dotazů a odpovědí.
Standardní DNS dotazy jsou přenášeny přes UDP. Dotazy a odpovědi lze sledovat pomocí nástrojů, jako jsou . DoT tyto dotazy šifruje, ale přesto jsou stále identifikovatelné jako poměrně jasný UDP provoz v síti.
DoH používá jiný přístup a přenáší zašifrované dotazy na převod názvů síťových uzlů přes HTTPS spojení, která vypadají v síti jako jakýkoli jiný webový dotaz.
Toto rozlišení má velmi důsledky jak pro systémové administrátory, tak pro budoucnost převodu názvů.
- DNS filtrování je běžný způsob filtrování webového provozu pro ochranu uživatelů před phishingovými útoky, webovými stránkami šířícími malware nebo jinou potenciálně nebezpečnou internetovou aktivitou v korporátní síti. Protokol DoH obchází tyto filtry, čímž potenciálně vystavuje uživatele a síť vyššímu riziku.
- V současném modelu převodu názvů každé zařízení v síti získává DNS dotazy do určité míry z jednoho a téhož místa (určeného DNS serveru). DoH a zejména jeho implementace ve Firefoxu ukazují, že se to v budoucnu může změnit. Každá aplikace na počítači může získávat údaje z různých DNS zdrojů, což značně komplikuje hledání a odstraňování problémů, zajištění bezpečnosti a modelování rizik.
Zdroj:
Jaký je rozdíl mezi DNS přes TLS a DNS přes HTTPS?
Začneme s DNS přes TLS (DoT). Hlavní důraz zde spočívá v tom, že původní protokol DNS není měněn, ale je jednoduše bezpečně přenášen přes zabezpečený kanál. DoH pak umisťuje DNS do formátu HTTP před provedením dotazů.
Upozornění na monitoring DNS
Efektivní sledování DNS provozu ve vaší síti s cílem odhalit podezřelé anomálie je klíčové pro včasné odhalení hacknutí. Použití nástroje, jako je Varonis Edge, vám umožní být informovaní o všech důležitých ukazatelích a vytvářet profily pro každý účet ve vaší síti. Můžete nastavit generování upozornění na základě kombinací událostí, které se odehrály v určitém časovém období.
Sledování změn DNS, umístění účtu a také faktů prvního použití a přístupu k citlivým údajům, stejně jako činnosti mimo pracovní dobu – to jsou jen některé ukazatele, které lze porovnat pro vytvoření podrobnějšího obrazu detekce.
Zdroj: habr.com
