

Ať už se mýty a legendy obklopující shodu se zákonem 152-FZ probírají jakkoli, vždy něco zůstává nepovšimnuto. Dnes bychom chtěli prodiskutovat některé méně zřejmé nuance, se kterými se mohou setkat jak velké společnosti, tak i malé podniky:
drobnosti klasifikace osobních údajů podle kategorií — když malý internetový obchod shromažďuje data patřící do speciální kategorie, aniž by o tom věděl;
kde lze uchovávat zálohy shromážděných osobních údajů a provádět s nimi operace;
čím se liší osvědčení a závěr o shodě, jaké dokumenty vůbec žádat od poskytovatele a podobně.
Nakonec se s vámi podělíme o naše vlastní zkušenosti z procesu certifikace. Jdeme na to!
Odborníkem v dnešním článku bude Alexej Afanasjev, specialista na otázky informační bezpečnosti cloudových poskytovatelů „IT-GRAD“ a #CloudMTS (součást skupiny MTS).
Drobnosti klasifikace
Často se setkáváme s přáním klienta rychle, bez auditu informačního systému, určit požadovanou úroveň zabezpečení pro IS právních osobních údajů. Některé materiály na internetu o této problematice vytvářejí mylný dojem, že se jedná o jednoduchý úkol a udělat chybu je relativně obtížné.
Pro určení úrovně zabezpečení je nutné chápat, jaká data budou shromažďována a zpracovávána IS klienta. Někdy je obtížné jednoznačně určit požadavky na ochranu a kategorii osobních údajů, s nimiž podnik operuje. Tytéž typy osobních údajů mohou být zcela odlišně hodnoceny a klasifikovány. Proto se v některých případech může názor podnikání lišit od názoru auditora nebo dokonce kontrolora. Podívejme se na několik příkladů.
Automobilový park. Na první pohled se to zdá jako tradiční forma podnikání. Mnoho autoparků funguje po desetiletí a jejich majitelé najímají fyzické osoby, jednotlivce. Obvykle údaje zaměstnanců spadají pod požadavky UZ-4. Nicméně pro práci s řidiči je potřeba nejen shromažďovat osobní údaje, ale také provádět zdravotní kontroly v areálu autoparku před zahájením směny, a shromážděné informace okamžitě spadají do kategorie zdravotnických údajů – to jsou osobní údaje zvláštní kategorie. Kromě toho může autopark vyžadovat potvrzení, které bude dále uchováváno v osobním spisu řidiče. Sken takového potvrzení v elektronické podobě obsahuje údaje o zdravotním stavu, osobní údaje zvláštní kategorie. To znamená, že UZ-4 již nebude stačit, minimálně bude potřeba UZ-3.
Internetový obchod. Na první pohled se zdá, že shromažďované jména, e-maily a telefonní čísla spadají do veřejné kategorie. Nicméně pokud vaši zákazníci uvádějí gastronomické preference, například halal nebo košer, takové informace mohou být považovány za údaje o náboženské příslušnosti a přesvědčení. Proto při kontrole nebo provádění jiných kontrolních činností může inspektor považovat shromážděné údaje za speciální kategorii osobních údajů. Pokud by internetový obchod shromažďoval informace o tom, zda jeho zákazník dává přednost masu nebo rybám, mohly by být tyto údaje považovány za další osobní údaje. Mimochodem, co dělat s vegetariány? To by také mohlo být považováno za filozofické přesvědčení, které spadá do speciální kategorie. Na druhou stranu to může být jen postoj člověka, který vyloučil maso ze své stravy. Bohužel neexistuje žádná tabulka, která by jednoznačně určila kategorii osobních údajů v takových „jemných“ situacích.
Reklamní agentura s pomocí nějaké západní cloudové služby zpracovává veřejně dostupné údaje svých klientů — celá jména, e-mailové adresy a telefonní čísla. Tyto anketní údaje se samozřejmě vztahují k osobním údajům. Vzniká otázka: je legální provádět takové zpracování? Je vůbec možné přemísťovat takové údaje bez anonymizace za hranice ČR, například uchovávat zálohy v nějakých zahraničních cloudech? Samozřejmě, že ano. Agentura má právo uchovávat tyto údaje i mimo ČR, nicméně původní sběr, dle našeho zákonodárství, je nutné provádět na území ČR. Pokud zálohujete takové informace, spoléháte se na jejich základě na nějakou statistiku, provádíte výzkumy nebo s nimi vykonáváte nějaké jiné operace — to vše lze dělat i na západních zdrojích. Klíčovým bodem z hlediska legislativy je, kde probíhá sběr osobních údajů. Proto je důležité neplést původní sběr a zpracování.
Jak vyplývá z těchto krátkých příkladů, práce s osobními údaji není vždy jednoznačná a jednoduchá. Je potřeba nejen vědět, že s nimi pracujete, ale také je správně klasifikovat, rozumět tomu, jak fungují informační systémy, abyste správně určili požadovanou úroveň ochrany. V některých případech se může objevit otázka, jaký objem osobních údajů je skutečně potřebný pro činnost organizace. Mohlo by být možné se vzdát nejzávažnějších nebo prostě nadbytečných údajů? Kromě toho regulátor doporučuje anonymizovat osobní údaje tam, kde je to možné.
Jak již bylo zmíněno výše, můžete se někdy setkat s tím, že kontrolní orgány interpretuje shromážděné osobní údaje poněkud jinak, než jak jste je posoudili vy sami.
Samozřejmě, můžete si vzít na pomoc audítora nebo systémového integrátora, ale bude "pomocník" odpovědný za zvolené rozhodnutí v případě kontroly? Je třeba poznamenat, že odpovědnost vždy leží na vlastníkovi informačního systému osobních údajů – operátorovi osobních údajů. Proto, když společnost provádí takové práce, je důležité obrátit se na vážné hráče na trhu těchto služeb, například na společnosti, které provádějí atestační práce. Atestační společnosti mají bohaté zkušenosti s prováděním takových prací.
Možnosti výstavby informačního systému osobních údajů
Vybudování ISPDn není pouze technickým, ale také do značné míry právním problémem. IT ředitel nebo ředitel pro bezpečnost by se měl určitě poradit s právníkem. Jelikož ve firmě často není odborník s požadovaným profilem, stojí za to podívat se na auditory-konzultanty. Mnohé komplikované momenty mohou být rozhodně nejasné.
Konzultace umožní určit, s jakými osobními údaji máte co do činění a jaký úroveň ochrany potřebují. Tudíž získáte představu o IS, kterou je třeba vytvořit nebo doplnit ochrannými prostředky a OŘD.
Často má firma na výběr ze dvou možností:
Postavit příslušný IS na svých softwarových a hardwarových řešeních, možná ve své serverovně.
Obraťte se na cloudového poskytovatele a vyberte flexibilní řešení, již certifikovanou takovou "virtuální serverovnu".
Většina IS, které zpracovávají PDu, používá tradiční přístup, který lze jen těžko označit za snadný a úspěšný z hlediska podnikání. Při výběru této varianty je nutné chápat, že technický projekt bude zahrnovat popis zařízení, včetně softwarových a hardwarových řešení a platforem. A to znamená, že se budete muset potýkat s následujícími obtížemi a omezeními:
složitost škálování;
dlouhá doba realizace projektu: je třeba vybrat, zakoupit, nainstalovat, nastavit a popsat systém;
množství "papírové" práce, například - vypracování kompletního balíčku dokumentace k celé ISPDn.
Kromě toho se podnikání většinou orientuje pouze na "vrchní" úroveň svého IS - v používaných obchodních aplikacích. Jinými slovy, IT personál je kvalifikován ve své úzké oblasti. Chybí chápání toho, jak fungují všechny "dolní úrovně": softwarová a hardwarová ochranná zařízení, systémy uchovávání, zálohování a samozřejmě, jak s dodržováním všech požadavků nastavit ochranné prostředky a vybudovat "železnou" část konfigurace. Je důležité chápat: to je obrovský objem znalostí, které leží za hranicemi podnikání klienta. Právě zde může být zkušenost cloudového poskytovatele, který poskytuje certifikovanou "virtuální serverovnu".
Cloud providers, in turn, have a number of advantages that can, without exaggeration, meet 99% of business needs in personal data protection:
capital expenditures are converted into operational ones;
the provider guarantees the required level of security and availability based on a proven standard solution;
there is no need to maintain a staff of specialists to ensure the operation of personal data information systems at the hardware level;
providers offer much more flexible and adaptable solutions;
the provider's specialists have all the necessary certifications;
compliance is no less than when building your own architecture, taking into account the requirements and recommendations of regulators.
The old myth that personal data cannot be hosted in the cloud is still remarkably popular. It is only partially true: personal data cannot indeed be placed in just any cloud. Certain technical measures, as well as the application of specific certified solutions, must be adhered to. If the provider complies with all legal requirements, the risks associated with personal data leakage are minimized. Many providers have a separate infrastructure for processing personal data in accordance with 152-FZ. However, choosing a supplier must also be approached with knowledge of certain criteria, which we will definitely discuss below.
Clients often come to us with some concerns regarding the placement of personal data in the provider's cloud. Well, let's discuss them right away.
Data can be stolen during transmission or migration.
There is no need to worry about this — the provider offers the client the establishment of a secure data transmission channel, built on certified solutions, along with enhanced authentication measures for counterparties and employees. The choice of suitable protection methods remains, and they must be implemented within the client collaboration.
Masked shows will come and take/secure/power down the server.
Je zcela pochopitelné, že zákazníci mají obavy, že jejich obchodní procesy budou narušeny nedostatečnou kontrolou nad infrastrukturou. Obvykle nad tímto přemýšlejí ti klienti, jejichž hardware byl dříve umístěn v malých serverovnách, nikoli ve specializovaných datových centrech. Ve skutečnosti jsou datová centra vybavena moderními prostředky jak fyzické, tak informační ochrany. Jakékoli operace v takovém datovém centru jsou prakticky nemožné provést bez dostatečných důvodů a dokumentace, a tyto aktivity vyžadují dodržování celého řady procedur. Navíc „vytržení“ vašeho serveru z datového centra může zasáhnout další klienty poskytovatele, a to nikdo nechce. Kromě toho nikdo nebude moci ukázat prstem na „váš“ virtuální server, takže pokud by se někdo rozhodl ho ukrást nebo uspořádat razii, nejprve by se musel potýkat s celou řadou byrokratických překážek. Za tu dobu se pravděpodobně několikrát úspěšně přestěhujete na jinou platformu.
Hackeři prolomí cloudu a ukradnou data
Internet a tištěná média se hemží titulky o tom, jak další cloud padl za oběť kyberzločincům, a miliony záznamů s osobními údaji unikly do sítě. Ve většině případů byly zranitelnosti objeveny nikoli u poskytovatele, ale v informačních systémech obětí: slabá nebo dokonce výchozí hesla, „díry“ v enginech webových stránek a databázích, a tomu, jak nedbalé podniky přistupují k volbě ochranných prostředků a organizaci přístupových procedur k datům. Všechna certifikovaná řešení jsou kontrolována na přítomnost zranitelností. My také pravidelně provádíme „kontrolní“ penetrační testy a audity bezpečnosti jak samostatně, tak s pomocí externích organizací. Pro poskytovatele to je otázka reputace a obchodního úspěchu celkově.
Poskytovatel/zaměstnanci poskytovatele ukradnou osobní údaje pro osobní zisk
Je to poměrně citlivá záležitost. Řada společností v oblasti kybernetické bezpečnosti "straší" své klienty a trvá na tom, že "interní zaměstnanci jsou nebezpečnější než hackeři zvenčí". Možná, že v některých případech je to pravda, ale podnikání nelze postavit bez důvěry. Občas se objeví zprávy o tom, že vlastní zaměstnanci organizací prodávají údaje klientů zločincům, a vnitřní zabezpečení je často organizováno mnohem hůře než to externí. Je důležité si uvědomit, že jakýkoli velký poskytovatel rozhodně nemá zájem na negativních případech. Činnosti zaměstnanců poskytovatele jsou pečlivě regulovány, role a odpovědnosti jsou rozděleny. Všechny obchodní procesy jsou navrženy tak, aby byly případy úniku dat velmi nepravděpodobné a vždy viditelné pro interní služby, proto se klienti nemusí obávat problémů z této strany.
Platíte málo, protože služby platíte daty svého podnikání.
Další mýtus: klient, který si pronajímá chráněnou infrastrukturu za přijatelnou cenu, ve skutečnosti za ni platí svými údaji – tak často uvažují specialisté, kteří by si před spaním rádi přečetli pár konspiračních teorií. Za prvé, možnost provádění jakýchkoli operací s vašimi údaji nad rámec toho, co je uvedeno v příkazu, je v podstatě nulová. Za druhé, rozumný poskytovatel si cení vztahů s vámi a své reputace – kromě vás má také mnoho dalších klientů. Pravděpodobnější je opačný scénář, kdy poskytovatel bude horlivě chránit údaje svých klientů, na kterých do značné míry závisí i jeho podnikání.
Jak vybrat cloudového poskytovatele pro zabezpečení osobních údajů
Dnes trh nabízí řadu řešení pro společnosti, které jsou operátory ochrany osobních údajů. Níže uvádíme obecný seznam doporučení pro výběr vhodného.
Poskytovatel by měl být připraven uzavřít oficiální smlouvu s popisem povinností stran, SLA a zón odpovědnosti v oblasti zpracování osobních údajů. V podstatě by mezi vámi a poskytovatelem, kromě smlouvy na službu, měla být podepsána dohoda o zpracování osobních údajů. V každém případě stojí za to je pečlivě prostudovat. Je důležité porozumět rozdělení zón odpovědnosti mezi vámi a poskytovatelem.
Věnujte pozornost tomu, že segment musí splňovat požadavky, a tedy mít osvědčení s uvedenou úrovní zabezpečení, která není nižší, než je požadováno pro vaši IS. Někdy poskytovatelé zveřejňují pouze první stránku osvědčení, ze které není mnoho srozumitelného, nebo odkazují na audit či postupy shody, aniž by publikovali samotné osvědčení ("byl tam chlapec?"). Stojí za to o něj požádat — je to veřejný dokument, ve kterém je uvedeno, kdo provedl certifikaci, doba platnosti, umístění cloudu atd.
Poskytovatel by měl poskytovat informace o tom, kde se nacházejí jeho místa (objekty ochrany), abyste mohli kontrolovat umístění svých dat. Připomínáme, že prvotní sběr PII musí probíhat na území RF, a proto je žádoucí, aby v smlouvě/osvědčení byly viditelné adresy datových center.
Poskytovatel by měl používat certifikované prostředky ochrany a skrytí. Samozřejmě, většina poskytovatelů nezveřejňuje používané technické prostředky ochrany a architekturu řešení. Ale jako klient se o tom nemůžete nedozvědět. Například pro vzdálené připojení k systému řízení (portálu správy) je nezbytné použít ochranné prostředky. Poskytovatel se tomuto požadavku nemůže vyhnout a poskytne vám (nebo vyžádá po vás, abyste používali) certifikovaná řešení. Otestujte zdroje a ihned pochopíte, jak a co je uspořádáno.
Je velmi žádoucí, aby cloudový poskytovatel nabízel další služby v oblasti informační bezpečnosti. Může se jednat o různé služby: ochrana před DDoS útoky a WAF, antivirová služba nebo sandbox atd. To vše vám umožní získat ochranu jako službu, aniž byste se museli soustředit na budování systémů ochrany a věnovat se obchodním aplikacím.
Poskytovatel by měl mít licenci FSTEC a FSB. Obvykle je tato informace uvedena přímo na webových stránkách. Určitě si tyto dokumenty vyžádejte a zkontrolujte, zda jsou správně uvedeny adresy poskytování služeb, název společnosti poskytovatele atd.
Shrňme to. Pronájem infrastruktury umožní vzdát se CAPEX a nechat si na své odpovědnosti pouze své obchodní aplikace a samotná data, zatímco těžké břemeno certifikace „hardwaru“ a softwarových prostředků převezme poskytovatel.
Jak jsme prošli certifikací
Nedávno jsme úspěšně prošli přezkoušením infrastruktury „Ochranné cloudové služby FZ-152“ na shodu s požadavky pro práci s osobními údaji. Práce prováděl „Národní certifikační centrum“.
V tuto chvíli je „Ochranné cloudové služby FZ-152“ certifikováno pro umístění informačních systémů, které se účastní zpracování, uchovávání nebo přenosu osobních údajů (ISPU) v souladu s požadavky úrovně UZ-3.
Certifikační postup zahrnuje kontrolu shody infrastruktury cloudového poskytovatele s úrovní ochrany. Samotný poskytovatel poskytuje službu IaaS a není operátorem osobních údajů. Proces zahrnuje hodnocení jak organizačních (dokumentace, nařízení atd.), tak technických opatření (nastavení ochranných systémů a další).
Není to banální. I když standard pro programy a metodiky provádění certifikačních akcí existuje od roku 2013, pro cloudové objekty stále neexistují přísné programy. Certifikační centra tyto programy vypracovávají na základě vlastní odbornosti. S příchodem nových technologií se programy komplikují a modernizují, a proto musí certifikátor mít zkušenosti s cloudovými řešeními a rozumět specifice.
V našem případě se objekt ochrany skládá ze dvou lokalit.
Přímo v datovém centru jsou umístěny cloudové zdroje (servery, úložiště dat, síťová infrastruktura, ochranné prostředky atd.). Rozhodně je takový virtuální datový centrum připojeno k veřejným sítím, a proto musí být splněny určité požadavky na firewallování, například použití certifikovaných firewallů.
Druhá část objektu — prostředky řízení cloudu. To jsou pracovní stanice (ARM administrátora), odkud se provádí správa chráněného segmentu.
Lokalit se spojují přes VPN-kanál, postavený na SKZI.
Protože technologie virtualizace vytvářejí předpoklady pro vznik hrozeb, používáme také další certifikované ochranné prostředky.
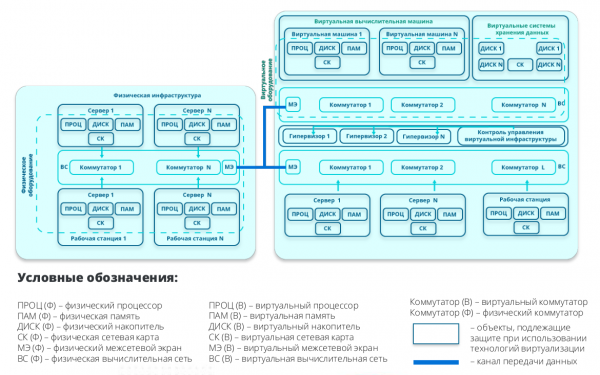 Strukturální schéma „očima certifikátora“
Pokud klientovi potřebuje certifikace jeho ISPDn, po pronájmu IaaS mu zbývá pouze provést hodnocení informačního systému nad úrovní virtuálního datového centra. Tato procedura zahrnuje kontrolu infrastruktury a používaného softwaru. Vzhledem k tomu, že na všechny infrastrukturní otázky se můžete odvolat na certifikát poskytovatele, zbude vám pouze provést práce s softwarem.
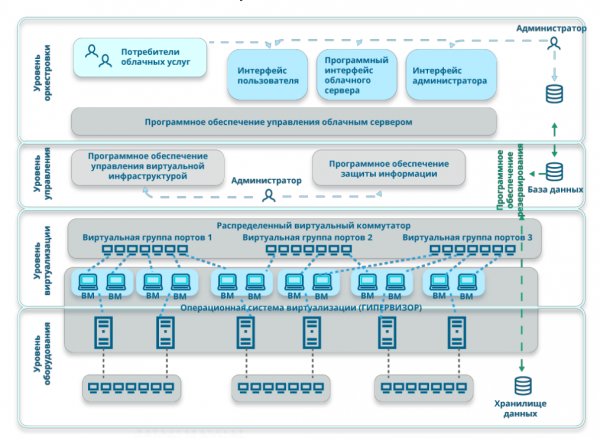 Rozdělení na úrovni abstrakce
Na závěr přinášíme malý kontrolní seznam pro firmy, které již pracují s PDn nebo teprve plánují. A tak, jak zpracovávat a nezapálit se.
Pro audit a vývoj modelů hrozeb a narušitelů pozvěte zkušeného konzultanta z certifikačních laboratoří, který vám pomůže vypracovat potřebnou dokumentaci a dovede vás již k fázi technických řešení.
Ve fázi výběru cloudového poskytovatele věnujte pozornost tomu, zda má certifikát. Je dobré, pokud firma veřejně umístila tento certifikát přímo na svých stránkách. Poskytovatel by měl být licenciátem FSTÉK a FSB, a nabízená služba by měla být certifikována.
Ujistěte se, že máte uzavřenou oficiální smlouvu a podepsáno pověření na zpracování PDn. Na základě toho budete moci provést jak kontrolu shody, tak certifikaci ISPDn. Pokud se vám tyto práce v rámci technického projektu a vytváření projektové a technické dokumentace zdají obtížné, stojí za to obrátit se na externí konzultační společnosti mezi certifikačními laboratořemi.
Pokud se pro vás týkají otázky zpracování PDn, 18. září, v tento pátek, budeme rádi, když vás uvidíme na webináři. .
Zdroj: habr.com
