

Z různých důvodů bylo nutné uspořádat VPN spojení mezi sítí ve VMWare Cloud Director a samostatným strojem Ubuntu v cloudu. Tento článek si nekladl za cíl poskytnout podrobný popis, ale jde pouze o krátký návod.
V síti jsem našel jediný článek z roku 2015 na toto téma „».
Bohužel, nebylo možné jej použít přímo, protože jsem chtěl silnější šifrování, ne samopodepsaný certifikát, a navíc by popisovaná konfigurace nefungovala za NATem.
Proto jsem se musel usadit a prozkoumat dokumentaci.
Jako základ jsem vzal dlouho používanou konfiguraci, která umožňuje připojení prakticky z jakéhokoli operačního systému, a prostě jsem k ní přidal úsek, který umožňuje připojení k NSX Edge.
Jelikož instalace a plné nastavení serveru Strongswan přesahuje rámec tohoto článku, dovolím si odkázat na .
A nyní se přesuneme přímo k nastavením.
Schéma spojení bude vypadat takto:
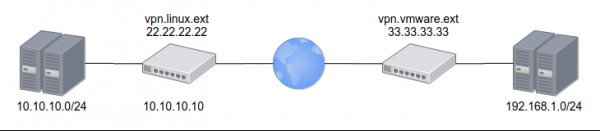
ze strany VMWare veřejná adresa 33.33.33.33 a interní síť 192.168.1.0/24
ze strany Linux veřejná adresa 22.22.22.22 a interní síť 10.10.10.0/24
bude také potřeba nastavit certifikát Let's encrypt pro adresu vpn.linux.ext
PSK z obou stran: ChangeMeNow!
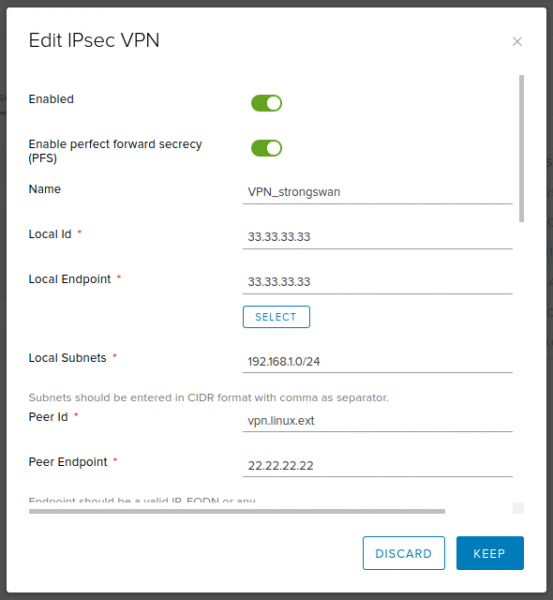
Nastavení ze strany NSX Edge:
Text
Enabled: yes
Enable perfect forward secrecy (PFS): yes
Name: VPN_strongswan (jakékoli, podle vašeho výběru)
Local Id: 33.33.33.33
Local Endpoint: 33.33.33.33
Local Subnets: 192.168.1.0/24
Peer Id: vpn.linux.ext
Peer Endpoint: 22.22.22.22
Peer Subnets: 10.10.10.0/24
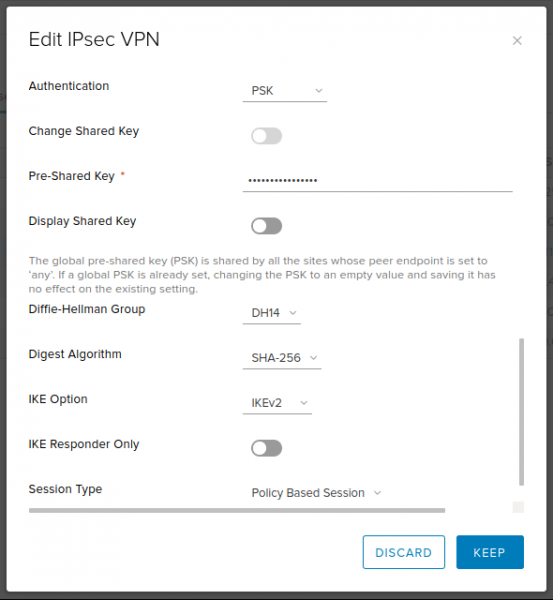
Encryption Algorithm: AES256
Authentication: PSK
Pre-Shared Key: ChangeMeNow!
Diffie-Hellman Group: 14 (2048 bit — přijatelný kompromis mezi rychlostí a bezpečností. Ale pokud chcete, můžete nastavit větší)
Digest Algorithm: SHA256
IKE Option: IKEv2
IKE Responder Only: no
Session Type: Policy Based Session
Snímek obrazovky
Nastavení ze strany Strongswan:
ipsec.conf
# /etc/ipsec.conf
config setup

conn %default
	dpdaction=clear
	dpddelay=35s
	dpdtimeout=300s

	fragmentation=yes
	rekey=no

	ike=aes256gcm16-aes256gcm12-aes128gcm16-aes128gcm12-sha256-sha1-modp2048-modp4096-modp1024,aes256-aes128-sha256-sha1-modp2048-modp4096-modp1024,3des-sha1-modp1024!
	esp=aes128gcm12-aes128gcm16-aes256gcm12-aes256gcm16-modp2048-modp4096-modp1024,aes128-aes256-sha1-sha256-modp2048-modp4096-modp1024,aes128-sha1-modp2048,aes128-sha1-modp1024,3des-sha1-modp1024,aes128-aes256-sha1-sha256,aes128-sha1,3des-sha1!

	left=%any
	leftsubnet=10.10.10.0/24
        leftcert=certificate.pem
	leftfirewall=yes
	leftsendcert=always

	right=%any
	rightsourceip=192.168.1.0/24
	rightdns=77.88.8.8,8.8.4.4

	eap_identity=%identity

# IKEv2
conn IPSec-IKEv2
	keyexchange=ikev2
	auto=add

# BlackBerry, Windows, Android
conn IPSec-IKEv2-EAP
	also="IPSec-IKEv2"
	rightauth=eap-mschapv2

# macOS, iOS
conn IKEv2-MSCHAPv2-Apple
	also="IPSec-IKEv2"
	rightauth=eap-mschapv2
	leftid=vpn.linux.ext

# Android IPsec Hybrid RSA
conn IKEv1-Xauth
	keyexchange=ikev1
	rightauth=xauth
	auto=add

# VMWare IPSec VPN
conn linux-nsx-psk
	authby=secret
	auto=start
	leftid=vpn.linux.ext
	left=10.10.10.10
	leftsubnet=10.10.10.0/24
	rightid=33.33.33.33
	right=33.33.33.33
	rightsubnet=192.168.1.0/24
	ikelifetime=28800
	keyexchange=ikev2
	lifebytes=0
	lifepackets=0
	lifetime=1h
ipsec.secret
# /etc/ipsec.secrets
: RSA privkey.pem

# Create VPN users accounts
# ВНИМАНИЕ! После логина сначала пробел, потом двоеточие.

user1 : EAP "stongPass1"
user2 : EAP "stongPass2"
%any 33.33.33.33 : PSK "ChangeMeNow!"
poté postačí přečíst konfiguraci, spustit spojení a zkontrolovat, zda bylo navázáno:
ipsec update
ipsec rereadsecrets
ipsec up linux-nsx-psk
ipsec status
Doufám, že tento krátký článek bude užitečný a ušetří někomu pár hodin.
Zdroj: habr.com
