

V článku se budeme zabývat problémy organizace síťové infrastruktury tradičními metodami a způsoby, jak tyto problémy řešit pomocí cloudových technologií.
Pro informaci. Nebula je cloudové prostředí SaaS pro dálkovou podporu síťové infrastruktury. Všechna zařízení podporující Nebula jsou spravována z cloudu prostřednictvím bezpečného připojení. Lze spravovat velkou distribuovanou síťovou infrastrukturu z jednoho centra, aniž by bylo nutné investovat úsilí do jejího vytvoření.
Jaký je účel dalšího cloudového služby?
Hlavním problémem při práci se síťovou infrastrukturou není navrhování sítě a pořizování vybavení, ani montáž do racku, ale vše ostatní, co je třeba s touto sítí dále dělat.
Síť nová — starosti staré
Po uvedení nového uzlu sítě do provozu po montáži a připojení zařízení začíná počáteční konfigurace. Z pohledu "velkého šéfa" — nic složitého: "Bereme pracovní dokumentaci ke projektu a začínáme nastavovat…" To se hezky říká, když jsou všechny síťové prvky v jednom datovém centru. Pokud jsou však rozptýleny po pobočkách, začíná bolest hlavy s zajištěním vzdáleného přístupu. Takový uzavřený kruh: abychom získali vzdálený přístup k síti, musíme nakonfigurovat síťové zařízení, a k tomu potřebujeme přístup k síti…
Musíme vymýšlet různé schémata, jak vyřešit výše popsaný slepý konec. Například laptop s přístupem k internetu přes USB 4G modem se připojuje pomocí patch cordu k nastavované síti. Na tomto notebooku se spouští VPN klient a prostřednictvím něj se síťový administrátor z centrály snaží získat přístup k síti pobočky. Schéma není nejtransparentnější — i když přivezete laptop se předem nastaveným VPN na vzdálené místo a požádáte o jeho zapnutí, není vůbec jisté, že všechno bude fungovat na první pokus. Zvlášť pokud jde o jiný region s jiným poskytovatelem.
Zjistíme, že nejspolehlivější způsob je mít "na druhém konci drátu" dobrého specialistu, který dokáže nastavit svou část podle projektu. Pokud takový ve stavu pobočky není, zbývají možnosti: buď outsourcing, nebo služební cesta.
Ještě potřebujeme monitorovací systém. Je nutné ho nainstalovat, nastavit a udržovat (alespoň sledovat místo na disku a pravidelně vytvářet zálohy). A který nic neví o našich zařízeních, dokud jí to neřekneme. K tomu je potřeba nastavit konfigurace pro všechna zařízení a pravidelně sledovat aktuálnost záznamů.
Skvělé je, když je ve firmě někdo jako „člověk-orchestr“, který kromě specifických znalostí síťového administrátora umí pracovat se Zabbixem nebo jiným podobným systémem. Jinak je potřeba najmout dalšího člověka nebo to outsourcovat.
Poznámka. Největší problémy začínají slovy: „Co je na nastavování Zabbixu (Nagios, OpenView atd.)? Teď ho rychle rozběhnu a je hotovo!“
Od zavedení k provozu
Zvažme konkrétní příklad.
Bylo přijato poplašné oznámení, že někde neodpovídá přístupový bod WiFi.
Kde se nachází?
Samozřejmě, dobrý síťový administrátor má svůj osobní seznam, ve kterém má vše zaznamenáno. Otázky začínají, když je potřeba sdílet tyto informace. Například je nutné rychle poslat posla, aby situaci objasnil na místě, a k tomu je třeba vydat něco jako: „Přístupový bod v kancelářské budově na ulici Stavitelů, dům 1, ve 3. patře, kancelář N 301 vedle vstupních dveří pod stropem.“
Předpokládejme, že máme štěstí a přístupový bod je napájen přes PoE, zatímco switch umožňuje jeho restartování na dálku. Není potřeba jet, ale je potřeba mít vzdálený přístup ke switchi. Zůstává jen nakonfigurovat port forwarding pomocí PAT na routeru, vyřešit VLAN pro připojení zvenčí a podobně. Je dobré, pokud je vše předem nastaveno. Práce sice nemusí být složitá, ale je potřeba ji vykonat.
Takže jsme restartovali napájení přístupového bodu. Nepomohlo?
Předpokládejme, že s hardwarovou částí není něco v pořádku. Teď hledáme informace o zárukách, zahájení provozu a dalších zajímavých detailech.
Pokud jde o WiFi, použití domácího typu WPA2-PSK, kde je jeden klíč pro všechna zařízení, se v podnikové sféře nedoporučuje. Za prvé, mít jeden klíč pro všechny znamená pouhou nejistotu, za druhé, když jeden zaměstnanec odejde, musíte změnit tento společný klíč a znovu provádět nastavení na všech zařízeních pro všechny uživatele. Abychom se vyhnuli takovým nepříjemnostem, existuje WPA2-Enterprise s individuální autentizací pro každého uživatele. Pro to však potřebujete RADIUS server – další infrastrukturní jednotku, kterou je třeba kontrolovat, zálohovat a tak dále.
Všimněte si, že v každé fázi, ať už při zavádění nebo provozu, jsme používali pomocné systémy. To zahrnuje notebook se „cizím“ připojením k Internetu, monitorovací systém, referenční databázi k zařízení a RADIUS jako autentizační systém. Kromě síťových zařízení je nutné obsluhovat také externí služby.
V takových případech můžete slyšet radu: „Dejte to do cloudu a netrapte se.“ Určitě existuje cloudový Zabbix, možná někde existuje cloudový RADIUS a dokonce cloudová databáze pro vedení seznamu zařízení. Problém je, že to potřebujete ne odděleně, ale „v jednom balení“. A stejně se objevují otázky organizace přístupu, počátečního nastavení zařízení, bezpečnosti a mnoho dalšího.
Jak to vypadá při použití Nebula?
Samozřejmě, že „cloud“ zpočátku o našich plánech, ani o zakoupeném vybavení nic neví.
Nejprve se vytváří profil organizace. To znamená, že celá infrastruktura: sídlo společnosti a pobočky jsou nejprve zapsány v cloudu. Uvádějí se údaje, vytváří se účty pro delegaci oprávnění.
Zaregistrovat používaná zařízení v cloudu můžete dvěma způsoby: starým způsobem – jednoduše zapsáním sériového čísla při vyplňování webového formuláře, nebo naskenováním QR kódu pomocí mobilního telefonu. Vše, co potřebujete pro druhý způsob, je smartphone s fotoaparátem a přístupem na Internet, včetně mobilního poskytovatele.
Samozřejmě, že potřebnou infrastrukturu pro uchovávání informací, jak uživatelských, tak nastavení, poskytuje Zyxel Nebula.
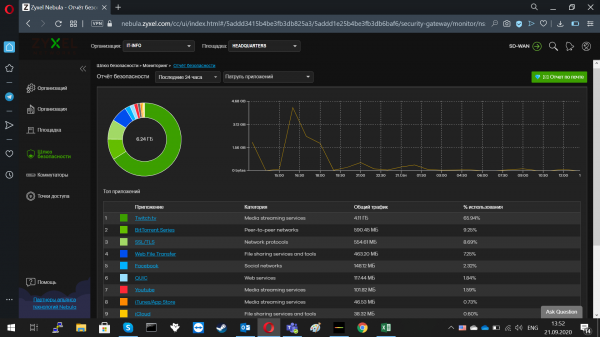
Obrázek 1. Zpráva o bezpečnosti Nebula Control Center.
Co je s nastavením přístupu? Otevíráním portů, přesměrováním provozu přes příchozí bránu, vším tím, co administrátoři bezpečnosti laskavě nazývají: „udělat díry“? Naštěstí to vše není třeba. Zařízení řízená Nebulou vytvářejí odchozí spojení. A administrátor se pro nastavení nepřipojuje k jednotlivému zařízení, ale k cloudu. Nebula funguje jako prostředník mezi dvěma spojeními: se zařízením a s počítačem síťového administrátora. To znamená, že fázi s povoláním příchozího administrátora lze minimalizovat, nebo ji zcela vynechat. A žádné další „díry“ na firewallu.
A co server RADIUS? Vždyť potřebujeme nějakou centralizovanou autentizaci!
A tyto funkce také přebírá Nеbula. Autentizace účtů pro přístup k zařízení probíhá prostřednictvím zabezpečené databáze. To značně usnadňuje delegaci nebo odejmutí práv pro správu systému. Je třeba předat práva – založíme uživatele, přiřadíme roli. Je třeba odebrat práva – provedeme opačné kroky.
Zvláštní pozornost si zaslouží WPA2-Enterprise, pro který je potřeba samostatná autentizační služba. Zyxel Nebula má vlastní analog – DPPSK, který umožňuje používat WPA2-PSK s individuálním klíčem pro každého uživatele.
„Nepohodlné“ otázky
Níže se pokusíme odpovědět na nejzáludnější otázky, které se často kladou při vstupu do cloudové služby
Je to opravdu bezpečné?
Při jakémkoli delegování kontroly a správy hrají pro zajištění bezpečnosti důležitou roli dva faktory: anonymizace a šifrování.
Používání šifrování k ochraně provozu před cizími očima je čtenářům více či méně známo.
Anonymizace skrývá před personálem cloudového poskytovatele informace o majiteli a zdroji. Osobní informace jsou odstraněny a záznamům je přiřazen „bezcharakterní“ identifikátor. Ani vývojář cloudového softwaru, ani administrátor, který spravuje cloudový systém, nemohou znát majitele dotazů. „Odkud to přišlo? Koho by to mohlo zajímat?“ Takové otázky zůstanou bez odpovědi. Nepřítomnost údajů o majiteli a zdroji činí insiderství bezvýznamnou ztrátou času.
Pokud porovnáme tento přístup s tradiční praxí outsourcingu nebo najmutí příchozího administrátora - je zřejmé, že cloudové technologie jsou bezpečnější. Příchozí IT specialista ví o své podřízené organizaci dostatek informací a může nevědomky způsobit značné škody z hlediska bezpečnosti. Je také třeba řešit otázku propuštění nebo ukončení smlouvy. Někdy to kromě blokace nebo odstranění účtu znamená globální změnu hesel pro přístup k službám, stejně jako audit všech zdrojů na přítomnost „zapomenutých“ vstupních bodů a potenciálních „trojských koní“.
Jak moc je Nebula dražší nebo levnější než příchozí administrátor?
Vše se poznává v porovnání. Základní funkce Nebula jsou dostupné zdarma. Co by mohlo být ještě levnější?
Samozřejmě, nelze se úplně obejít bez síťového administrátora nebo osoby, která ho zastupuje. Otázka je v počtu těchto osob, jejich specializaci a rozdělení po lokalitách.
Pokud jde o placenou rozšířenou službu, je přímo položená otázka: je to dražší nebo levnější - tento přístup bude vždy nepřesný a jednostranný. Správnější bude porovnat množství faktorů, počínaje náklady na práci konkrétních specialistů a konče náklady na zajištění jejich spolupráce s dodavatelskou organizací nebo fyzickou osobou: kontrola kvality, vypracování dokumentace, udržování úrovně bezpečnosti a tak dále.
Pokud jde o to, zda je výhodné nebo nevýhodné zakoupit placený balíček služeb (Pro-Pack), může být orientační odpověď následující: pokud je organizace malá, dá se vystačit se základní verzí, pokud organizace roste, má smysl uvažovat o Pro-Pack. Rozdíly mezi verzemi Zyxel Nebula lze vidět v tabulce 1.
Tabulka 1. Rozdíly v sadách funkcí základní verze a verze Pro-Pack pro Nebula.
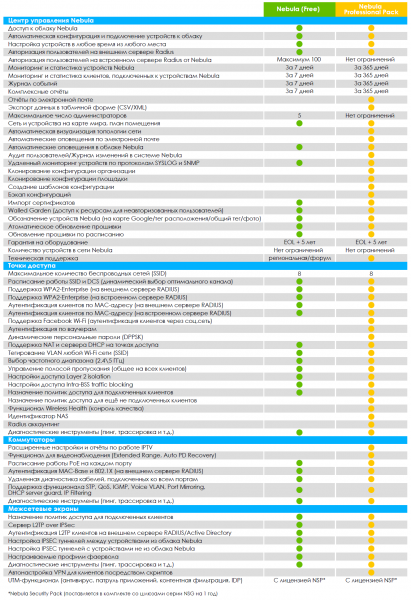
To zahrnuje rozšířenou zprávu, audit uživatelů, klonování konfigurace a mnoho dalšího.
A co ochrana provozu?
Nebula používá protokol pro zajištění bezpečnosti práce se síťovým vybavením.
NETCONF může pracovat nad několika transportními protokoly:
- ();
- ();
- ();
- ().
Pokud srovnáváme NETCONF s jinými metodami, například správou přes SNMP - je třeba poznamenat, že NETCONF podporuje výstupní TCP spojení, aby překonalo NAT bránu, a považuje se za spolehlivější.
Jak je to s podporovaným vybavením?
Samozřejmě, není dobré měnit server na zoologickou zahradu se zástupci vzácných a ohrožených typů vybavení. Je velmi žádoucí, aby vybavení propojené řídící technologií pokrývalo všechny směry: od centrálního switche až po přístupové body. Inženýři Zyxel se postarali o tuto možnost. Pod řízením Nebula funguje řada zařízení:
- centrální switche 10G;
- přístupové switche;
- switche s PoE;
- přístupové body;
- síťové brány.
Použitím široké škály podporovaných zařízení je možné vytvářet sítě pro různé typy úkolů. To je zvlášť aktuální pro společnosti, které rostou nikoli vzhůru, ale do šířky, a neustále obsazují nová místa pro podnikání.
Stálý rozvoj
Síťová zařízení s tradičním způsobem řízení mají pouze jednu cestu ke zlepšení — změnu samotného zařízení, ať už jde o nový firmware nebo další moduly. V případě Zyxel Nebula existuje dodatečná cesta pro vylepšení — prostřednictvím zlepšování cloudové infrastruktury. Například po aktualizaci Nebula Control Center (NCC) na verzi 10.1. (21. září 2020) mají uživatelé k dispozici nové možnosti, zde jsou některé z nich:
- vlastník organizace nyní může převést všechna vlastnická práva na jiného administrátora ve stejné organizaci;
- nová role nazvaná „Zástupce vlastníka“, která má stejná práva jako vlastník organizace;
- nová funkce hromadné aktualizace firmwaru pro celou organizaci (funkce Pro-Pack);
- do topologie byly přidány dvě nové možnosti: restart zařízení a zapnutí/vypnutí napájení PoE portu (funkce Pro-Pack);
- podpora nových modelů přístupových bodů: WAC500, WAC500H, WAC5302D-Sv2 a NWA1123ACv3;
- podpora autentizace pomocí voucherů se QR kódovým tištěním (funkce Pro-Pack).
Užitečné odkazy
Zdroj: habr.com
