

V prvních dvou kvartálech roku 2020 se počet DDoS útoků zvýšil téměř třikrát, přičemž 65 % z nich tvoří primitivní pokusy o "zatěžovací testy", které snadno "odpojí" bezbranné weby malých e-shopů, fór, blogů a médií.
Jak vybrat hosting, který je chráněný před DDoS útoky? Na co si dát pozor a na co se připravit, abyste se nedostali do nepříjemné situace?
(Očkování proti "šedému" marketingu uvnitř)
Dostupnost a rozmanitost nástrojů pro provádění DDoS útoků nutí majitele online služeb přijímat odpovídající opatření pro čelení této hrozbě. Ochranu před DDoS útoky byste měli zvážit ještě před prvním selháním, a to nikoli pouze jako součást opatření pro zvýšení odolnosti infrastruktury, ale již v době výběru místa pro umístění (hostingového poskytovatele nebo datového centra).
DDoS útoky jsou klasifikovány podle příslušnosti protokolů, jejichž zranitelnosti jsou zneužívány, na úrovně modelu otevřeného systémového propojení (OSI):
- kanálová (L2),
- síťová (L3),
- transportní (L4),
- aplikace (L7).
Z pohledu ochranných systémů je možné je shrnout do dvou skupin: útoky na úrovni infrastruktury (L2-L4) a na úrovni aplikace (L7). To souvisí se sekvencí provádění algoritmů analýzy provozu a výpočetní složitostí: čím hlouběji nahlížíme do IP paketů, tím více výpočetních zdrojů je potřeba.
Vizuálně je optimalizace výpočtů při zpracování provozu v reálném čase tématem pro samostatný soubor článků. A nyní si představme, že existuje určitý cloudový poskytovatel s podmíněně neomezenými výpočetními zdroji, který může zajistit ochranu webových stránek před útoky na úrovni aplikací (včetně ).
3 hlavní otázky pro určení úrovně ochrany hostingu před DDoS útoky
Podívejme se na podmínky poskytování služby ochrany před DDoS útoky a Smlouvu o úrovni služeb (Service Level Agreement, SLA) poskytovatele hostingu. Obsahují odpovědi na následující otázky:
- jaká technická omezení uvádí poskytovatel služby?
- co se stane, když zákazník přesáhne tato omezení?
- jakým způsobem poskytovatel hostingu implementuje ochranu před DDoS útoky (technologie, řešení, dodavatelé)?
Pokud jste tuto informaci nenašli, může to být důvod buď k zamyšlení nad vážností poskytovatele služeb, nebo k organizaci základní ochrany proti DDoS (L3-4) vlastními silami. Například si objednat fyzické připojení k síti specializovaného poskytovatele ochrany.
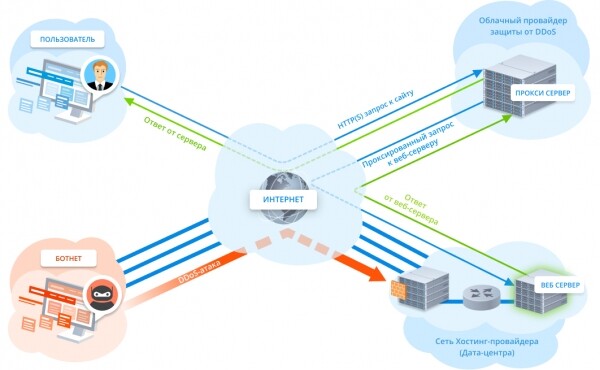
Důležité! Nedává smysl poskytovat ochranu proti útokům na úrovni aplikací pomocí Reverse Proxy, pokud váš hostingový poskytovatel nedokáže zajistit ochranu proti útokům na úrovni infrastruktury: síťové zařízení bude přetížené a stane se nedostupným, včetně pro proxy servery cloudového poskytovatele (obr. 1).
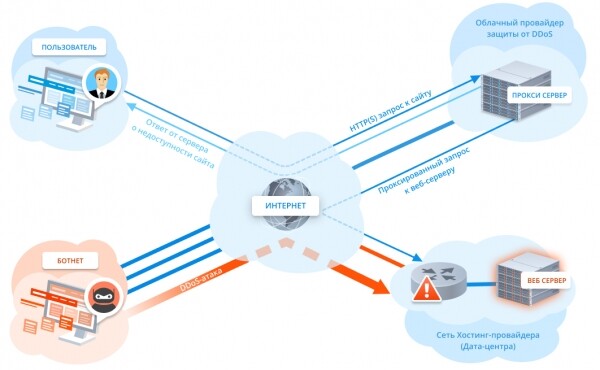
Obr. 1. Přímý útok na síť hostingového poskytovatele
A nenechte se přesvědčit, že skutečná IP adresa serveru je skryta za cloudem poskytovatele ochrany, a proto není možné ji útočit přímo. V devíti případech z deseti nebude útočníkovi dělat problém nalézt skutečnou IP adresu serveru nebo alespoň sítě hostingového poskytovatele, aby "položil" celý datové centrum.
Jak hackeři hledají skutečnou IP adresu
Pod spoilerem — několik metod pro vyhledávání skutečné IP adresy (uváděny pro informativní účely).
Metoda 1: Hledání v otevřených zdrojích
Hledání můžete začít pomocí online služby: hledá informace v dark webu, na platformách pro sdílení dokumentů, zpracovává data Whois, úniky veřejných dat a mnoho dalších zdrojů.
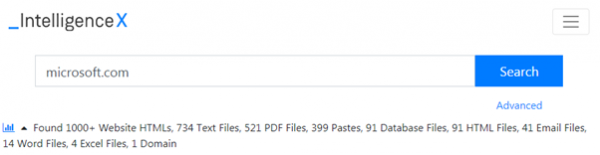
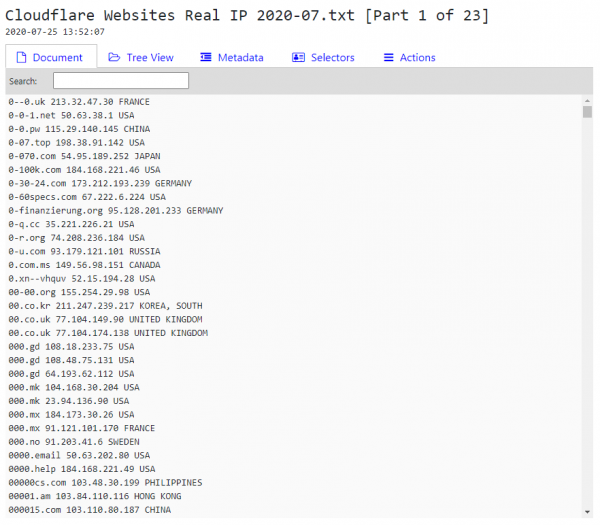
Pokud se podle určitých znaků (HTTP hlavičky, údaje Whois atd.) podařilo určit, že ochrana webu je zajištěna pomocí Cloudflare, můžete začít hledat skutečnou IP adresu pomocí, který obsahuje přibližně 3 miliony IP adres webů umístěných za Cloudflare.
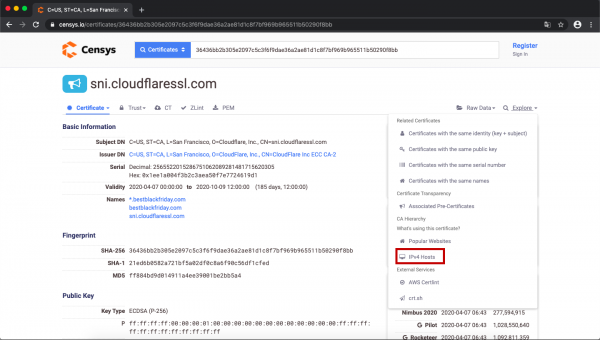
Pomocí SSL certifikátu a služby můžete najít spoustu užitečného, včetně skutečné IP adresy webu. Chcete-li vytvořit dotaz na váš zdroj, přejděte na kartu Certifikáty a zadejte:
_parsed.names: jménowebu AND tags.raw: trusted
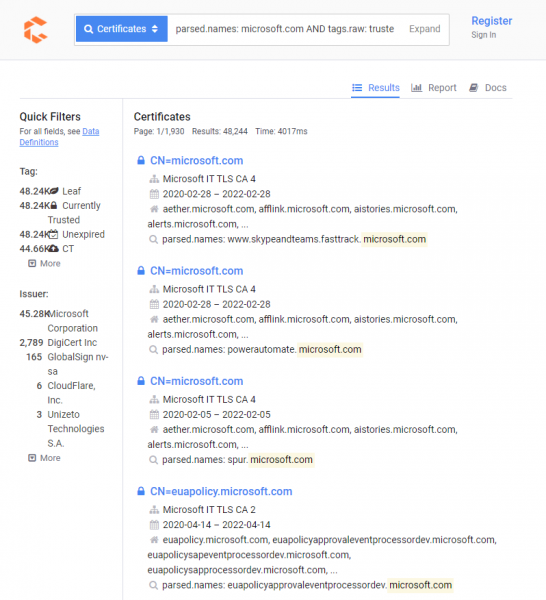
Pro hledání IP adres serverů využívajících SSL certifikát, bude nutné ručně procházet rozbalovací seznam s několika nástroji (karta „Prozkoumat“, pak vybíráme „IPv4 Hosts“).
Metoda 2: DNS
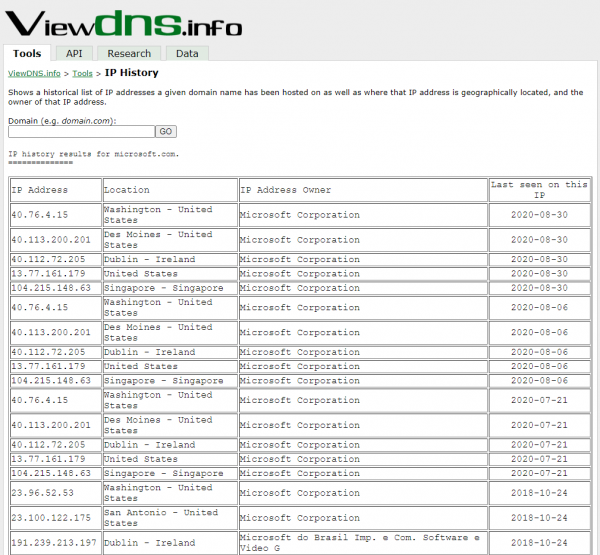
Hledání v historii změn DNS záznamů — starý, osvědčený způsob. Předchozí IP adresa webu může naznačit, na jakém hostingu (nebo v jakém datovém centru) se nacházel. Mezi online službami se uživatelsky příjemné vyznačují a .
Při změně nastavení nebude web ihned používat IP adresu cloudové ochrany nebo CDN, ale nějakou dobu bude pracovat přímo. V tomto případě existuje pravděpodobnost, že online služby pro uchovávání historie změn IP adres obsahují informace o původní adrese webu.
Pokud nejsou k dispozici nic kromě názvu starého DNS serveru, lze pomocí speciálních utilit (dig, host nebo nslookup) dotázat IP adresu podle doménového jména webu, například:
_dig @název_starého_dns_serveru názevwebu
Metoda 3: email
Myšlenka metody spočívá v tom, že pomocí kontaktního formuláře / registrace (nebo jiným způsobem, který umožňuje iniciovat odeslání e-mailu) získat e-mail na svou elektronickou poštu a zkontrolovat hlavičky, zejména pole „Received“.
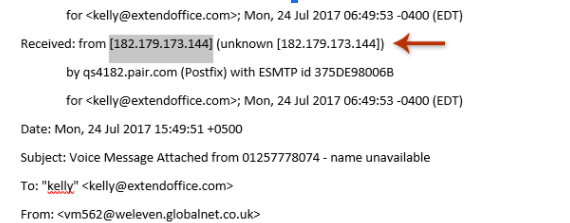
V hlavičce e-mailu se často nachází skutečná IP adresa MX záznamu (server pro výměnu elektronické pošty), která může být výchozím bodem pro hledání dalších cílových serverů.
Nástroje pro automatizaci hledání
Software pro vyhledávání IP za ochranou Cloudflare většinou funguje na třech úlohách:
- skanování chybné konfigurace DNS, pomocí DNSDumpster.com;
- skočení podle databáze Crimeflare.com;
- hledání subdomén metodou slovníkového prohledávání.
Hledání subdomén se často ukazuje jako nejefektivnější možnost ze všech tří — vlastník webu mohl chránit hlavní web, zatímco subdomény nechal pracovat přímo. Pro ověření je nejjednodušší použít .
Kromě toho existují utility určené pouze pro hledání subdomén pomocí slovníkového prohledávání a vyhledávání v otevřených zdrojích, například: nebo .
Jak probíhá hledání v praxi
Jako příklad vezmeme web seo.com, který používá Cloudflare, a který nalezneme pomocí známé služby (umožňuje jak určovat technologie / enginy / CMS, na kterých web funguje, tak i naopak – hledat weby podle používaných technologií).
Při přechodu na kartu „IPv4 Hosts“ služba zobrazí seznam hostitelů používajících certifikát. Abyste našli požadovaný, hledejte IP adresu s otevřeným portem 443. Pokud přesměrovává na požadovaný web, je úkol splněn, jinak je nutné přidat do hlavičky „Host“ HTTP požadavku doménové jméno webu (například *curl -H "Host: název_webu" *).
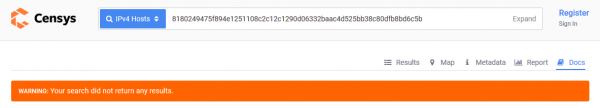
V našem případě hledání v databázi Censys nic nepřineslo, jdeme dál.
DNS vyhledávání provedeme přes službu.
Při procházení adres uvedených v seznamech DNS serverů pomocí nástroje CloudFail nacházíme funkční zdroje. Výsledek bude připraven již za několik sekund.
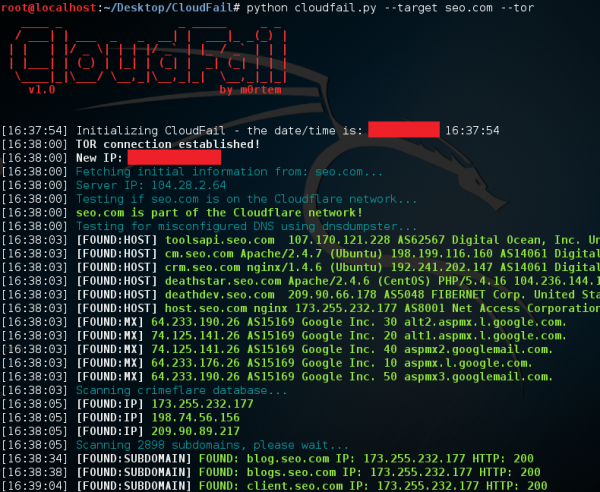
Použitím pouze veřejně dostupných dat a jednoduchých nástrojů jsme určili skutečnou IP adresu webového serveru. Zbytek je pro útočníka technika.
Vraťme se k výběru poskytovatele hostingu. Abychom posoudili užitečnost služby pro zákazníka, prozkoumejme možné způsoby ochrany proti DDoS útokům.
Jak poskytovatel hostingu buduje svou ochranu
- Vlastní systém ochrany s filtračním vybavením (obrázek 2).
Vyžaduje přítomnost:
1.1. Zařízení pro filtraci provozu a licence na software;
1.2. Interní specialisty pro jeho podporu a provoz;
1.3. Přístupové kanály k internetu, které budou dostatečné pro příjem útoků;
1.4. Významnou předplacenou šířku pásma pro příjem "odpadního" provozu.

Obrázek 2. Vlastní systém ochrany poskytovatele hostingu
Pokud budeme považovat popsaný systém za prostředek ochrany proti moderním DDoS útokům v řádu stovek Gbps, takový systém bude stát velmi velké peníze. Má poskytovatel hostingu takovou ochranu? Je připraven platit za "odpadní" provoz? Je zřejmé, že takový ekonomický model je pro poskytovatele ztrátový, pokud nejsou ve tarifech zohledněny dodatečné platby. - Reverse Proxy (pouze pro webové stránky a některé aplikace). Navzdory celé řadě , poskytovatel negarantuje ochranu před přímými DDoS útoky (viz obrázek 1). Poskytovatelé hostingu často nabízejí takové řešení jako panaceu, přičemž přenášejí odpovědnost na poskytovatele ochrany.
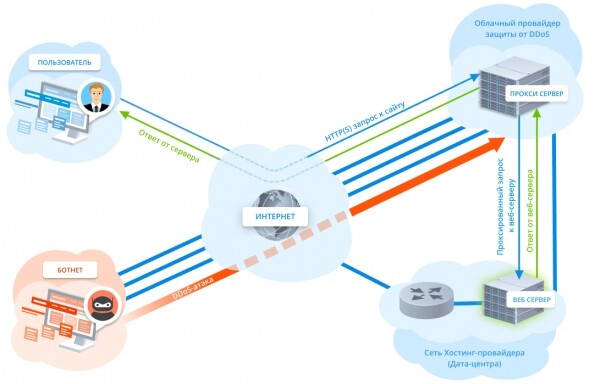
- Služby specializovaného cloudového poskytovatele (využití jeho filtrační sítě) pro ochranu proti DDoS útokům na všech úrovních OSI (obrázek 3).

Obrázek 3. Komplexní ochrana proti DDoS útokům pomocí specializovaného poskytovatele
předpokládá hlubokou integraci a vysokou míru technické kompetence obou stran. Přenos služeb filtrace provozu na outsourcing umožňuje poskytovateli hostingu snížit cenu přidaných služeb pro zákazníka.
Důležité! Čím podrobněji budou popsány technické specifikace poskytované služby, tím větší bude šance požadovat jejich splnění nebo náhradu v případě výpadku.
Kromě tří základních metod existuje mnoho kombinací a variant. Při výběru hostingu je pro zákazníka důležité pamatovat na to, že rozhodnutí ovlivní nejen velikost garantovaně blokovaných útoků a přesnost filtrace, ale také rychlost reakce a informační hodnotu (seznam blokovaných útoků, celková statistika atd.).
Pamatujte, že jen malé množství poskytovatelů hostingu na světě dokáže zajistit přijatelnou úroveň ochrany samostatně; ve většině případů je klíčem spolupráce a technická gramotnost. Znalost základních principů ochrany proti DDoS útokům tak umožní vlastníkovi webu nenaletět na marketingové triky a nekoupit si "kočku v pytli".
Zdroj: habr.com
