

 Minimalizace rizik spojených s použitím DoH a DoT
Ochrana proti DoH a DoT
Kontrolujete svůj DNS provoz? Organizace investují mnoho času, peněz a úsilí do zabezpečení svých sítí. Jednou z oblastí, které jsou často opomíjeny, je DNS.
Dobré shrnutí rizik vyplývajících z DNS je na konferenci Infosecurity.
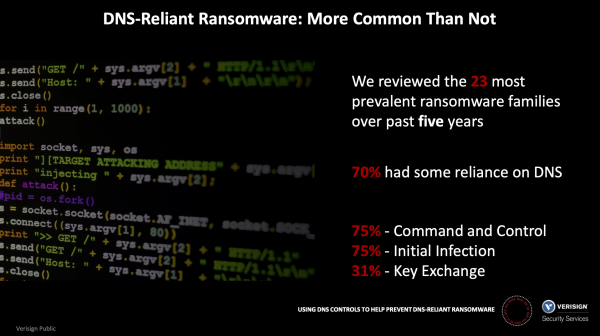 31 % zkoumaných tříd ransomwaru použilo DNS k výměně klíčů. Závěry studie
31 % zkoumaných tříd ransomwaru použilo DNS k výměně klíčů.
Problém je vážný. Podle výzkumné laboratoře Palo Alto Networks Unit 42 přibližně 85 % malware používá DNS k vytvoření komunikačního a kontrolního kanálu, což útočníkům usnadňuje vnikání do vaší sítě a krádež dat. Od svého vzniku byl provoz DNS převážně nezašifrovaný a bylo snadné jej analyzovat ochranými mechanismy NGFW.
Objevily se nové protokoly pro DNS zaměřené na zlepšení ochrany soukromí DNS spojení. Tyto protokoly jsou aktivně podporovány předními dodavateli prohlížečů a dalšími poskytovateli softwaru. Brzy dojde k nárůstu šifrovaného DNS provozu v podnikových sítích. Šifrovaný DNS provoz, který není řádně analyzován a je povolen, představuje bezpečnostní hrozbu pro společnost. Příkladem takové hrozby jsou kryptolockery, které používají DNS k výměně šifrovacích klíčů. Útočníci v současnosti požadují výkupné ve výši několika milionů dolarů za obnovení přístupu k vašim datům. Například společnost Garmin zaplatila 10 milionů dolarů.
Při správném nastavení mohou NGFW zakazovat nebo chránit používání DNS-over-TLS (DoT) a mohou být použity k zákazu používání DNS-over-HTTPS (DoH), což umožňuje analyzovat veškerý DNS provoz vaší sítě.
Co je šifrovaný DNS?
Co je DNS
Systém doménových jmen (DNS) převádí uživatelsky přívětivé doménové názvy (například adresu ) na IP adresu (například 34.107.151.202). Když uživatel zadá doménové jméno do webového prohlížeče, prohlížeč odešle DNS dotaz na DNS server s žádostí o IP adresu spojenou s tímto doménovým jménem. V odpovědi DNS server vrací IP adresu, kterou tento prohlížeč použije.
DNS dotazy a odpovědi jsou posílány po síti jako obyčejný text v nezašifrované podobě, což je činí zranitelnými vůči špehování nebo změně odpovědi a přesměrování prohlížeče na škodlivé servery. Šifrování DNS komplikuje sledování DNS dotazů nebo jejich změnu během přenosu. Šifrování DNS dotazů a odpovědí vás chrání před útokem typu Man-in-the-Middle, přičemž vykonává stejné funkce, jaké má tradiční protokol DNS (systém doménových jmen) v otevřeném textu.
V posledních několika letech byly zavedeny dva protokoly pro šifrování DNS:
DNS-over-HTTPS (DoH)
DNS-over-TLS (DoT)
Tyto protokoly mají jednu společnou vlastnost: záměrně skrývají DNS dotazy před jakýmkoli zachycením… včetně bezpečnostních pracovníků organizace. Protokoly většinou využívají protokol TLS (Transport Layer Security) k vytvoření šifrovaného spojení mezi klientem, který provádí dotazy, a serverem, který vyřizuje DNS dotazy, prostřednictvím portu, který se obvykle nepoužívá pro DNS provoz.
Ochrana soukromí DNS dotazů je velkým plusem těchto protokolů. Nicméně vytvářejí problémy pro bezpečnostní pracovníky, kteří musí sledovat síťový provoz a detekovat a blokovat škodlivé připojení. Protože se protokoly liší ve své implementaci, metody analýzy se budou lišit pro DoH a DoT.
DNS over HTTPS (DoH)
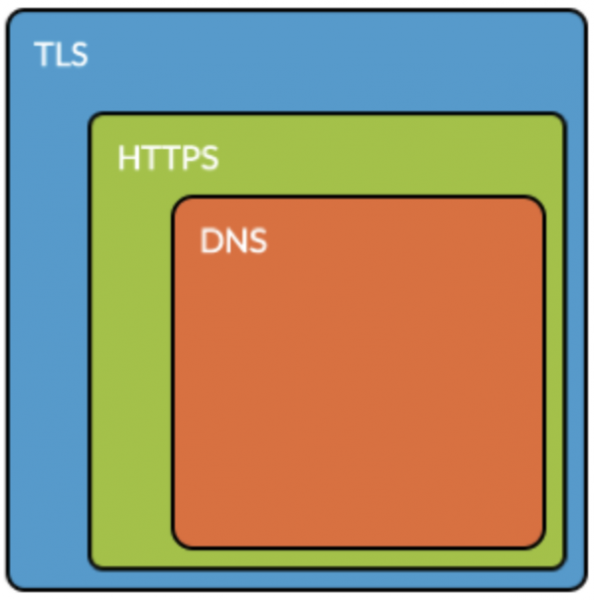 DNS uvnitř HTTPS
DoH používá dobře známý port 443 pro HTTPS, pro který je v RFC specificky uvedeno, že úkolem je „smíchat provoz DoH s jiným HTTPS provozem ve stejném spojení“, „ztížit analýzu DNS provozu“ a tím obejít opatření podnikové kontroly ( ). Protokol DoH používá šifrování TLS a syntaxi požadavků, kterou poskytují běžné standardy HTTPS a HTTP/2, přičemž přidává DNS dotazy a odpovědi nad standardními HTTP požadavky.
Rizika spojená s DoH
Pokud nedokážete rozlišit běžný HTTPS provoz od požadavků DoH, mohou aplikace ve vaší organizaci (a budou) obcházet místní nastavení DNS přesměrováním požadavků na externí servery, které odpovídají na požadavky DoH, což obchází jakékoli monitorování, tedy odstraní možnost kontroly DNS provozu. Ideálně byste měli DoH kontrolovat pomocí funkcí dešifrování HTTPS.
A v posledních verzích svých prohlížečů a obě společnosti pracují na použití DoH jako výchozího nastavení pro všechny DNS požadavky. na integraci DoH do svých operačních systémů. Nevýhodou je, že nejen respektované společnosti vyvíjející software, ale i zločinci začali používat DoH jako prostředek obcházení tradičních opatření firewalu. (Například si přečtěte následující články: , a .) V každém případě jak dobrý, tak škodlivý provoz DoH zůstane nepovšimnut, což organizaci ponechá slepou vůči zlovolnému používání DoH jako kanálu pro řízení malwaru (C2) a krádež citlivých dat.
Zajištění viditelnosti a kontroly DoH provozu
Jako nejlepší řešení pro kontrolu DoH doporučujeme nastavit v NGFW dešifrování HTTPS provozu a blokování DoH provozu (název aplikace: dns-over-https).
Nejprve se ujistěte, že je NGFW nastaveno pro dešifrování HTTPS podle .
Za druhé, vytvořte pravidlo pro provoz aplikace «dns-over-https», jak je znázorněno níže:
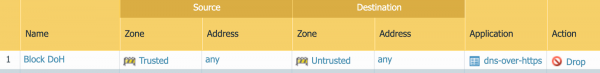 Pravidlo Palo Alto Networks NGFW pro blokaci DNS-over-HTTPS
Jako alternativu (pokud vaše organizace ještě zcela neimplementovala dešifrování HTTPS) lze NGFW nastavit na aplikaci akci „zakázat“ pro identifikátor aplikace „dns-over-https“, ale účinek bude omezen na blokaci určitých dobře známých DoH serverů podle jejich doménového jména, protože bez dešifrování HTTPS nelze DoH provoz plně zkontrolovat (viz. a vyhledejte frázi „dns-over-https“).
DNS over TLS (DoT)
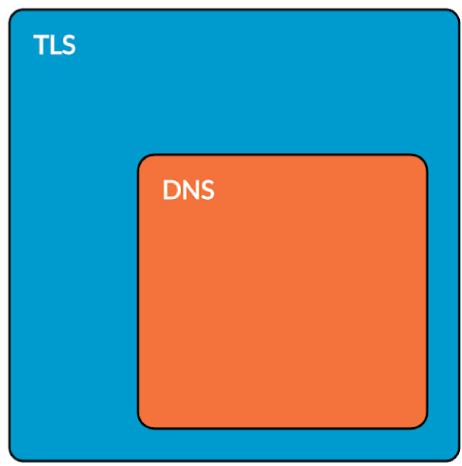 DNS uvnitř TLS
Zatímco protokol DoH se snaží mísit s jiným provozem na stejné portu, DoT naopak používá speciální port vyhrazený pro tento jediný účel, přičemž výslovně zakazuje používání stejného portu pro tradiční nezašifrovaný provoz DNS ( ).
Protokol DoT používá protokol TLS k zajištění šifrování, které encapsuluje standardní dotazy protokolu DNS, s provozem používajícím dobře známý port 853 ( ). Protokol DoT byl navržen tak, aby usnadnil organizacím blokování provozu na portu, buď souhlasit s jeho použitím, ale zahrnout dešifrování na tomto portu.
Rizika spojená s DoT
Google implementoval DoT ve svém klientovi , přičemž výchozím nastavením je automatické používání DoT, pokud je k dispozici. Pokud jste ohodnotili rizika a jste připraveni na použití DoT na úrovni organizace, je potřeba, aby síťoví administrátoři výslovně povolili odchozí provoz na portu 853 přes svůj perimetr pro tento nový protokol.
Zajištění viditelnosti a kontroly provozu DoT
Jako nejlepší praxi kontroly DoT doporučujeme kterékoliv z výše uvedeného, na základě požadavků vaší organizace:
Nastavte NGFW na dešifrování veškerého provozu pro cílový port 853. Díky dešifrování provozu bude DoT zobrazen jako aplikace DNS, na kterou můžete použít jakoukoliv akci, například povolit přihlášení. pro kontrolu domén DGA nebo již existující a anti-spyware.
Alternativně můžete úplně zablokovat provoz ‚dns-over-tls‘ pomocí mechanismu App-ID přes port 853. Obvykle je blokován výchozím způsobem, není potřeba žádná akce (pokud jste výslovně nepovolili aplikaci ‚dns-over-tls‘ nebo provoz přes port 853).
Zdroj: habr.com
