

Ve zdrojovém kódu subsystému iSCSI jádra Linux byla odhalena zranitelnost (CVE-2021-27365), která umožňuje nepřprivilegovanému lokálnímu uživateli spustit kód na úrovni jádra a získat root oprávnění v systému. K testování je k dispozici funkční prototyp exploitů. Zranitelnost byla odstraněna v aktualizacích jádra Linux 5.11.4, 5.10.21, 5.4.103, 4.19.179, 4.14.224, 4.9.260 a 4.4.260. Aktualizace balíčků s jádrem jsou k dispozici v distribucích Debian, Ubuntu, SUSE/openSUSE, Arch Linux a Fedora. Pro RHEL zatím nebyla vydána oprava.
Problém je způsoben chybou ve funkci iscsi_host_get_param() modulu libiscsi, která byla zavedena již v roce 2006 při vývoji subsystému iSCSI. Kvůli nedostatku příslušných kontrol velikosti mohou některé řetězcové atributy iSCSI, jako hostname nebo username, přesáhnout hodnotu PAGE_SIZE (4 KB). Zranitelnost může být zneužita odesláním Netlink zpráv, které nepřprivilegovaný uživatel použije ke nastavení atributů iSCSI na hodnoty přesahující PAGE_SIZE. Při čtení těchto atributů přes sysfs nebo seqfs se spustí kód, který předává atributy do funkce sprintf k zkopírování do bufferu o velikosti PAGE_SIZE.
Exploatace zranitelnosti v distribucích závisí na podpoře automatického načítání modulu jádra scsi_transport_iscsi při pokusu o vytvoření soketu NETLINK_ISCSI. V distribucích, kde je tento modul automaticky načítán, může být útok proveden nezávisle na použití funkcionality iSCSI. K úspěšnému provedení exploitace je navíc vyžadováno zaregistrování alespoň jednoho iSCSI transportu. Pro registraci transportu lze použít jádrový modul ib_iser, který je automaticky načítán při pokusu o vytvoření soketu NETLINK_RDMA nepřprivilegovaným uživatelem.
Automatické načítání modulů potřebných k využití exploitů je podporováno v CentOS 8, RHEL 8 a Fedora při instalaci balíčku rdma-core, který je závislostí pro některé populární balíčky, a je ve výchozím nastavení instalován v konfiguracích pro pracovní stanice, serverové systémy s GUI a hostitelská prostředí virtualizace. Balíček rdma-core se však nenainstaluje při použití serverové verze, která funguje pouze v konzole, a při instalaci minimálního instalačního obrazu. Například balíček je součástí základní dodávky Fedora 31 Workstation, ale není zahrnut v Fedora 31 Server. Debian a Ubuntu jsou méně náchylné k tomuto problému, protože balíček rdma-core načítá nezbytné moduly jádra pro útoky pouze při přítomnosti zařízení RDMA.
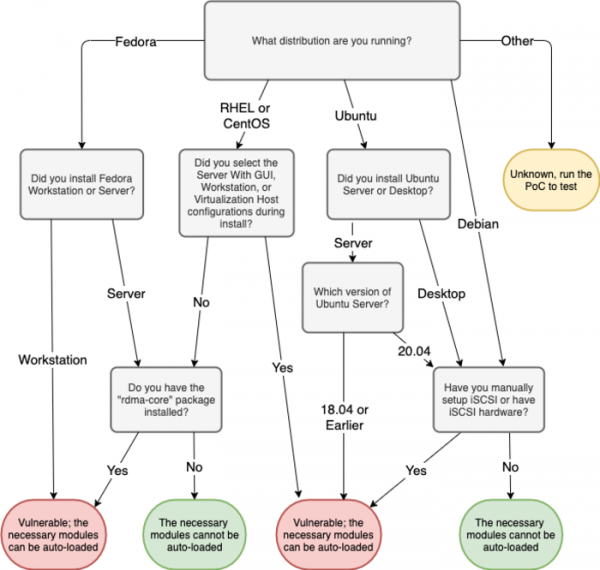
Jako obcházecí opatření pro ochranu lze zakázat automatické načítání modulu libiscsi: echo "install libiscsi /bin/true" >> /etc/modprobe.d/disable-libiscsi.conf
Dále byly v subsystému iSCSI odstraněny dvě méně nebezpečné zranitelnosti, které mohou vést k úniku dat z jádra: CVE-2021-27363 (únik informací o popisu transportu iSCSI prostřednictvím sysfs) a CVE-2021-27364 (čtení z oblasti mimo hranice bufferu). Tyto zranitelnosti mohou být použity k interakci přes netlink socket se subsystémem iSCSI bez potřebných oprávnění. Například nezprivilegován uživatel se může připojit k iSCSI a zaslat příkaz "end a session" pro ukončení relace.
Zdroj: opennet.ru
