

Dobrý den! Vítejte na sedmé lekci kurzu . Na seznámili jsme se s takovými bezpečnostními profily jako Web Filtering, Application Control a HTTPS inspekce. V této lekci budeme pokračovat v seznámení s bezpečnostními profily. Nejprve se seznámíme s teoretickými aspekty fungování antiviru a systému pro prevenci narušení, a poté se podíváme na fungování těchto bezpečnostních profilů v praxi.
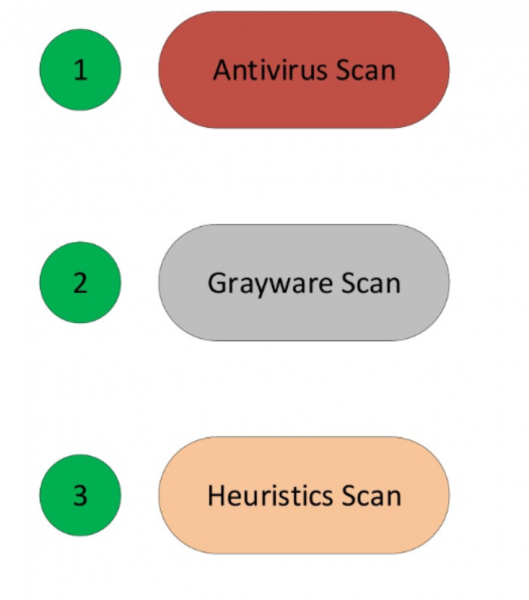
Začněme s antivirem. Nejdříve probereme technologie, které FortiGate používá k detekci virů:
Antivirové skenování je nejjednodušší a nejrychlejší metodou detekce virů. Určuje viry, které se zcela shodují s podpisy obsaženými v antivirové databázi.
Grayware Scan neboli skenování nežádoucích programů — tato technologie detekuje nežádoucí programy, které se instalují bez vědomí nebo souhlasu uživatele. Technicky se tyto programy nenazývají viry. Obvykle přicházejí v balíčku s jinými programy, ale negativně ovlivňují systém, proto jsou klasifikovány jako škodlivé. Tyto programy lze často detekovat pomocí jednoduchých grayware podpisů z výzkumné databáze FortiGuard.
Heuristické skenování — tato technologie je založena na pravděpodobnostech, proto může jejích použití vyvolat false positives efekty, nicméně nabízí také možnost detekce zero day virů. Zero day viry jsou nové viry, které ještě nebyly prozkoumané, a zatím neexistují žádné podpisy, které by je mohly detekovat. Heuristické skenování není ve výchozím nastavení použito, je třeba je aktivovat v příkazovém řádku.
Pokud jsou všechny možnosti antiviru aktivovány, FortiGate je aplikuje v následujícím pořadí: antivirové skenování, grayware skenování, heuristické skenování.
FortiGate může používat několik antivirových databází, v závislosti na úlohách:
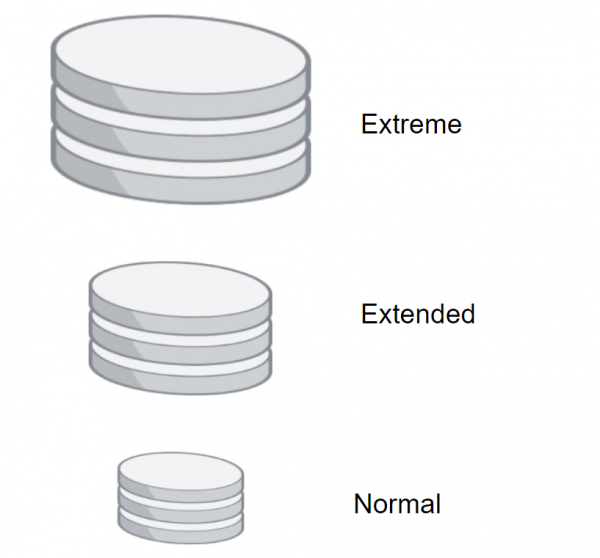
- Běžná antivirová databáze (Normal) — je obsažena ve všech modelech FortiGate. Obsahuje podpisy pro viry, které byly detekovány v posledních měsících. Je to nejmenší antivirová databáze, takže při jejím použití je skenování vykonáváno nejrychleji. Nicméně, tato databáze nemůže odhalit všechny známé viry.
- Rozšířená (Extend) — tato databáze je podporována většinou modelů FortiGate. Pomocí ní je možné detekovat viry, které již nejsou aktivní. Mnoho platforem je stále zranitelných vůči těmto virům. Tyto viry mohou také způsobit problémy v budoucnu.
- A poslední, extrémní databáze (Extreme) — používá se v infrastrukturách, kde je vyžadována vysoká úroveň zabezpečení. Pomocí ní je možné detekovat všechny známé viry, včetně virů zaměřených na zastaralé operační systémy, které v současnosti nejsou široce rozšířeny. Tento typ signaturní databáze také není podporován všemi modely FortiGate.
Také existuje kompaktní databáze signatur určená pro rychlé skenování. O ní si povíme později.
Antivirové databáze lze aktualizovat různými metodami.
První metodou je Push Update — umožňuje aktualizovat databáze okamžitě, jakmile výzkumná databáze FortiGuard vydá aktualizaci. To je užitečné pro infrastruktury, které vyžadují vysokou úroveň zabezpečení, protože FortiGate obdrží urgentní aktualizace hned, jakmile budou k dispozici.
Druhou metodou je nastavení plánu. Aktualizace lze kontrolovat každou hodinu, den nebo týden. Tedy časový interval zde závisí na vašich preferencích.
Tyto metody lze používat společně.
Ale je třeba mít na paměti — aby se aktualizace prováděly, je nutné aktivovat antivirový profil alespoň na jedné firewall politice. Jinak se aktualizace nebudou provádět.
Také lze stahovat aktualizace z webu podpory Fortinet a poté je ručně nahrát na FortiGate.
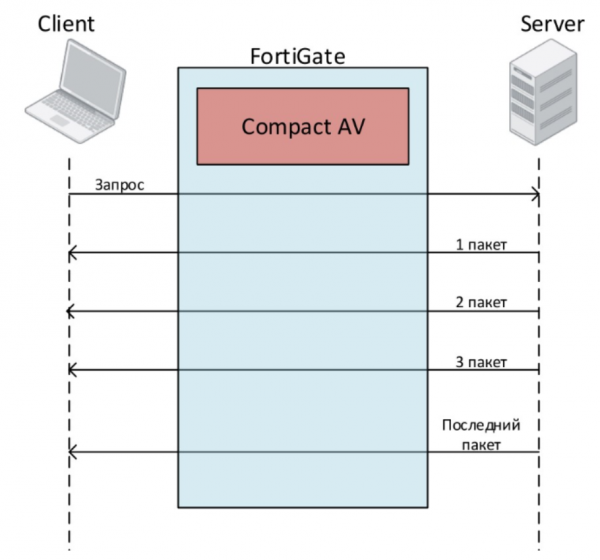
Podívejme se na režimy skenování. Existují tři — Full Mode v režimu Flow Based, Quick Mode v režimu Flow Based a Full Mode v proxy režimu. Začneme s Full Mode v Flow režimu.
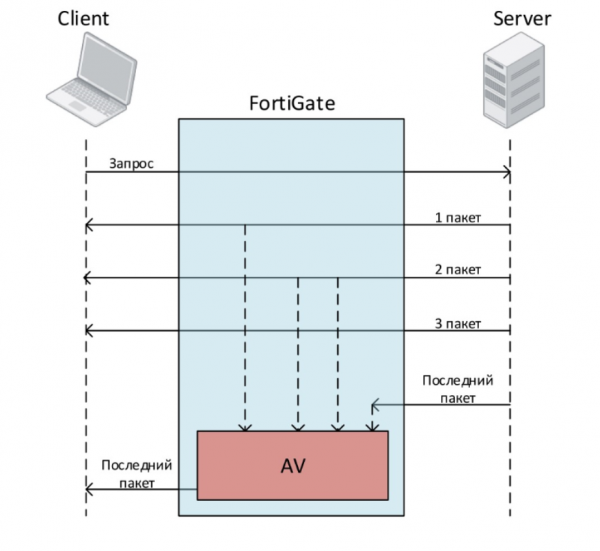
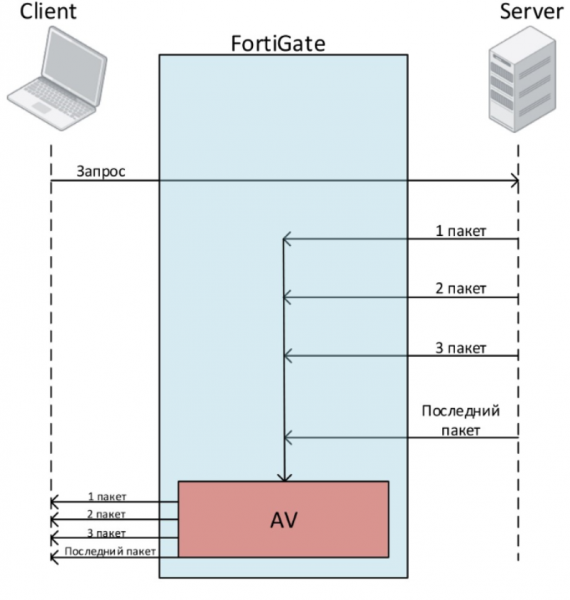
Představme si, že uživatel chce stáhnout soubor. Odešle žádost. Server začne posílat paket, ze kterých se soubor skládá. Uživatel okamžitě obdrží tyto pakety. Ale před tím, než předá tyto pakety uživateli, FortiGate je ukládá do mezipaměti. Jakmile FortiGate obdrží poslední paket, začne skenovat soubor. V tuto chvíli je poslední paket zařazen do fronty a není předán uživateli. Pokud soubor neobsahuje viry, poslední paket je odeslán uživateli. Pokud je virus nalezen, FortiGate přeruší spojení s uživatelem.
Druhý režim skenování dostupný ve Flow Based je Rychlý režim. Používá kompaktní databázi podpisů, která obsahuje méně podpisů než běžná databáze. Také má některá omezení ve srovnání s Plným režimem:
- Nemůže odesílat soubory do pískoviště.
- Nemůže používat heuristickou analýzu.
- Také nemůže používat pakety související s mobilními malwaremi.
- Některé modely na vstupní úrovni tento režim nepodporují.
Rychlý režim také kontroluje provoz na obsah virů, červů, trojských koní a malwaru, ale bez bufferingu. To zajišťuje lepší výkon, ale zároveň se snižuje pravděpodobnost detekce viru.
V režimu Proxy je dostupný pouze jeden režim skenování — Plný režim. Při tomto skenování FortiGate nejprve uloží celý soubor u sebe (pokud samozřejmě nepřesáhne povolenou velikost souborů pro skenování). Klient musí čekat, dokud skenování neskončí. Pokud během skenování bude nalezen virus, uživatel bude okamžitě informován. Protože FortiGate nejprve uloží celý soubor a pak ho skenuje, může to trvat docela dlouho. Z tohoto důvodu může dojít k ukončení spojení ze strany klienta dříve, než obdrží soubor kvůli dlouhému zpoždění.
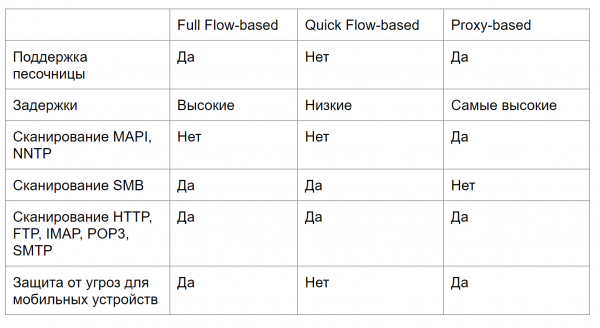
Na obrázku níže je uvedena srovnávací tabulka pro režimy skenování — pomůže vám určit, který typ skenování bude vyhovovat vašim potřebám. Nastavení a ověření funkčnosti antiviru jsou prakticky podrobně uvedena ve videu na konci článku.
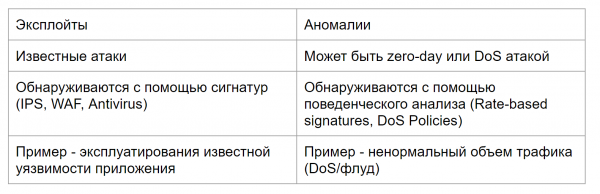
Přejdeme k druhé části lekce — systému prevence útoků. Ale než se pustíme do studia IPS, je třeba pochopit rozdíl mezi exploity a anomáliemi a také porozumět mechanismům, které FortiGate používá k ochraně před nimi.
Exploity jsou známé útoky, s konkrétními vzory, které lze detekovat pomocí IPS, WAF nebo antivirových signatur.
Anomálie jsou neobvyklé chování v síti, například neobvykle velký objem provozu nebo vyšší než obvyklá spotřeba CPU. Anomálie je třeba sledovat, protože mohou být příznaky nové, dosud neznámé útoky. Anomálie se obvykle detekují pomocí behaviorální analýzy — takzvaných rate-based signatur a politik DoS.
Na závěr — IPS na FortiGate používá signaturní databáze k detekci známých útoků a Rate-Based signatury a politiky DoS k detekci různých anomálií.
Ve výchozím nastavení je základní sada IPS signatur zahrnuta v každé verzi operačního systému FortiGate. Díky aktualizacím FortiGate získává nové signatury. Tímto způsobem IPS zůstává efektivní proti novým exploitům. Služba FortiGuard aktualizuje IPS signatury poměrně často.
Důležitý bod, který se vztahuje jak k IPS, tak k antiviru — pokud vám vypršely licence, stále můžete používat poslední získané signatury. Ale nové bez licencí získat nelze. Proto je absence licencí vysoce nežádoucí — při výskytu nových útoků se nebudete moci bránit starými signaturami.
Databáze IPS signatur se dělí na běžnou a rozšířenou. Běžná databáze obsahuje signatury pro rozšířené útoky, které velmi zřídka nebo vůbec nezpůsobují falešné poplachy. Přednastavená akce pro většinu těchto signatur je blokování.
Rozšířená databáze obsahuje další signatury útoků, které výrazně ovlivňují výkon systému, nebo které nelze zablokovat kvůli své zvláštní povaze. Kvůli velikosti této databáze není dostupná pro modely FortiGate s malým diskem nebo RAM. Ale pro vysoce chráněná prostředí může být nezbytné používat rozšířenou databázi.
Nastavení a ověření funkčnosti IPS jsou také probrány ve videu níže.
V dalším lekci se zaměříme na práci s uživateli. Abyste nezmeškali, sledujte aktualizace na následujících kanálech:
Zdroj: habr.com
