

Vítejte v novém cyklu článků věnovaných ochraně osobních pracovních stanic pomocí řešení a nové cloudové platformě správy — . SandBlast Agent byl zmiňován v našich článcích o a , a již dávno jsme slíbili zveřejnit komplexní kurz článků o nasazení a administraci agentů. A představovaná cloudová platforma správy agentů Check Point Management Platform v rámci Infinity Portalu je pro to nejlepší — od chvíle registrace na portálu po spuštění skenování pracovní stanice agentem a zjištění zlovolné aktivity uplyne jen několik minut.
Proč SandBlast Agent?
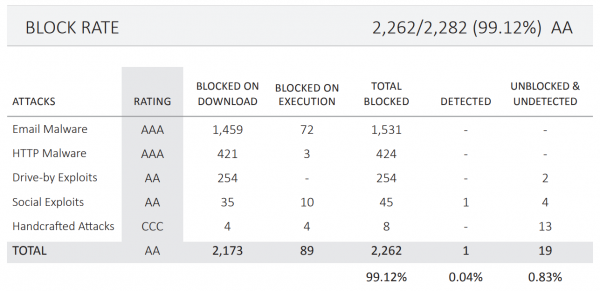
Podle posledního testu produkt Check Point SandBlast Agent obdržel hodnocení „AA“ a status „doporučeno“ s následujícími výsledky testů:
- Procento blokace v WEB provozu — 100%;
- Procento blokace v e-mailech — 100%;
- Procento blokace hrozeb offline — 100%;
- Procento blokace pokusů o obcházení — 100%;
- Celkový procento blokace — 99,12%;
- Hodnota falešných pozitivních detekcí — 0,8%.
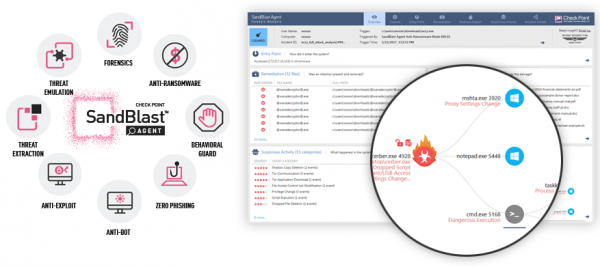
SandBlast Agent zajišťuje vysokou úroveň ochrany pracovních stanic uživatelů pomocí spolupráce několika komponentů, nazývaných „blade“ v terminologii Check Point. Krátký popis blade, používaných v SandBlast Agent:
- Threat Emulation — technologie „sandbox“, odolná vůči různým technikám úniku, a bránící útokům nulového dne;
- Threat Extraction — technologie čištění souborů „za běhu“, umožňující uživateli získat dokument zbavený aktivních komponent před vynesením rozsudku o plné emulaci;
- Anti-Exploit — ochrana široce používaných aplikací (Microsoft Office, Adobe PDF Reader, prohlížeče atd.) před útoky využívajícími exploity;
- Anti-Bot — technologie ochrany osobních počítačů před připojením k botnetovým sítím, umožňující detekci infekcí, zastavení činnosti škodlivého softwaru a „léčení“ infikovaných strojů;
- Zero-Phishing — modul ochrany, blokující podvodné phishingové stránky a informující uživatele o použití pracovního hesla na cizích zdrojích;
- Behavioral Guard — technologie zaměřená na prevenci útoků využívajících techniky obcházení a úniků před detekcí;
- Anti-Ransomware — ochranný modul, který odhaluje a blokuje činnosti šifrovacích malware, a také umožňuje obnovit zašifrované soubory pomocí Snapshotů;
- Forenzní analýza — bezpečnostní modul, který zaznamenává a analyzuje veškeré události na stroji, a tím poskytuje kvalitní zprávu o vyšetřovaných útocích.
Kromě uvedených funkcí umožňuje SandBlast Agent provádět úplné šifrování disku, šifrování přenosných médií a ochranu portů počítače, má zabudovaného VPN klienta, signaturní a heuristické moduly ochrany proti malware. Podrobněji budou funkce všech komponent SandBlast Agent představeny v dalších článcích, ale nyní je čas se seznámit s aktivně se rozvíjející platformou — Check Point Infinity.
Check Point Infinity: ochrana před hrozbami páté generace
Společnost Check Point vyvíjí a propaguje jednotnou konsolidovanou architekturu zabezpečení od roku 2017 , která úspěšně chrání všechny součásti moderní IT infrastruktury: síťovou a cloudovou infrastrukturu, pracovní stanice, mobilní zařízení. Hlavní myšlenkou je možnost spravovat ochranné prostředky různých kategorií z jediné webové konzoly.
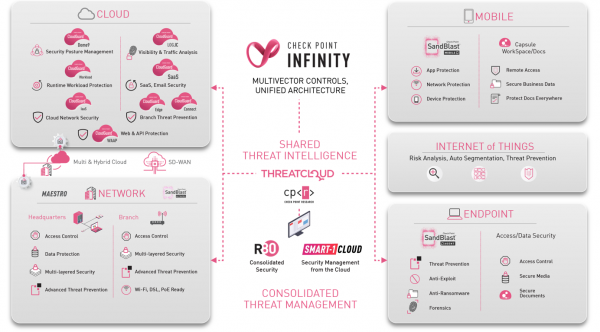
V současné době architektura Check Point Infinity umožňuje spravovat řešení na ochranu cloudů — CloudGuard SaaS, síťové bezpečnosti — CloudGuard Connect, Smart-1 Cloud, Infinity SOC, a také ochranu uživatelských zařízení pomocí SandBlast Agent Management Platform, SandBlast Agent Cloud Management a SandBlast Web Dashboard.
Tento cyklus článků bude věnován řešení SandBlast Agent Management Platform (zatím v beta verzi), které umožňuje během několika minut nasadit cloudový server správy, nastavit politiku zabezpečení a distribuovat agenty na uživatelské počítače.
Infinity Portal & SandBlast Agent Management Platform: začátek práce
Proces nasazení SandBlast Agent pomocí Management Platform se skládá z 5 kroků:
- Registrace na portálu Check Point Infinity Portal;
- Registrace aplikace SandBlast Agent Management Platform;
- Vytvoření nové služby Endpoint Management Service pro správu agentů;
- Vytvoření a nastavení politiky pro agenty;
- Nasazení agentů na počítačích uživatelů.
V tomto článku jsou popsány první tři fáze, zatímco v následujících publikacích se podrobně podíváme na zbývající dvě, včetně prozkoumání rozhraní správy platformy, distribuce agentů na klientské počítače, nastavení politiky a ověření schopnosti agenta vyrovnat se s nejběžnějšími hrozbami bezpečnosti.
1. Registrace na portálu Infinity Portal
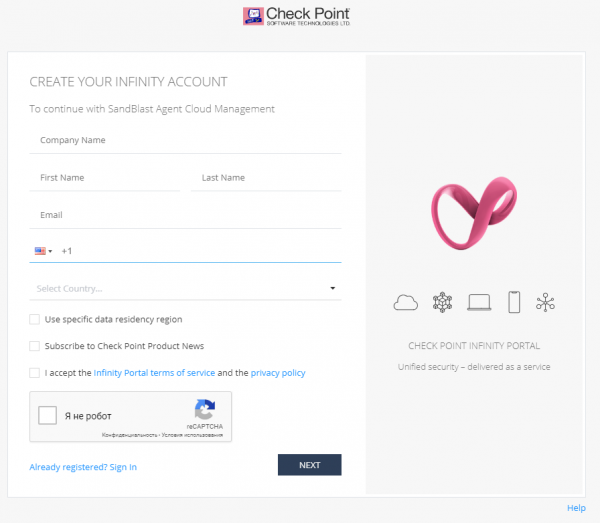
Nejprve je nutné přejít na web a vyplnit registrační formulář, uvést název společnosti, kontaktní údaje a souhlasit s pravidly používání služby a politikou ochrany osobních údajů portálu, jakož i projít reCAPTCHA. Je třeba poznamenat, že při registraci si můžete vybrat zemi, v jejímž datovém centru budou uložena data shromážděná portálem v souladu s pravidly používání služby a politikou ochrany osobních údajů. Existují pouze dvě možnosti: Irsko a USA. K tomu je nutné zaškrtnout možnost „Use specific data residency region“ a vybrat zemi.
Při úspěšné registraci na portálu vám na uvedený e-mail přijde zpráva potvrzující přístup k Infinity Portal a nabízející přihlášení na portál. Je třeba poznamenat, že při prvním přihlášení do portálu může být nutné zvolit možnost resetování hesla pro úspěšnou autentizaci.
2. Registrace aplikace SandBlast Agent Management Platform
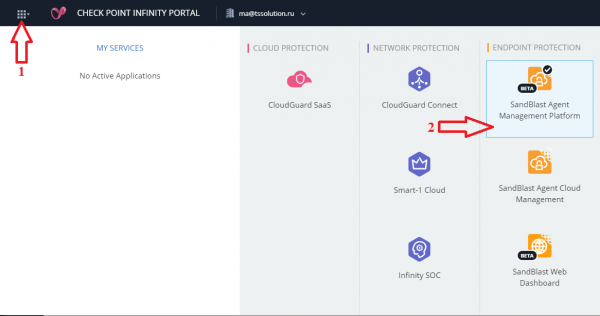
Po autentizaci na portálu a kliknutí na ikonu „Menu“ (krok 1 na obrázku níže) budete vyzváni k registraci aplikace ze seznamu dostupných podle následujících kategorií: Cloud Protection, Network Protection a Endpoint Protection. Každá aplikace si zaslouží samostatný kurz seznámení, takže se na ně nebudeme podrobněji zaměřovat a vybíráme v kategorii Endpoint Protection aplikaci SandBlast Agent Management Platform (krok 2 na obrázku níže).
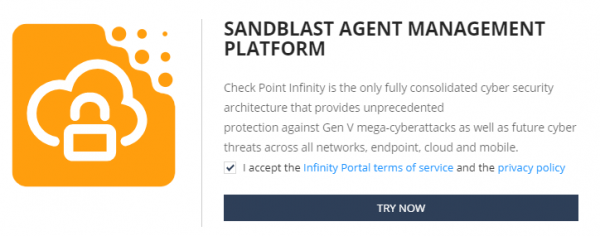
Po výběru aplikace je dále nutné souhlasit s pravidly používání služby a politikou ochrany osobních údajů portálu, a po stisknutí tlačítka „TRY NOW“ získáte přístup k rozhraní pro vytváření služeb Endpoint Management.
3. Vytvoření nové služby Endpoint Management
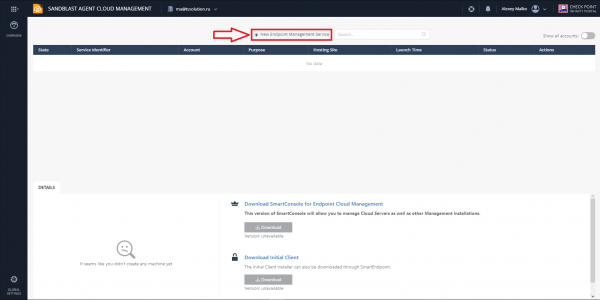
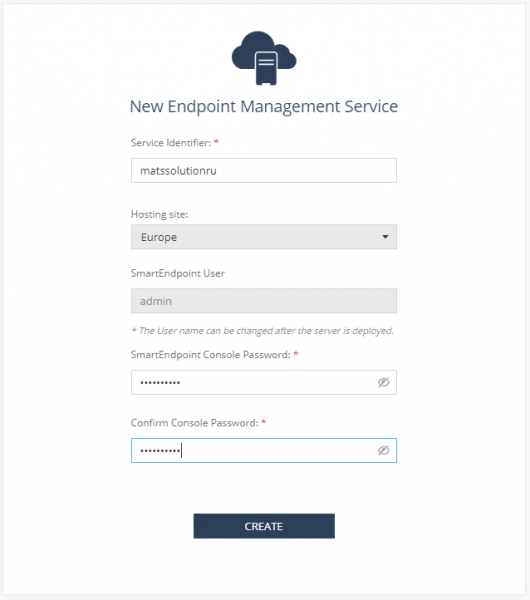
Posledním krokem je vytvoření nové služby pro Endpoint Management, která představuje webové rozhraní pro správu agentů. Proces je, jako vždy, zcela jednoduchý: vyberte možnost „Nová služba pro správu Endpoint“ (jak je znázorněno na obrázku níže), vyplňte údaje o vaší nové službě (identifikátor, region hostování a heslo) a stiskněte tlačítko „VYTVOŘIT“.
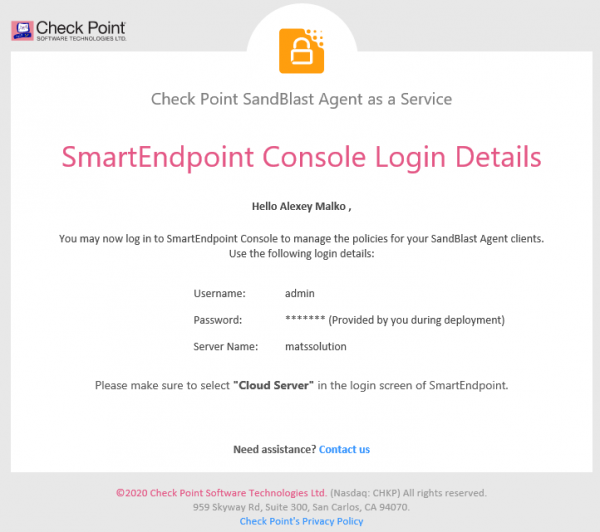
Po dokončení procesu vytváření služby obdržíte e-mail s parametry, které můžete použít k připojení k cloudovému serveru správy pomocí standardní konzole Check Point pro správu agentů — SmartEndpoint verze R80.40. Nebudeme se zabývat správou pomocí standardní konzole, protože tento cyklus článků se zaměřuje na demonstraci možností cloudové správy agentů SandBlast.
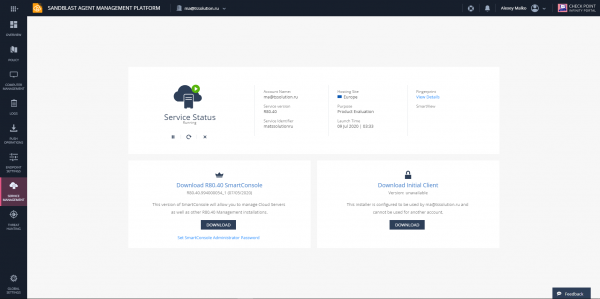
Tímto může být proces registrace cloudové služby pro správu ochrany osobních počítačů SandBlast Agent považován za úspěšně dokončený. Před námi se objevuje webové rozhraní platformy správy agentů, které bude podrobně probíráno v našem příštím článku v cyklu „Platforma pro správu agentů Check Point SandBlast“.
Závěr
Je čas shrnout vykonanou práci: úspěšně jsme se zaregistrovali na portálu Infinity Portal, zaregistrovali aplikaci SandBlast Agent Management Platform na portálu a vytvořili novou cloudovou službu pro správu Endpoint Management Service.
V našem příštím článku cyklu podrobně prozkoumáme rozhraní správy agentů — žádná karta nezůstane bez pozornosti, což nám umožní bez problémů vytvořit bezpečnostní politiku a sledovat stav uživatelských strojů pomocí protokolů a zpráv.
. Abyste nezmeškali další publikace na téma SandBlast Agent Management Platform — sledujte naše aktualizace na sociálních médiích (, , , , ).
Zdroj: habr.com
