

Ahoj, přátelé! Jsme rádi, že vás můžeme přivítat na našem novém kurzu FortiAnalyzer Getting Started. Na kurzu jsme již probrali funkce FortiAnalyzer, ale udělali jsme to poměrně povrchně. Teď bych chtěl podrobněji hovořit o tomto produktu, jeho cílech, úkolech a možnostech. Tento kurz by měl být méně obsáhlý než minulý, ale doufám, že bude zajímavý a poučný.
Protože byla lekce zcela teoretická, pro vaše pohodlí jsme se rozhodli ji také představit ve formátu článku.
Během tohoto kurzu probereme následující témata:
- Obecné informace o produktu, jeho účelu, řešených úlohách a klíčových vlastnostech
- Připravíme maketu, během přípravy podrobně probereme počáteční konfiguraci FortiAnalyzer
- Seznámíme se s mechanismem ukládání, zpracování a filtrování logů pro jejich pohodlné vyhledávání, a také probereme mechanismus FortiView, který poskytuje vizuální informace o stavu sítě ve formě různých grafů, diagramů a dalších widgetů
- Probereme proces vytváření existujících reportů, a také se naučíme vytvářet vlastní reporty a upravovat existující reporty
- Podíváme se na hlavní otázky spojené s administrací FortiAnalyzeru
- Ještě jednou prodiskutujeme licenci — už jsem o ní hovořil v 11. lekci kurzu, ale, jak se říká, opakování je matka učení.
Hlavním účelem FortiAnalyzeru je centralizované ukládání logů z jednoho nebo více zařízení společnosti Fortinet a jejich zpracování a analýza. To umožňuje bezpečnostním správcům sledovat různá síťová a bezpečnostní události z jednoho místa, rychle získávat potřebné informace z logů a widgetů a také připravovat reporty pro všechna nebo zajímavá zařízení.
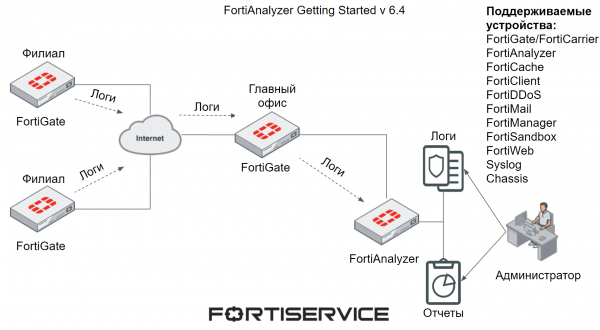
Seznam zařízení, z nichž může FortiAnalyzer přijímat logy a analyzovat je, je uveden na obrázku níže.
FortiAnalyzer vyniká třemi klíčovými vlastnostmi — reporty, upozornění, archivace. Probereme každou z nich.
Reporty poskytují přehled o síťových událostech, bezpečnostních incidentech a různých aktivitách probíhajících na spravovaných zařízeních. Mechanismus reportingu shromažďuje potřebná data z dostupných logů a prezentuje je v přehledné formě pro čtení a analýzu. Pomocí reportů lze rychle získat potřebné informace o výkonnosti zařízení, bezpečnosti sítě, nejnavštěvovanějších zdrojích a tak dále. Existuje mnoho variant. Reporty lze také použít pro analýzu stavu sítě a spravovaných zařízení v delším časovém období. Často jsou nezbytné při vyšetřování různých bezpečnostních incidentů.
Upozornění umožňují rychlou reakci na různá ohrožení v síti. Systém generuje upozornění, když se objeví logy splňující předem nakonfigurované podmínky — detekce viru, exploitace různých zranitelností a tak dále. Tato upozornění lze vidět v webovém rozhraní FortiAnalyzer a také je nastavit na odesílání přes protokol SNMP, na syslog server, nebo na určité e-mailové adresy.
Archivace umožňuje uchovávat na FortiAnalyzer kopie různých dat, které procházejí sítí. Obvykle se to používá v kombinaci s mechanismem DLP pro uchovávání různých souborů, které spadají pod různé zásady tohoto mechanismu. Může to být také užitečné pro vyšetřování různých bezpečnostních incidentů.
Další zajímavou funkcí je možnost využití administrativních domén. Tato technologie umožňuje vytvářet skupiny zařízení podle různých znaků — typy zařízení, geografická poloha a tak dále. Vytváření těchto skupin zařízení má následující cíle:
- Skupinová struktura zařízení podle podobných znaků pro usnadnění monitorování a správy — například, zařízení jsou seskupena podle geografické polohy. Potřebujete najít nějaké informace v logách o zařízeních nacházejících se ve stejné skupině. Místo pečlivého filtrování logů si jednoduše prohlédnete logy dle příslušné administrativní domény a hledáte potřebné informace.
- Pro oddělení administrativního přístupu — každá administrativní doména může mít jednoho nebo více administrátorů, kteří mají přístup pouze k této administrativní doméně.
- Účinné řízení diskového prostoru a politik ukládání dat získaných z zařízení — místo toho, abyste vytvářeli jednotnou konfiguraci ukládání dat pro všechna zařízení, administrativní domény umožňují nastavit vhodnější konfigurace pro jednotlivé skupiny zařízení. To může být užitečné v případě, že máte více zařízení a z jedné skupiny zařízení potřebujete uchovávat data po dobu jednoho roku, zatímco z jiné skupiny — po dobu tří let. Proto lze každé skupině přidělit vhodný diskový prostor — pro skupinu generující velké množství protokolů přidělit více místa, zatímco pro jinou skupinu — méně místa.
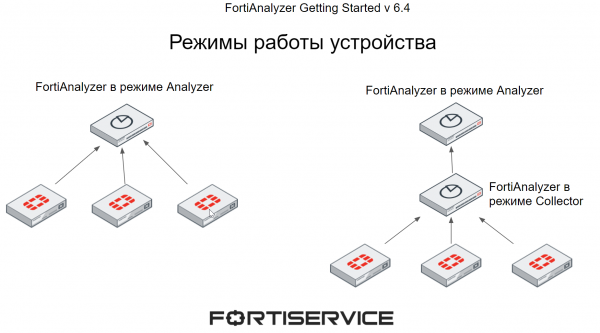
FortiAnalyzer může pracovat ve dvou režimech — Analyzer a Collector. Režim činnosti se vybírá podle individuálních požadavků a topologie sítě.
Když FortiAnalyzer pracuje v režimu Analyzer, funguje jako hlavní agregátor protokolů z jednoho nebo více sběračů protokolů. Sběrače protokolů jsou jak FortiAnalyzer v režimu Collector, tak i další zařízení, která FortiAnalyzer podporuje (jeho seznam byl uveden výše na obrázku). Tento režim práce se používá jako výchozí.
Když FortiAnalyzer pracuje v režimu Collector, shromažďuje protokoly z dalších zařízení a poté je předává na jiné zařízení, jako je FortiAnalyzer v režimu Analyzer nebo Syslog. V režimu Collector FortiAnalyzer nemůže využívat většinu funkcí, jako je reportování a upozornění, protože jeho hlavním cílem je shromažďovat a přenášet protokoly.
Použitím několika zařízení FortiAnalyzer v různých režimech lze zvýšit výkon — FortiAnalyzer v režimu Collector shromažďuje protokoly ze všech zařízení a předává je do Analyzeru pro následnou analýzu, což umožňuje FortiAnalyzeru v režimu Analyzer šetřit prostředky vynaložené na příjem protokolů z mnoha zařízení a plně se soustředit na zpracování protokolů.
FortiAnalyzer podporuje deklarativní jazyk SQL pro logování a reporty. Díky němu jsou logy prezentovány přehledně. Tento jazyk otvára také možnosti pro vytváření různých reportů. Pro některé funkce reportingu jsou potřeba určité znalosti SQL a databází, ale často vestavěné funkce FortiAnalyzer umožňují obejít se bez těchto znalostí. K tomu se ještě vrátíme, když budeme zkoumat mechanismus reportování.
FortiAnalyzer může být dostupný v několika variantách. Může to být samostatné fyzické zařízení, virtuální stroj — podporují se různé hypervizory, jejichž kompletní seznam lze nalézt v . Může být také nasazen v specializovaných infrastrukturách — AWS, Azure, Google Cloud a dalším. A poslední variantou je FortiAnalyzer Cloud — cloudová služba nabízená společností Fortinet.
Na další lekci připravíme návrh pro další praktické práce. Abyste ji nezmeškali, přihlaste se k našemu .
Můžete také sledovat aktualizace na následujících zdrojích:
Zdroj: habr.com
