

Dnes síťový administrátor nebo inženýr IT bezpečnosti tráví obrovské množství času a úsilí, aby ochránil perimetr sítě podniku před různými hrozbami, osvojí si stále nové systémy prevence a monitorování událostí, ale ani to mu nezaručuje úplnou ochranu. Sociální inženýrství je aktivně používáno útočníky a může mít vážné následky.
Jak často jste se přistihli při myšlence: „Bylo by dobré provést pro zaměstnance test na znalosti v oblasti IT bezpečnosti?“ Bohužel, myšlenky naráží na zeď nepochopení v podobě velkého počtu úkolů nebo omezeného času pracovní doby. Plánujeme vám představit moderní produkty a technologie v oblasti automatizace školení zaměstnanců, které nebudou vyžadovat dlouhou přípravu pro provádění pilotních projektů nebo zavádění, ale o všem popořadě.
Teoretický základ
V současnosti je více než 80 % škodlivých souborů šířeno prostřednictvím e-mailu (data získána z zpráv specialistů Check Point za poslední rok pomocí služby Intelligence Reports).
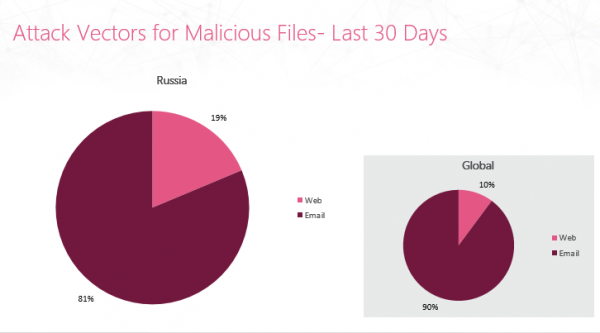 Zpráva za posledních 30 dní o vektorech útoků na šíření škodlivých souborů (Rusko) – Check Point
To naznačuje, že obsah v e-mailových zprávách je dostatečně zranitelný pro zneužití útočníky. Pokud se podíváme na nejpopulárnější formáty škodlivých souborů v přílohách (EXE, RTF, DOC), je třeba poznamenat, že obvykle obsahují automatické prvky provádění kódu (skripty, makra).
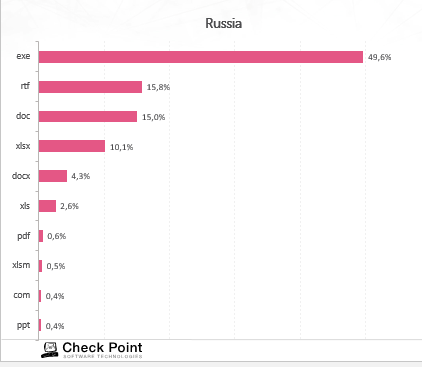 Roční zpráva o formátech souborů v obdržených škodlivých zprávách – Check Point
Jak bojovat proti tomuto vektoru útoků? Kontrola e-mailu spočívá v používání bezpečnostních nástrojů:
Antivirus – signaturní detekce hrozeb.
Emulace – sandbox, pomocí kterého se přílohy otevírají v izolovaném prostředí.
Povědomí o obsahu – extrakce aktivních prvků z dokumentů. Uživatel získá očištěný dokument (obvykle ve formátu PDF).
AntiSpam – kontrola domény příjemce/odesílatele na základě jeho reputace.
A mělo by to být dost, ale existuje ještě jeden cenný zdroj pro společnost – firemní a osobní údaje zaměstnanců. V posledních letech se stále více rozšiřuje následující typ internetového podvodu:
Phishing (angl. phishing, od fishing — rybolov, vylovení) — druh internetového podvodu. Jeho cílem je získat identifikační údaje uživatelů. Sem patří krádež hesel, čísel kreditních karet, bankovních účtů a dalších důvěrných informací.
Zločinci zdokonalují způsoby phishingových útoků, přesměrovávají DNS dotazy z populárních stránek, realizují celé kampaně s využitím sociálního inženýrství pro rozesílání e-mailů.
K ochraně vaší firemní pošty před phishingem jsou doporučeny dva přístupy, přičemž jejich společné použití přináší nejlepší výsledky:
Technické nástroje ochrany. Jak již bylo zmíněno, používají se různé technologie k prověřování a přeposílání pouze legitimní pošty.
Teoretická příprava zaměstnanců. Spočívá v komplexním testování zaměstnanců za účelem identifikace potenciálních obětí. Poté probíhá jejich přeškolení, přičemž se neustále zaznamenává statistika.
Nedůvěřuj a prověřuj
Dnes se zaměříme na druhý přístup k prevenci phishingových útoků, a to automatizovanému školení zaměstnanců s cílem zvýšit celkovou úroveň zabezpečení firemních a osobních dat. Proč může být to tak nebezpečné?
Sociální inženýrství — psychologická manipulace lidmi s cílem provést určité úkony nebo odhalit důvěrné informace (v kontextu kybernetické bezpečnosti).
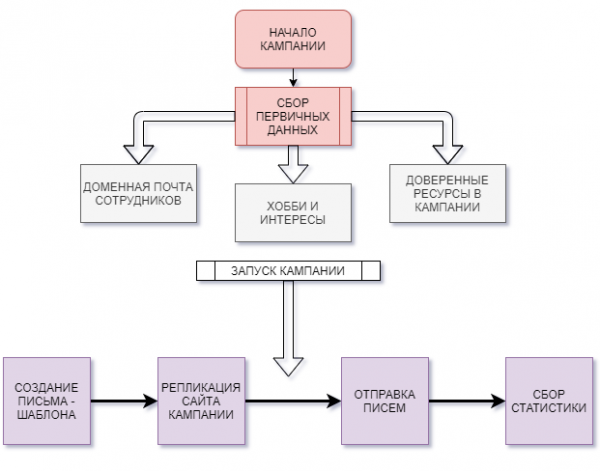 Schéma typického scénáře nasazení phishingového útoku
Podívejme se na zajímavou blokovou diagramu, která stručně zobrazuje cestu pro provádění phishingové kampaně. Obsahuje různé fáze:
Shromažďování primárních dat.
Ve 21. století je těžké najít člověka, který není registrován v žádné sociální síti nebo na různých tematických fórech. Přirozeně, mnozí z nás zanechávají podrobné informace o sobě: místo současného zaměstnání, skupina pro kolegy, telefon, e-mail atd. Přidejte k tomu personalizované informace o zájmech osoby a dostanete údaje pro vytvoření phishingové šablony. I když se nepodařilo najít lidi s takovými informacemi, vždy existuje webová stránka společnosti, odkud lze získat veškeré potřebné informace (doménová pošta, kontakty, vazby).
Zahájení kampaně.
Jakmile bude připravena „základna“, můžete pomocí bezplatných nebo placených nástrojů spustit vlastní cílenou phishingovou kampaň. Během kampaně se vám budou hromadit statistiky: doručená pošta, otevřená pošta, kliknutí na odkazy, zadání přihlašovacích údajů atd.
Produkty na trhu
Phishing mohou využívat jak útočníci, tak zaměstnanci IT bezpečnosti společnosti k provádění pravidelných auditů chování zaměstnanců. Co nám tedy trh s bezplatnými a komerčními řešeními pro automatizované školení zaměstnanců nabízí:
— open-source projekt, který umožňuje nasazení phishingové kampaně za účelem ověření IT gramotnosti vašich zaměstnanců. Mezi výhody bych zařadil snadnou instalaci a minimální systémové požadavky. Mezi nevýhody patří chybějící hotové šablony pro rozesílání, absence testů a školících materiálů pro personál.
— platforma s velkým počtem dostupných produktů pro testování zaměstnanců.
— automatizovaný systém testování a školení zaměstnanců. Nabízí různé varianty produktů, které podporují od 10 do více než 1000 zaměstnanců. Školící kurzy zahrnují teorii a praktická cvičení a je možné identifikovat potřeby na základě získaných statistik po phishingové kampani. Komerční řešení s možností zkušebního používání.
— automatizovaný systém školení a kontroly zabezpečení. Komerční produkt nabízí provádění periodických školících útoků, školení zaměstnanců atd. Jako demo verzi produktu se nabízí kampaň zahrnující nasazení šablon a provedení tří školících útoků.
Výše uvedená řešení jsou pouze částí dostupných produktů na trhu automatizovaného školení zaměstnanců. Samozřejmě, že každé má své výhody a nevýhody. Dnes se seznámíme s , simulujeme phishingový útok, prozkoumáme dostupné možnosti.
GoPhish
A teď nastal čas na praktickou část. GoPhish byl vybrán náhodně: je to uživatelsky přívětivý nástroj, který má následující vlastnosti:
Jednoduchá instalace a spuštění.
Podpora REST API. Umožňuje vytvářet dotazy z a aplikovat automatizované skripty.
Pohodlné grafické uživatelské rozhraní.
Křížová platforma.
Tým vývojářů připravil skvělé pro nasazení a nastavení GoPhish. Ve skutečnosti stačí přejít na , stáhnout ZIP archiv pro odpovídající OS, spustit interní binární soubor, po čemž bude nástroj nainstalován.
DŮLEŽITÁ POZNÁMKA!
Nakonec byste měli v terminálu získat informace o nasazeném portálu, stejně jako údaje pro autorizaci (platí pro verze vyšší než 0.10.1). Nezapomeňte si poznamenat heslo!
msg="Please login with the username admin and the password "Nastavení GoPhish
Po instalaci bude v adresáři aplikace vytvořen konfigurační soubor (config.json). Popíšeme parametry pro jeho změnu:
Klíč
Hodnota (výchozí)
Popis
admin_server.listen_url
127.0.0.1:3333
IP adresa serveru GoPhish
admin_server.use_tls
false
Používá se TLS pro připojení k serveru GoPhish
admin_server.cert_path
example.crt
Cesta k SSL certifikátu pro administrační portál GoPhish
admin_server.key_path
example.key
Cesta k soukromému SSL klíči
phish_server.listen_url
0.0.0.0:80
IP adresa a port umístění phishingové stránky (výchozí je umístěna na samotném serveru GoPhish na portu 80)
—> Přejděte na administrační portál. V našem případě: https://127.0.0.1:3333
—> Budete vyzváni k změně poměrně dlouhého hesla na jednodušší, nebo naopak.
Vytváření profilu odesílatele
Přejděte na kartu "Odesílací profily" a uveďte údaje o uživateli, od kterého bude naše rozesílka probíhat:
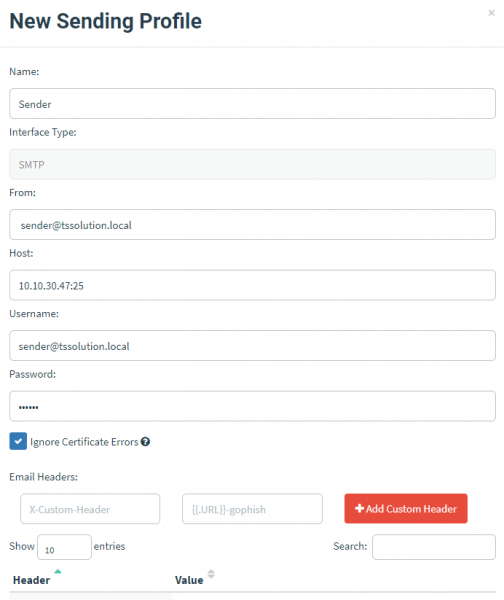
Kde:
Název
Jméno odesílatele
Od
E-mail odesílatele
Hostitel
IP adresa poštovního serveru, ze kterého bude naslouchána příchozí pošta.
Uživatelské jméno
Přihlašovací údaje uživatelského účtu poštovního serveru.
Heslo
Heslo uživatelského účtu poštovního serveru.
Můžete také odeslat testovací zprávu, abyste se ujistili o úspěšném doručení. Uložte nastavení pomocí tlačítka "Uložit profil".
Vytváření skupiny příjemců
Nyní je třeba vytvořit skupinu příjemců "šťastných dopisů". Přejděte na "Uživatelé & Skupiny" → "Nová skupina". Existují dva způsoby přidání: ručně nebo importem CSV souboru.
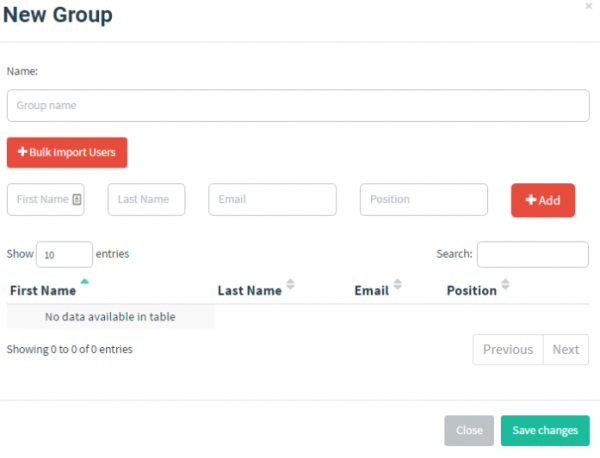
Pro druhý způsob je potřeba mít povinná pole:
Jméno
Příjmení
E-mail
Pozice
Jako příklad:
First Name,Last Name,Position,Email
Richard,Bourne,CEO,rbourne@morningcatch.ph
Boyd,Jenius,Systems Administrator,bjenius@morningcatch.ph
Haiti,Moreo,Sales & Marketing,hmoreo@morningcatch.ph
Vytváření šablony phishingového e-mailu
Poté, co jsme identifikovali imaginárního útočníka a potenciální oběti, je nutné vytvořit šablonu s zprávou. Za tímto účelem přejděte do sekce “Email Templates” → “New Templates”.
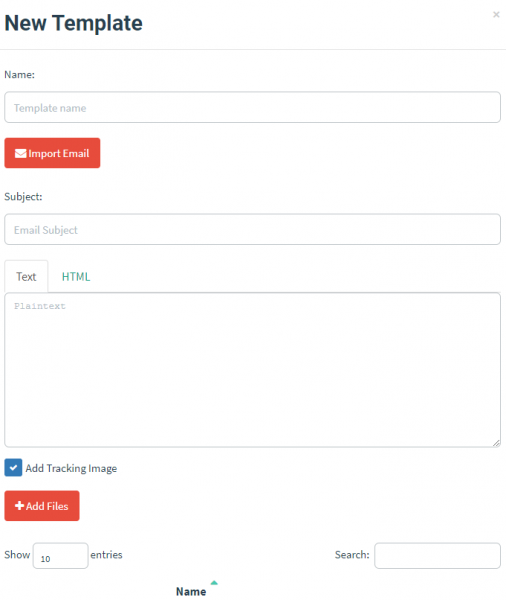
Při vytváření šablony je potřeba aplikovat technický a kreativní přístup, měli bychom uvést zprávu od služby, se kterou jsou oběti obeznámeny, nebo která v nich vyvolá určitou reakci. Možné možnosti:
Název
Název šablony
Předmět
Téma e-mailu
Text / HTML
Pole pro zadání textu nebo HTML kódu
Gophish podporuje import e-mailu, my však vytvoříme vlastní. Představme si scénář: uživatel společnosti obdrží e-mail s návrhem na změnu hesla jeho firemní e-mailové adresy. Poté analyzujeme jeho reakci a podíváme se na naši "ulovku".
V šabloně budeme používat vestavěné proměnné. S nimi se můžete podrobněji seznámit v již zmíněném v sekci .
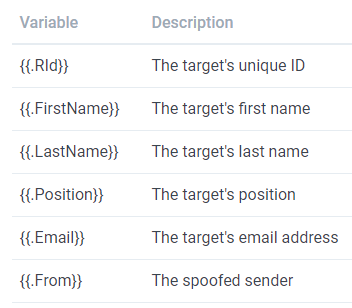
Nejprve nahrajeme následující text:
{{.FirstName}},

Heslo pro {{.Email}} vypršelo. Prosíme, resetujte si heslo zde.

Děkujeme,
IT Team
Automaticky se tak dosadí jméno uživatele (podle dříve zadaného bodu „New Group”) a bude uvedena jeho e-mailová adresa.
Dále bychom měli uvést odkaz na naši phishingovou stránku. K tomu v textu zvýrazníme slovo “here” a na panelu nástrojů vybereme možnost „Link“.
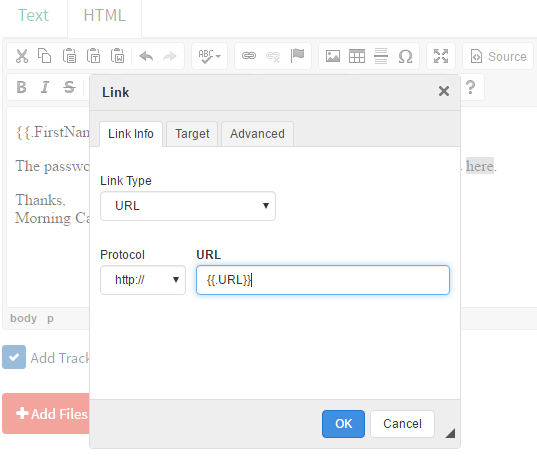
Jako URL uvedeme vestavěnou proměnnou {{.URL}}, kterou později vyplníme. Ta se automaticky vloží do textu phishingového e-mailu.
Před uložením šablony nezapomeňte aktivovat možnost „Add Tracking Image“. To přidá mediální element o velikosti 1×1 pixel, který bude sledovat otevření e-mailu uživatelským.
A máme téměř hotovo, ale nejdříve shrňme povinné kroky po přihlášení do portálu Gophish:
Vytvořit profil odesílatele;
Vytvořit seznam adresátů, kde uvedeme uživatele;
Vytvořit šablonu phishingového e-mailu.
Sami uznáte, že nastavení zabralo málo času a jsme téměř připraveni na spuštění naší kampaně. Ještě zbývá přidat phishingovou stránku.
Vytvoření phishingové stránky
Přejděte na záložku “Landing Pages.”
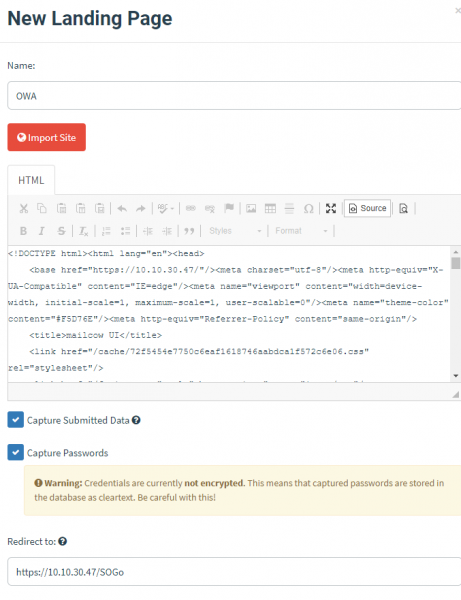
Budeme požádáni o zadání názvu objektu. Existuje možnost importu webu zdroje. V našem příkladu jsem zkusil zadat pracovní webový portál poštovního serveru. Odpovídajícím způsobem byl importován ve formátu HTML (i když ne úplně). Následují zajímavé možnosti pro zachycení zadaných údajů uživatele:
Zachytit odeslané údaje. Pokud uvedená stránka webu obsahuje různé formuláře pro zadání, budou všechna data zaznamenána.
Zachycení hesel — zachycení zadaných hesel. Data se ukládají do databáze GoPhish bez šifrování, tak jak jsou.
Další možností je použít volbu „Přesměrovat na“, která přesměruje uživatele na zadanou stránku po zadání přihlašovacích údajů. Připomínám, že jsme nastavili scénář, kdy je uživatelovi nabídnuta změna hesla k firemnímu e-mailu. K tomu je mu nabídnuta falešná stránka portálu pro autorizaci e-mailu, po čemž může být uživatel odeslán na jakýkoli dostupný zdroj společnosti.
Nezapomeňte uložit vyplněnou stránku a přejít do sekce „Nová kampaň“.
Spuštění chytání GoPhish
Uvedli jsme všechny potřebné údaje. Na záložce „Nová kampaň“ vytvoříme novou kampaň.
Spuštění kampaně
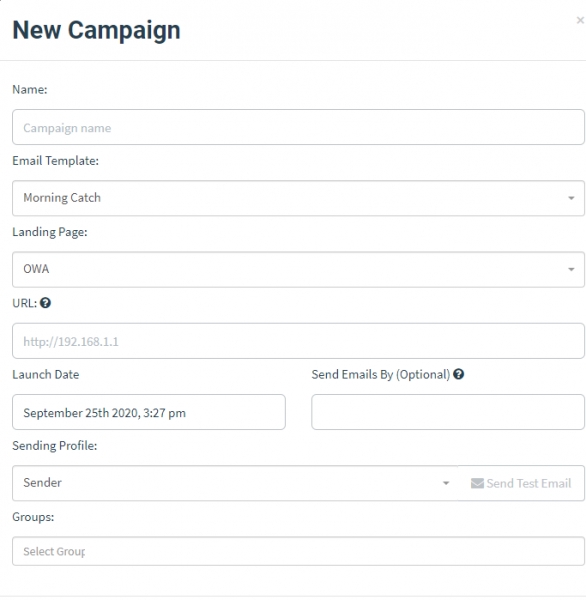
Kde:
Název
Název kampaně
Emailový šablona
Šablona zprávy
Landing Page
Phishingová stránka
URL
IP vašeho serveru GoPhish (musí mít síťovou dostupnost s hostitelem oběti)
Datum spuštění
Datum zahájení kampaně
Odesílat e-maily přes
Datum ukončení kampaně (rozesílka je distribuována rovnoměrně)
Odesílací profil
Profil odesílatele
Skupiny
Skupina příjemců rozesílky
Po zahájení kampaně si vždy můžeme prohlédnout statistiky, ve kterých jsou uvedeny: odeslané zprávy, otevřené zprávy, přechody na odkazy, zanechané údaje a přenos do spamu.
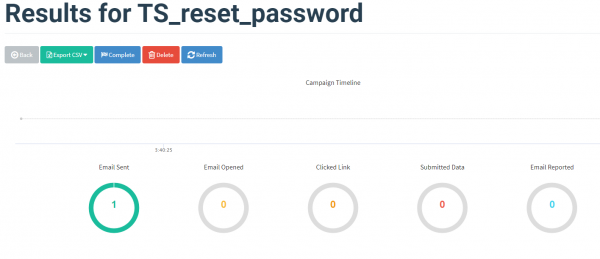
Z statistik vidíme, že byla odeslána 1 zpráva, zkontrolujeme e-mail ze strany příjemce:
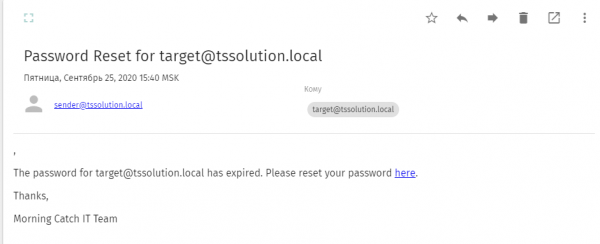
Opravdu, oběť úspěšně obdržela phishingový e-mail s žádostí o přechod na odkaz pro změnu hesla k firemnímu účtu. Provádíme požadované kroky, jsme přesměrováni na stránku Landing Pages, jaké jsou statistiky?
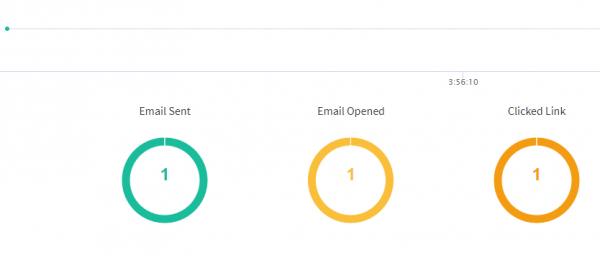
V důsledku toho náš uživatel přešel na phishingový odkaz, kde potenciálně mohl zanechat údaje o svém účtu.
Poznámka autora: proces zadávání údajů nebyl zaznamenán z důvodu používání testovacího makety, ale taková možnost existuje. Obsah není šifrován a je ukládán v databázi GoPhish, mějte to na paměti.
Na závěr
Dnes jsme se dotkli aktuálního tématu automatizovaného školení zaměstnanců s cílem chránit je před phishingovými útoky a vychovat v nich IT gramotnost. Jako dostupné řešení byl nasazen Gophish, který se ukázal jako velmi efektivní z hlediska času nasazení a výsledku. S pomocí tohoto dostupného nástroje budete moci prověřit své zaměstnance a vytvořit zprávy o jejich chování. Pokud vás tento produkt zajímá, nabízíme pomoc při jeho nasazení a provádění auditu vašich zaměstnanců (sales@tssolution.ru).
Nicméně, nemáme v plánu zastavit se pouze u jednoho řešení a plánujeme pokračovat v cyklu, kde vám přiblížíme enterprise řešení pro automatizaci procesu školení a kontroly zabezpečení zaměstnanců. Zůstaňte s námi a buďte obezřetní!
Zdroj: habr.com
