

Přemýšlel jsem, že by bylo skvělé pokrýt události z mezinárodních konferencí. Ne jen v obecném přehledu, ale sdílet příběhy o nejzajímavějších přednáškách. Předkládám vám první horkou desítku.
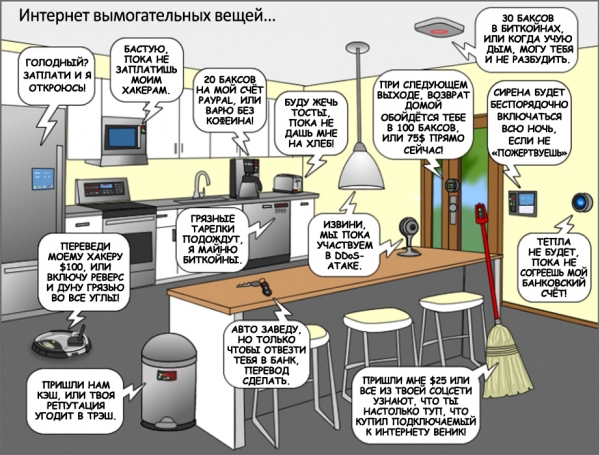
1. V očekávání harmonického tandemu útoků IoT a ransomware
V roce 2016 jsme byli svědky rychlého nárůstu útoků ransomware. Ještě jsme se nestačili zotavit z těchto útoků, když nás zasáhla nová vlna DDoS útoků využívající IoT. V této přednášce autor podává krok za krokem popis, jak probíhá útok ransomwarem. Jak ransomware funguje a co by měl výzkumník dělat v každé fázi, aby čelil ransomware.
Přitom se opírá o osvědčené metody. Poté přednášející osvětluje, jak se IoT podílí na DDoS útocích: sdílí, jakou roli v realizaci těchto útoků hraje pomocný malware (pro následnou pomoc s jeho strany při provádění DDoS útoku armádou IoT). Také vysvětluje, jak tandem ransomware a útoků IoT může představovat velkou hrozbu v nadcházejících letech. Přednášející je autorem knih „Malware, Rootkits & Botnets: a Beginner’s Guide“, „Advanced Malware Analysis“, „Hacking Exposed: Malware & Rootkits Secrets & Solutions“, takže má dobře znalosti o tématu.
2. „Otevři ústa, řekni 0x41414141“: Útok na lékařskou kybernetickou infrastrukturu
Internetem připojené lékařské vybavení je dnes běžnou klinickou realitou. Takové zařízení je cennou oporou pro zdravotnický personál, protože automatizuje značnou část rutinní práce. Nicméně toto vybavení obsahuje mnoho zranitelností (jak softwarových, tak hardwarových), které otevírají široké pole pro potenciální útočníky. V přednášce se řečník podělí o osobní zkušenosti s prováděním penetračních testů pro lékařskou kybernetickou infrastrukturu a také popisuje, jak útočníci kompromitují lékařské zařízení.
Řečník popisuje: 1) jak útočníci využívají proprietární komunikační protokoly, 2) jak objevují zranitelnosti v síťových službách, 3) jak kompromitují systémy životní podpory, 4) jak využívají hardwarové ladicí rozhraní a systémovou datovou sběrnici; 5) jak útočí na hlavní bezdrátové rozhraní a specifické proprietární bezdrátové technologie; 6) jak pronikají do lékařských informačních systémů a poté čtou a upravují: osobní zdravotní informace pacienta; pracovní lékařské záznamy, jejichž obsah je normálně i od pacienta skryt; 7) jak narušují komunikační systém, který lékařské vybavení používá pro výměnu informací a pracovních příkazů; 8) jak omezují přístup zdravotnického personálu k vybavení; nebo ho zcela blokují.
Během svých penetračních testů řečník objevil u lékařského vybavení řadu problémů. Mezi nimi: 1) slabá kryptografie, 2) možnost manipulace s daty; 3) možnost vzdálené výměny zařízení, 3) zranitelnosti v proprietárních protokolech, 4) možnost neautorizovaného přístupu k databázím, 5) tvrdě naprogramované neměnné přihlašovací jména/hesla. A také další citlivé informace, které jsou uloženy buď v firmwaru zařízení, nebo v systémových binárkách; 6) náchylnost lékařského vybavení k vzdáleným DoS útokům.
Po seznámení se s přednáškou je jasné, že kybernetická bezpečnost v lékařském sektoru dnes představuje klinický případ a vyžaduje intenzivní terapii.
3. Zubatý exploit na špízu kontextové reklamy
Každý den miliony lidí navštěvují sociální sítě: kvůli práci, pro zábavu nebo jen tak. Pod kapotou sociálních sítí se skrývají neviditelné pro běžné návštěvníky reklamní platformy, které jsou odpovědné za to, aby přiváděly relevantní kontextovou reklamu návštěvníkům. Reklamní platformy jsou snadno použitelné a velmi efektivní. Proto jsou mezi inzerenty vyhledávané.
Kromě možnosti oslovit široké publikum, což je pro firmy velmi výhodné, reklamní platformy také umožňují zúžit cílení – až na jednu konkrétní osobu. Navíc, funkce moderních reklamních platforem dokonce umožňují vybrat, na jakém z mnoha zařízení té konkrétní osoby se reklama zobrazí.
Tím pádem moderní reklamní platformy umožňují inzerentovi dostat se k jakékoli osobě, kdekoli na světě. Ale tato možnost může být také využita útočníky, jako vstupní brána do sítě, ve které funguje jejich zamýšlená oběť. Prezentující ukazuje, jak může zlonaměrný inzerent využít reklamní platformu k vysoce přesnému cílení své phishingové kampaně, zaměřené na doručení personalizovaného exploitu konkrétní osobě.
4. Jak se skuteční hackeři vyhýbají cílené reklamě
Ve svém každodenním životě používáme mnoho různých počítačových služeb. A je pro nás těžké se jich vzdát, i když se náhle dozvíme, že nás sledují totálně. Tak intenzivně, že monitorují každý náš pohyb a každý náš dotyk.
Prezentující srozumitelně vysvětluje, jak moderní marketéři používají široké spektrum ezoterických metod cílení. My o mobilní paranoidě, o totálním sledování. A mnozí čtenáři to brali jako neškodný vtip, ale z prezentovaného dokumentu je patrné, že moderní marketéři již plně využívají podobné technologie ke sledování nás.
Co se dá dělat, odvětví kontextové reklamy – které toto totální sledování podporuje – kráčí obrovskými kroky. Až tak daleko, že moderní reklamní platformy mohou sledovat nejen online aktivitu člověka (stisky kláves, pohyb myši atd.), ale také jeho fyziologické rysy (jakým způsobem stiskneme klávesy a posunujeme myš). Takže moderní sledovací prostředky reklamních platforem, integrovány do služeb, bez kterých si nedovedeme představit život, – nejenže se dostávají pod spodní prádlo, ale už dokonce i pod kůži. Pokud nemáme možnost se těchto přehnaně pozorovatelných služeb vzdát, proč se alespoň nepokusit je bombarderovat bezcennými informacemi?
Ve zprávě je představen autorský zařízení (softwarově-hardware bot), které umožňuje: 1) provádět injekce Bluetooth beaconů; 2) šumět data shromážděná z palubních senzorů automobilu; 3) falsifikovat identifikační parametry mobilního telefonu; 4) šumět styl stisků prstů (na klávesnici, myši a dotykovém panelu). Všechny tyto informace, jak je známo, se používají pro cílení reklamy na mobilních zařízeních.
Na demonstraci je vidět, že po spuštění autorského zařízení systém sledování zešílí; shromážděné informace se stanou natolik zašuměnými a nepřesnými, že našim pozorovatelům už nebudou vůbec k ničemu. Jako dobrou legraci ukazuje přednášející, jak díky představenému zařízení 'sledovací systém' začíná vnímat 32letého hackera jako 12letou dívku, která šíleně miluje koně.
5. 20 let hackování MMORPG: grafika lepší, exploity stejné
Téma hackování MMORPG se na DEF CON diskutuje už 20 let. Na oslavu tohoto výročí přednášející popisuje nejvýznamnější momenty z těchto diskuzí. Dále vypráví o svých dobrodružstvích na poli nelegálního lovu v online hrách. Začínající s Ultima Online (v roce 1997). A v následujících letech: Dark Age of Camelot, Anarchy Online, Asherons Call 2, ShadowBane, Lineage II, Final Fantasy XI/XIV, World of Warcraft. Mezi nimi také několik novějších zástupců: Guild Wars 2 a Elder Scrolls Online. A to je zdaleka ne celý životopis přednášejícího!
Ve zprávě jsou uvedeny technické detaily k vytváření exploitů pro MMORPG, které pomáhají obohatit se virtuálními penězi, a které jsou relevantní téměř pro každou MMORPG. Přednášející stručně hovoří o věčném konfliktu mezi pytláky (výrobci exploitů) a "rybní inspekcí"; a o současném technickém stavu tohoto závodu ve zbrojení.
Vysvětluje metodiku podrobné analýzy paketů a jak nastavit exploit, aby na straně serveru nebyl jeho zneužití odhaleno. Zahrnuje také prezentaci nejnovějšího exploitu, který v době prezentace měl výhodu před "rybní inspekcí" v závodu ve zbrojení.
6. Hacking Roboty před Skynetem
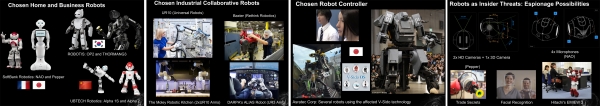
Roboty jsou nyní velmi na očích. V blízké budoucnosti budou všude: na vojenských misích, při chirurgických operacích, při stavbě mrakodrapů; jako asistenti nakupujících v obchodech; personál nemocnic; obchodní asistenti, sexuální partneři; domácí kuchaři a plnoprávní členové rodiny.
Jak se ekosystém robotů rozšiřuje a vliv robotů v naší společnosti a ekonomice rychle roste, začínají představovat významnou hrozbu pro lidi, zvířata a podniky. V podstatě jsou roboti počítače s rukama, nohama a koly. A v současných reáliích kybernetické bezpečnosti jsou to zranitelné počítače s rukama, nohama a koly.
Softwarové a hardwarové zranitelnosti moderních robotů umožňují útočníkovi využít fyzických schopností robota, aby způsobil majetkovou nebo finanční škodu; nebo dokonce náhodně či úmyslně vytvořit hrozbu pro lidský život. Potenciální hrozby pro všechno, co se nachází v blízkosti robotů, se s časem exponenciálně zvyšují. A to v kontextech, jaké etablovaný obor počítačové bezpečnosti dosud neviděl.
Ve svých nedávných výzkumech prezentující odhalil řadu kritických zranitelností v domácích, firemních a průmyslových robotech od známých výrobců. V zprávě odhaluje technické detaily aktuálních hrozeb a vysvětluje, jak přesně mohou útočníci kompromitovat různé komponenty ekosystému robotů. S demonstrací funkčních exploitů.
Mezi problémy, které prezentující odhalil v ekosystému robotů, patří: 1) nezabezpečené komunikace; 2) možnost poškození paměti; 3) zranitelnosti umožňující vzdálené vykonávání kódu (RCE); 4) možnost narušení integrity souborového systému; 5) problémy s autorizací; a v některých případech úplná absence takové; 6) slabá kryptografie; 7) problémy s aktualizací firmwaru; 8) problémy s ochranou soukromí; 8) nedokumentované funkce (také náchylné k RCE atd.); 9) slabá výchozí konfigurace; 10) zranitelné open source „frameworky pro řízení robotů“ a softwarové knihovny.
Prezentující předvádí živé ukázky různorodých scénářů hackování souvisejících s kybernetickým špehováním, vnitřními hrozbami, materiálními škodami atd. Při popisu realistických scénářů, které lze pozorovat v přírodě, prezentující vysvětluje, jak nezabezpečenost moderní technologie robotů může vést k hacknutí. Vysvětluje, proč hacknuté roboty jsou ještě nebezpečnější než jakékoli jiné kompromitované technologie.
Prezentující také upozorňuje na to, že surové výzkumné projekty vstupují do výroby dříve, než jsou vyřešeny otázky bezpečnosti. Marketing opětovně vítězí. Je urgentně třeba napravit tuto nezdravou situaci. Dokud Skynet nepřišel. I když... Následující prezentace naznačuje, že Skynet už přece jen přišel.
7. Militarizace strojového učení
I když riskuje, že ho označí za bláznivého vědce, prezentující se přece jen raduje ze svého "nového ďábelského díla", s hrdostí představuje DeepHack: hackerskou AI s open-source kódem. Tento bot je samočinně se učící hacker webových aplikací. Je založen na neuronové síti, která se učí metodou "zkoušení a omylů". Přitom k možným lidským důsledkům svých pokusů a omylů – DeepHack přistupuje s děsivou nezájmem.
Použitím pouze jednoho univerzálního algoritmu se učí využívat různé typy zranitelností. DeepHack otevírá dveře do říše hackerské AI, jejíž mnohé představitele již brzy můžeme očekávat. V této souvislosti prezentující hrdě charakterizuje svého bota jako „začátek konce“.
Prezentující věří, že hackerské nástroje na bázi AI, které se brzy objeví po DeepHacku – to je principiálně nová technologie, kterou budou muset kybernetičtí obránci a útočníci teprve ovládnout. Prezentující zaručuje, že v příštím roce každý z nás buď bude sám psát hackerské nástroje s strojovým učením, nebo se zoufale snažit se před nimi bránit. Neexistuje třetí cesta.
Také, ať už žertem nebo vážně, prezentující prohlašuje: „Více už není privilegium ďábelských géniů, nevyhnutelná dystopie AI, – je již dnes dostupná každému. Tak se k nám přidej a my ti ukážeme, jak můžeš přispět k vyhlazení lidstva, prostřednictvím vytvoření svého vlastního militarizovaného systému strojového učení. Samozřejmě, pokud nám do toho nezasáhnou hosté z budoucnosti.“
8. Vzpomínat na všechno: implantace hesel do kognitivní paměti
Co je to kognitivní paměť? Jak tam lze "implantovat" heslo? A je to vůbec bezpečné? A k čemu vlastně takové finty? Myšlenka spočívá v tom, že při použití popsaného přístupu, nebudete moci prozradit své hesla – ani pod nátlakem; přičemž si zachováte možnost autorizace v systému.
Prezentace začíná vysvětlením, co je to kognitivní paměť. Následně se vysvětluje, jak se liší explicitní a implicitní paměť. Dále se objasňuje pojem vědomého a nevědomého. A také se vysvětluje, co vlastně je taková podstatná entita – vědomí. Popisuje se, jak naše paměť kóduje, uchovává a vybavuje informace. Jsou popsána omezení lidské paměti. A také to, jak se naše paměť učí. Prezentace pak končí vyprávěním o moderních výzkumech kognitivní paměti lidí v kontextu toho, jak do ní integrovat hesla.
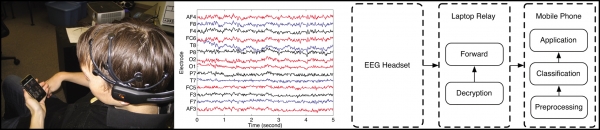
Ambiciózní tvrzení uvedené v názvu své prezentace sice přednášející nedotáhl k úplnému řešení, přesto přinesl několik zajímavých výzkumů, které se nacházejí na cestě k vyřešení stanoveného úkolu. Zejména výzkum Stanfordské univerzity, jehož předmětem je toto téma. A projekt na vývoj člověko-strojového rozhraní pro slabozraké osoby – s přímým napojením na mozek. Přednášející také odkazuje na výzkum německých vědců, kterým se podařilo navázat algoritmický vztah mezi elektrickými signály mozku a slovními frázemi; jejich vyvinuté zařízení umožňuje psát text jen tím, že o něm myslíme. Další zajímavý výzkum, na který přednášející odkazuje, je neurotelefon, rozhraní mezi mozkem a mobilním telefonem, prostřednictvím bezdrátové EEG soupravy (Dartmouth College, USA).
Jak už bylo zmíněno, ambiciózní tvrzení, které bylo v názvu jeho prezentace, přednášející nedotáhl k úplnému řešení. Nicméně poznamenává, že přestože technologie implantace hesla do kognitivní paměti zatím neexistuje, malware, který se snaží jej odtud vyjmout – již existuje.
9. A malá holčička se zeptala: "Opravdu si myslíš, že kybernetické útoky na energetickou síť mohou provádět pouze vládní hackeři?"
Nerušený přístup k elektrické energii je v našem každodenním životě zásadní. Naše závislost na elektřině se stává obzvlášť zřejmou, když dojde k jejímu výpadku – i když jen na krátkou dobu. Dnes je považováno za samozřejmé, že kybernetické útoky na energetické sítě jsou extrémně složité a dostupné pouze pro vládní hackery.
Přednášející zpochybňuje tento ustálený názor a předkládá podrobný popis útoku na energetické sítě, jehož náklady jsou přijatelných i pro nevládní hackery. Prezentuje shromážděné informace z internetu, které budou užitečné pro modelování a analýzu cílových energetických sítí. Také vysvětluje, jak lze tyto informace využít – k modelování útoků na elektrické sítě po celém světě.
Ve zprávě je také demonstrována kritická zranitelnost, kterou přednášející objevil v produktech General Electric Multilin, které se široce používají v energetice. Přednášející popisuje, jak plně kompromitoval algoritmus šifrování používaný v těchto systémech. Tento algoritmus se používá v produktech General Electric Multilin pro zabezpečenou komunikaci mezi vnitřními subsystémy a pro řízení těchto subsystémů. Včetně autorizace uživatelů a zajištění přístupu k privilegovaným operacím.
Zjistit přístupové kódy (v důsledku kompromitace algoritmu šifrování) umožňuje útočníkovi zcela vypnout zařízení a odpojit elektřinu v daných sektorech energetické sítě; zablokovat operátory. Navíc přednášející demonstruje techniku vzdáleného čtení digitálních stop, které zanechává zranitelný objektiv k útoku.
10. Internet už ví, že jsem těhotná
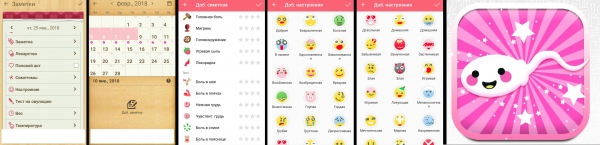
Ženské zdraví je velký byznys. Na trhu existuje obrovské množství aplikací pro Android, které ženám pomáhají sledovat jejich měsíční cyklus, vědět, kdy je nejvyšší pravděpodobnost početí, nebo sledovat průběh těhotenství. Tyto aplikace povzbuzují ženy, aby si zaznamenávaly ty nejintimnější detaily svého života, jako jsou nálady, sexuální aktivita, fyzická aktivita, tělesné symptomy, růst, váha a mnohé další.
Jak jsou na tom tato aplikace s důvěrností a bezpečností? Pokud aplikace uchovává tak intimní detaily o našem osobním životě, bylo by hezké, kdyby je nesdílela s nikým jiným, například s přátelskou společností (zabývající se cílenou reklamou a podobně) nebo se zlým partnerem/rodičem.
Prezentující představuje výsledky své analýzy kybernetické bezpečnosti více než desítky aplikací, které předpovídají pravděpodobnost početí a sledují průběh těhotenství. Zjistil, že většina těchto aplikací má vážné problémy s kybernetickou bezpečností obecně a s důvěrností zvlášť.
Zdroj: habr.com
