

Pokračujeme v cyklu článků o práci s novou modelovou řadou SMB CheckPoint, připomínáme, že v jsme popisovali vlastnosti a možnosti nových modelů, způsoby správy a administrace. Dnes se podíváme na scénář nasazení nejvýkonnějšího modelu série: CheckPoint 1590 NGFW. Přiložíme stručné shrnutí této části:
- Rozbalení zařízení (popis komponentů, fyzické a síťové připojení).
- Prvotní inicializace zařízení.
- Prvotní nastavení.
- Hodnocení funkčnosti.
Rozbalení zařízení
Seznámení s vybavením začíná vyjmutím zařízení z krabice, rozebráním komponentů a instalací dílů, klikněte na spoiler, kde je stručně prezentován proces
Dodávka NGFW 1590
Stručně o komponentách:
- NGFW 1590;
- Napájecí adaptér;
- 2 Wifi antény (2.4 GHz a 5 GHz);
- 2 LTE antény;
- Brožury s dokumentací (stručný průvodce počátečním připojením, licenční smlouva atd.)
Co se týče síťových portů a rozhraní, zde jsou všechny moderní možnosti pro přenos dat a interakci, samostatně vyčleněn port pro DMZ zónu, USB 3.0 pro synchronizaci s PC.
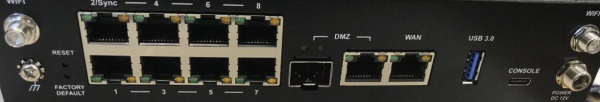
Verze 1590 získala modernizovaný design, moderní možnosti pro bezdrátové připojení a rozšíření paměti: 2 sloty pro Micro/Nano SIM v LTE režimu. (O této možnosti plánujeme podrobně psát v jednom z našich dalších článků cyklu věnovaného bezdrátovým připojením); slot pro SD kartu.
Podrobně o možnostech 1590 NGFW a o dalších nových modelech si můžete přečíst v cyklu článků o řešeních SMB CheckPoint. Nyní se pustíme do prvotní inicializace zařízení.
Prvotní inicializace
Naši stálí čtenáři by měli již vědět, že v řadě 1500 série SMB se používá nový OS 80.20 Embedded, který obsahuje aktualizované rozhraní a vylepšené možnosti.
Aby bylo možné začít inicializaci zařízení, je třeba:
- Zajistit napájení pro bránu.
- Připojit síťový kabel od vašeho PC do LAN -1 na bráně.
- Volitelně můžete zařízení hned připojit k internetu, pokud připojíte rozhraní do portu WAN.
- Přejděte na portál Gaia Embedded:
Pokud byly splněny dříve uvedené kroky, po přechodu na stránku portálu Gaia budete muset potvrdit otevření stránky s nedůvěryhodným certifikátem, po čemž se spustí průvodce nastavením portálu:
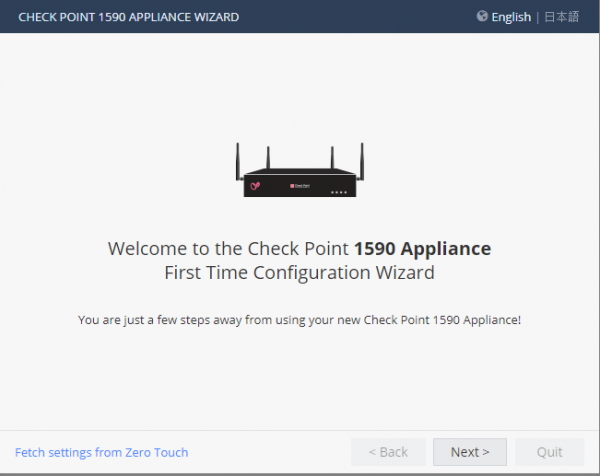
Budete uvítáni stránkou s názvem modelu vašeho zařízení, je třeba přejít do další sekce:
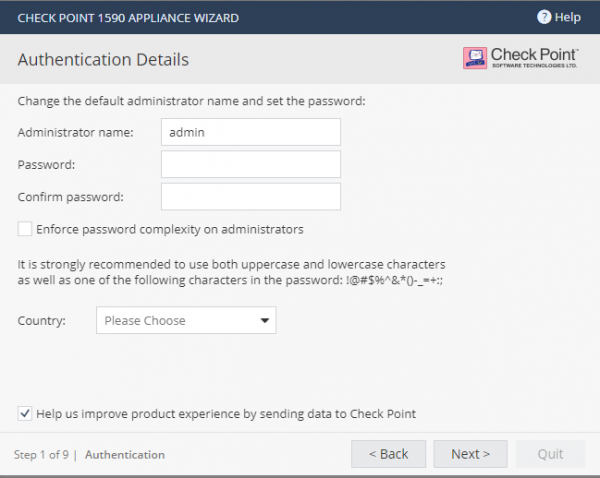
Nabídnou nám vytvořit účet pro autentizaci, máme možnost nastavit přísné požadavky na heslo pro administrátora a uvést zemi, v níž budeme používat bránu.
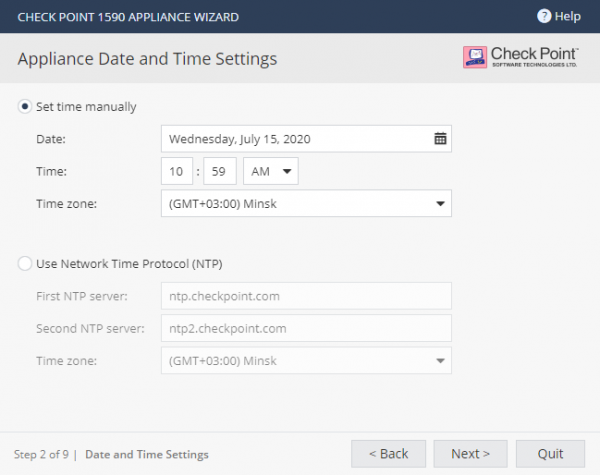
Další okno se týká nastavení data a času, máme možnost nastavit ručně nebo použít NTP server společnosti.
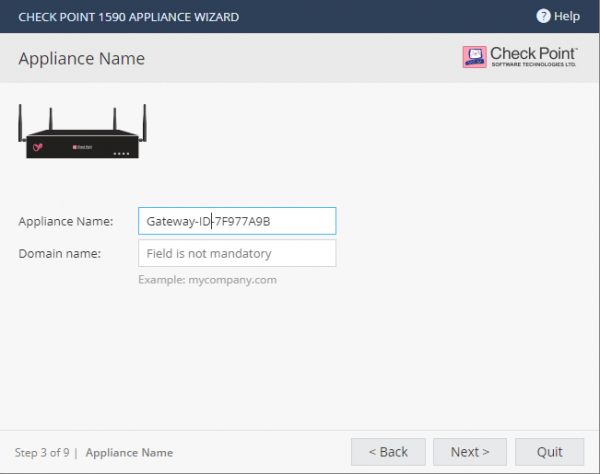
Dalším krokem je nastavení názvu zařízení a uvedení domény společnosti pro správnou funkčnost služeb brány na internetu.
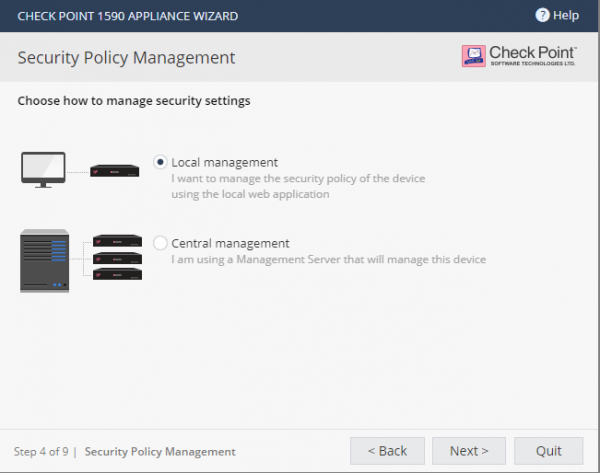
Další krok se týká volby typu správy NGFW, zde je třeba poznamenat:
- Lokální správa. Tento dostupný způsob lokální správy brány pomocí webové stránky Gaia Portal.
- Centrální správa. Tento typ správy zahrnuje synchronizaci s dedikovaným management serverem CheckPoint, synchronizaci s cloudem Smart1-Cloud nebo se SMP (služba správy pro SMB).
V rámci tohoto článku se zaměříme na způsob správy Lokální správy, můžete zvolit metodu, která je potřebná. Pro seznámení se s procesem synchronizace s dedikovaným Management Serverem je navrženo z výukového cyklu CheckPoint Getting Started, připraveného společností TS Solution.
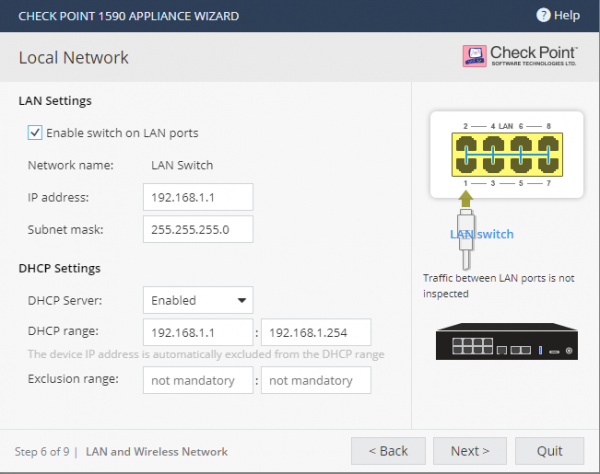
Následně se objeví okno s definicí režimu provozu rozhraní na bráně:
- Režim Switch zahrnuje dostupnost podsítě z jednoho rozhraní do podsítě druhého rozhraní.
- Režim Disable Switch odpovídá vypnutí režimu Switch, každý port směruje provoz jako pro jednotlivý fragment sítě.
Je také navrženo nastavit pool DHCP adres, které budou používány při připojení k místním rozhraním brány.
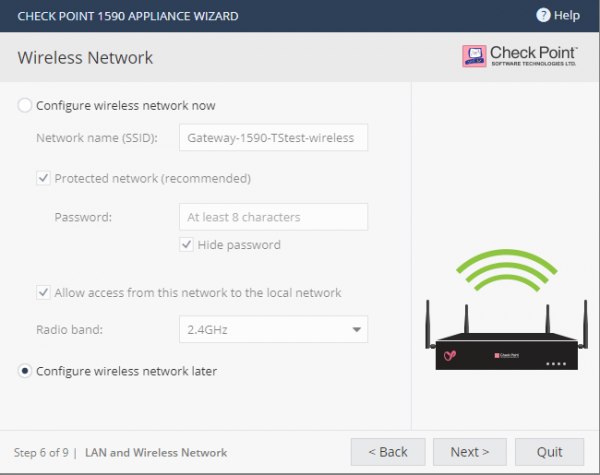
Dalším krokem je nastavení provozu brány v bezdrátovém režimu, tento aspekt podrobněji probereme v jednom článku cyklu, proto jsme konfiguraci nastavení odložili. Můžete však vytvořit nový bezdrátový přístupový bod, nastavit heslo pro připojení k němu a určit režim provozu bezdrátového kanálu (2,4 GHz nebo 5 GHz).
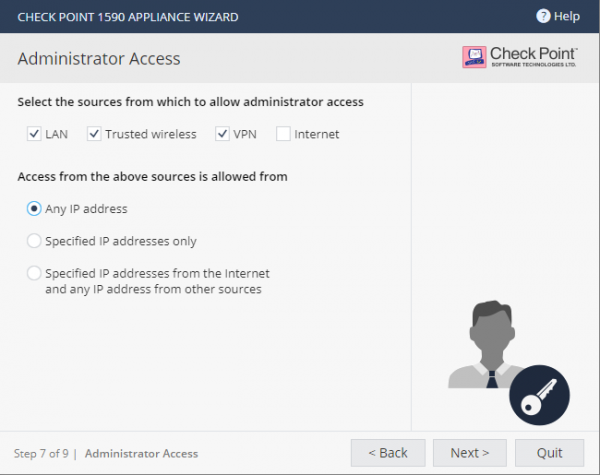
Následující krok se týká nastavení přístupu k bráně pro administrátory společnosti. Přístupová práva jsou ve výchozím nastavení povolena, pokud je připojení prováděno z:
- Interní sítě společnosti
- Důvěryhodné bezdrátové sítě
- VPN tunelu
Možnost připojení k bráně přes Internet je ve výchozím nastavení vypnuta, nese to velká rizika a mělo by být odůvodněno její zapnutí, jinak se doporučuje ponechat to jako v našem příkladu. Je také možné specifikovat, které konkrétní IP adresy budou povoleny pro připojení k bráně.
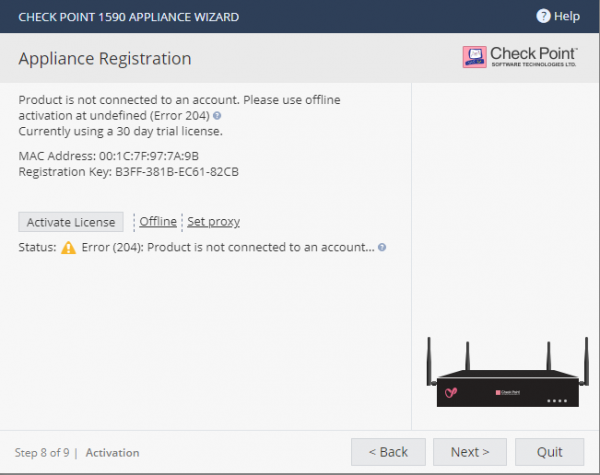
Další okno se týká aktivace licencí, při prvotní inicializaci zařízení vám bude nabídnuto 30denní zkušební období. Existují dva dostupné způsoby aktivace:
- Pokud je k dispozici připojení k Internetu, licence se aktivuje automaticky.
- Pokud aktivujete licenci offline, je nutné provést následující: stáhnout licenci z UserCenter a zaregistrovat vaše zařízení na speciálním . Poté budete v obou případech muset manuálně importovat staženou licenci.
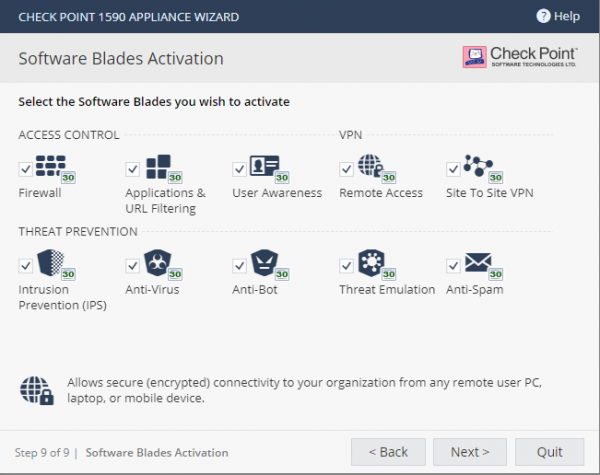
Nakonec poslední okno v průvodci nastavením nabízí vybrat aktivované bledy, přičemž bled QOS se aktivuje pouze po prvotní inicializaci. V závěru byste měli obdržet okno s dokončením, které shrnuje vaše nastavení.
První nastavení
Nejprve doporučujeme zkontrolovat stav licencí, od toho bude záviset další nastavení. Přejděte na kartu "HOME" → "License":
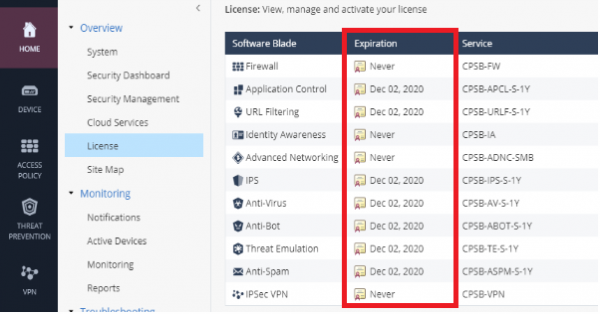
Pokud jsou licence aktivované, doporučujeme ihned provést aktualizaci na nejnovější aktuální firmware. K tomu přejděte na kartu "DEVICE" → "System Operations":
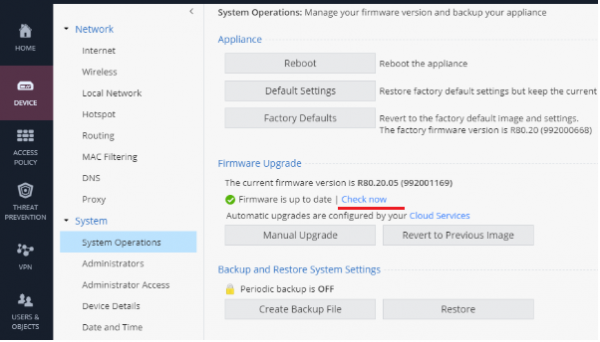
Aktualizace systému se nachází v položce Firmware Upgrade. V našem případě je nainstalována aktuální a poslední verze firmwaru.
Následně bych rád stručně hovořil o možnostech a nastaveních bledů systému. Logicky je možné je rozdělit na politiky úrovně Access (Firewall, Application Control, URL Filtering) a Threat Prevention (IPS, Antivirus, Anti-Bot, Threat Emulation).
Přejdeme na kartu Access Policy → Blade Control:
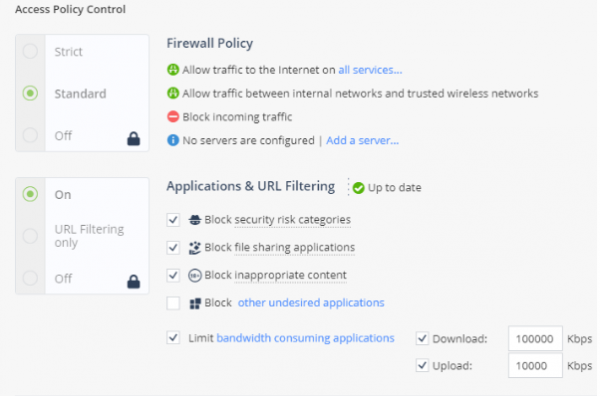
Ve výchozím nastavení je použit režim STANDARD, který povoluje: odchozí provoz na Internet, provoz v rámci lokální sítě, ale blokuje příchozí provoz z Internetu.
Pokud jde o blade APPLICATIONS & URL FILTERING, je výchozí nastavení zablokování webů s vysokou úrovní nebezpečí a zablokování aplikací pro sdílení (Torrent, File Storage atd.). Dále je možné manuálně blokovat kategorie webů.
Upozorňujeme na možnost pro uživatelský provoz „Omezit aplikace spotřebovávající šířku pásma“ s možností omezit rychlost odchozího/přicházejícího provozu pro skupiny aplikací.
Dále otevřeme podčást Policy, kde jsou pravidla automaticky generována na základě dříve popsaných nastavení.
Podčást NAT ve výchozím nastavení funguje v režimu Global Hide Nat Automatic, tj. všechny interní hosty budou mít přístup na Internet přes veřejnou IP adresu. Je možné manuálně nastavit pravidla NAT pro publikování vašich webových aplikací nebo služeb.
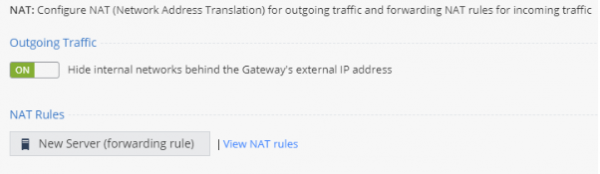
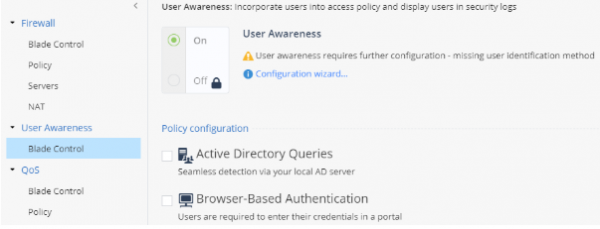
Dále nás zajímá téma autentizace uživatelů v síti, jsou nabízeny dvě varianty: Active Directory Queries (integrace s vaším AD), Browser-Based-Authentication (uživatel zadává doménové přihlašovací údaje na portálu).
Zvláštní pozornost si zaslouží SSL inspekce, podíl celkového HTTPS provozu ve světové síti aktivně roste. Podívejme se, jaké možnosti nabízí CheckPoint pro řešení SMB, k tomu přejdeme do sekce SSL-Inspection → Policy:
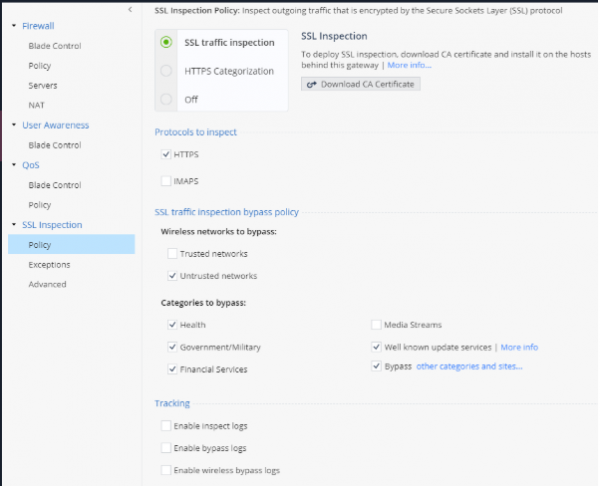
V nastaveních je možnost inspekce HTTPS provozu, je potřeba importovat certifikát a nainstalovat jej do centra důvěryhodných certifikátů na koncových uživatelských strojích.
Považujeme za užitečnou možnost režim BYPASS pro přednastavené kategorie, což výrazně šetří čas při zapnutí inspekce.
Po nastavení pravidel na úrovni Firewall / Application byste měli pokračovat laděním bezpečnostních politik (Threat Prevention), k tomu přejdeme do příslušné sekce:
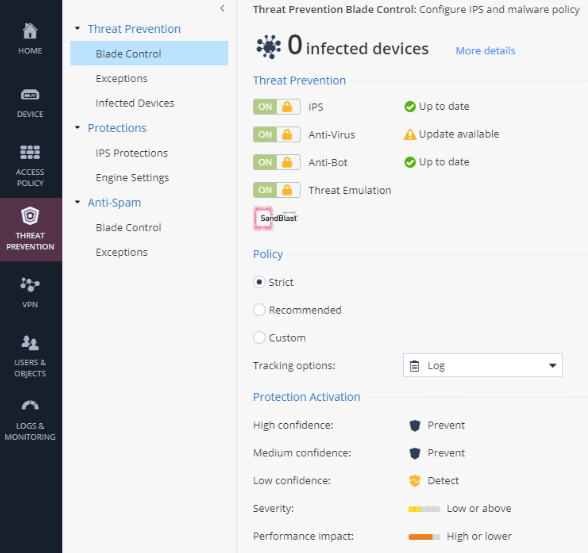
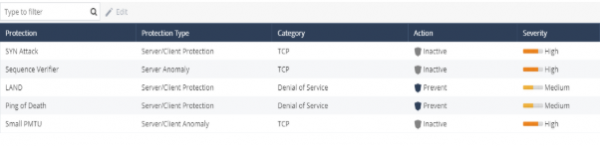
Na otevřené stránce vidíme povolené bledy, stavy aktualizací signatur a databází. Následně nám nabídne výběr profilu pro ochranu perimetru sítě, zobrazí se odpovídající nastavení.
Samostatná sekce „IPS Protections“ umožňuje konfigurovat akce pro konkrétní bezpečnostní signatury.
Nedávno jsme na našich stránkách psali pro Windows Server — SigRed. Zkontrolujeme její přítomnost v Gaia Embedded 80.20 zadáním dotazu „CVE-2020-1350“
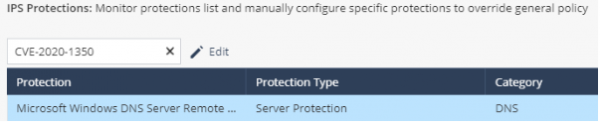
Byla nalezena zápis k této signatuře, na kterou lze aplikovat jednu z akcí. (výchozí Prevent pro úroveň nebezpečnosti — Kritická). S řešením SMB nebudete ochuzeni o aktualizace a podporu; je to plnohodnotné NGFW řešení pro pobočky do 200 osob od CheckPoint.
Hodnocení funkčnosti
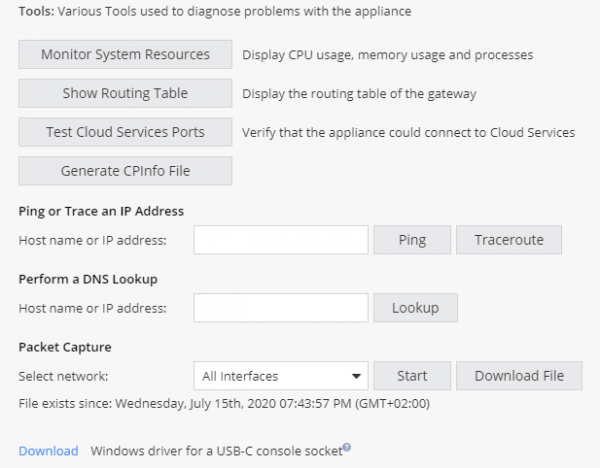
Na závěr článku bych chtěl zdůraznit dostupnost nástrojů pro odstraňování problémů po počátečním uvedení a nastavení SMB řešení. Můžete přejít do sekce “HOME” → “Tools”. Možné možnosti:
- monitorování systémových zdrojů;
- tabulka směrování;
- kontrola dostupnosti cloudových služeb CheckPoint;
- generování CPinfo;
Jsou také k dispozici integrované síťové příkazy: Ping, Traceroute, Traffic Capture.
Dnes jsme se podívali na počáteční připojení a nastavení NGFW 1590; podobné akce provedete pro celou řadu série 1500 SMB CheckPoint. Dostupné možnosti nám ukázaly vysokou variabilitu pro nastavení, podporu moderních metod ochrany provozu na perimetru sítě.
V současnosti řešení CheckPoint pro ochranu malých kanceláří a poboček (do 200 osob) disponují širokým souborem prostředků a používají nejnovější technologie (cloudové řízení, podpora SIM karet, rozšíření paměti pomocí SD karet atd.). Pokračujte ve sledování a čtení článků od TS Solution; plánujeme další vydání částí o NGFW CheckPoint rodiny SMB. Na shledanou!
. Sledujte novinky (, , , , ).
Zdroj: habr.com
